
New tool25 giorni fa
NeuPerm
 danigil/neuperm
Sanificazione senza riaddestramento che riordina le unità di rete neurale equivalenti per permutazione per distruggere il malware incorporato tramite…
Strumenti DifensiviSteganografiaAnalisi Malware+3
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.
danigil/neupermSanificazione senza riaddestramento che riordina le unità di rete neurale equivalenti per permutazione per distruggere il malware incorporato tramite…
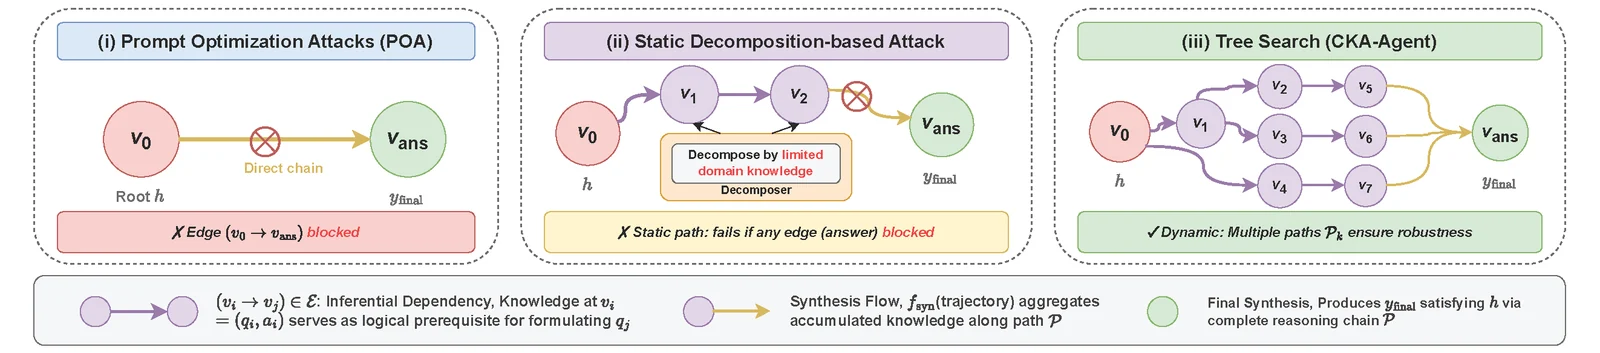 graph-com/cka-agent
Implementazione di ricerca di un agente di jailbreak LLM che aggira i guardrail dei modelli commerciali utilizzando il prompt weaving innocuo e la…
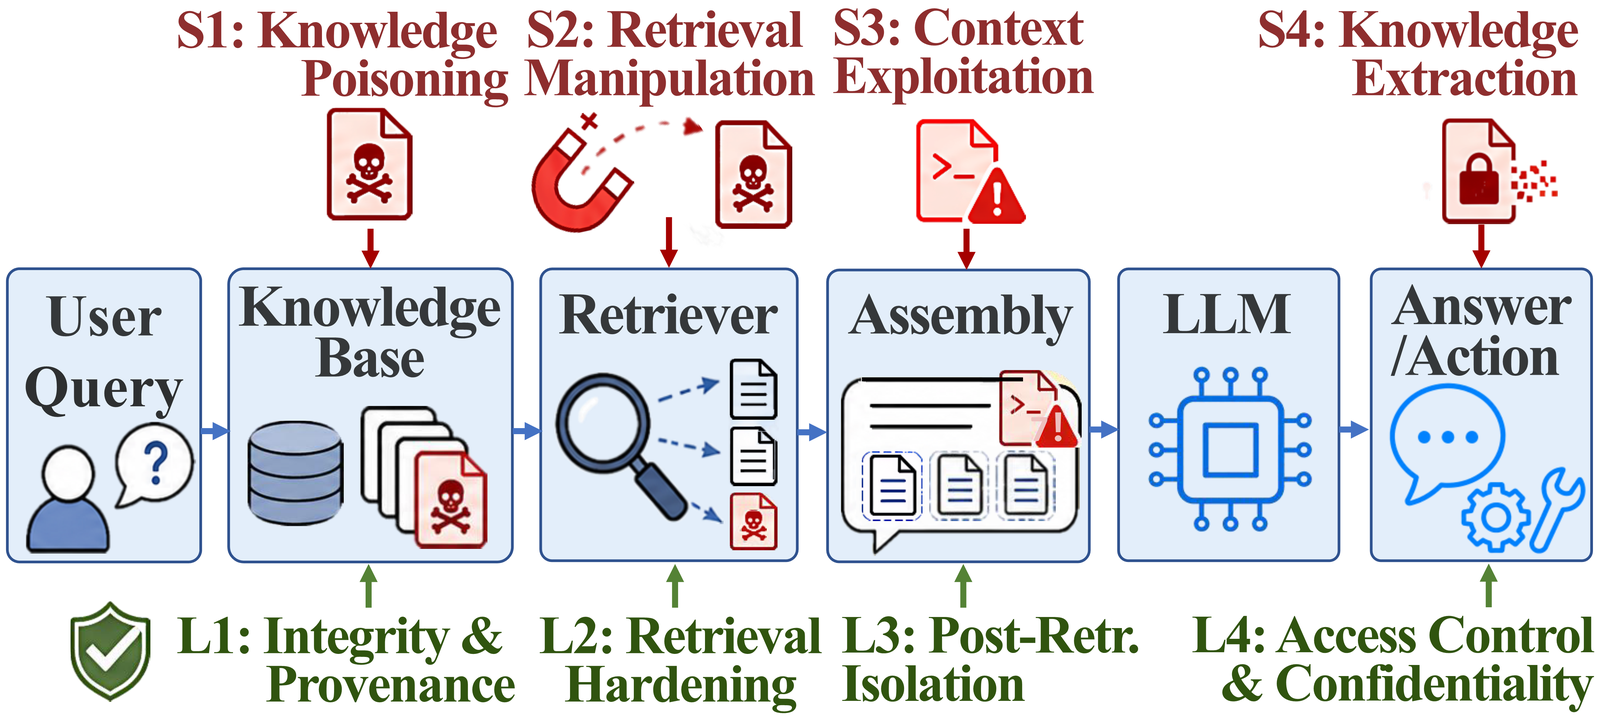 treeai-lab/awesome-rag-security
Raccolta curata di articoli di ricerca sulla sicurezza della generazione aumentata dal recupero, organizzata secondo la tassonomia SLOT che copre…
 icicle-emu/icicle-python
Binding Python per l'emulatore Icicle, che abilitano il fuzzing grey-box del firmware, l'emulazione binaria e i flussi di lavoro di reverse…
 lifting-bits/sleigh
Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
 llvmparty/striga
Lifter sperimentale x86-64 verso LLVM IR in Python che traduce il codice macchina in IR analizzabile per reverse engineering, ottimizzazione e…
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
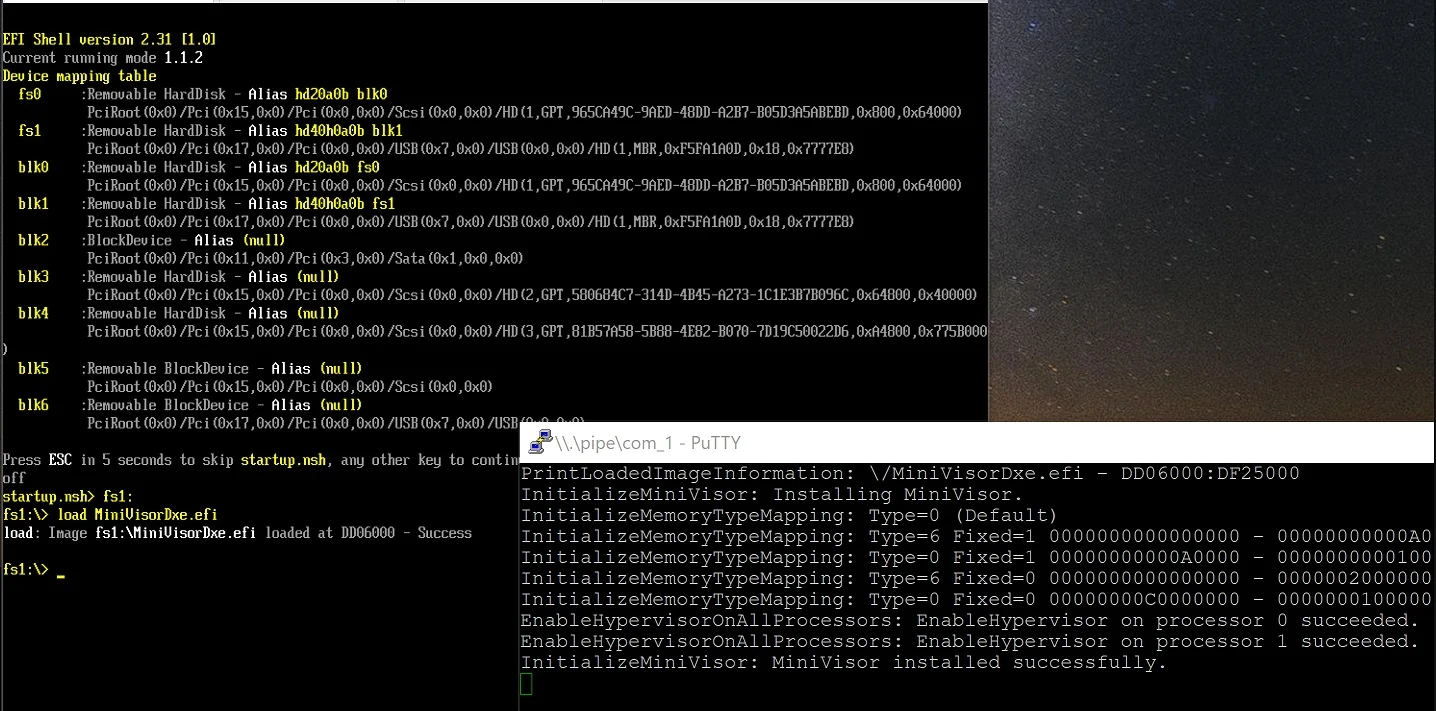 tandasat/minivisorpkg
L'hypervisor UEFI di ricerca che supporta l'avvio di un sistema operativo.
 mrexodia/titanhide
Driver kernel di Windows che intercetta le funzioni Nt* della SSDT per nascondere debugger e processi dai controlli anti-debug, con un plugin x64dbg…
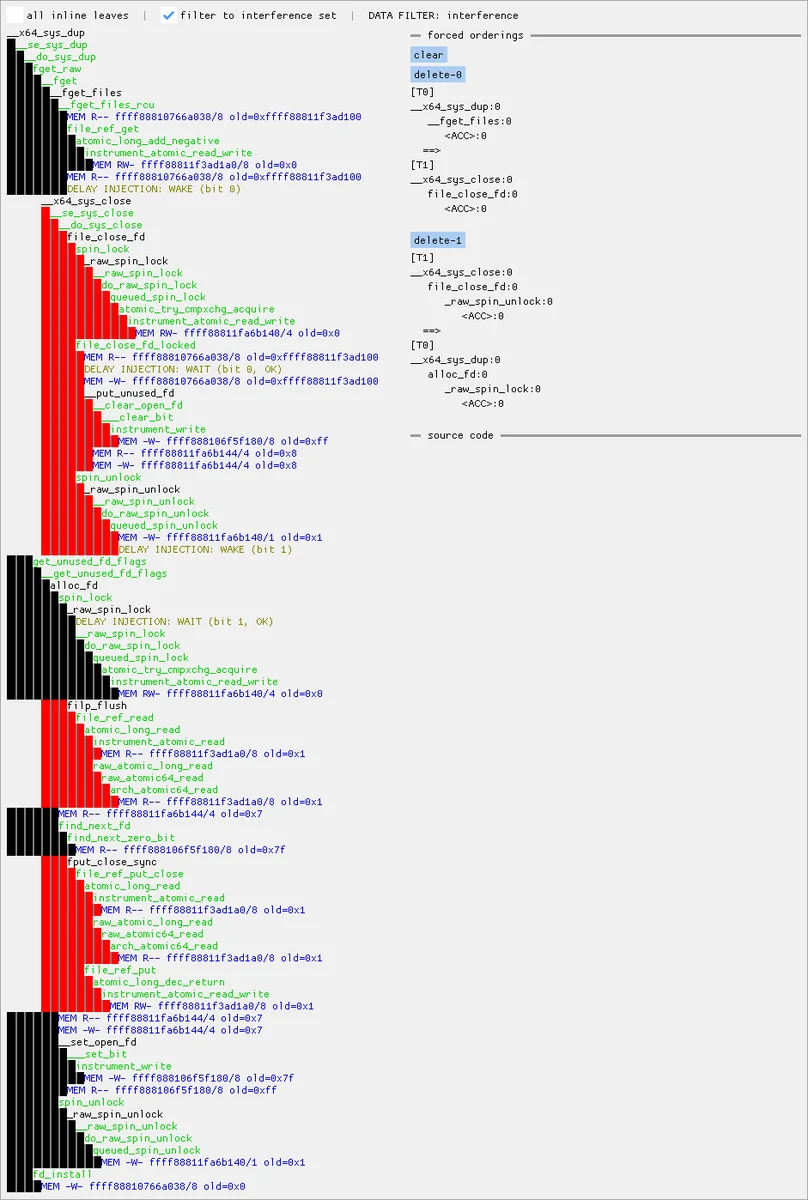 googleprojectzero/maccconc
Toolkit per esplorare le race condition del kernel Linux utilizzando le tracce KCOV: visualizzatori GUI e da terminale per l'esecuzione concorrente e…
 githubsecuritylab/seclab-taskflow-agent
Framework multi-agente abilitato MCP per flussi di lavoro agentici dichiarativi guidati da YAML, utilizzato per l'auditing del codice assistito…
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…