-LogicSentry-AI
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.

Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…

Workbench offline basato su browser per la postura multi-cloud che simula percorsi di attacco, verifica la conformità IaC, analizza grafi di identità…

Framework di simulazione di social engineering autorizzato con un laboratorio loopback isolato, generazione di pubblico sintetico, controlli di…

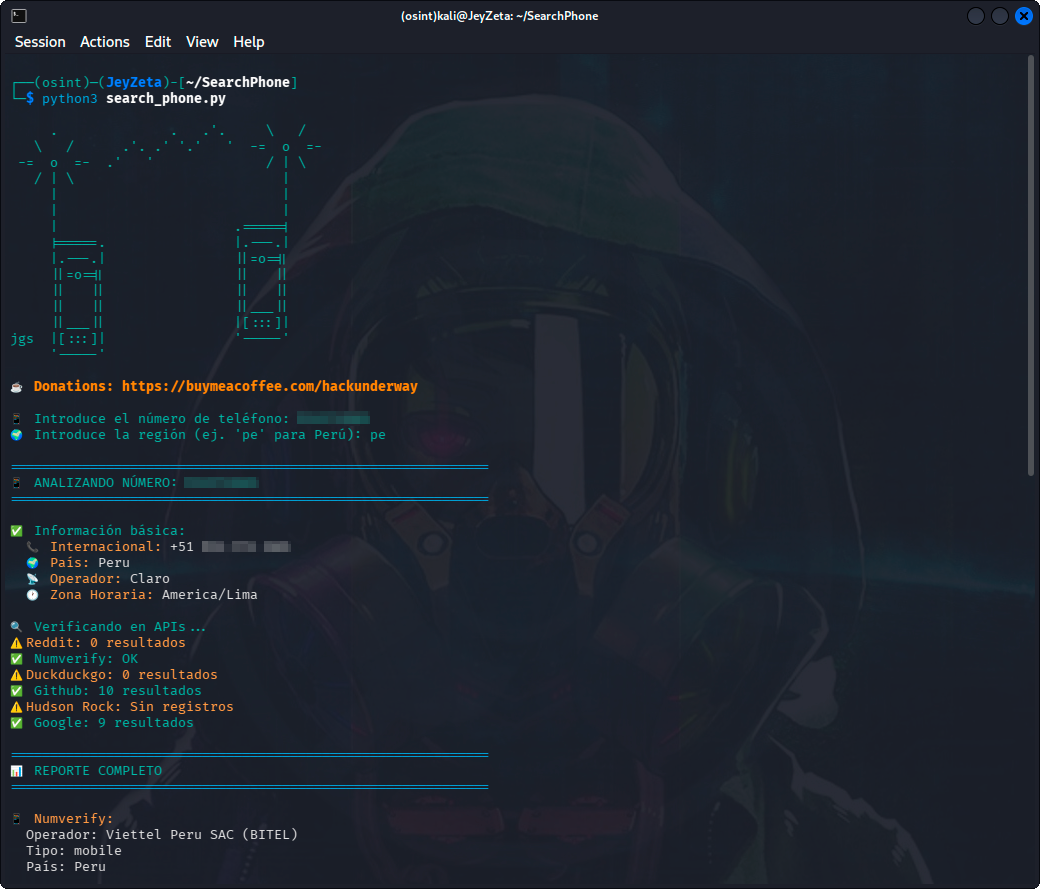
Toolkit OSINT per numeri di telefono con ricerca multi-API (Google, GitHub, Numverify, Reddit, DuckDuckGo), intelligence sugli infostealer di Hudson…

Ancora un altro offuscatore basato su llvm e su goron.

Framework di sfruttamento di Active Directory interamente in Rust: enumerazione LDAP/SMB/Kerberos, pathfinding su grafo di attacco, Kerberoasting,…

PWA anti-sorveglianza ALPR. L'archivio della fotocamera risiede sul dispositivo.

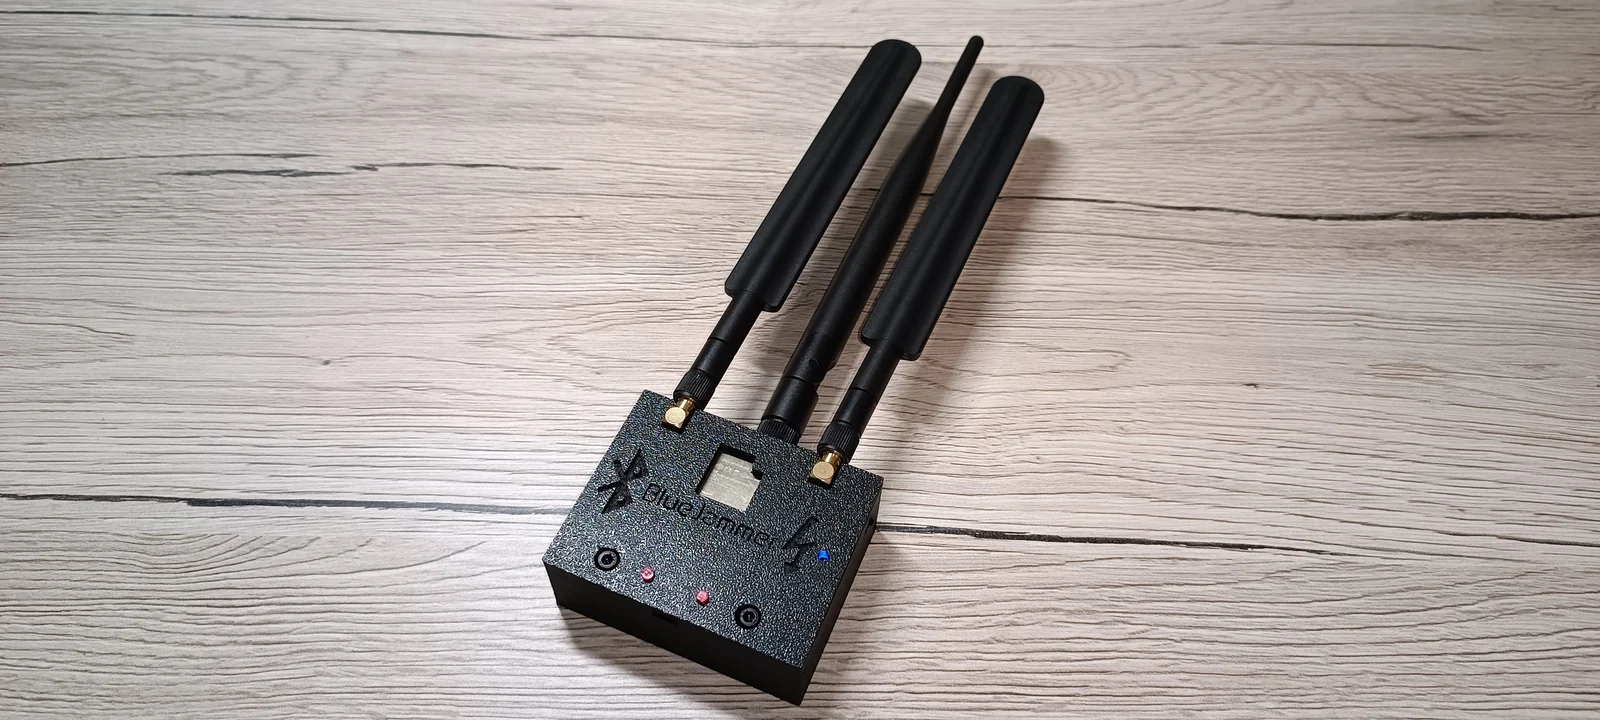
Jammer a 2,4GHz basato su ESP32 e nRF24 che disturba Bluetooth, BLE, WiFi e canali RC tramite rumore e flooding di pacchetti per test di sicurezza…

Archivio delle Top 10 Web Hacking Techniques - ogni candidato dal 2006, preservato

Mappa dell'architettura di attacco ad Active Directory Riferimento completo per il pentest — Dalla ricognizione al dominio del dominio

Mappa dell'architettura delle operazioni Red Team Riferimento completo per l'operatore — Dall'infrastruttura all'impatto

Alternativa gratuita a Burp Collaborator - cattura di interazioni OOB (HTTP/HTTPS/DNS) con SQLite e riassemblaggio dell'exfil