

ffuf
 ffuf/ffuf
Fuzzer web veloce scritto in Go
reconnaissanceweb-vulnerability-scannersvulnerability-analysis+12
ffuf/ffufFuzzer web veloce scritto in Go
 m1k1o/neko
Un browser virtuale self-hosted che gira in docker e utilizza WebRTC.
 maurosoria/dirsearch
Scanner di percorsi web
 carpedm20/awesome-hacking
Una lista curata di fantastici tutorial, strumenti e risorse per Hacking
 webgoat/webgoat
Applicazione web volutamente vulnerabile con lezioni interattive e sfide per imparare la sicurezza delle applicazioni web e le tecniche di…
 carterperez-dev/cybersecurity-projects
Costruendo 70 progetti che vanno dal principiante all'avanzato così chiunque può — imparare, partire, usare come riferimento o persino copiare…
 oauth2-proxy/oauth2-proxy
Un reverse proxy che fornisce autenticazione con Google, Azure, OpenID Connect e molti altri provider di identità.
 hacker0x01/hacker101
Codice sorgente per Hacker101.com - un corso gratuito online sulla sicurezza web e mobile.
 javascript-obfuscator/javascript-obfuscator
Offusca il codice JavaScript e Node.js con rinomina delle variabili, crittografia delle stringhe, appiattimento del flusso di controllo e…
 beefproject/beef
Il Progetto Browser Exploitation Framework
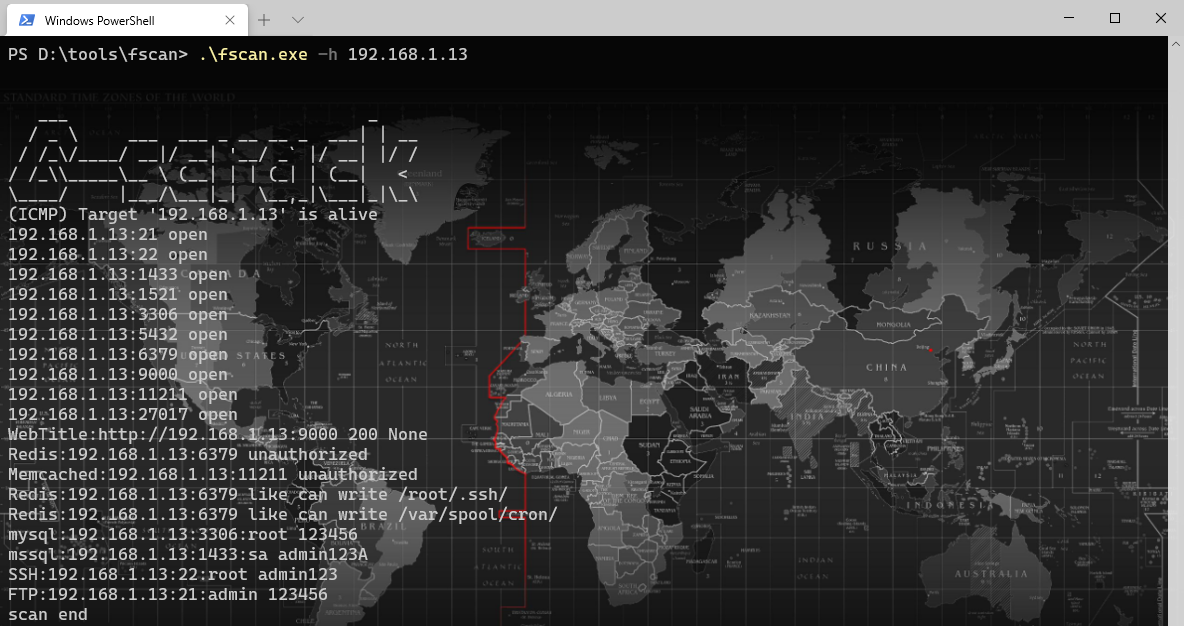 shadow1ng/fscan
Uno strumento di scansione completo per reti interne, che consente una scansione automatica e completa delle vulnerabilità con un solo clic. (Uno…
 reddelexc/hackerone-reports
Collezione curata dei migliori report bug bounty di HackerOne, organizzati per tipo di vulnerabilità e programma, con script per recuperare,…
 hacktricks-wiki/hacktricks
Benvenuto nella pagina dove troverai ogni trucco/tecnica/quant'altro ho imparato in CTF, app reali, e leggendo ricerche e notizie.
 projectdiscovery/katana
Un framework di crawling e spidering di nuova generazione.
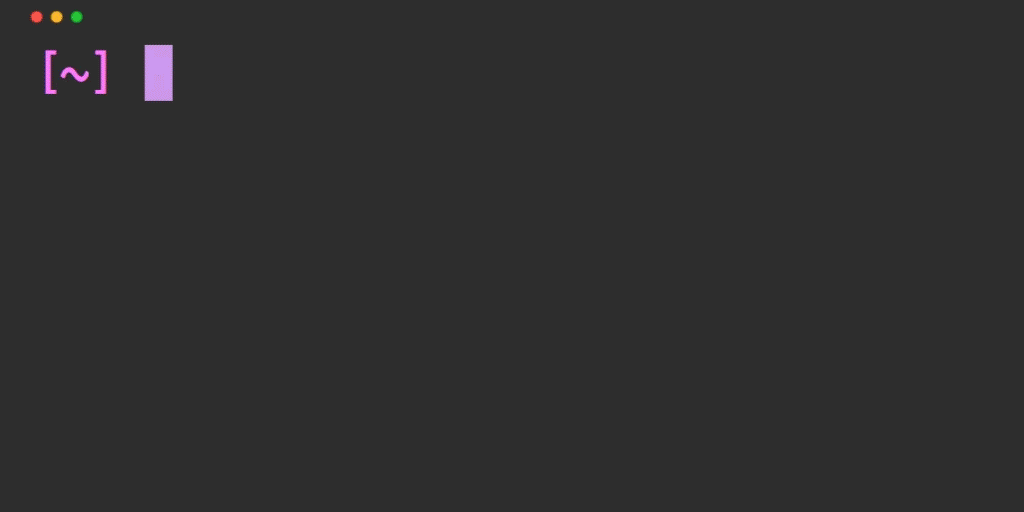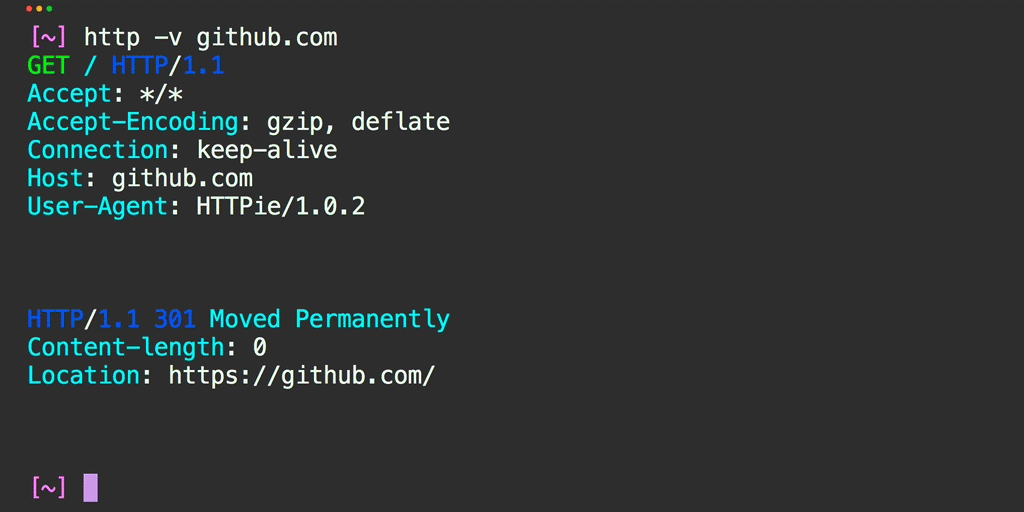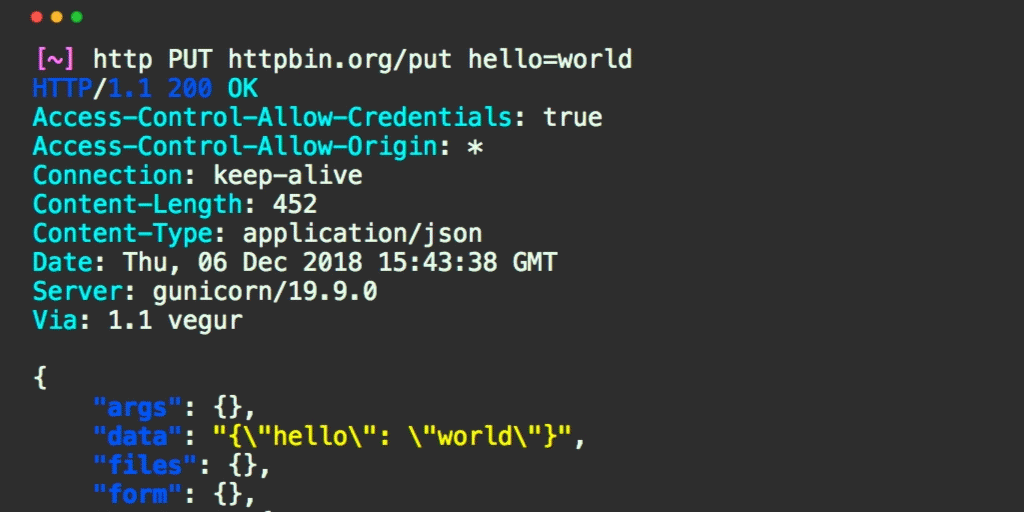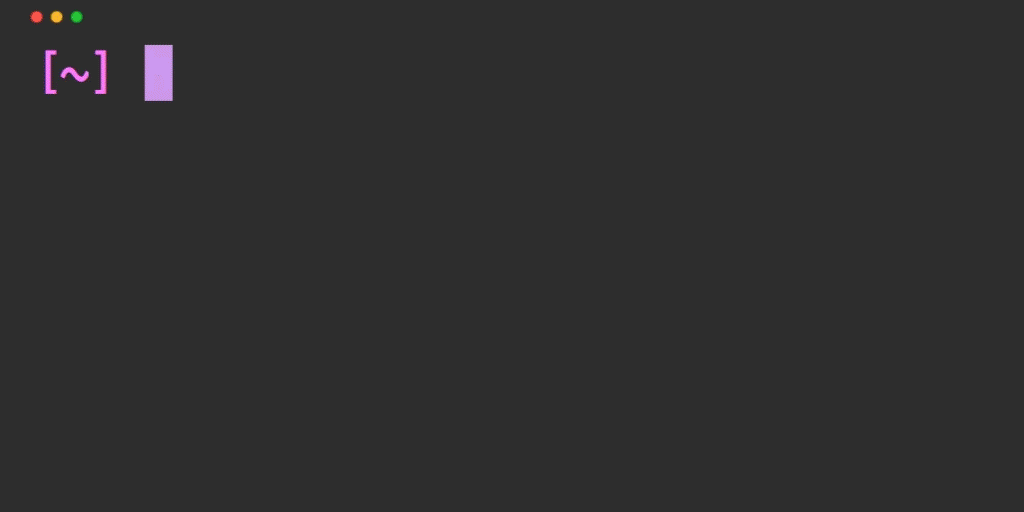 httpie/cli
🥧 HTTPie CLI — client HTTP da riga di comando moderno e user-friendly per l'era delle API. Supporto JSON, colori, sessioni, download, plugin e altro.
 nahamsec/resources-for-beginner-bug-bounty-hunters
Un elenco di risorse per chi è interessato a iniziare con i bug bounty.
 cure53/dompurify
DOMPurify - un sanitizer XSS DOM-only, super veloce, ultra-tollerante per HTML, MathML e SVG. DOMPurify funziona con impostazioni predefinite sicure,…
 future-architect/vuls
Scanner di vulnerabilità senza agente per Linux, FreeBSD, Container, WordPress, Librerie di linguaggi di programmazione, Dispositivi di rete