Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sicurezza Web — Strumenti — Pagina 100 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
2471 risultati
trivy-module-wordpress preview

trivy-module-wordpress

GitHubaquasecurity/trivy-module-wordpress

Modulo di esempio Trivy per WordPress

static-analysisvulnerability-scannersweb-vulnerability-scanners+3
5
4 anni fa
f5-waf-quick-patch-cve-2021-44228 preview

f5-waf-quick-patch-cve-2021-44228

GitHubirgoncalves/f5-waf-quick-patch-cve-2021-44228

Questo strumento crea un set di firme personalizzate su F5 WAF e lo applica alle policy in modalità bloccante.
vulnerability-scannersweb-securitycloud-security+3
34 anni fa
nextjs-security-update preview

nextjs-security-update

GitHubwilliavs/nextjs-security-update

Aggiorna in batch tutte le tue app Next.js alle versioni corrette - reagisci contro CVE-2025-55183/55184/67779
vulnerability-scannersweb-securitycloud-security+2
810 mesi fa
Burp-Log4j-HammerTime preview

Burp-Log4j-HammerTime

GitHubdxc-strikeforce/burp-log4j-hammertime

Estensione di Burp Active Scan per identificare le vulnerabilità Log4j CVE-2021-44228 e CVE-2021-45046
vulnerability-scannersdynamic-analysis-sandboxingexploitation+3
84 anni fa
bleed preview

bleed

GitHubdominikto/bleed

bleed è uno strumento per testare i server per la vulnerabilità 'Heartbleed' (CVE-2014-0160).
vulnerability-scannersexploitationweb-security+2
712 anni fa
Pribado preview

Pribado

GitHub0xrlawrence/pribado

Piattaforma di privacy zero-knowledge per la gestione riservata delle chiavi API, cassaforte crittografata e chat sicura. Costruita su TEE Oasis…
authentication-authorizationencryption-decryption-toolsweb-security+5
510 mesi fa
CRSprober preview

CRSprober

GitHubazurit/crsprober

Strumento di rilevamento remoto per la versione dell'OWASP Core Rule Set e il livello di paranoia su WAF ModSecurity, che aiuta nella valutazione…
vulnerability-analysisinformation-gatheringweb-security+1
711 mesi fa
A-xex preview

A-xex

GitHubfarinap5/a-xex

Questo progetto fa parte di un lavoro scolastico incentrato sulla sicurezza di rete.
password-crackingvulnerability-scannerspayload-generation+5
75 anni fa
echteeteepee preview

echteeteepee

GitHubperplext/echteeteepee

Strumento Go e template Nuclei per testare il (CVE-2025-32094) di James Kettle: HTTP/1.1 must die: the desync endgame
vulnerability-scannersdynamic-analysis-sandboxingweb-security+3
51 anno fa
rsc_detect_CVE-2025-55182 preview

rsc_detect_CVE-2025-55182

GitHubheiheishushu/rsc_detect_cve-2025-55182

Rileva se un sito web utilizza React Server Components (RSC) o Next.js, aiutando nella valutazione delle vulnerabilità per CVE come CVE-2025-55182.

reconnaissancestatic-analysisvulnerability-analysis+2
810 mesi fa
limeyard preview

limeyard

GitHubclickswave/limeyard

Laboratorio Docker deliberatamente vulnerabile con un'infrastruttura DNS instradabile e chiavi di risposta leggibili da macchina per ogni target,…
vulnerability-scannerscontainer-securitynetwork-mapping+8
113 giorni fa
basconf preview

basconf

GitHubowasp/basconf

Conferenza sulla sicurezza delle applicazioni di Boston
web-securityeducationcurated-resources
22 mesi fa
CVE-2026-64638-XSS-to-Shell-PoC preview

CVE-2026-64638-XSS-to-Shell-PoC

GitHubeh-amish/cve-2026-64638-xss-to-shell-poc

Validates pre-authentication reflected XSS in WordPress, fingerprints vulnerable versions, checks payload reflection and JSONP, and generates…
payload-generationvulnerability-analysisweb-application-exploitation+3
32 mesi fa
heartbleed.js preview

heartbleed.js

GitHubyryz/heartbleed.js

Controllo della vulnerabilità Heartbleed di openssl (CVE-2014-0160) per Node.js
vulnerability-scannersencryption-decryption-toolsvulnerability-analysis+2
411 anni fa
cve-2020-11023-scanner preview

cve-2020-11023-scanner

GitHubhoneyb33z/cve-2020-11023-scanner

Scanner di analisi statica per vulnerabilità XSS CVE-2020-11023 in JavaScript. Rileva versioni vulnerabili di jQuery e pattern pericolosi di…
static-analysisvulnerability-scannersvulnerability-analysis+3
41 anno fa
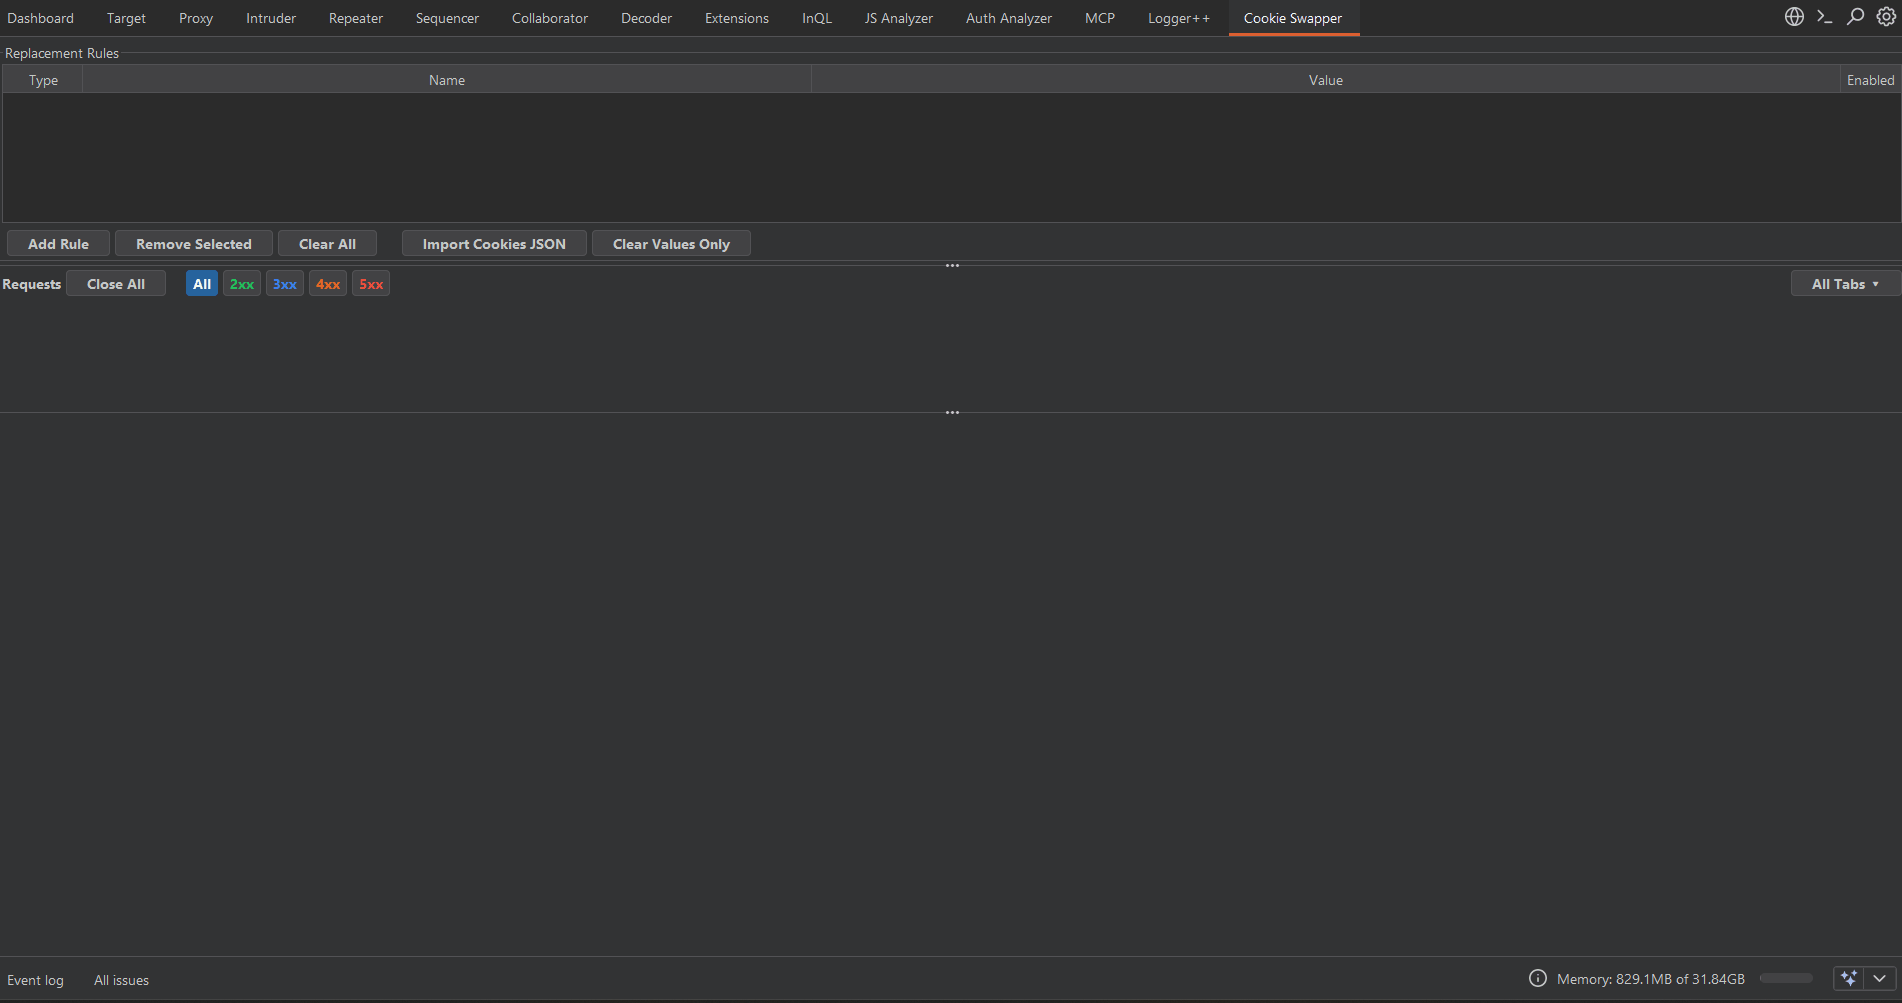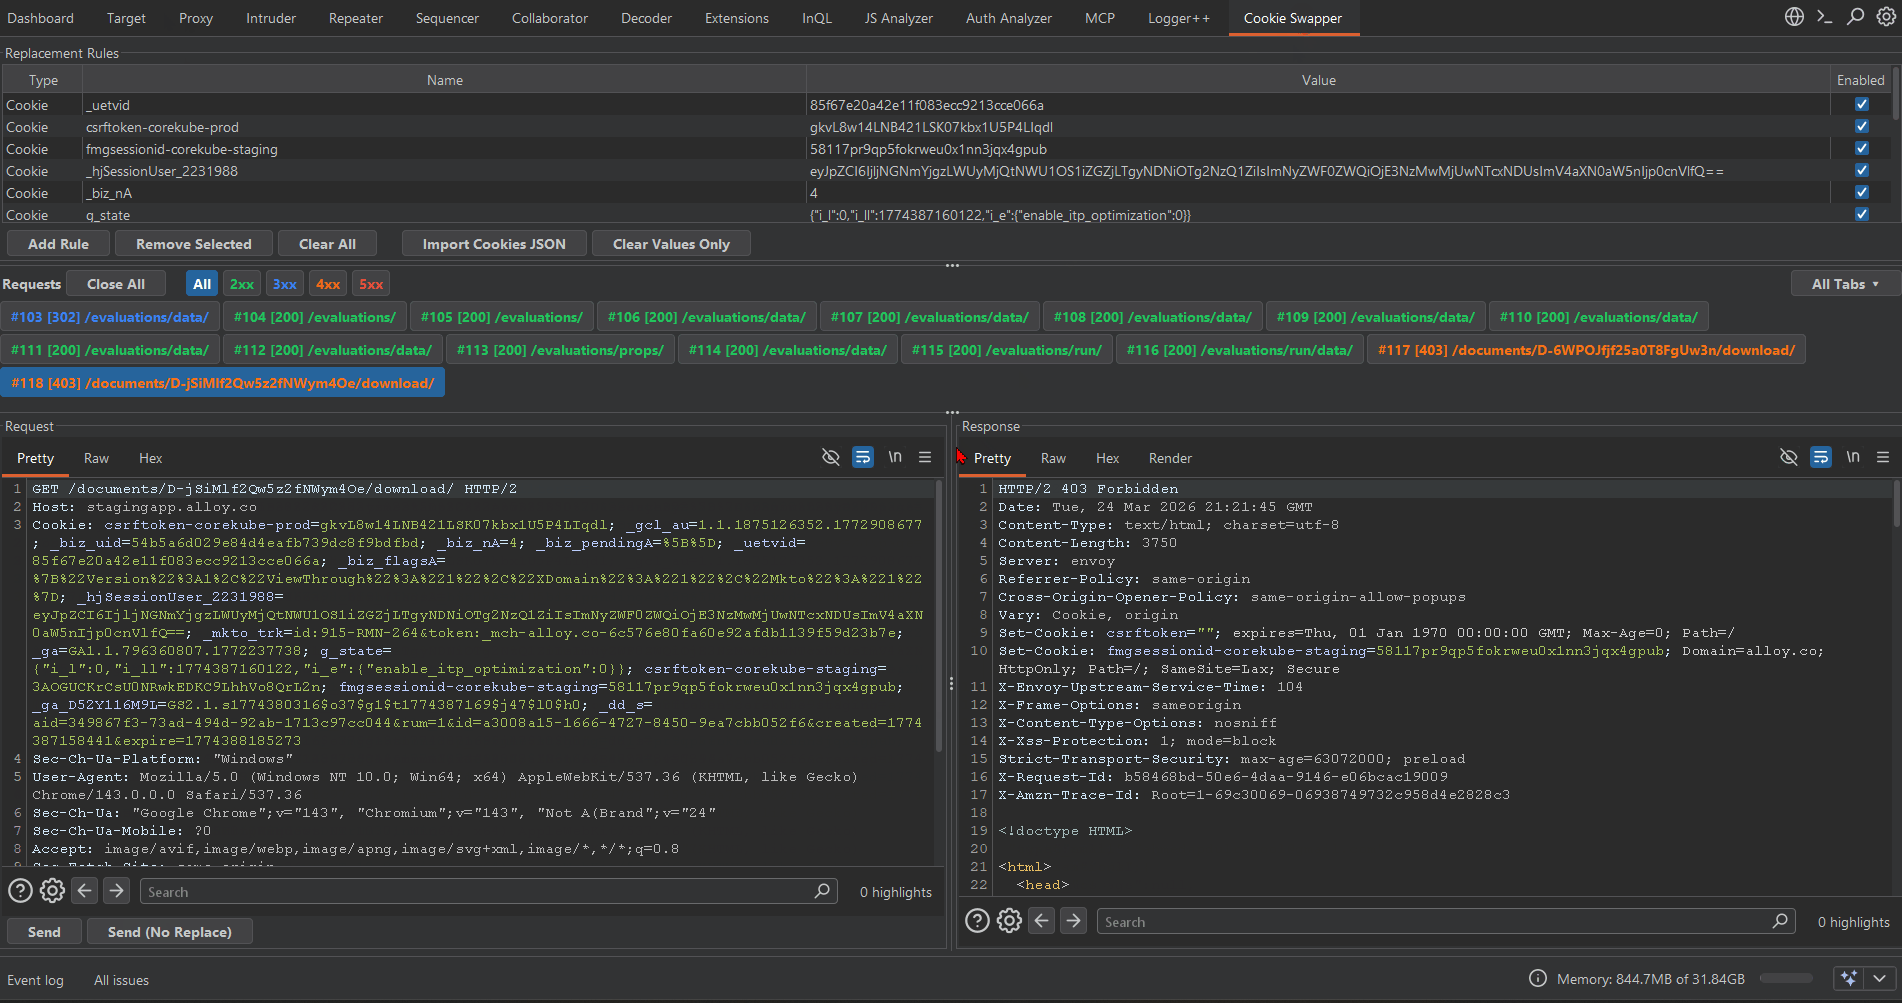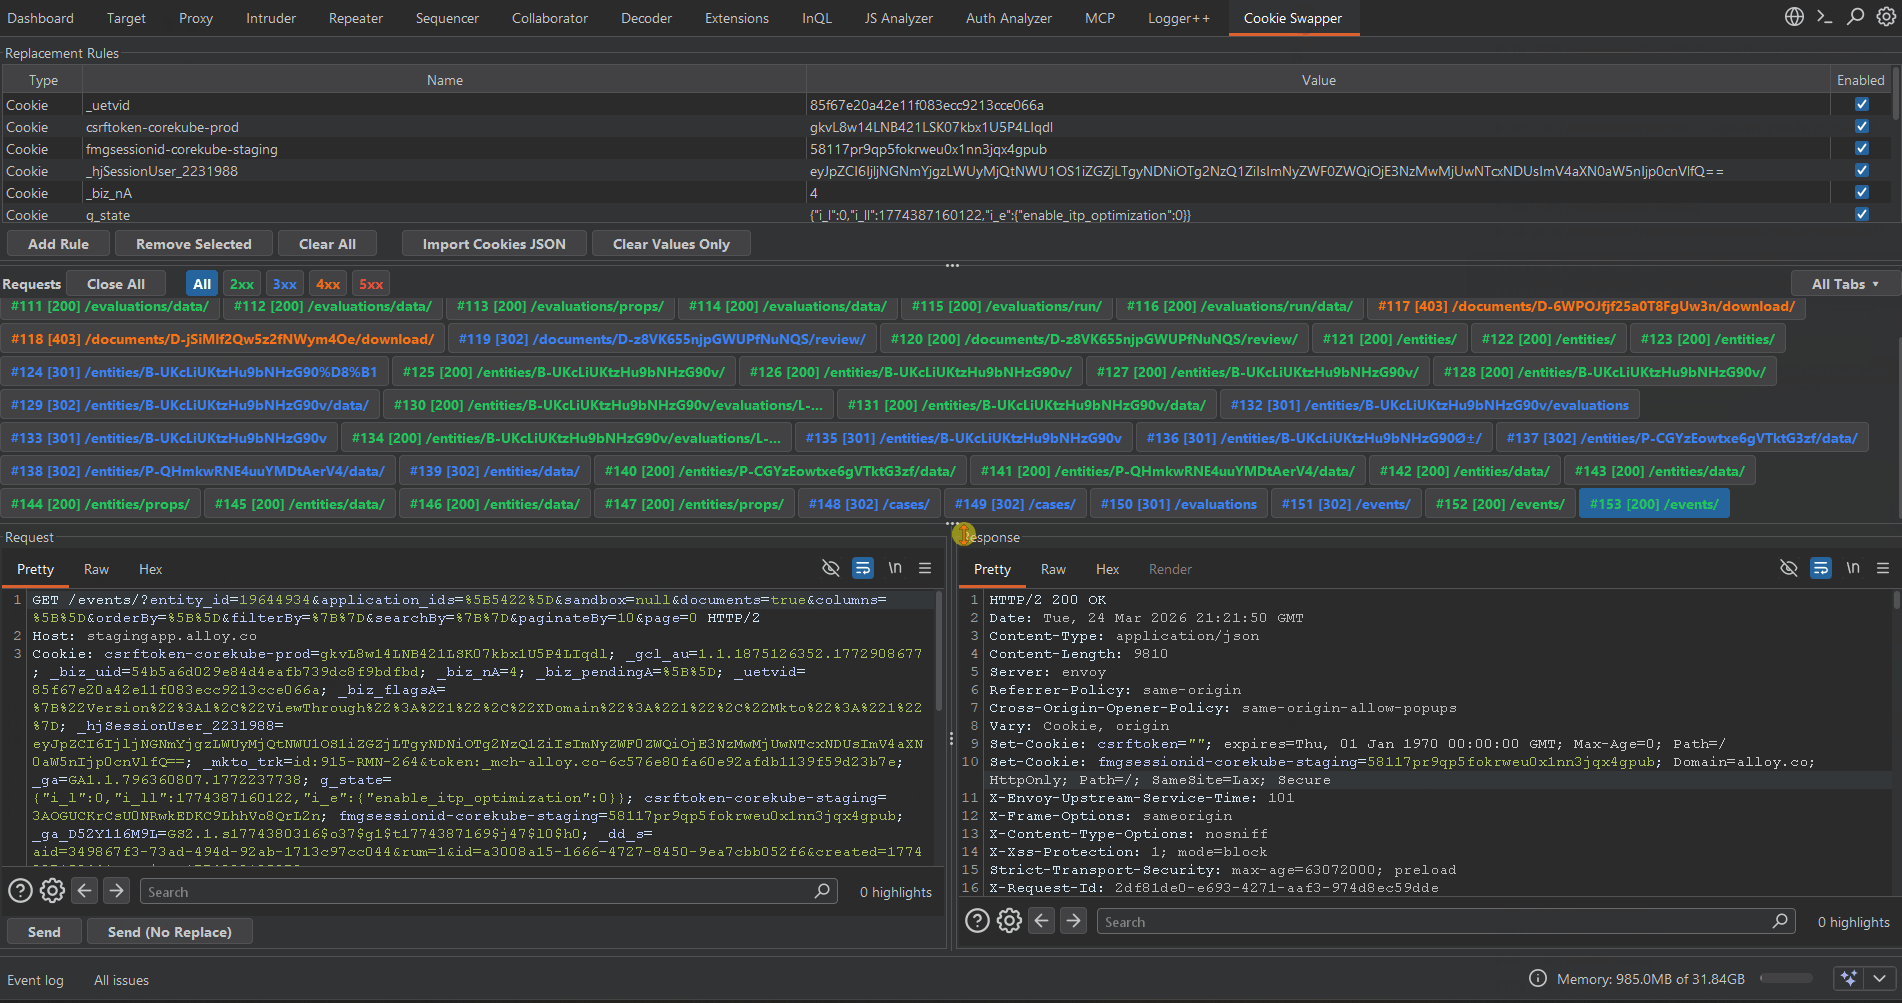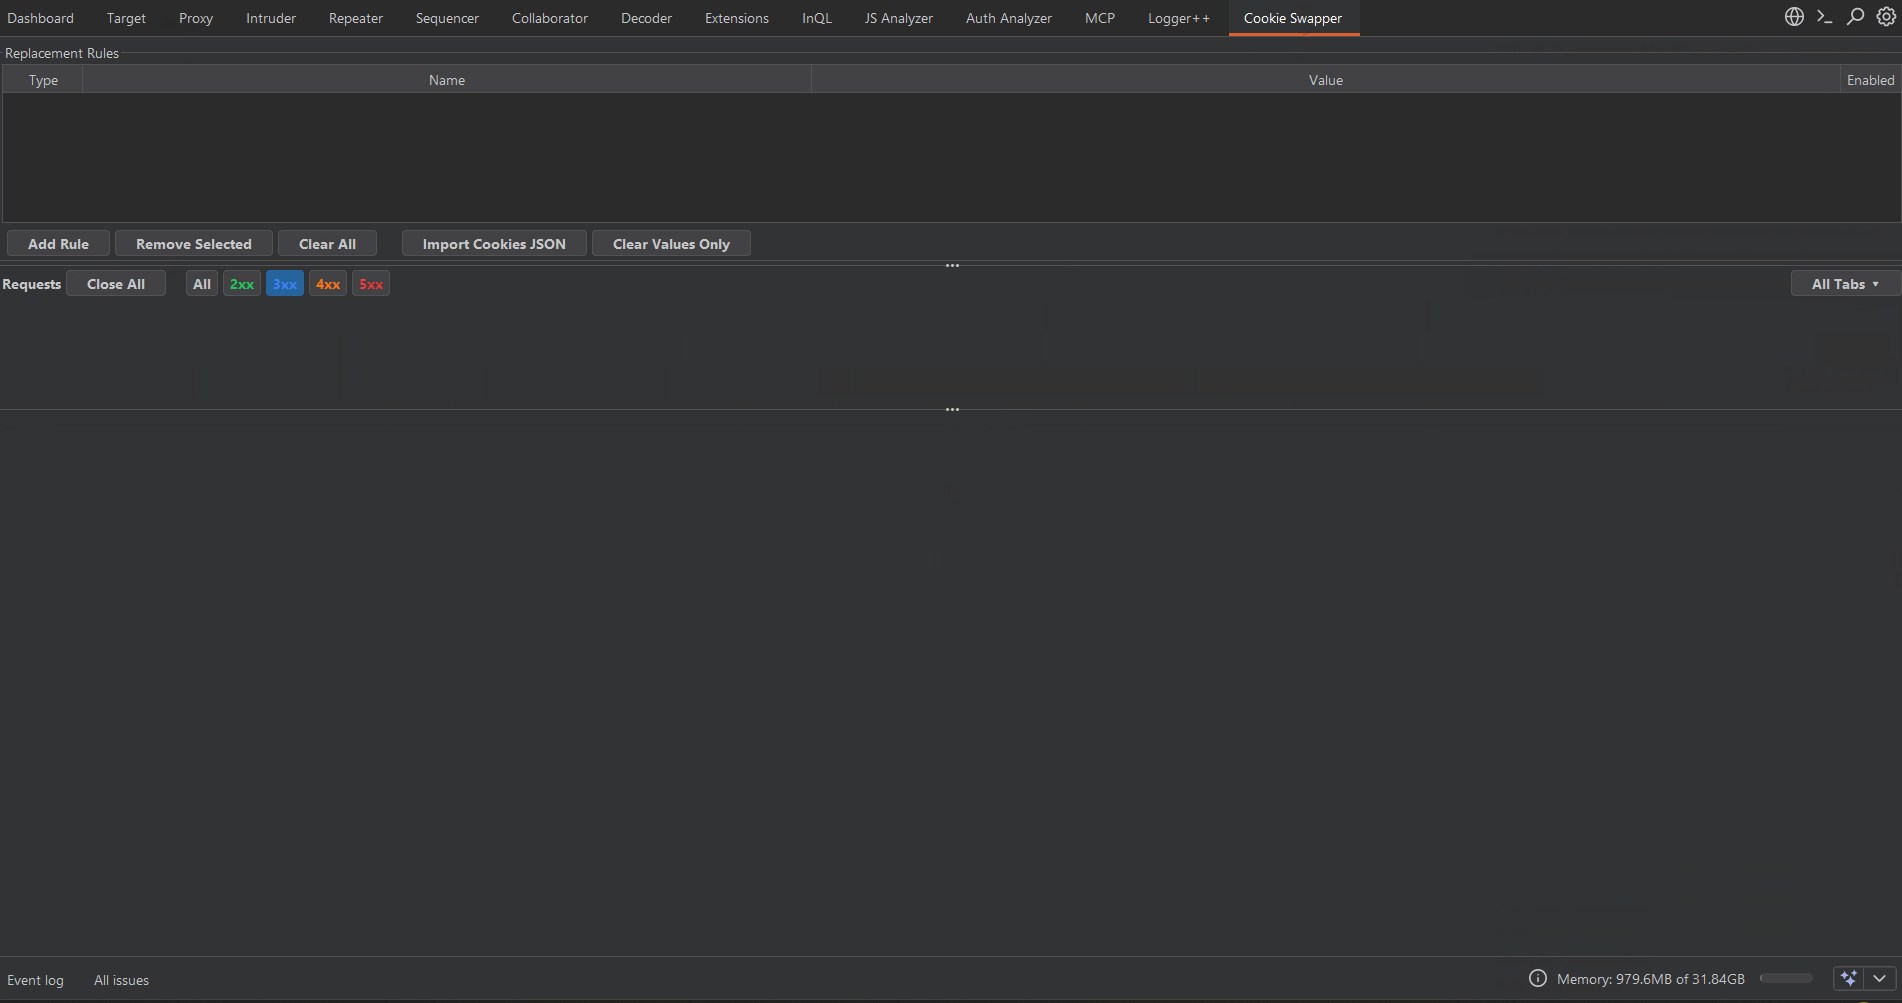
Cookie-Swapper preview

Cookie-Swapper

GitHub0xbartita/cookie-swapper

Estensione Burp Suite che sostituisce automaticamente cookie e header nelle richieste tramite regole configurabili. Elimina il copia-incolla manuale…
web-proxies-interceptionscripting-automationweb-security+2
66 mesi fa
heroku-CVE-2013-0333 preview

heroku-CVE-2013-0333

GitHubheroku/heroku-cve-2013-0333

Scansiona le applicazioni Heroku per una vulnerabilità critica di esecuzione remota di codice in Rails (CVE-2013-0333) e identifica le istanze non…
vulnerability-scannersconfiguration-auditingweb-security+2
24 mesi fa
wp2shell-rce preview

wp2shell-rce

GitHubjohnlodan/wp2shell-rce

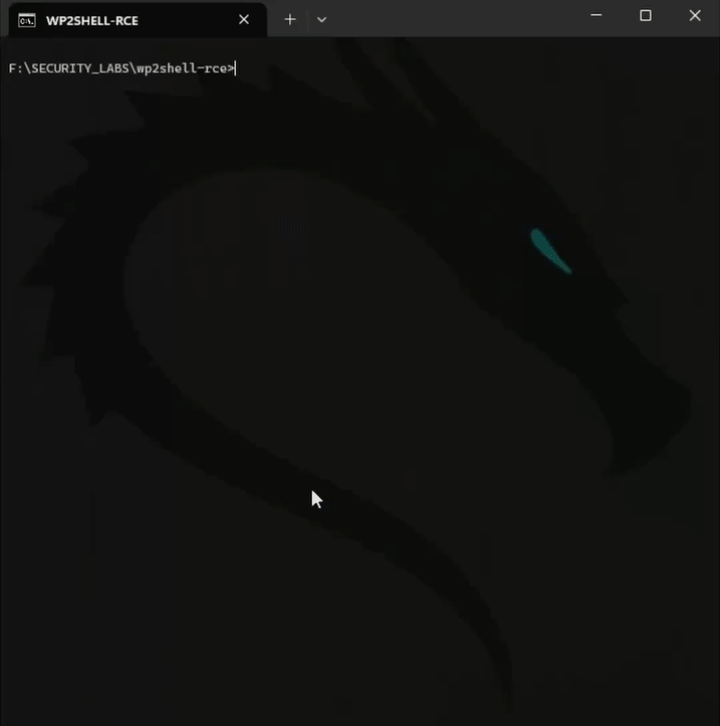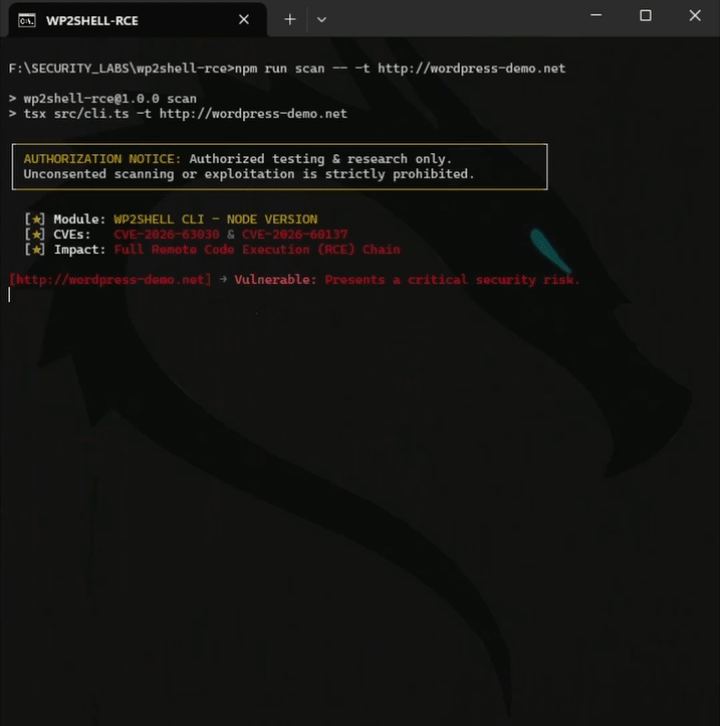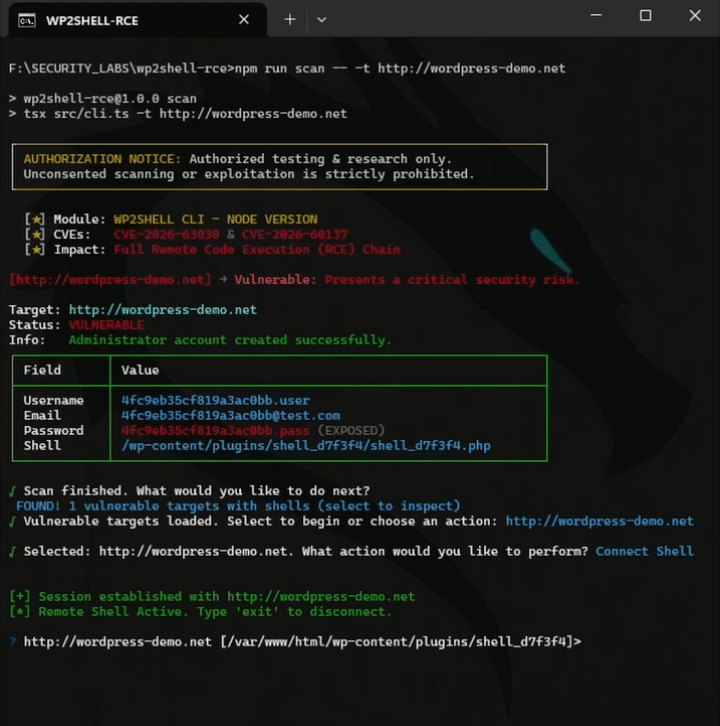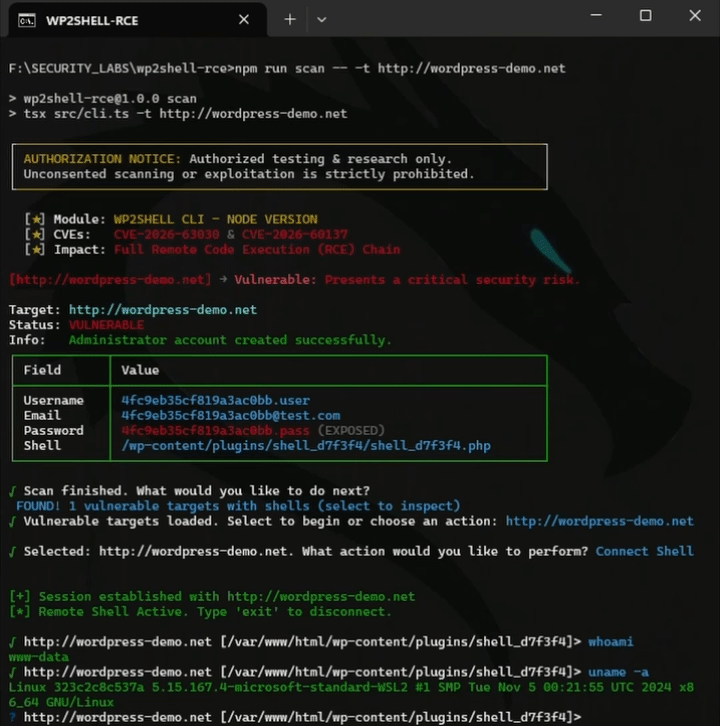
Strumento di sicurezza per WordPress CVE-2026-63030 e CVE-2026-60137 per rilevare l'esposizione alla catena RCE pre-autenticazione WP2Shell.

reconnaissancevulnerability-scannersweb-vulnerability-scanners+4
32 mesi fa
Precedente1…99100Successivo