

ghidra
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra è un framework di reverse engineering del software (SRE)
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 vulhub/vulhub
Ambienti vulnerabili pre-costruiti basati su Docker-Compose
 torvalds/linux
Albero del codice sorgente del kernel Linux
 nmap/nmap
Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 sqlmapproject/sqlmap
Strumento automatico per SQL injection e presa di controllo del database
 swisskyrepo/payloadsallthethings
Una lista di payload utili e bypass per la sicurezza delle applicazioni web e per Pentest/CTF
 google/oss-fuzz
OSS-Fuzz - fuzzing continuo per software open source.
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
 cloudflare/security-audit-skill
Una competenza di agente di codifica per audit di sicurezza multi-fase con risultati verificati in modo indipendente e leggibili da macchina.
 osquery/osquery
Strumentazione, monitoraggio e analisi del sistema operativo basati su SQL.
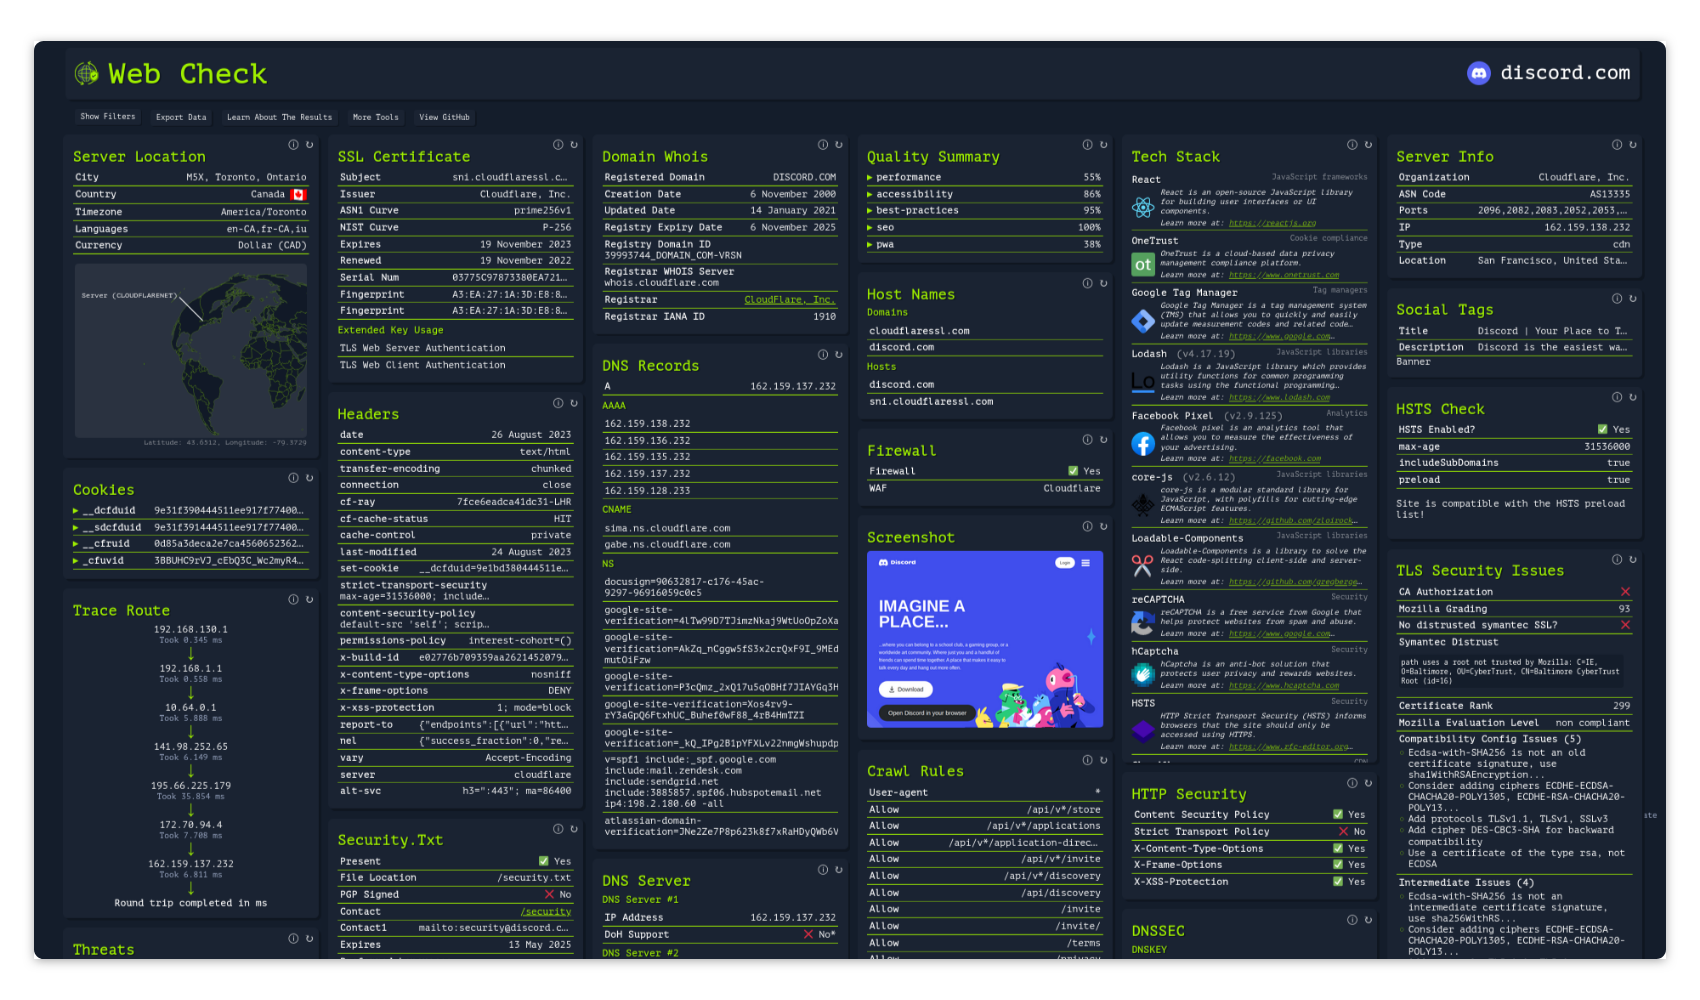 lissy93/web-check
🕵️♂️ Strumento OSINT tutto-in-uno per analizzare qualsiasi sito web
 aquasecurity/trivy
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro
 analysis-tools-dev/static-analysis
Directory curata di strumenti di analisi statica (SAST) e linter per linguaggi di programmazione, configurazioni, strumenti di build e CI, incentrata…
 openwrt/openwrt
Sistema operativo Linux per dispositivi embedded con filesystem scrivibile, gestione dei pacchetti e framework di build. Consente la creazione di…
 vitalysim/awesome-hacking-resources
Una raccolta di risorse per hacking / penetration testing per migliorarti!
 qazbnm456/awesome-web-security
🐶 Una lista curata di materiali e risorse di Web Security.
 edoardottt/awesome-hacker-search-engines
Una lista curata di fantastici motori di ricerca utili durante test di penetrazione, valutazioni delle vulnerabilità, operazioni Red/Blue Team, Bug…