CVE-2022-33679_Checker

Controllo Python leggero che verifica le credenziali di Active Directory per l'esposizione a CVE-2022-33679 (AS-REP roast di Kerberos senza…

Controllo Python leggero che verifica le credenziali di Active Directory per l'esposizione a CVE-2022-33679 (AS-REP roast di Kerberos senza…

Il repository di dependency-check è stato spostato:

Una cli per il cracking e il test di vulnerabilità su Json Web Token(JWT)

Una vulnerabilità di deserializzazione nel Servlet di licenza di GoAnywhere MFT di Fortra consente a un attore con una firma di risposta di licenza…

Benchmark per valutare i rischi di sicurezza degli agenti che utilizzano computer, con 104 scenari realistici di uso improprio in sette categorie…

Controllo esposizione SNMP CVE-2025-20352 (onesixtyone + parser)


Zero-day in AppleMediaServices: un errore nel recupero del bag disabilita la firma Mescal/Absinthe. Le richieste ai servizi Apple procedono senza…

Dumper/esploratore Python per progetti MCD Runtime usati da ODIS

Raccolta curata di avvisi di sicurezza e divulgazioni di vulnerabilità da X41 Sec.

Un'utilità leggera progettata per rilevare e correggere i sistemi affetti da CVE-2024-3094, una vulnerabilità critica che impatta [inserire il…

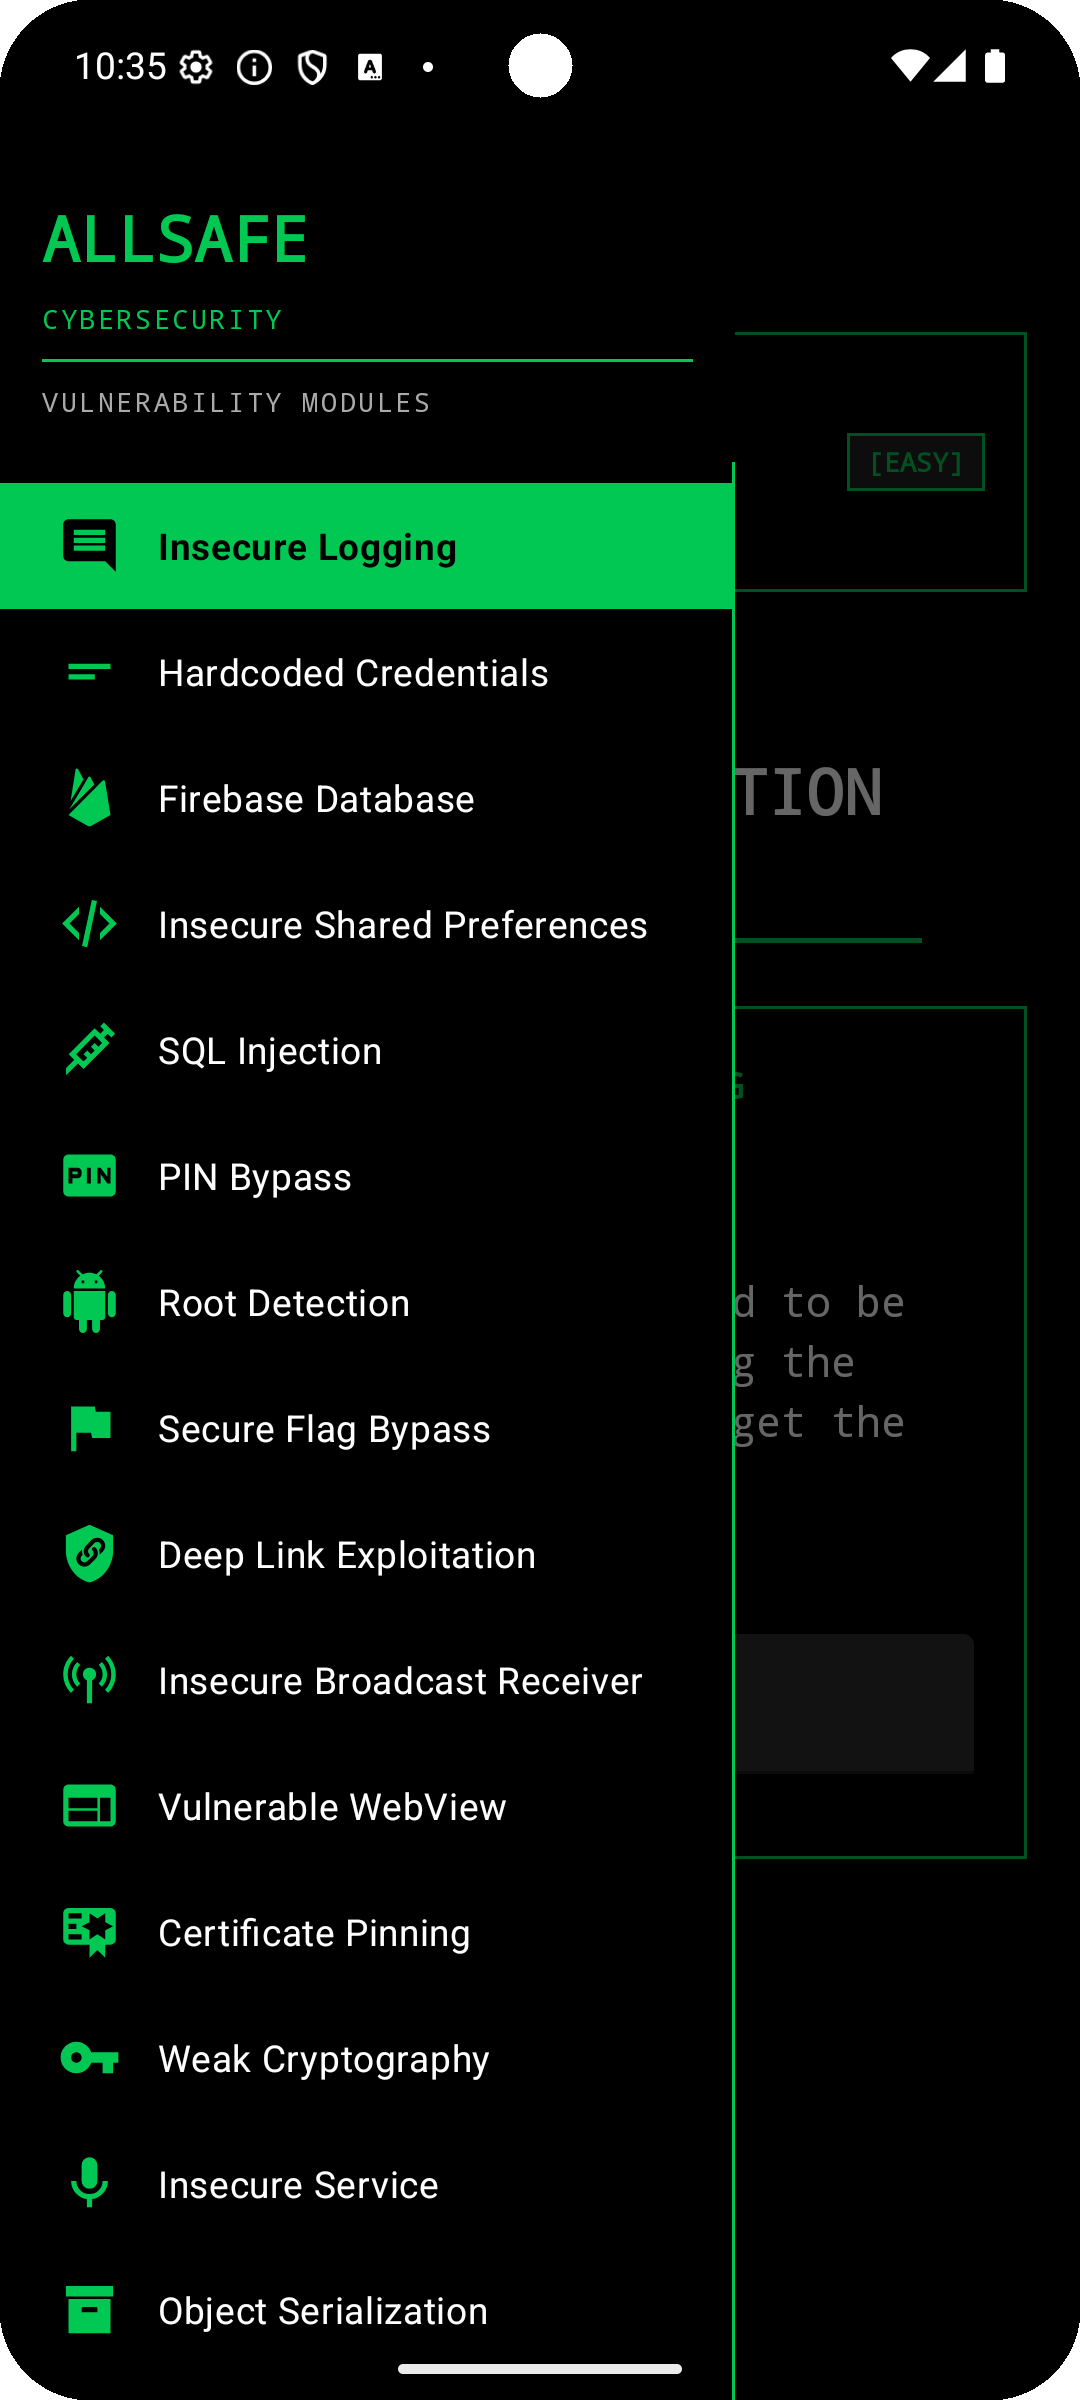
Applicazione Android intenzionalmente vulnerabile.

Writeup CTF di TryHackMe — RCE di WordPress tramite CVE-2024-25600, analisi forense del crypto miner e identificazione del gruppo ransomware LockBit

Libreria Go per analizzare ed eseguire regole di rilevamento Sigma su voci di log, con supporto per modificatori di campo, corrispondenza CIDR e…

Strumento per verificare se un client PGP è affetto da CVE-2021-33560

Sfruttamento e mitigazione simulati di CVE-2025-54918 (vulnerabilità NTLM di Windows). Include script di rilevamento, patch Ansible e hardening…

Scanner di vulnerabilità di rete per rilevare sistemi vulnerabili a CVE-2025-53770 (deserializzazione non sicura). Include rilevatori PowerShell e…

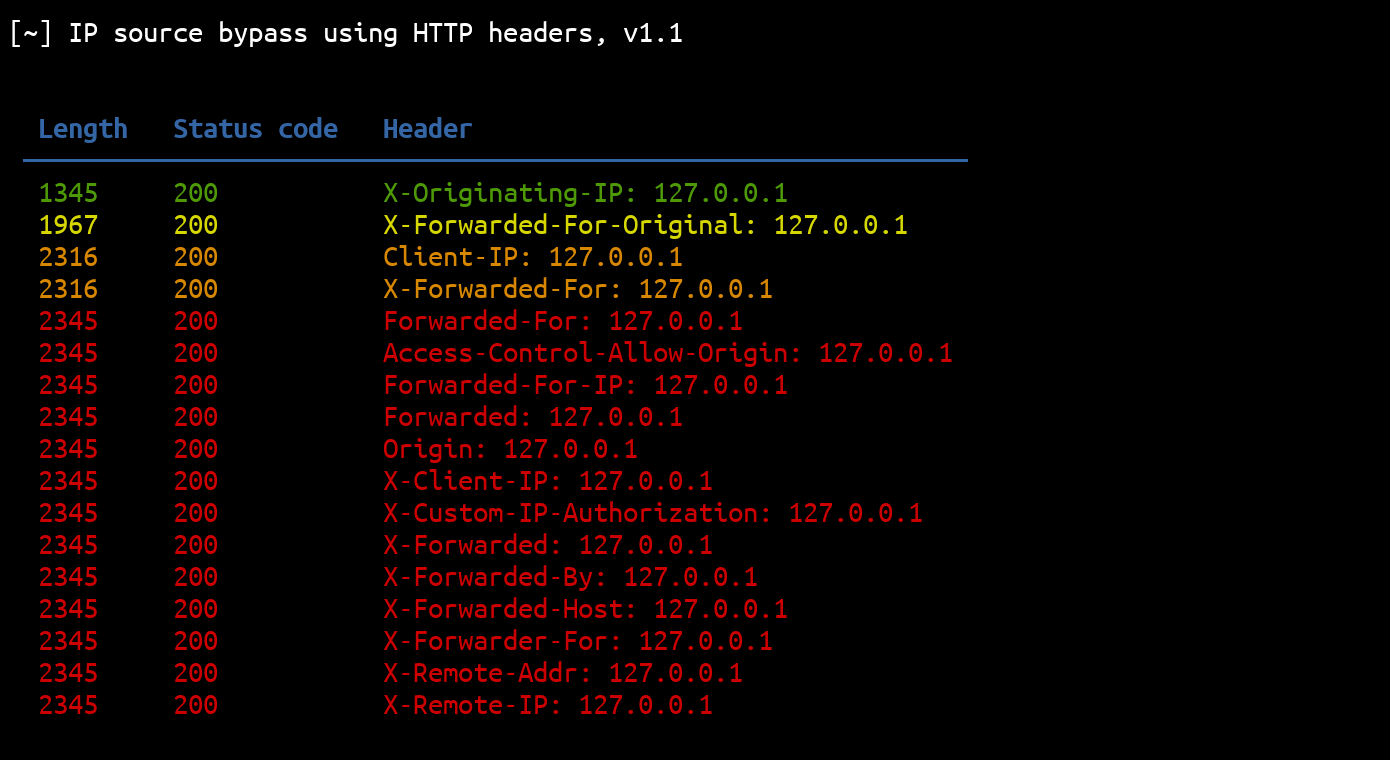
Questo script Python può essere utilizzato per bypassare le restrizioni relative all'origine IP utilizzando gli header HTTP.