seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…

Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…

Una riscrittura di YARA in Rust.

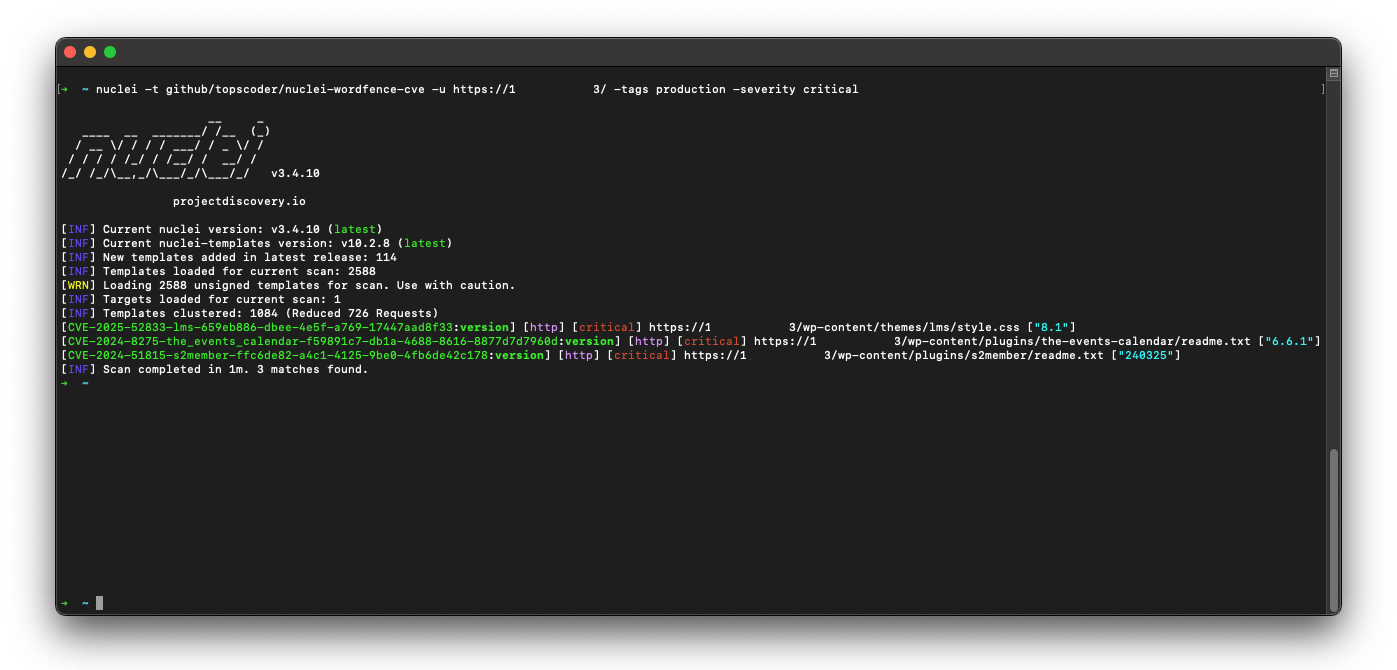
80k+ WordPress Nuclei templates, updated daily from Wordfence intel—filter by severity/tags/CVE and scan in one line. 🚀🔒

Strumento automatico per SQL injection e presa di controllo del database

Questo repository contiene il componente scanner per Greenbone Community Edition.

OWASP Community Pages sono un luogo in cui OWASP può accettare contributi della community per contenuti relativi alla sicurezza.

Repository di regole Semgrep curate per GitLab SAST, che fornisce pattern di analisi statica per rilevare vulnerabilità di sicurezza in diversi…

Database di proprietà della community contenente advisory di sicurezza per i pacchetti Python su PyPI, che fornisce dati strutturati sulle…

Un bundle di competenze per Claude Code per la caccia ai bug e il lavoro di red-team esterno - 82 competenze, 15 comandi slash, 681 pattern di report…

Questo progetto ospita advisory di sicurezza e i relativi proof-of-concept legati alla ricerca condotta presso Google che riguardano codice non di…

Libreria Go idiomatica per invocare un binario scanner di rete, che consente la scoperta degli host, la scansione delle porte, il rilevamento di…

Piattaforma OSINT per dark web auto-ospitata. Intelligence sulle minacce automatizzata dalla query al grafico in 13 passaggi. Alternativa gratuita a…

Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…

Piattaforma di qualità del codice e analisi statica con quality gate, scansione multi-linguaggio e regole incentrate sulla sicurezza per rilevare…

Il coltellino svizzero del pattern matching

Fil-C: sicurezza della memoria completamente compatibile per C e C++

Scanner di vulnerabilità scritto in Go che utilizza i dati forniti da https://osv.dev

Strumento di analisi statica per sistemi CI/CD che rileva e corregge problemi di sicurezza nelle configurazioni di GitHub Actions, Dependabot e…