
nullorigin
 rakib-nyc/nullorigin
Toolkit per la robustezza dei watermark AI, solo a scopo di ricerca: un reverse proxy locale rimuove C2PA/EXIF/XMP, Unicode, steganografia di…
static-code-analysisweb-proxies-interceptionsteganography+4
4
rakib-nyc/nulloriginToolkit per la robustezza dei watermark AI, solo a scopo di ricerca: un reverse proxy locale rimuove C2PA/EXIF/XMP, Unicode, steganografia di…
 xoreaxeaxeax/schrodingers-toctou
Rileva i caricamenti di memoria inventati dal compilatore che trasformano C sicuro in vulnerabilità TOCTOU. Include audit automatici del codice…
 0xdea/ghidra-scripts
Script Ghidra selezionati per automatizzare il reverse engineering e l'analisi delle vulnerabilità: individuare funzioni non sicure, estrarre lo…
 offensive360/mcp-server
Server MCP che esegue scansioni SAST su codebase locali e restituisce risultati con gravità e correzioni, consentendo agli assistenti AI di eseguire…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 elttam/semgrep-rules
Regole di analisi statica della sicurezza per il rilevamento di vulnerabilità e la revisione del codice orientata all'audit in Java, Go, Python, C#,…
 niffyhunt/codeguard-copilot
Co-pilota di sicurezza basato sull'IA che intercetta le vulnerabilità mentre scrivi il codice. Scansione di sicurezza in tempo reale, spiegazioni…
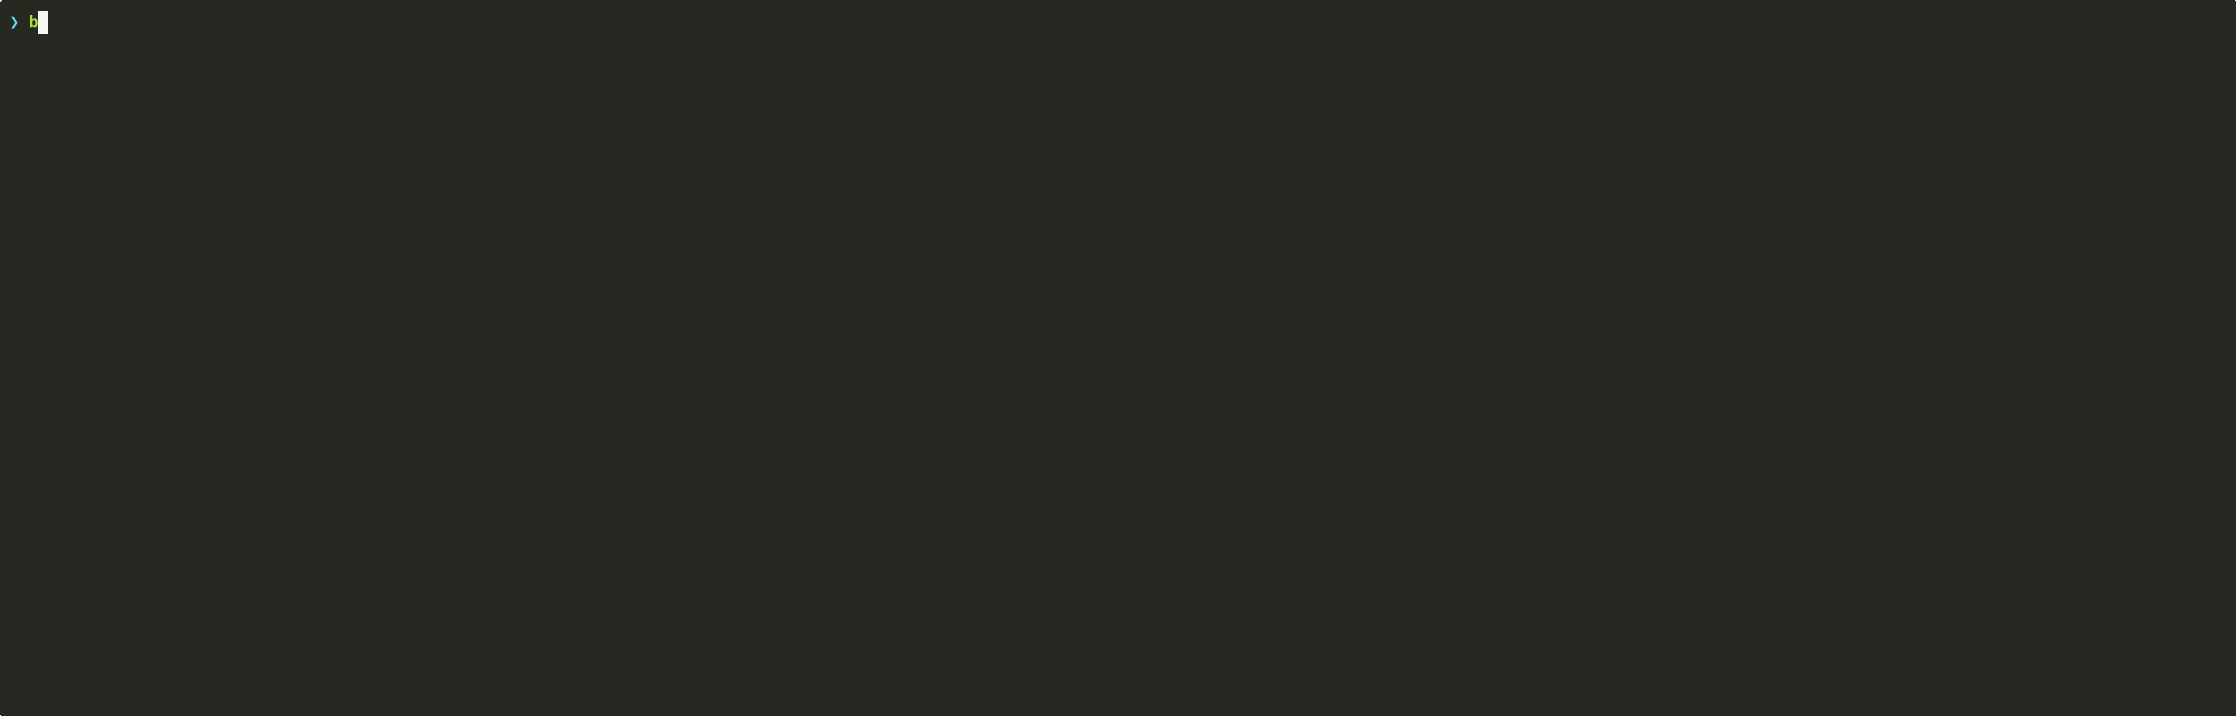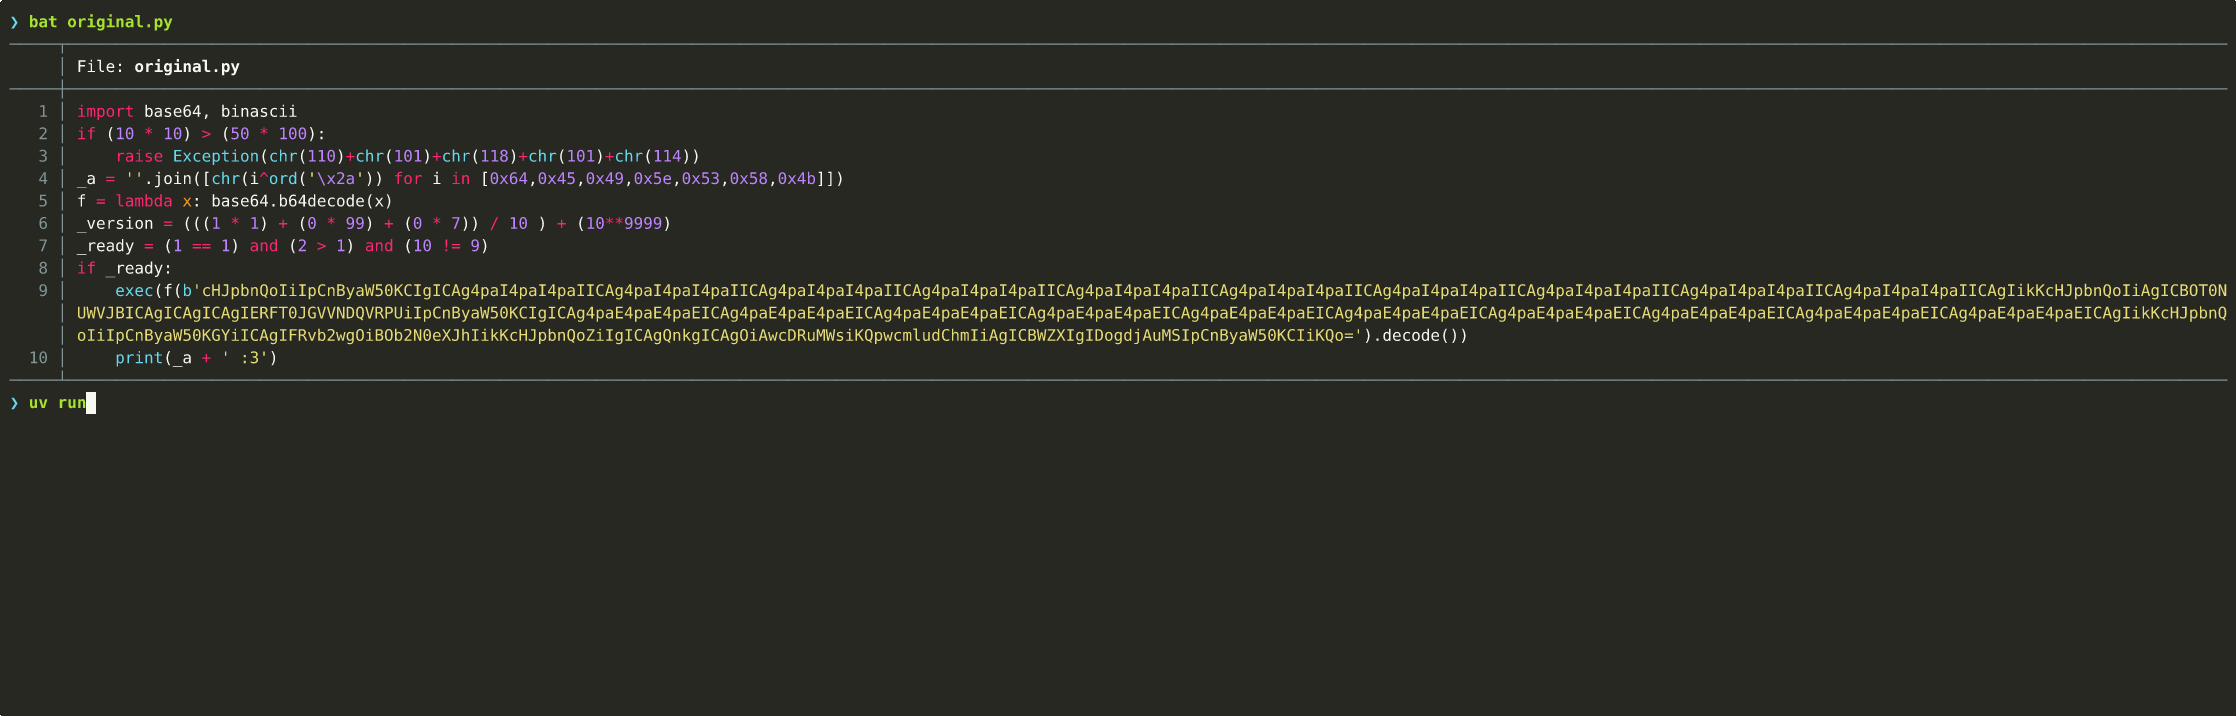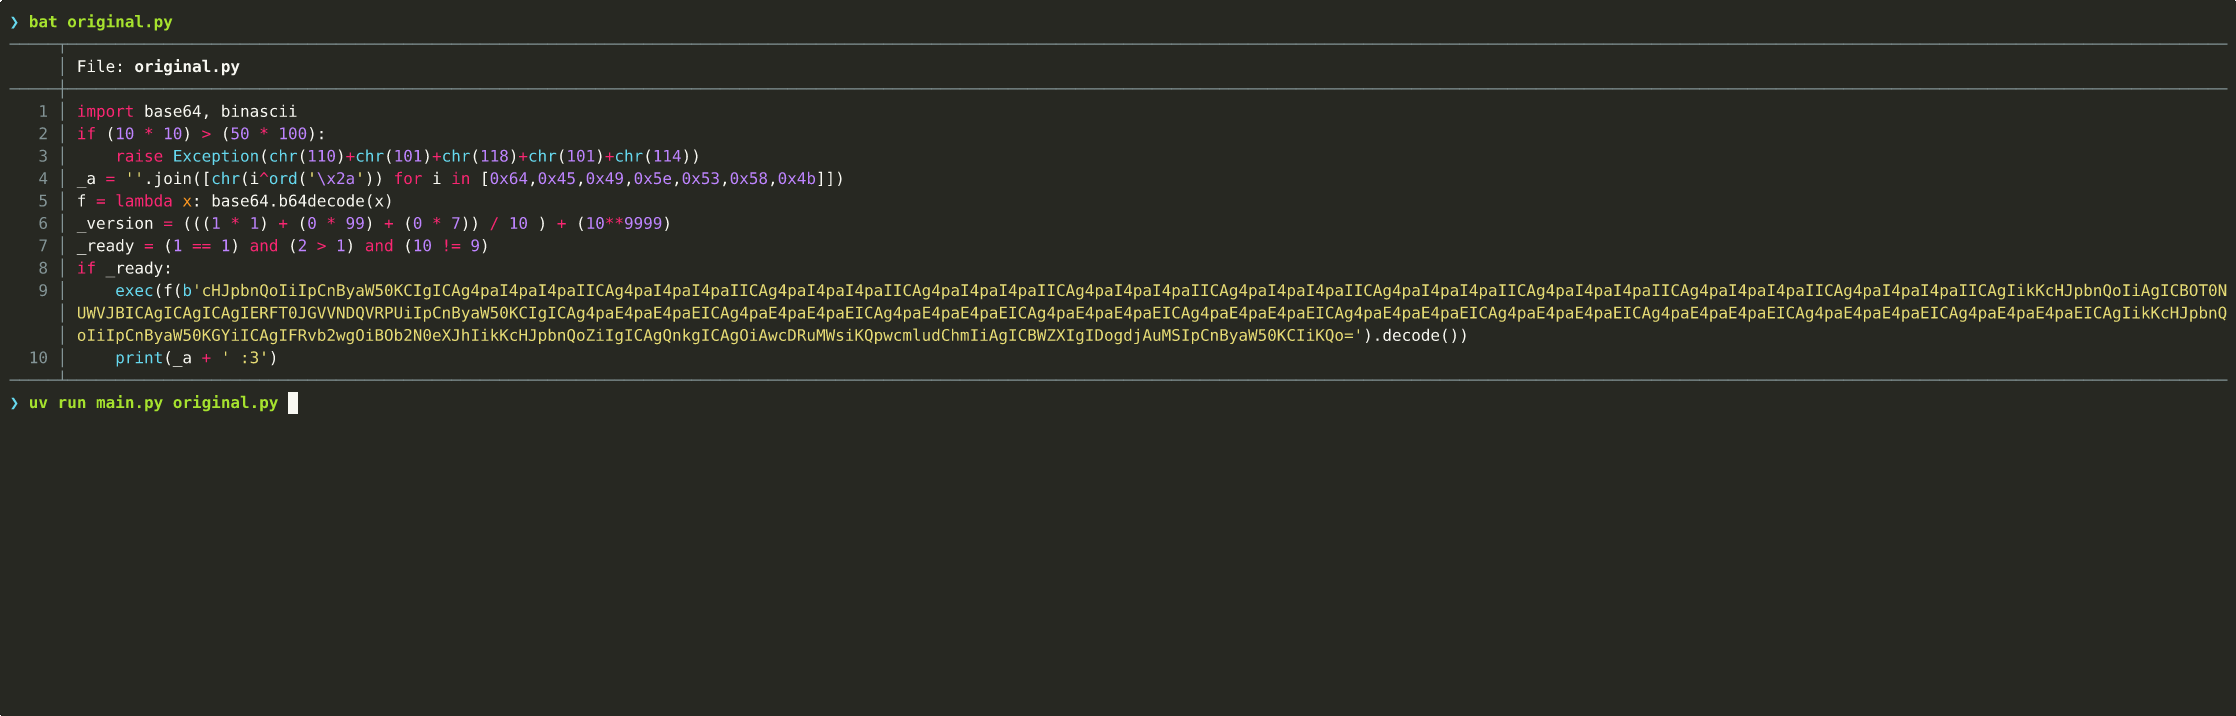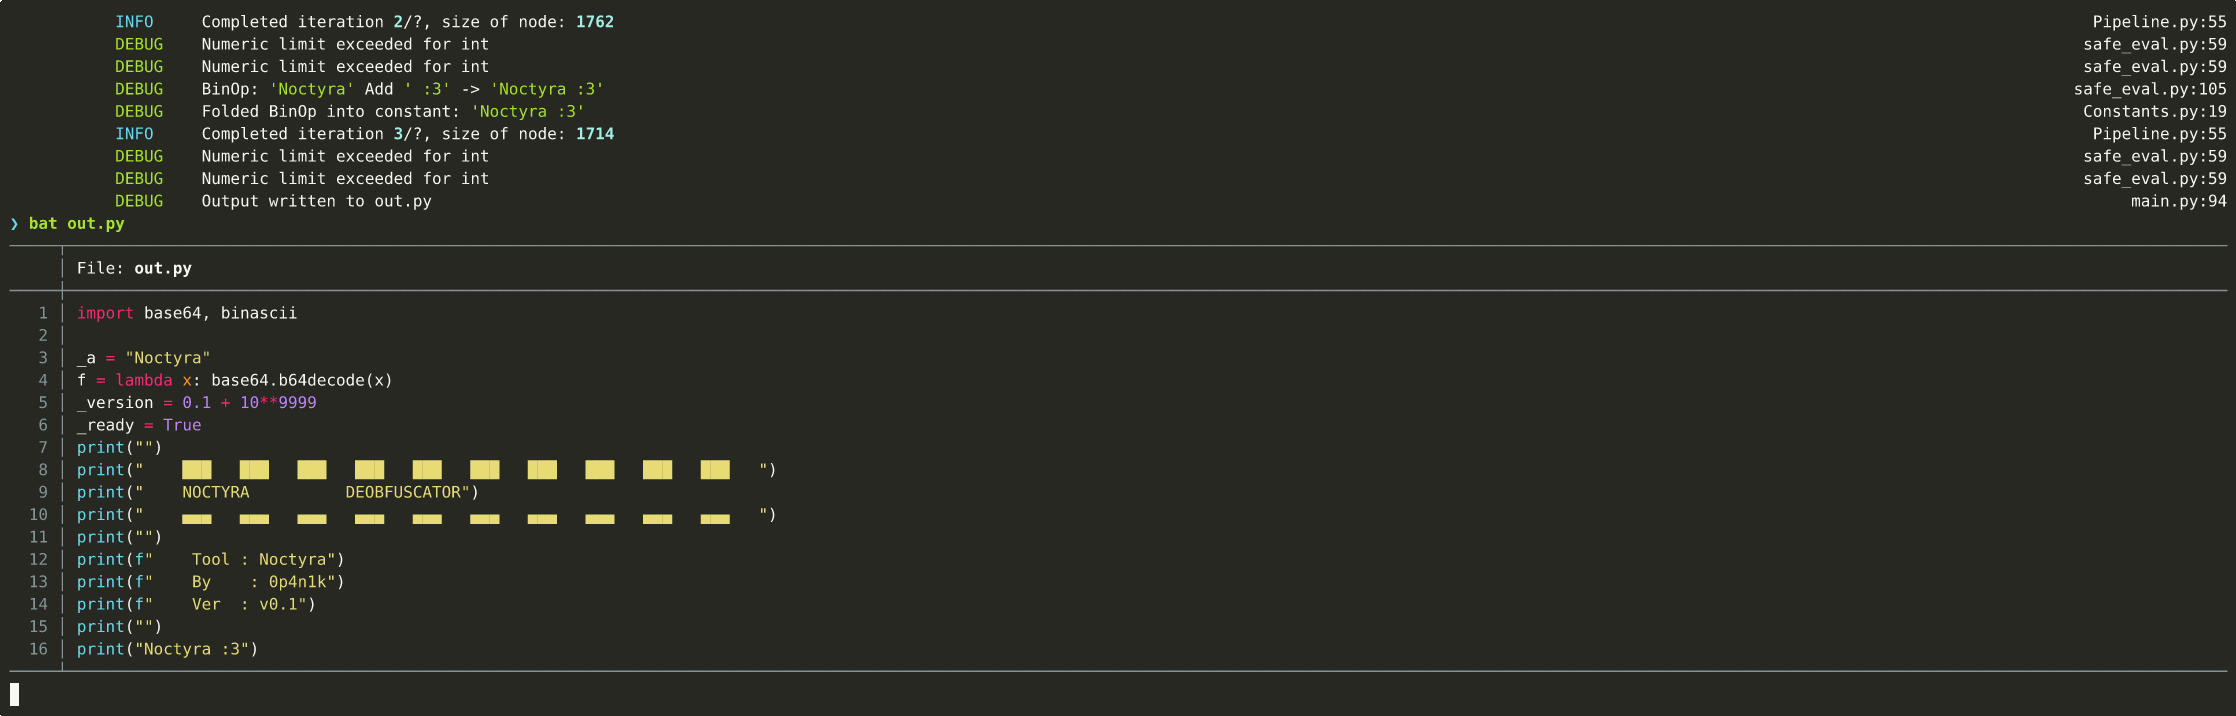 0p4n1k/noctyra
Framework di trasformazione e deoffuscamento del codice Python basato su AST
 slowql/slowql
Analizzatore statico SQL di nuova generazione scritto in Rust. 282+ regole. Zero falsi positivi. Sicurezza, prestazioni, affidabilità, costi,…
 pantheon-security/medusa
Scanner di sicurezza AI-first. NUOVO in v2026.7: rilevamento compromissione Claude Code — verifica hook .claude/, permessi e competenze prima di…
 martyx00/vulnfanatic-ng
Plugin per BianryNinja che identifica vulnerabilità nei binari decompilati, con scansioni programmatiche e supporto LLM.
 sonarsource/sonarcloud-scan
Una Bitbucket Pipe per attivare l'analisi SonarCloud
 roninforge/roninforge-hono
Plugin per Cursor per Hono v4 (framework web edge TypeScript). 59 regressioni LLM con coppie BAD/CORRECT. Ancorato a hono ^4.12.19 (>= 4.9.7 per…
 whgojp/javaseclab
Laboratorio completo sulle vulnerabilità Java con codice vulnerabile e corretto, scenari di attacco, note di audit source/sink e linee guida per la…
 zegl/kube-score
Analisi degli oggetti Kubernetes con raccomandazioni per migliorare affidabilità e sicurezza. kube-score previene attivamente tempi di inattività e…
 david-a-wheeler/flawfinder
uno strumento di analisi statica per trovare vulnerabilità nel codice sorgente C/C++
 bk-security/auth-header-trust-rules
Regole Semgrep che segnalano pattern di bypass di autenticazione header-trust (classe CVE-2025-29927). Complemento di bk-security.github.io.
 trailofbits/multiplier
Indicizza gli artefatti di build C/C++ in un database interrogabile dell'intero programma, esponendo API a livello di AST, token e IR per l'audit del…