security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…

Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…

AI-powered bug bounty hunting toolkit that works with or without subscription.

Trova credenziali e segreti con oltre 170 regole che coprono codice sorgente, URL Web e CI/CD, li verifica rispetto alle API dei fornitori e genera…

Scanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…

Bandit è uno strumento progettato per trovare problemi di sicurezza comuni nel codice Python.

RAM efficient terminal agent harness for coding, cybersecurity, and automation.

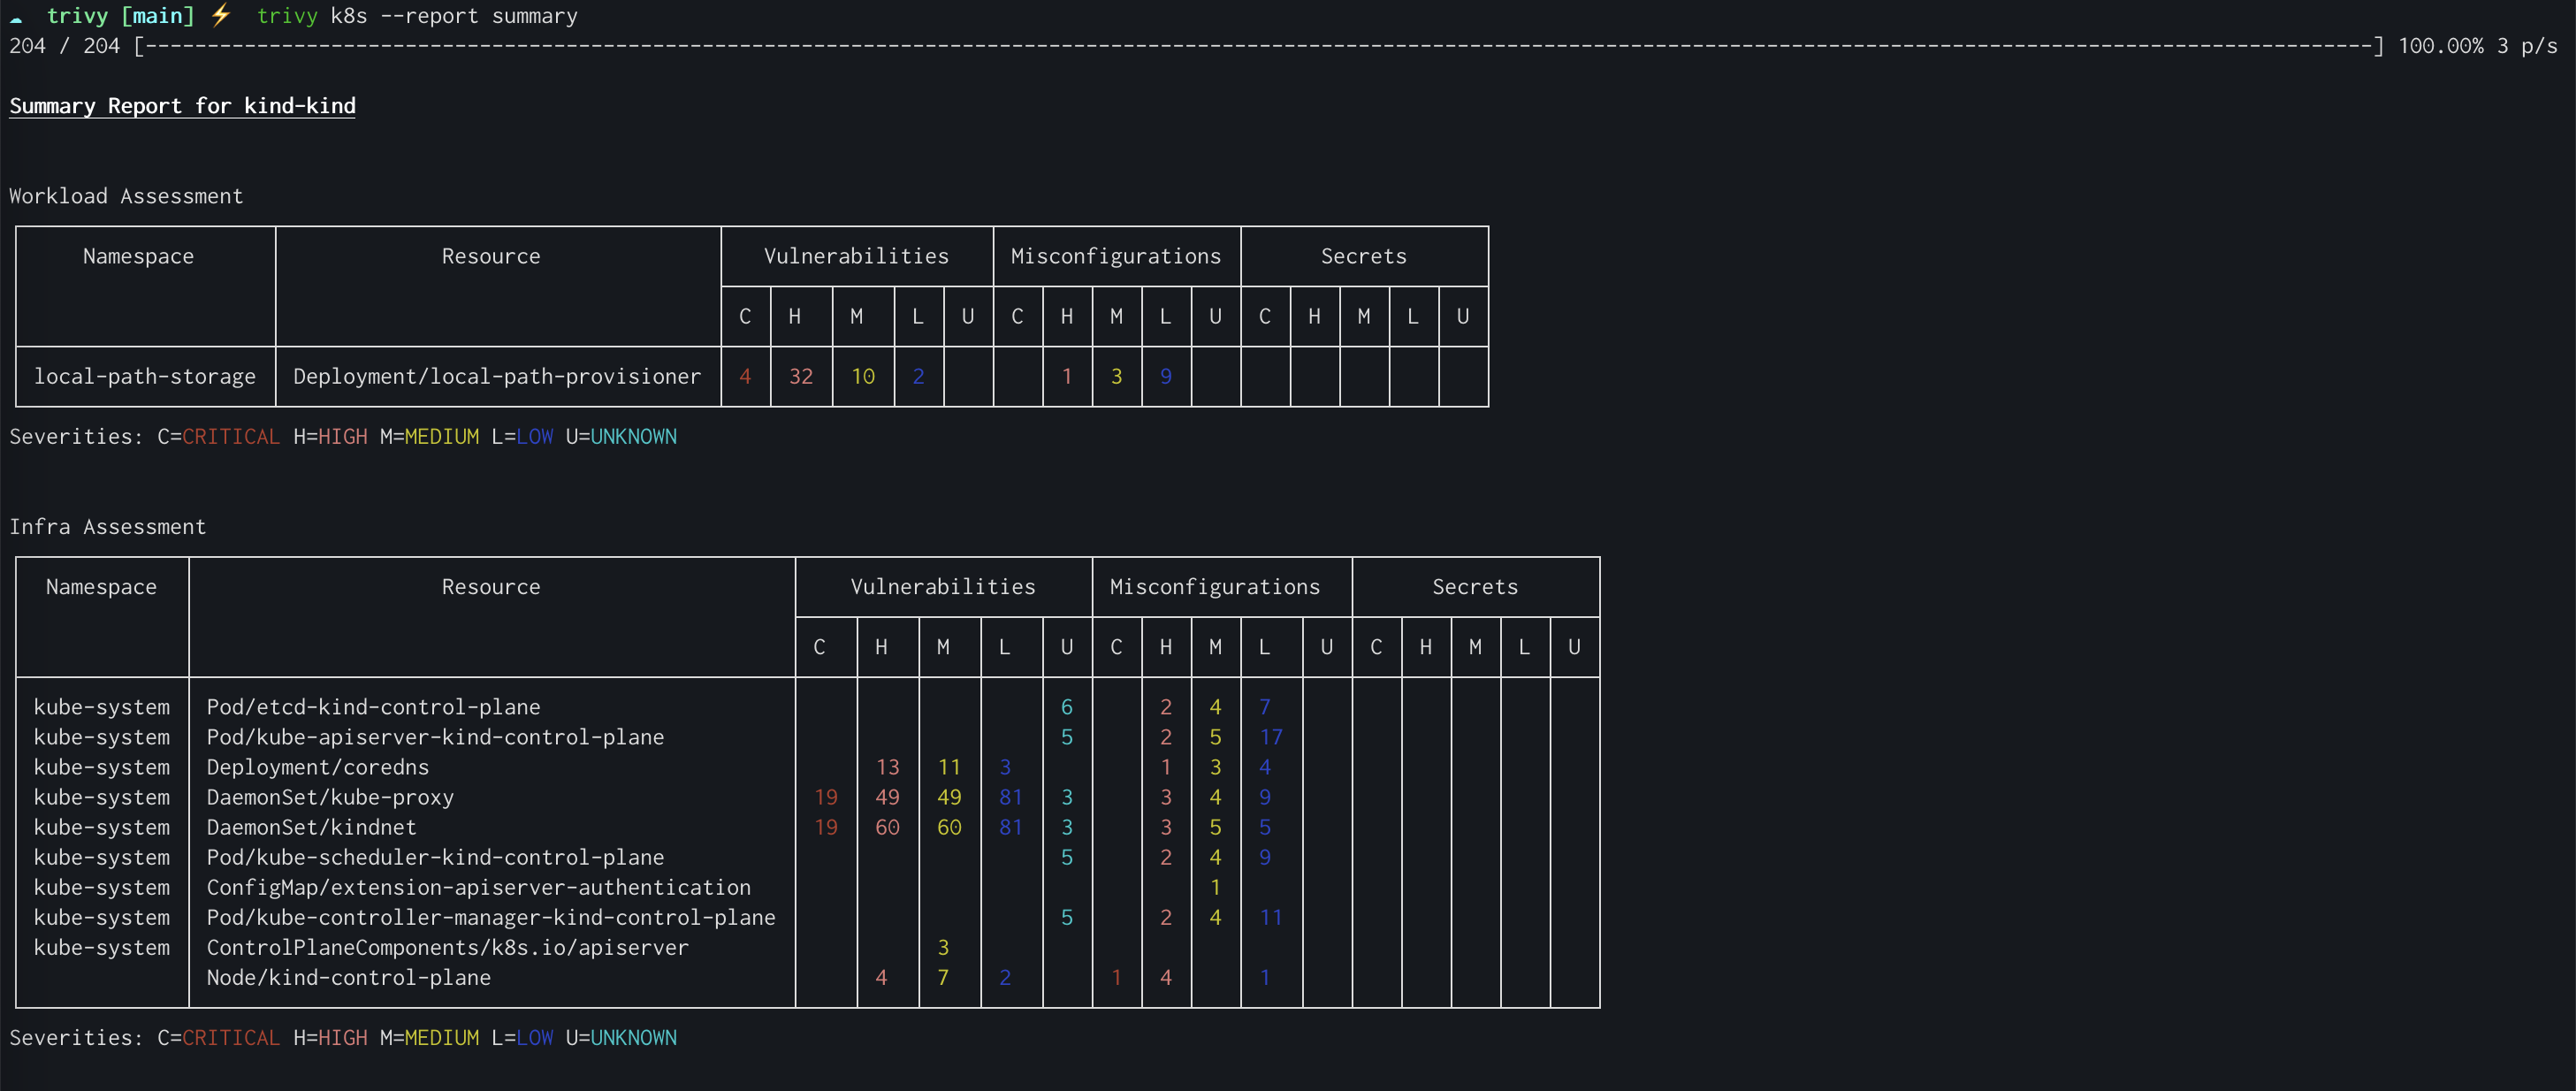
Trova vulnerabilità, configurazioni errate, segreti, SBOM in contenitori, Kubernetes, repository di codice, cloud e altro

trova stringhe hardcoded dal codice sorgente

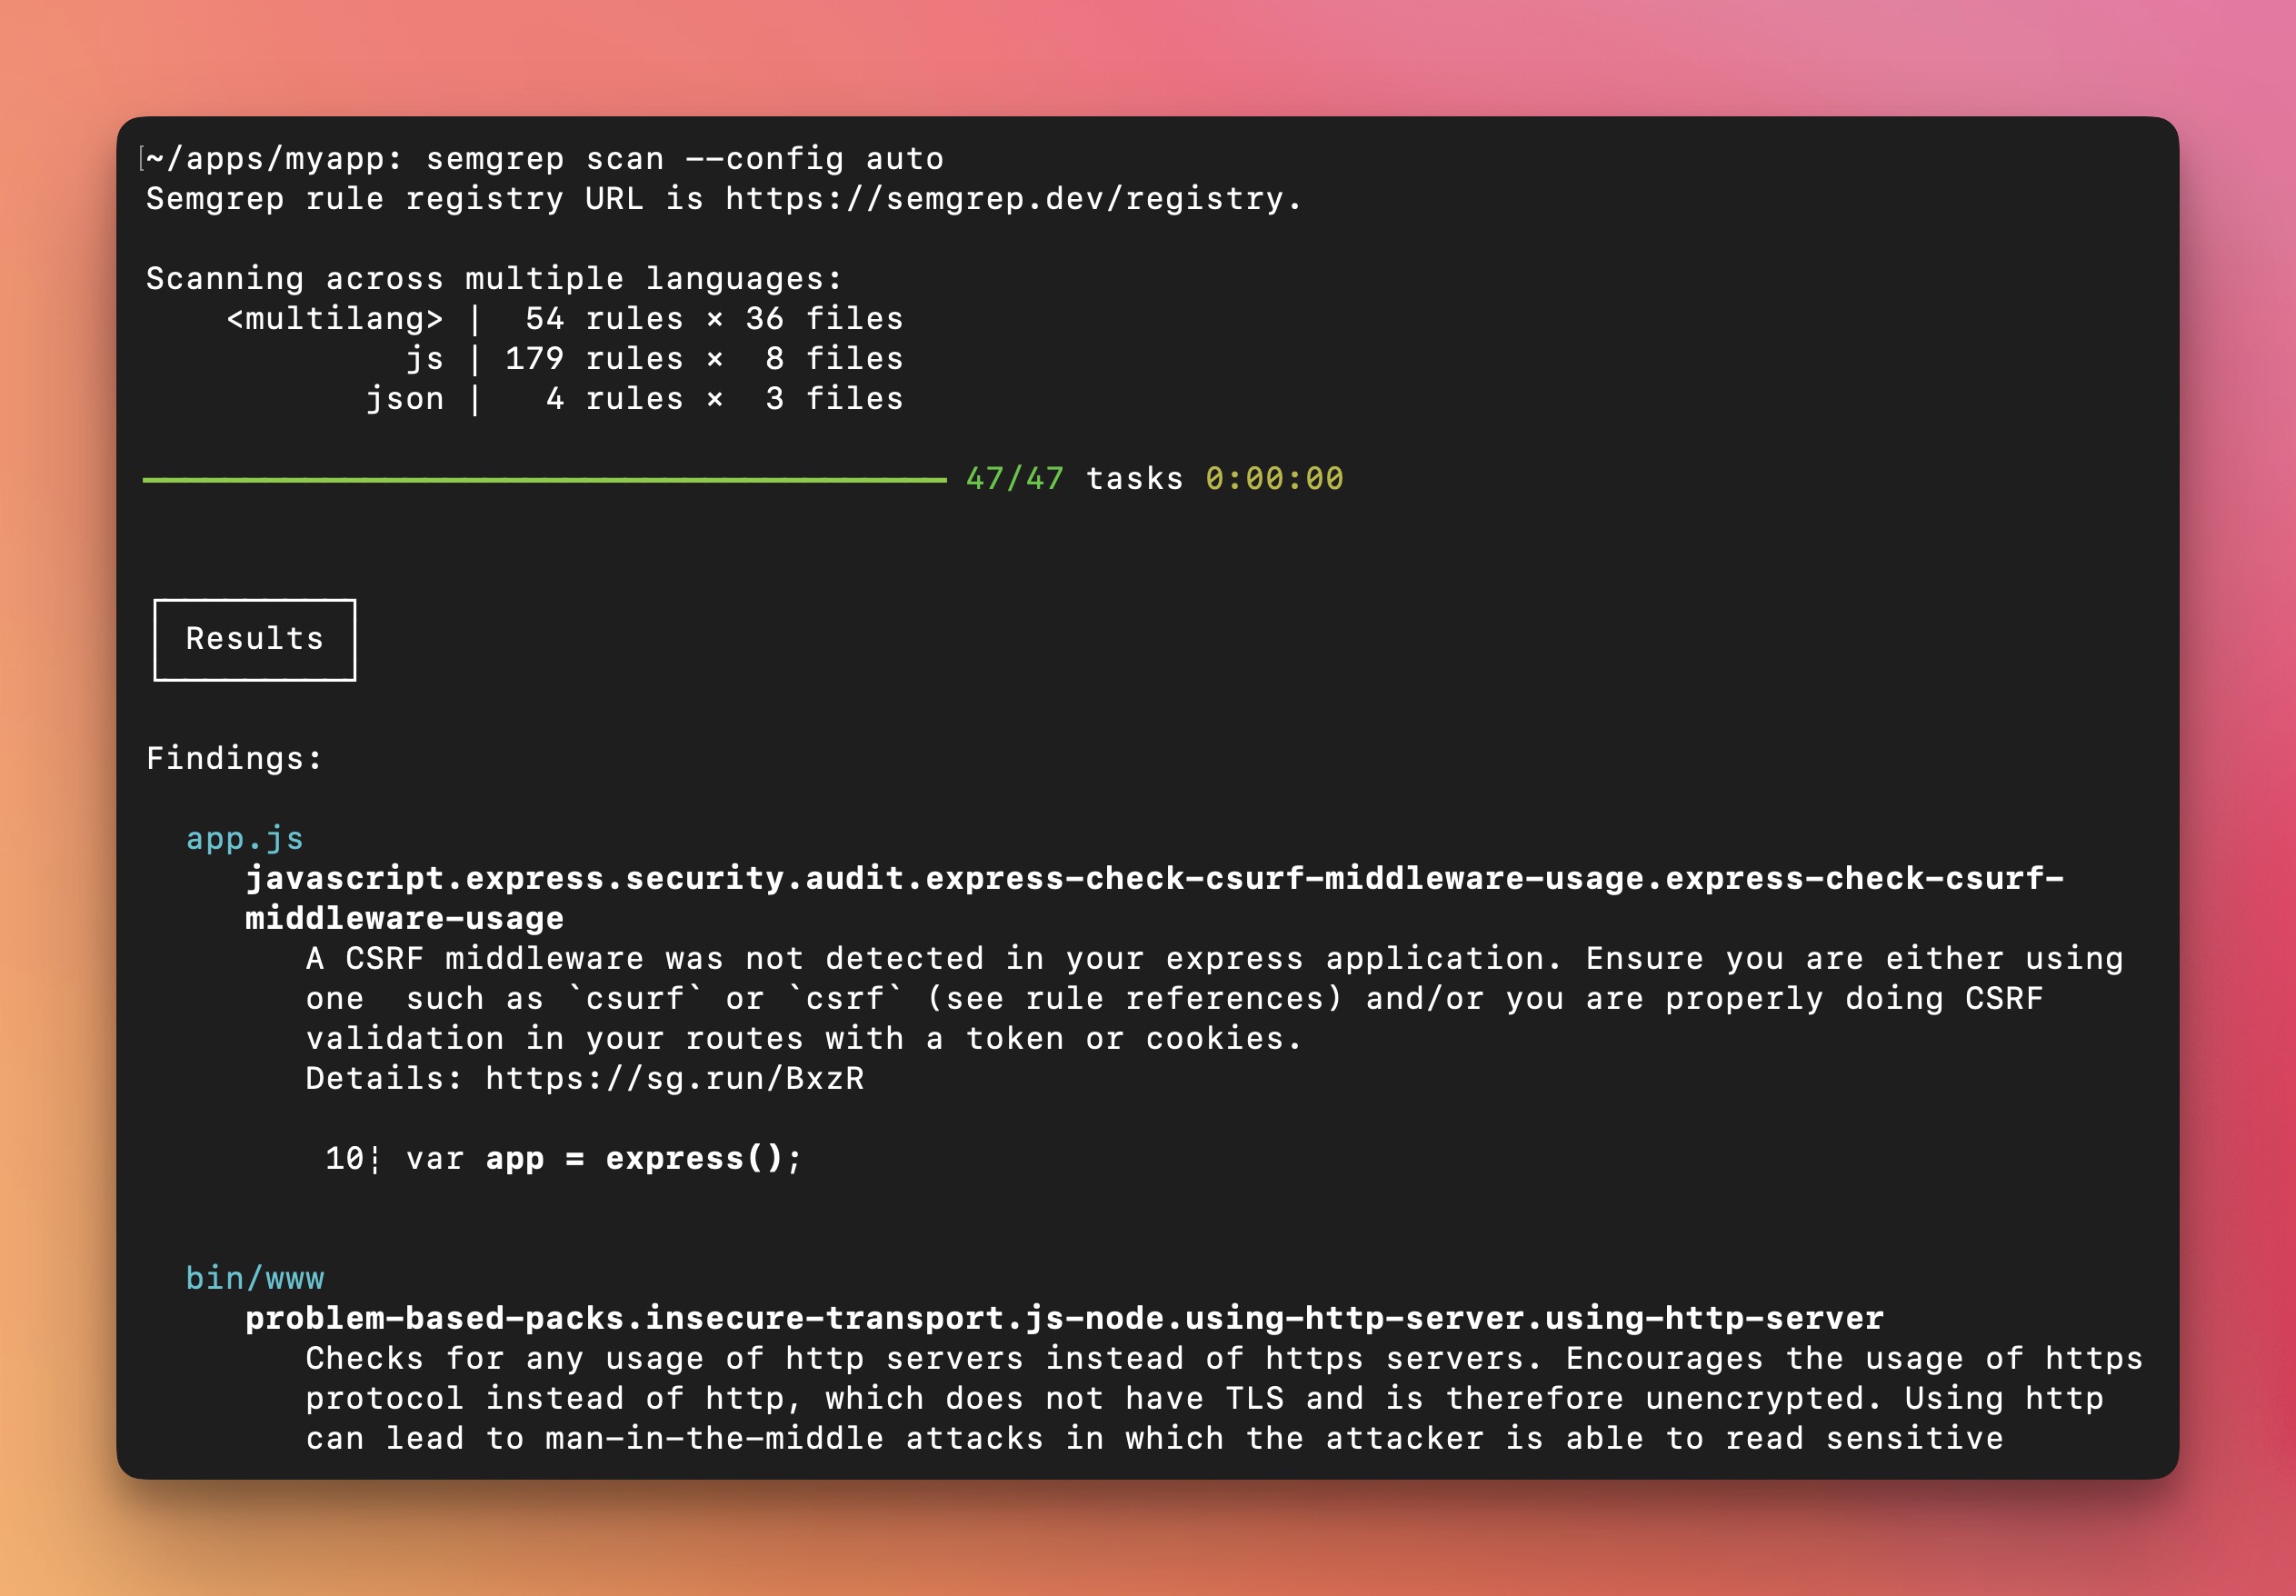
Analisi statica leggera per molti linguaggi. Trova varianti di bug con pattern che assomigliano a codice sorgente.

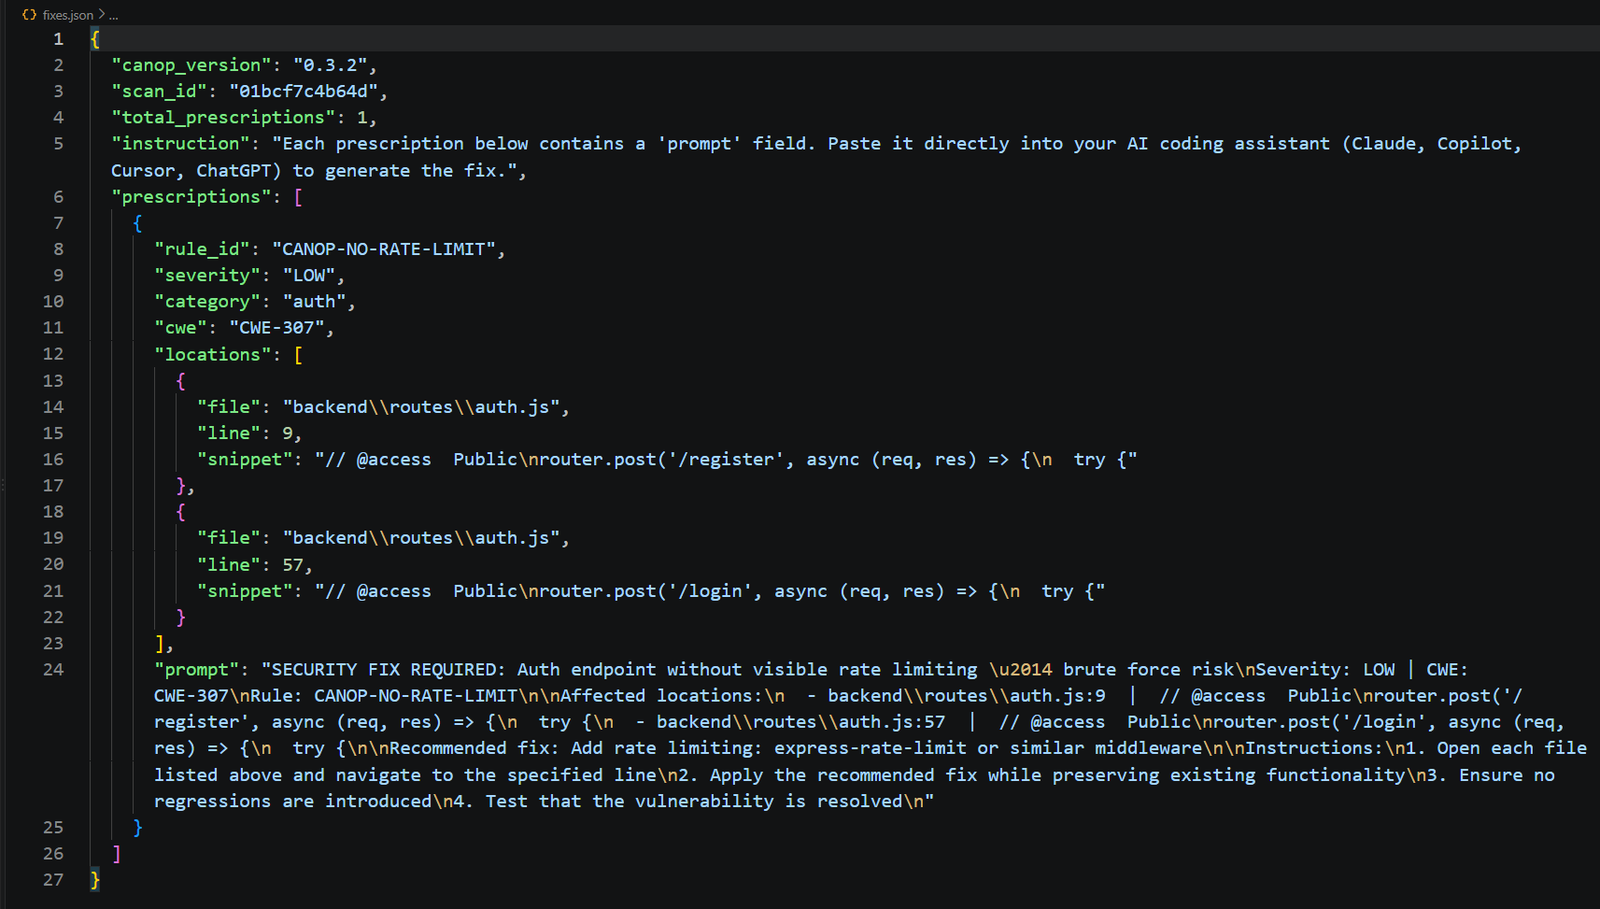
CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…

Analizzatore statico senza dipendenze per bug di solidità dei circuiti zk in o1js/Mina zkApps e circuiti Noir

Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…

Scanner SAST semantic-aware per applicazioni Node.js che rileva pattern di codice non sicuri utilizzando il pattern matching di libsast e l'analisi…

Strumento di analisi statica del codice consapevole del framework per la revisione automatica del codice sorgente con regole specifiche per…

Strumento di scansione della sicurezza del codice (SAST) per scoprire, filtrare e dare priorità ai rischi per la sicurezza e la privacy.

OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…

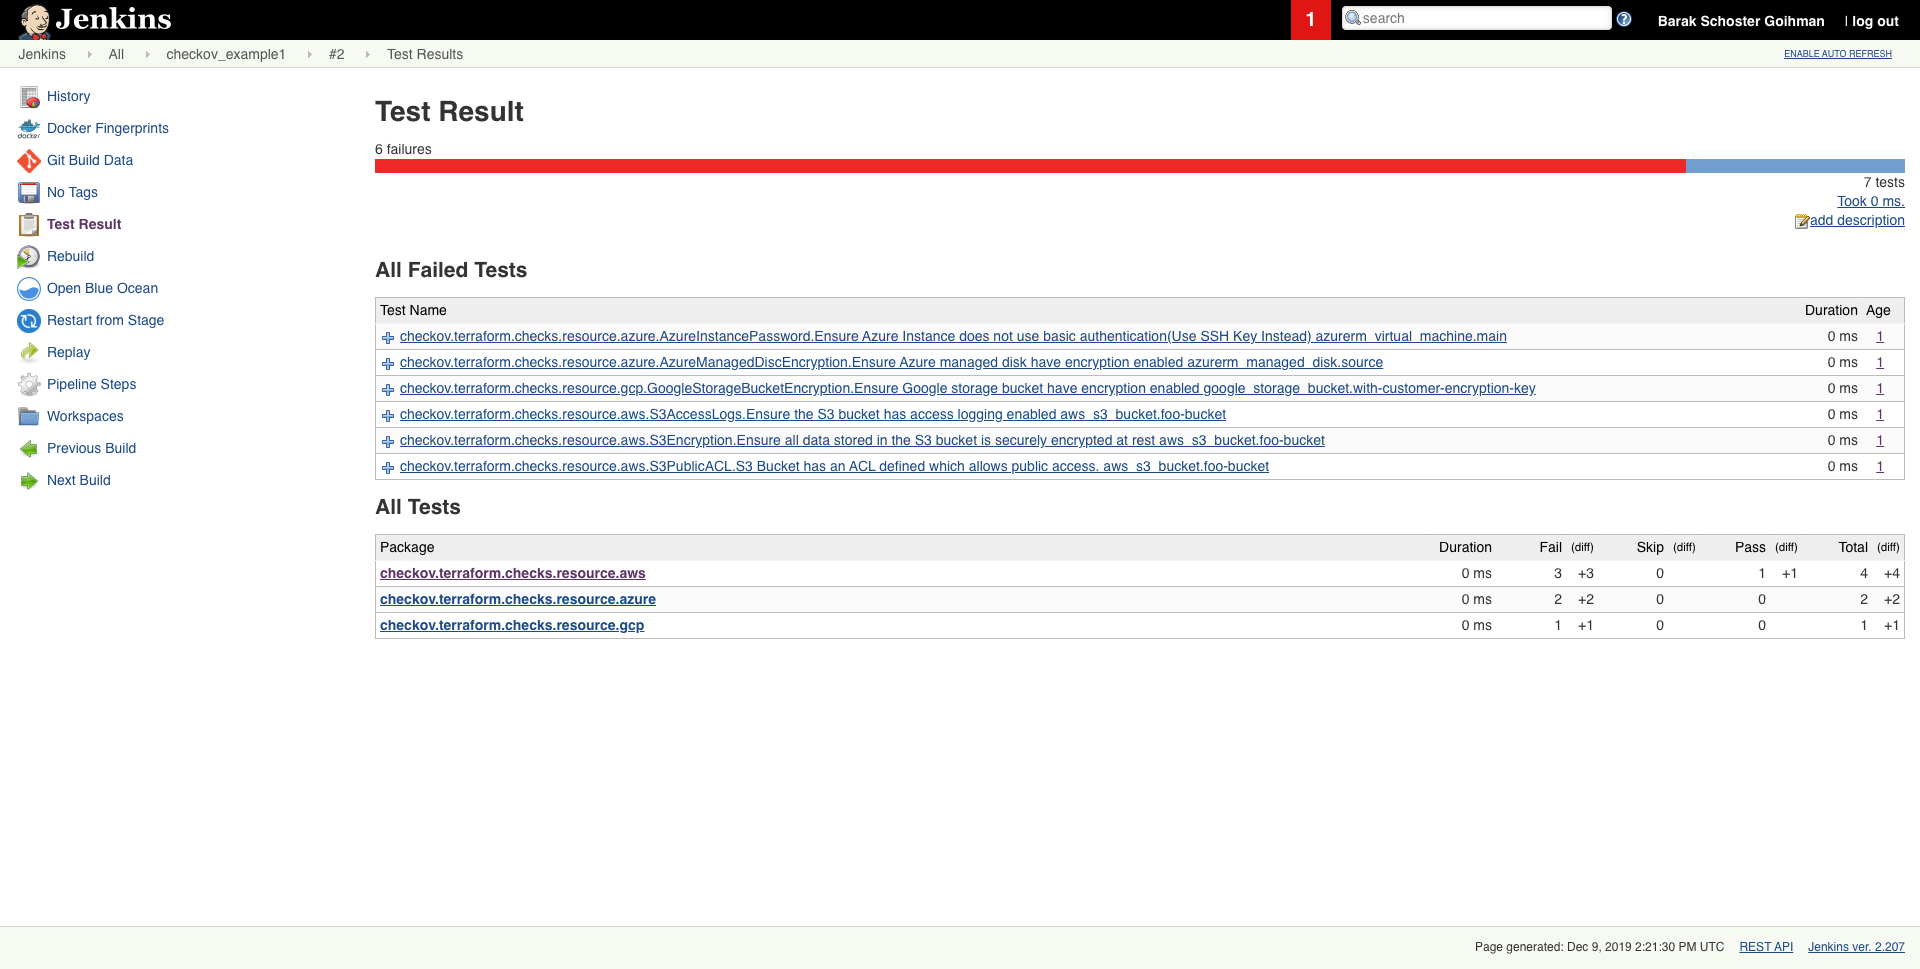
Strumento di analisi statica per infrastruttura come codice che rileva configurazioni errate del cloud, vulnerabilità e segreti attraverso Terraform,…

Pacchetto di regole di analisi statica per rilevare vulnerabilità di sicurezza, pattern di codice pericolosi e problemi di configurazione in molti…