

Archived
blackpill
 shard77/blackpill
Un rootkit per kernel Linux in Rust che utilizza un ipervisore di tipo 2 personalizzato, programmi eBPF XDP e TC
privilege-escalationpersistence-mechanismsids-ips-evasion+7
 egebalci/egesploit
EGESPLOIT è una libreria golang per lo sviluppo di malware.
 coldzer0/cmulator
Cmulator è ( x86 - x64 ) emulatore sandbox di reverse engineering scriptabile per shellcode e binari PE . Basato su Unicorn & Zydis Engine &…
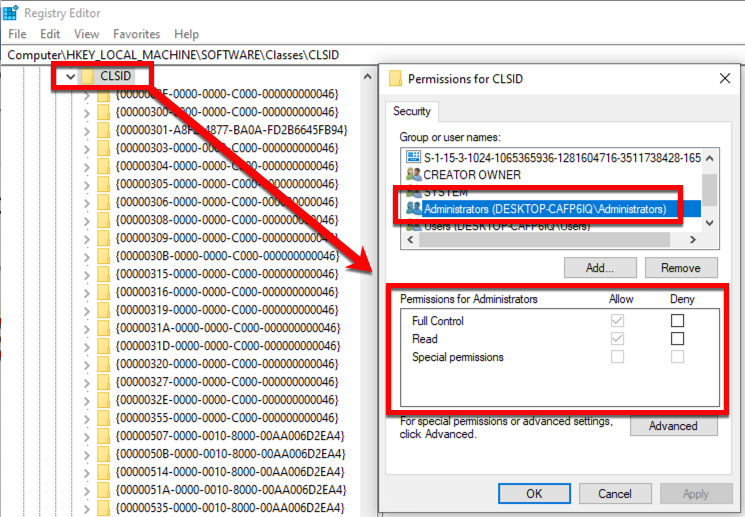 optiv/dent
Un framework per creare bypass basati su COM sfruttando vulnerabilità nei sensori WDAPT di Microsoft.
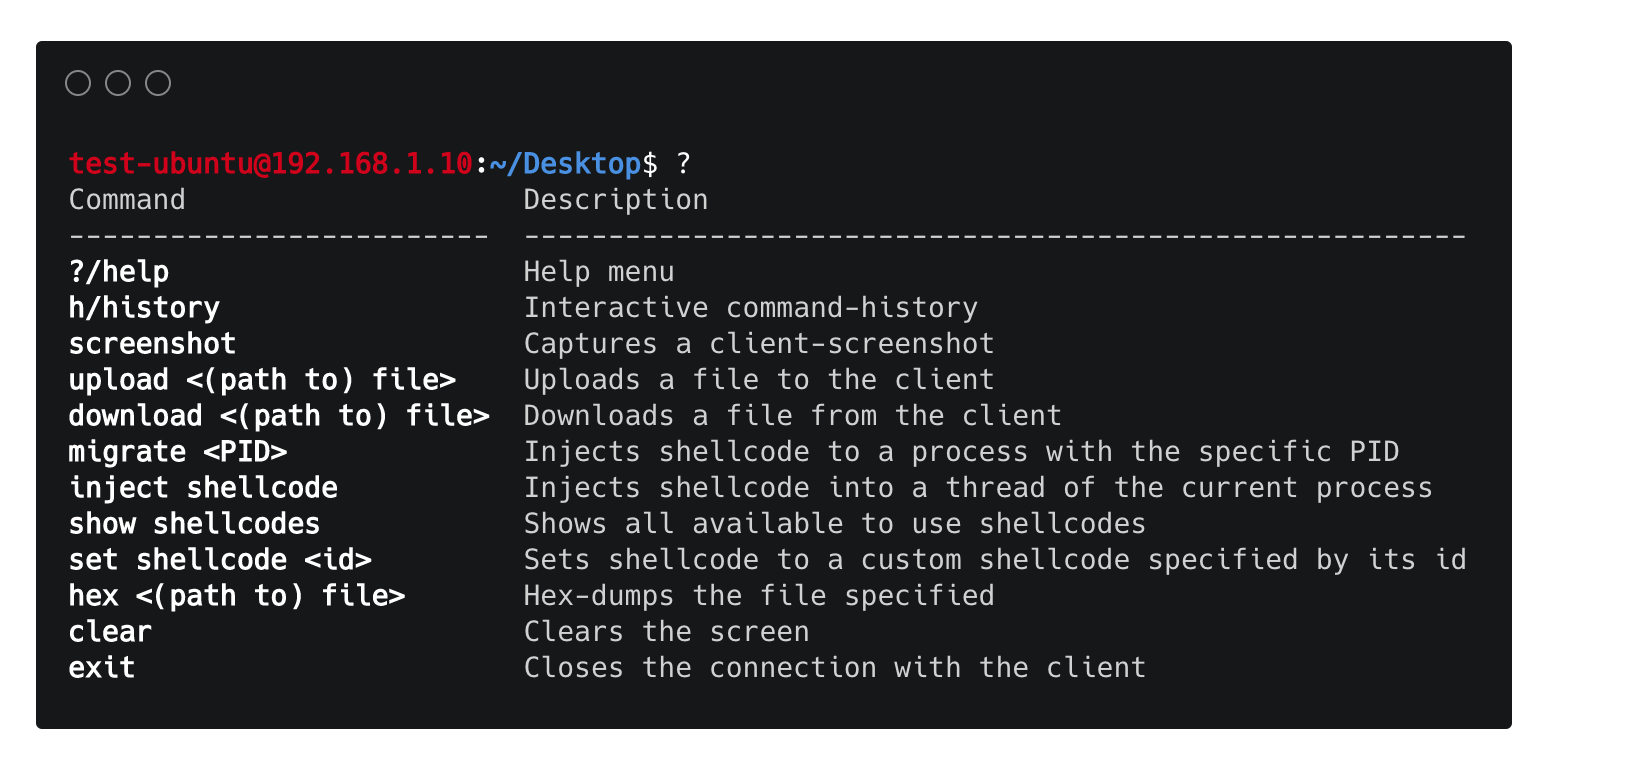 chrispetrou/hrshell
HRShell è una reverse shell HTTPS/HTTP costruita con flask. È un server C2 avanzato con molte funzionalità e capacità.
 zerx0r/dvenom
🐍 Double Venom (DVenom) è uno strumento che fornisce un wrapper di cifratura e un loader per il tuo shellcode.
 e3prom/bst
Binary String Toolkit (BST). Converti rapidamente e facilmente stringhe binarie per tutte le tue esigenze di sviluppo di exploit. 😎
 markoarmitage/metasploit-framework
app trasforma nil publics e privates in vuoti 3 mesi fa config Usa bundler/setup per fallimenti più eleganti relativi a bundler 11 giorni fa…