metasploit-framework

Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…

Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…

Framework CTF e libreria di sviluppo exploit

Alcuni script di configurazione per strumenti di ricerca sulla sicurezza.

Framework di Emulazione Avversaria

Raccolta di strumenti K8(penetrazione di rete interna/strumenti di escalation dei privilegi/overflow remoto/sfruttamento delle…

Libreria per hacking della memoria di Windows

Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.

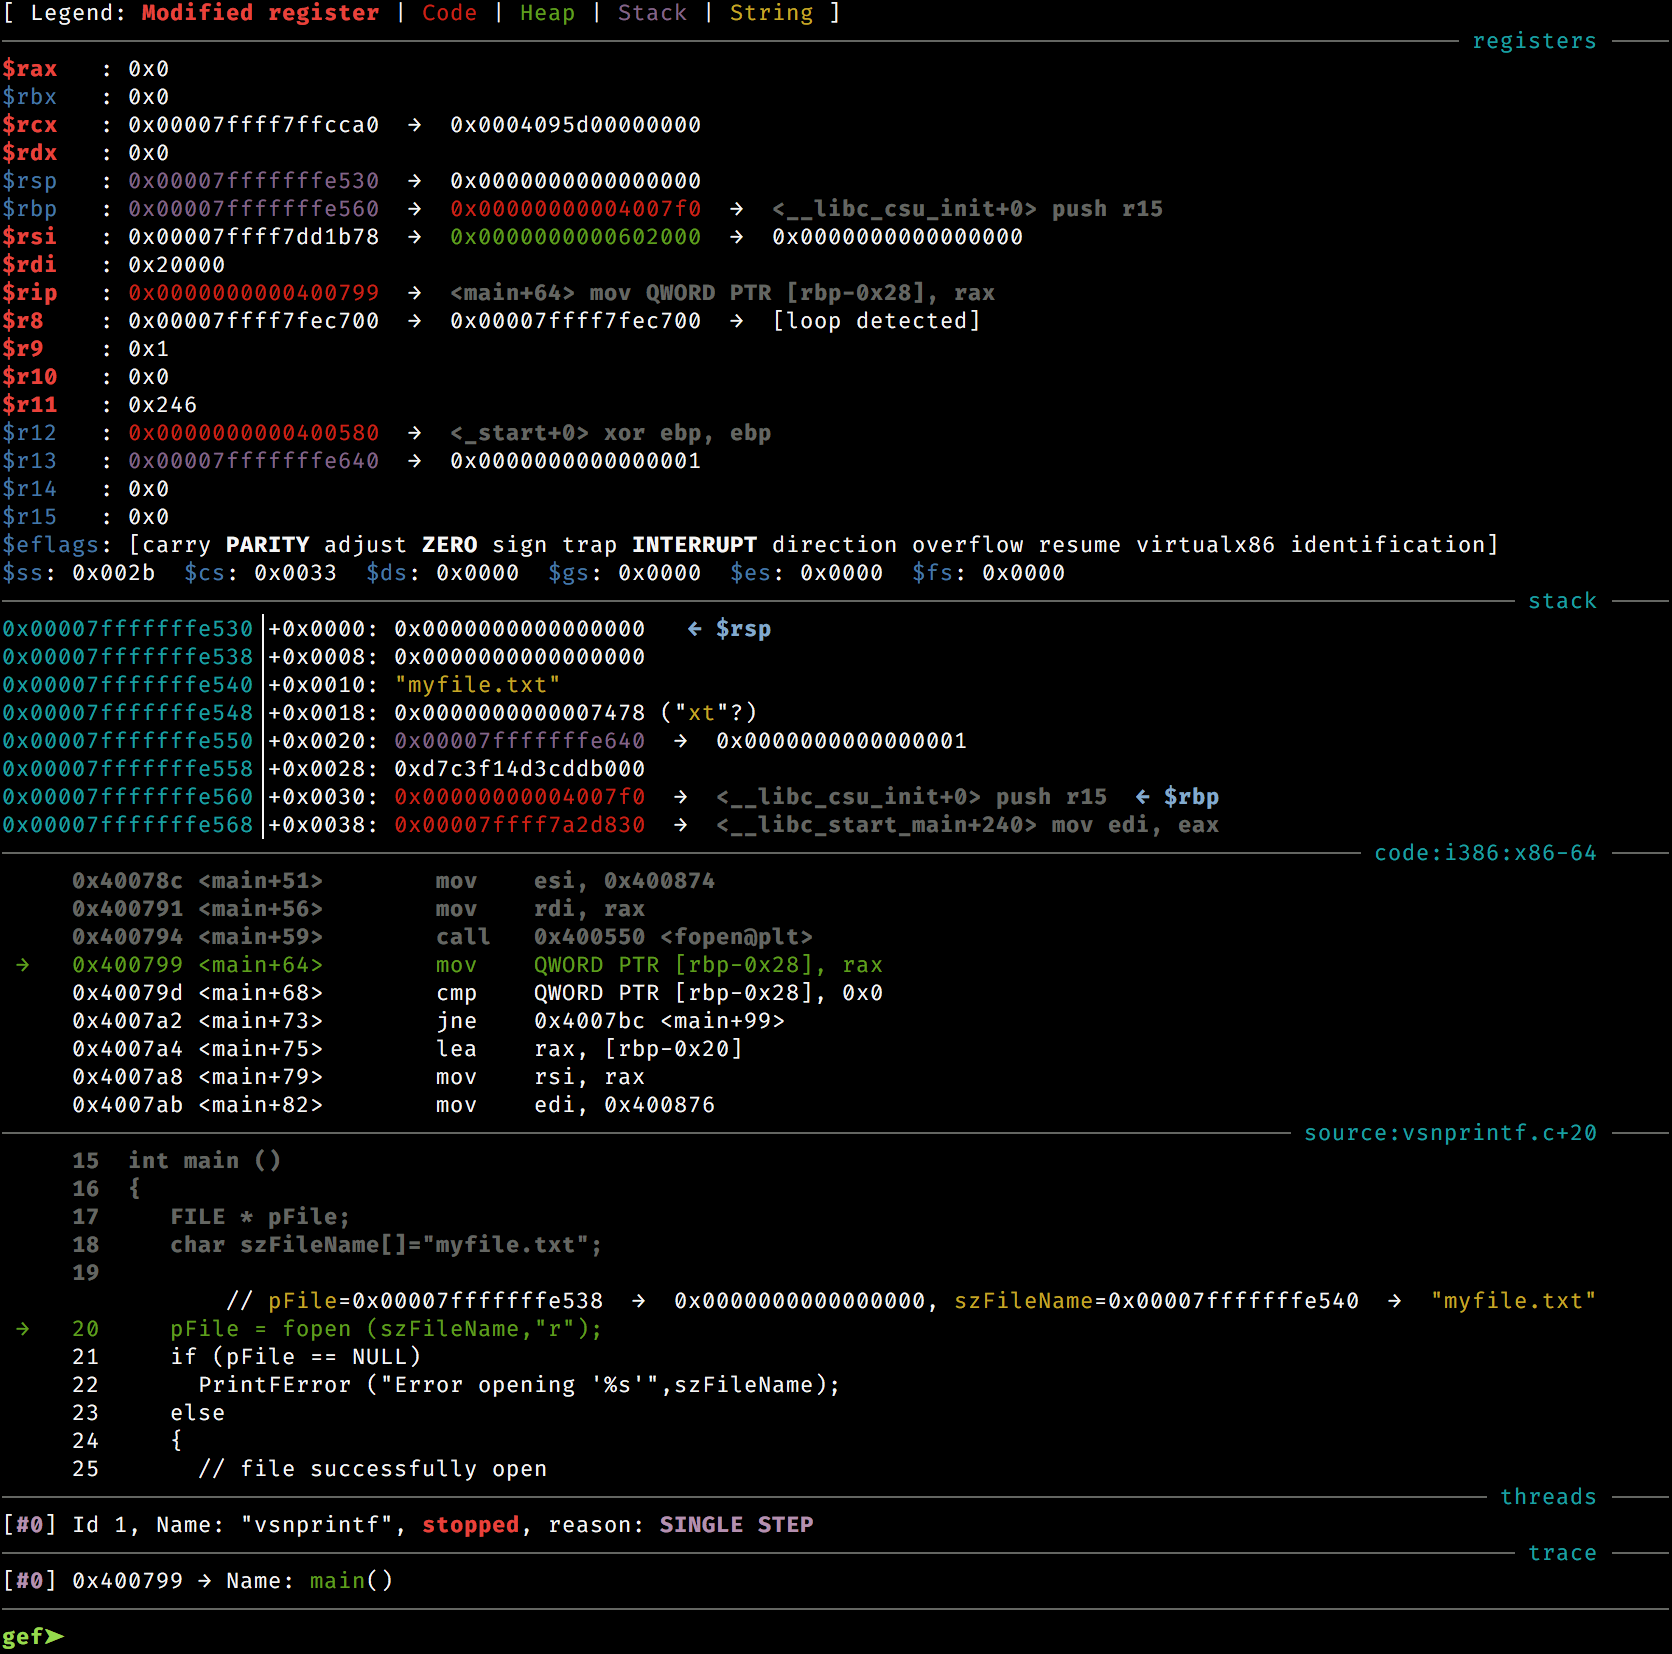
GEF (GDB Enhanced Features) - un'esperienza moderna per GDB con funzionalità di debug avanzate per sviluppatori di exploit e reverse engineer su Linux

Generatore di Reverse Shell ospitato con un sacco di funzionalità. -- (Ottimo per CTF)

Unicorn è un semplice strumento per utilizzare un attacco di downgrade di PowerShell e iniettare shellcode direttamente in memoria. Basato sugli…

Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.

Repository unificato per diversi payload del Metasploit Framework

PEDA - Assistenza allo Sviluppo di Exploit in Python per GDB

Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…

I miei esperimenti nell'armamento di Nim (https://nim-lang.org/)

Genera shellcode indipendente dalla posizione per x86, x64 o AMD64+x86 che carica assembly .NET, file PE e altri payload Windows dalla memoria e li…

Implementazione in shellcode di Reflective DLL Injection. Converte DLL in shellcode indipendente dalla posizione.