
Archived
v0lt
 p1kachu/v0lt
Kit di strumenti CTF per la sicurezza (Non più mantenuto)
payload-generationexploitationscripting-automation+6
370
 gpoulios/ropinjector
Patchare shellcode codificati con ROP nei PE
 0x09al/dns-persist
DNS-Persist è un agente post-sfruttamento che utilizza il DNS per il comando e controllo.
 7h3ram/flowinspect
Uno strumento di ispezione di rete.
 maldevel/dicerosbicornis
Un backdoor Windows completo che utilizza la posta elettronica come server C&C.
 maldevel/canisrufus
Una backdoor per Windows furtiva basata su Python che utilizza Github come server di comando e controllo.
 maldevel/gdog
Un backdoor Windows completo che utilizza Gmail come server C&C
 gkweb76/exploits
Raccolta di shellcode ed exploit proof-of-concept per vulnerabilità note, pensata per test locali e verifica della sicurezza di software o reti.
 j-0-t/staekka
Stækka Metasploit - Estendere Metasploit
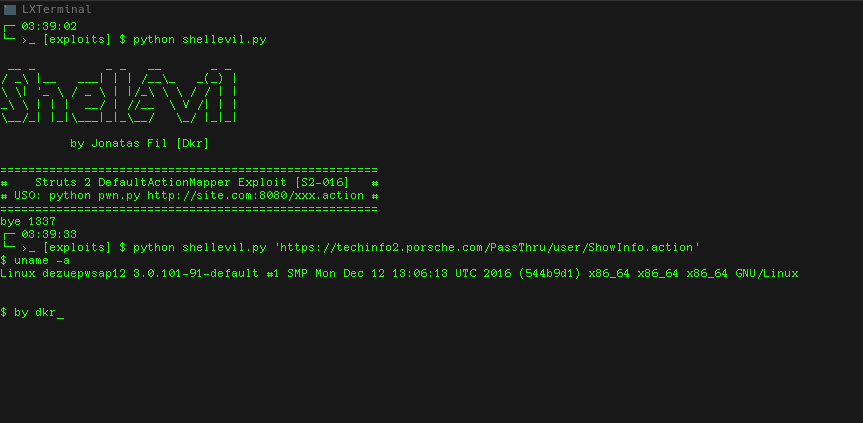 pentestingxroot/shellevil
Struts 2 DefaultActionMapper Exploit interattivo della shell per CVE-2013-225 [S2-016]
 m4sc3r4n0/astroid
ASTROID v 1.2 bypassa la maggior parte dei software A.V
 touhidshaikh/bin2shell
bin2shell è un'utilità molto piccola per estrarre codice shell da file binari
 xdnice/pcshare
PCShare è un potente software di controllo remoto in grado di monitorare lo schermo, il registro di sistema, il file system e altro della macchina di…

 trustedsec/meterssh
MeterSSH è un modo per prendere uno shellcode, iniettarlo in memoria e quindi trasmettere qualsiasi porta desiderata tramite SSH per mascherare…

 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode staged reverse TCP alfanumerico per Linux x86 che crea una connessione socket verso un listener ed esegue /bin/bash tramite execve, pensato…
