
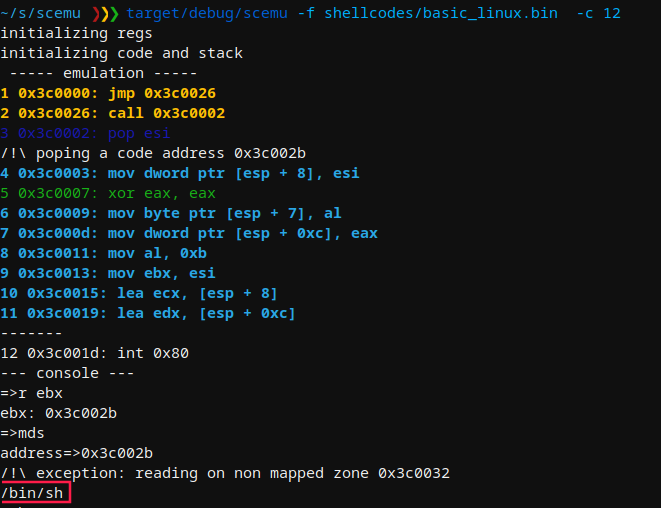
mwemu
 mwemuorg/mwemu
Emulatore hardware x86 e simulatore di processi Windows in Pure Rust per l'analisi di malware, emulazione di shellcode e unpacking di payload.…
exploit-frameworksreverse-engineeringshellcode+2
313
mwemuorg/mwemuEmulatore hardware x86 e simulatore di processi Windows in Pure Rust per l'analisi di malware, emulazione di shellcode e unpacking di payload.…
 gallopsled/pwntools
Framework CTF e libreria di sviluppo exploit
 rapid7/metasploit-framework
Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…
 racoten/reflectivepluginloader
Mapper PE riflessivo e motore di module stomping rafforzato contro l'evasione per Windows x64
 ne0nd0g/merlin
Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.
 bishopfox/sliver
Framework di Emulazione Avversaria
 nullsecuritynet/tools
Collezione curata di strumenti di sicurezza, exploit, codice proof-of-concept, shellcode e script per penetration testing e ricerca offensiva…
 rapid7/metasploit-payloads
Repository unificato per diversi payload del Metasploit Framework
 woldann/exoproc
Strumentazione cross-process per Windows x64 in TypeScript — funzioni hook, reindirizzamento thread e lettura/scrittura della memoria in un altro…
 sk4r4b/ntdll-reconstruction
Una tecnica che combina l'unhooking di NTDLL e le varianti del gate di Hellsgate
 aethervm/aethervm
Piattaforma di analisi ed emulazione binaria nativa LLVM che solleva codice macchina AArch64 e x86_64 a LLVM IR per strumentazione, deoffuscamento e…
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 codextf2/cobaltstrike_bofloader
port/reimplementazione open source del BOF Loader di Cobalt Strike, così com'è
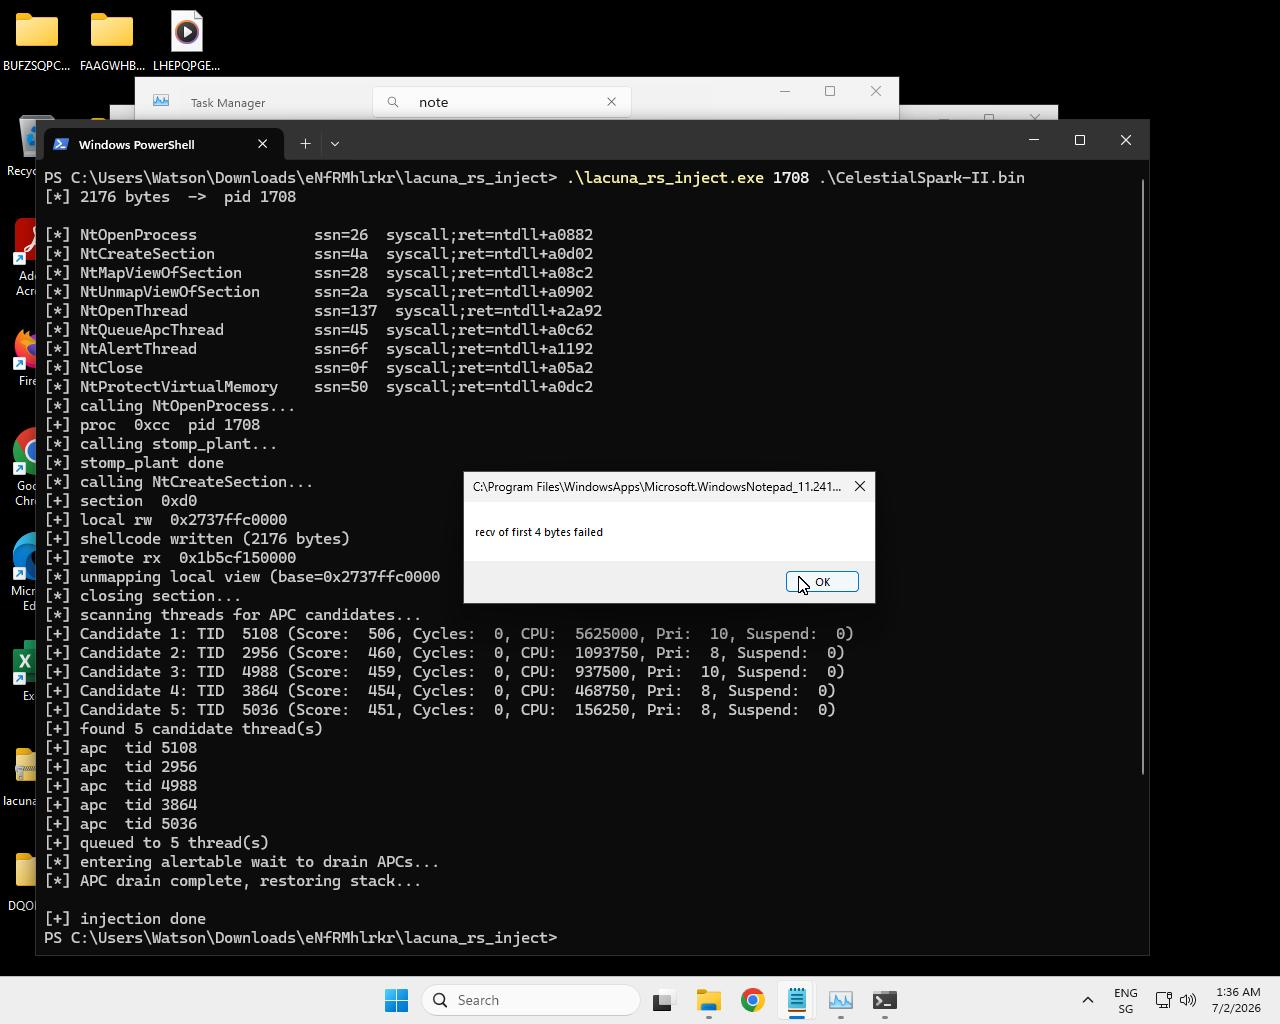 karkas66/lacuna-rs
Crate Rust per ghost-frame call-stack spoofing, runtime indirect syscalls e APC injection su Windows x64. Fornisce risoluzione SSN, emissione di stub…
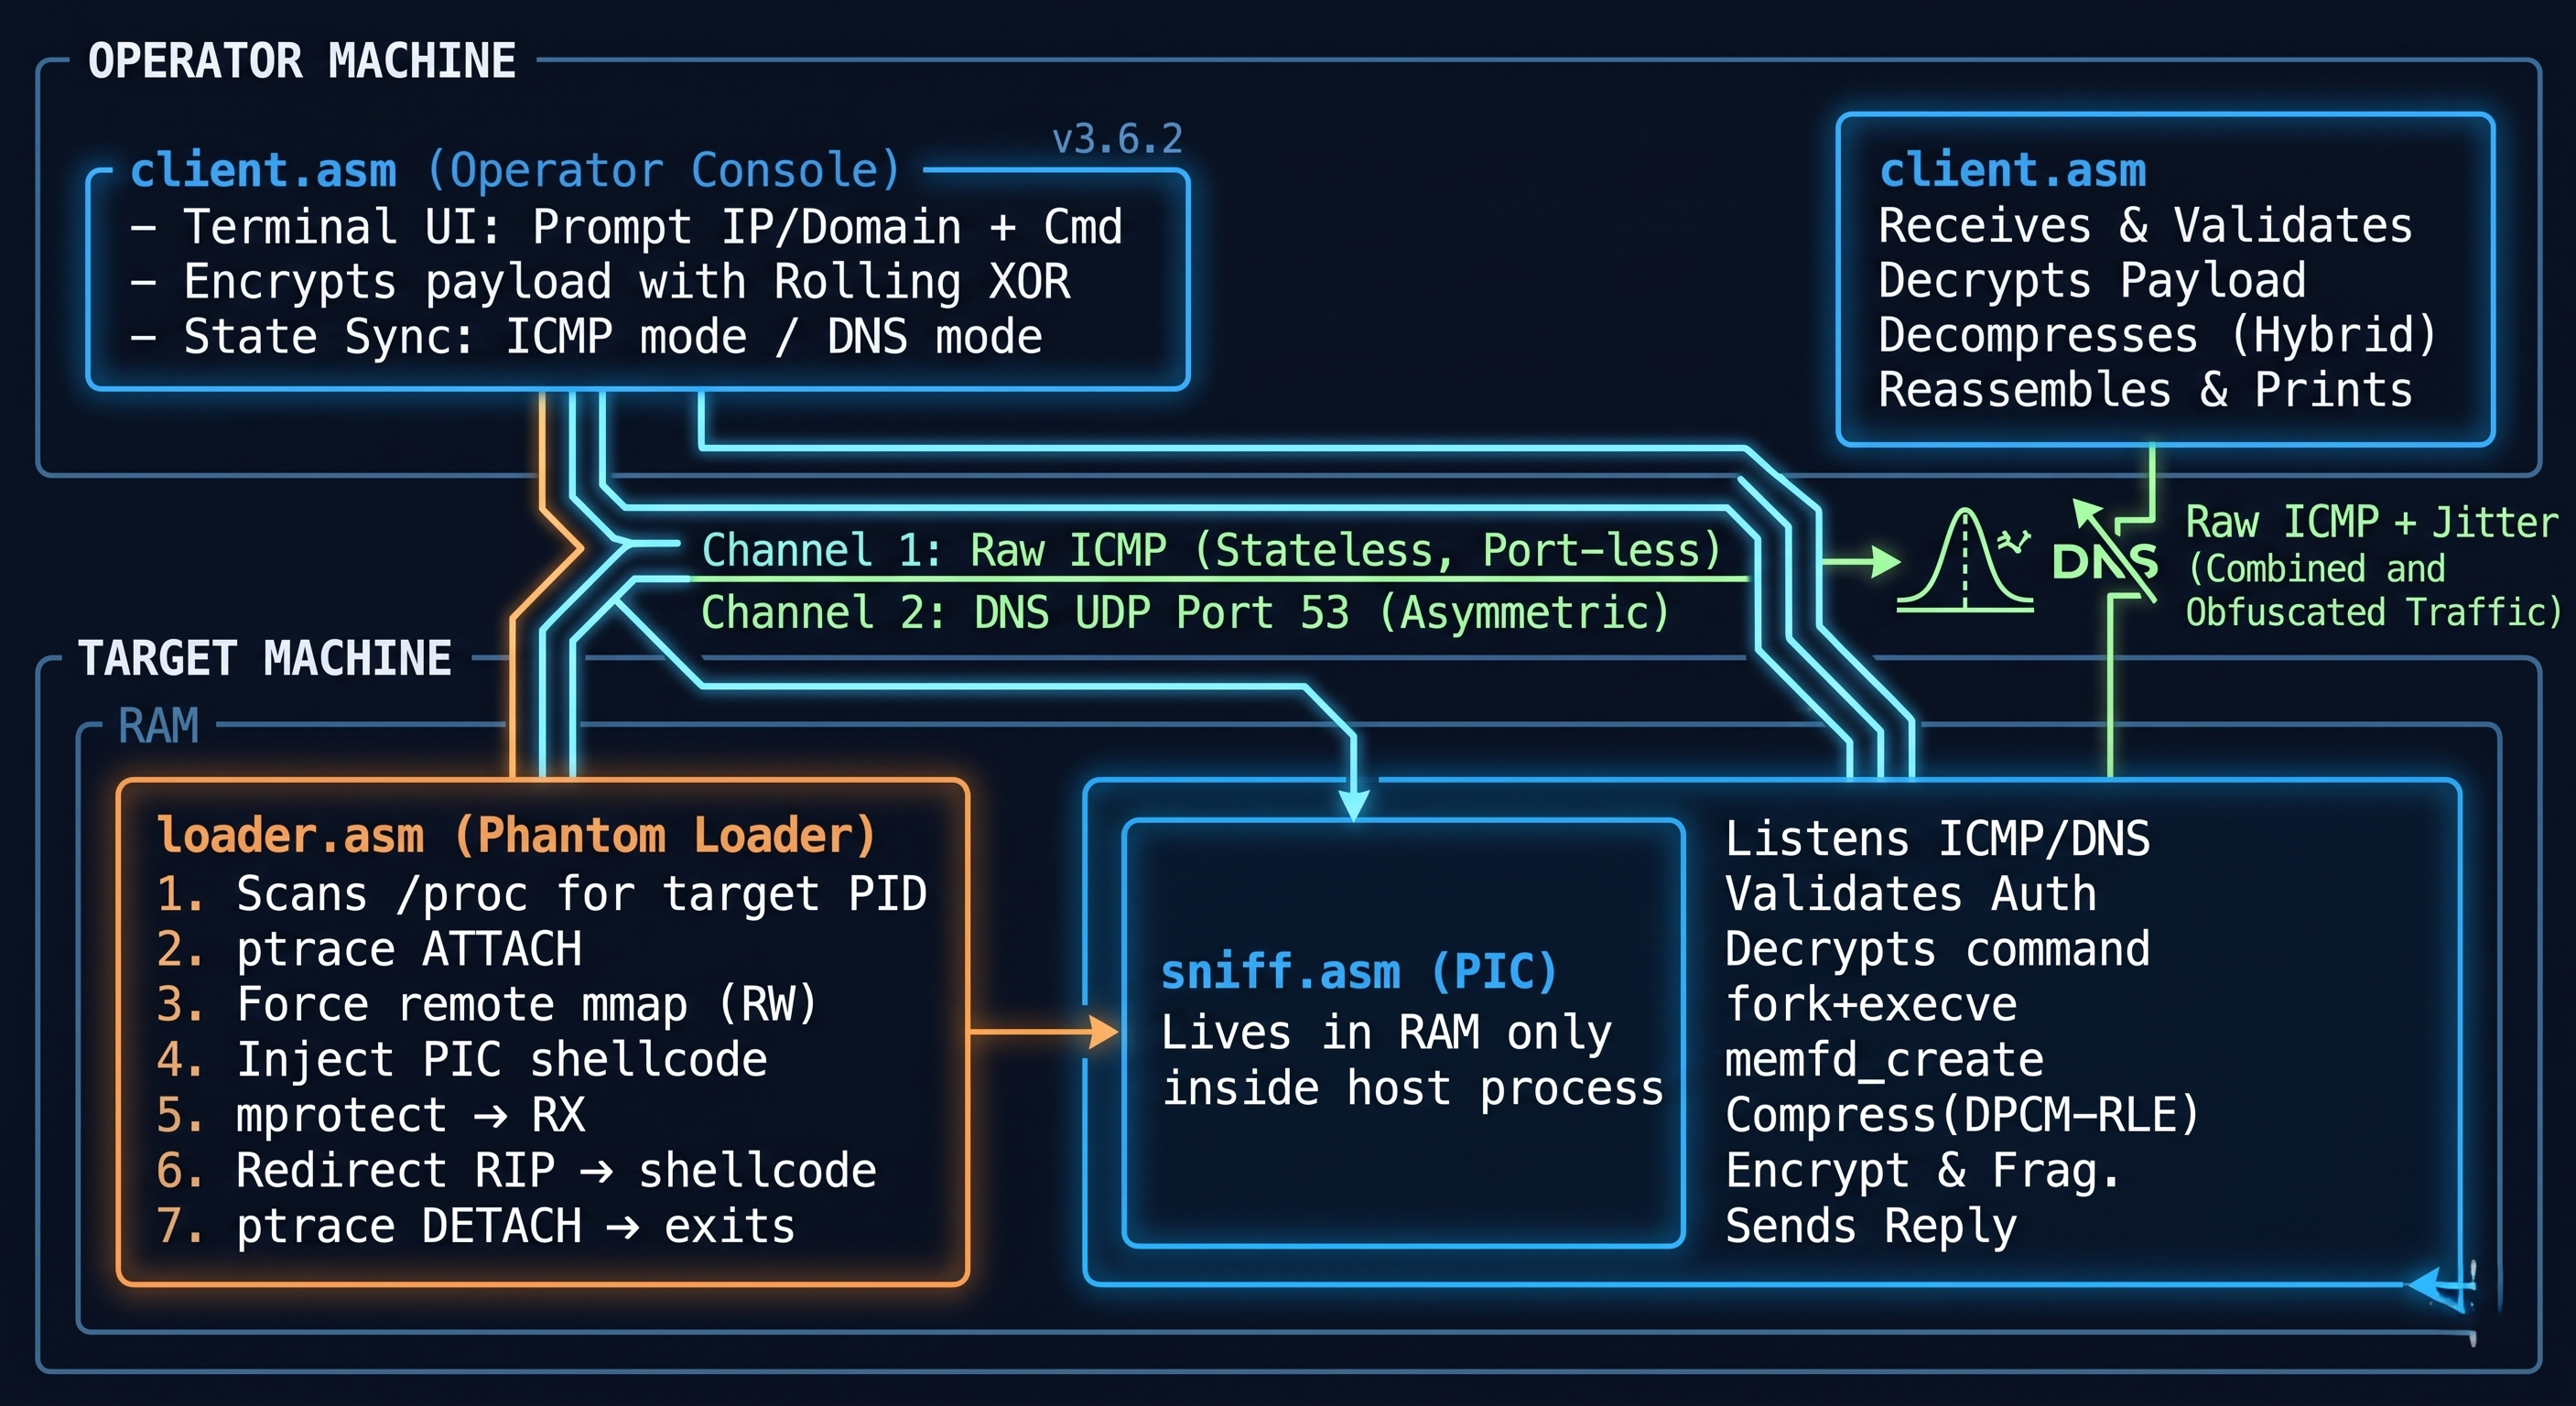 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 in Assembly x64 fileless con pivoting di protocollo ICMP/DNS a doppio canale, esecuzione diretta di syscall e iniezione di processi…
 exploit-database/exploitdb
exploitdb // Il repository ufficiale di Exploit-Database
 sunblaze-ucb/exploitgym
ExploitGym è un benchmark realistico su larga scala basato su vulnerabilità del mondo reale, progettato per valutare la capacità degli agenti di IA…
 hfiref0x/kdu
Utility per driver kernel di Windows che sfrutta driver firmati vulnerabili (BYOVD) per aggirare DSE, caricare driver non firmati, dirottare processi…