metasploit-framework

Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…

Framework di exploitation open-source con sistema modulare di payload, encoder e ausiliari per penetration testing, validazione delle vulnerabilità e…

Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…

Piattaforma IoT tutto-in-uno - Gestione dei dispositivi, raccolta, elaborazione e visualizzazione dei dati.

Libreria interattiva basata su Python per la manipolazione dei pacchetti, utilizzata per forgiare, decodificare, inviare, catturare e analizzare…

Zeek è un potente framework di analisi di rete molto diverso dal tipico IDS che potresti conoscere.

Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…

Motore open-source IDS/IPS/NSM di rete per l'ispezione del traffico in tempo reale, rilevamento e prevenzione delle intrusioni, analisi dei…

Una lista curata di risorse di sicurezza per tutte le cose connesse

Suite di analisi del traffico di rete containerizzata che acquisisce log PCAP, Zeek e avvisi Suricata per normalizzazione, arricchimento e…

Un fork e successore del Sulley Fuzzing Framework

Rileva Tattiche, Tecniche e Minacce di Combattimento

Strumento di Valutazione della Cybersecurity


Una lista curata di risorse relative alla sicurezza dei Sistemi di Controllo Industriale (ICS).

Strumenti, suggerimenti, trucchi e altro per esplorare la sicurezza ICS.

Pacchetto di competenze di sicurezza offensiva convalidato sul campo con 169 tecniche per ricognizione e test di penetrazione. Copre CORS, SSRF,…

Collezioni STIX 2.1 della knowledge base MITRE ATT&CK, che forniscono tattiche e tecniche degli avversari per la threat intelligence enterprise,…

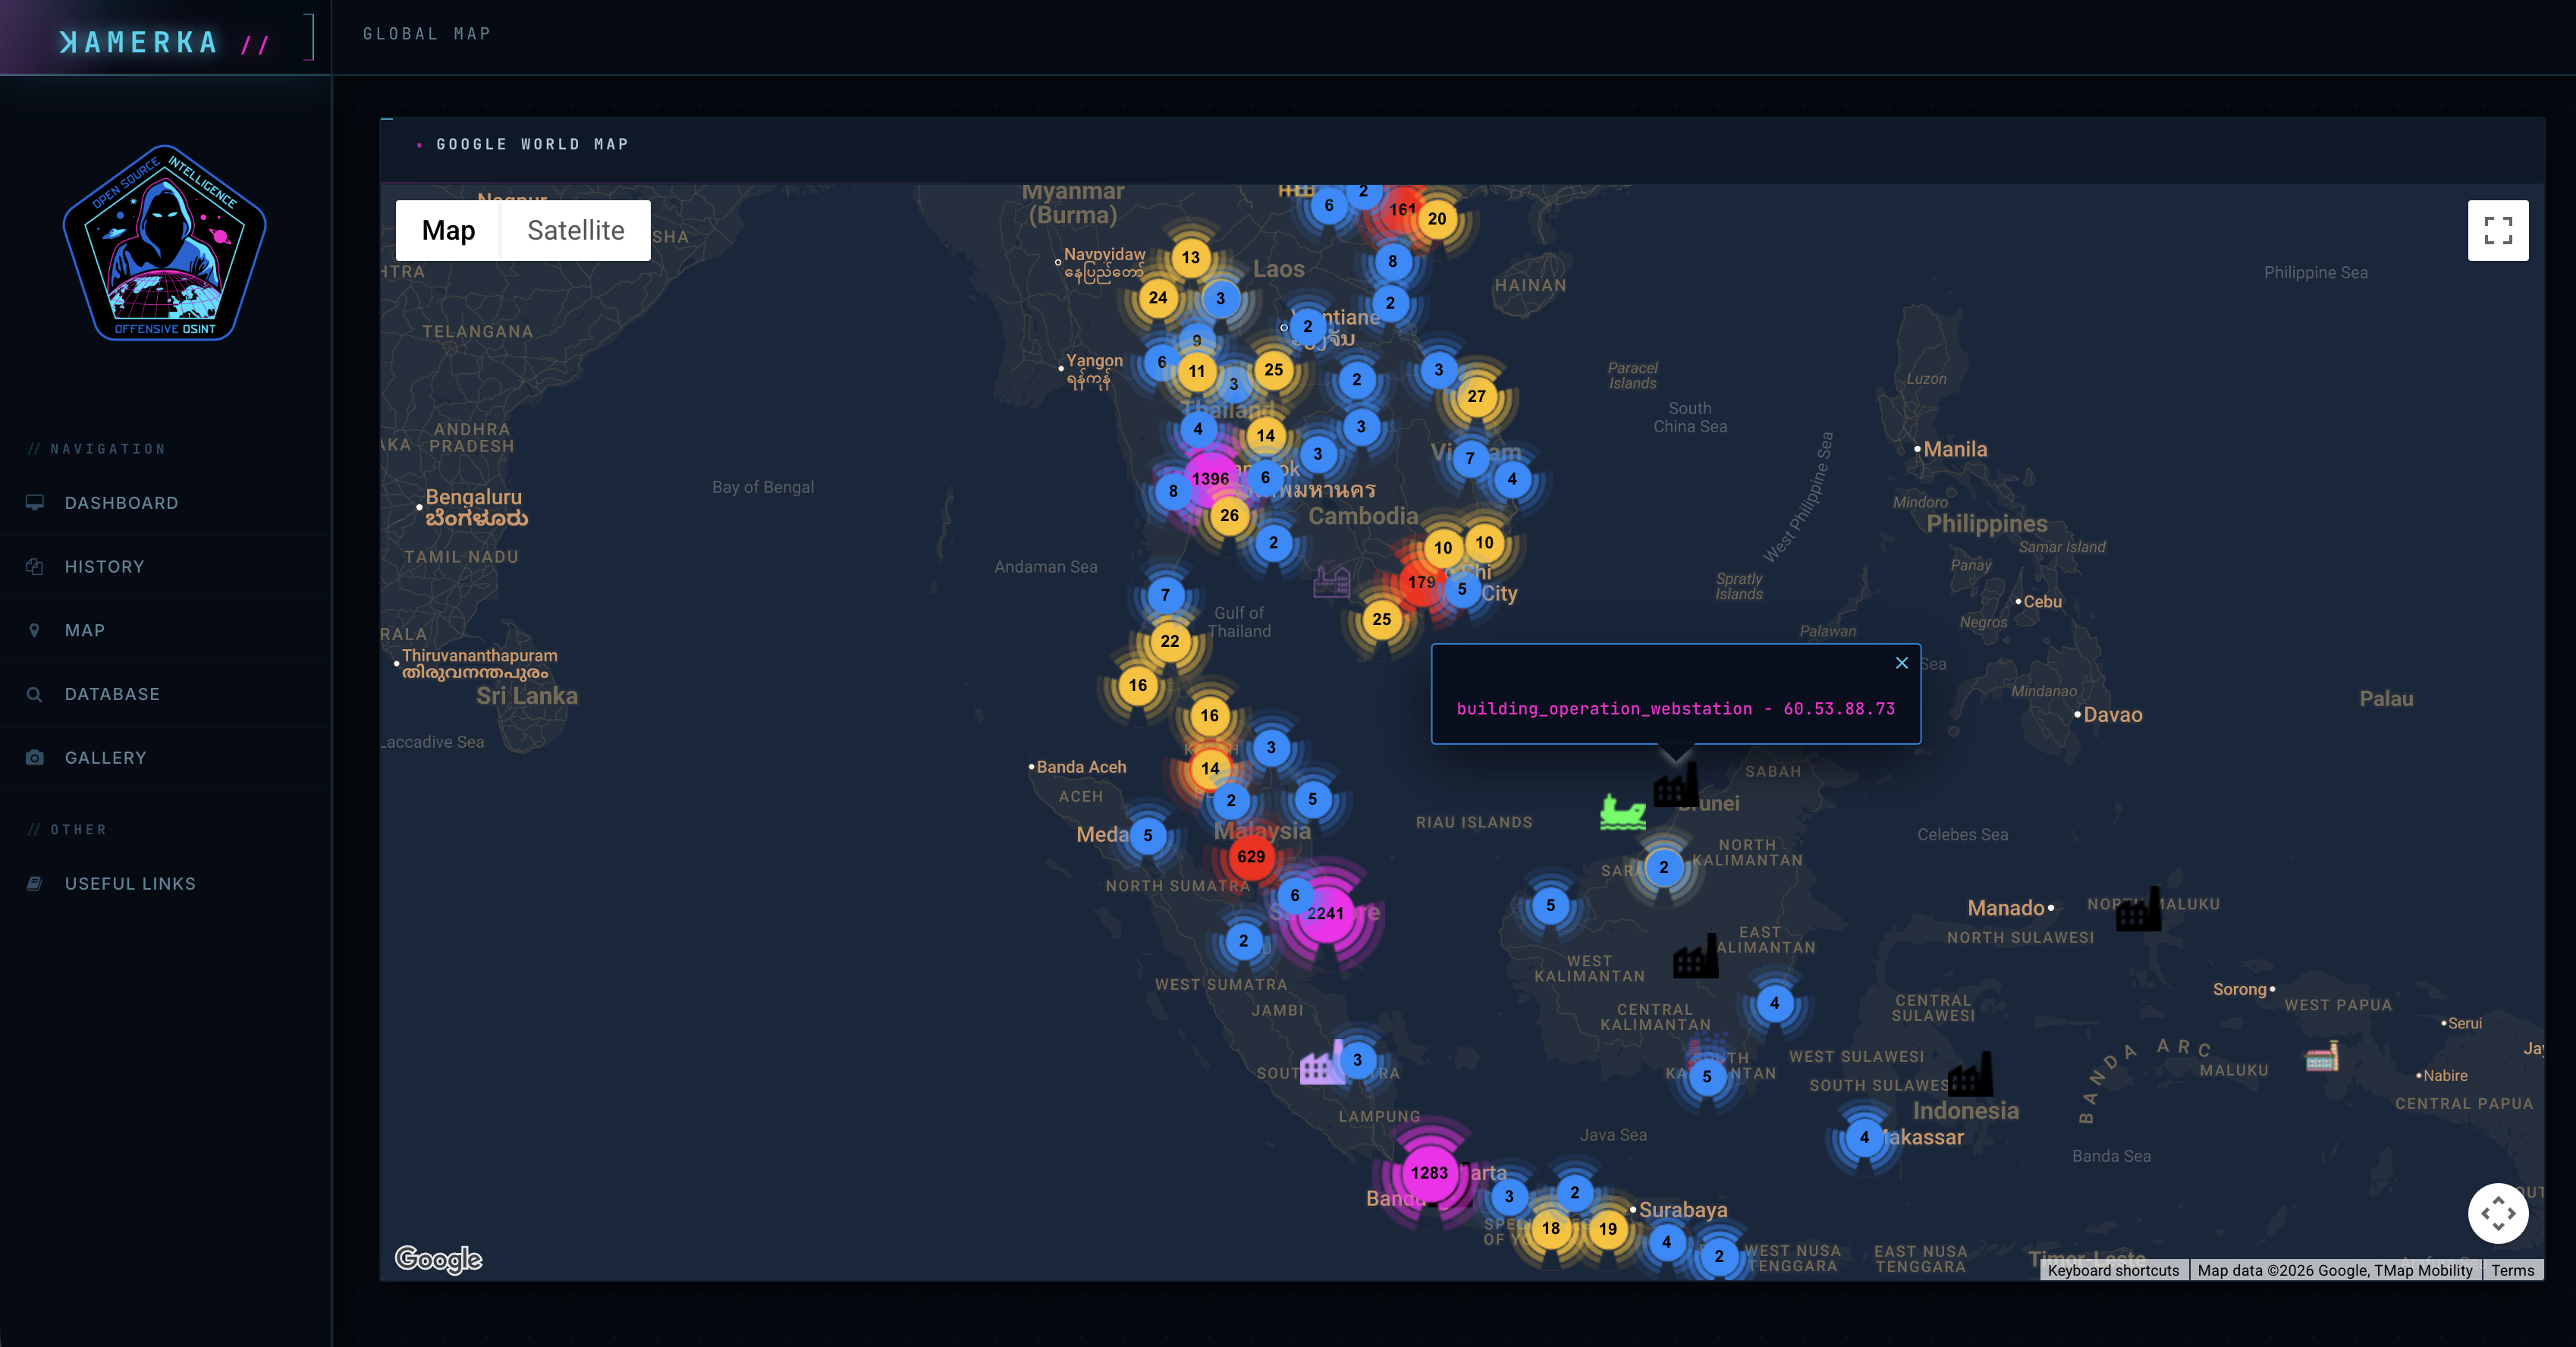
Strumento di ricognizione definitivo per Internet delle Cose/Sistemi di Controllo Industriale.