

ReflectivePluginLoader
 racoten/reflectivepluginloader
Mapper PE riflessivo e motore di module stomping rafforzato contro l'evasione per Windows x64
defensive-toolspersistence-mechanismsreverse-engineering+7
8
racoten/reflectivepluginloaderMapper PE riflessivo e motore di module stomping rafforzato contro l'evasione per Windows x64
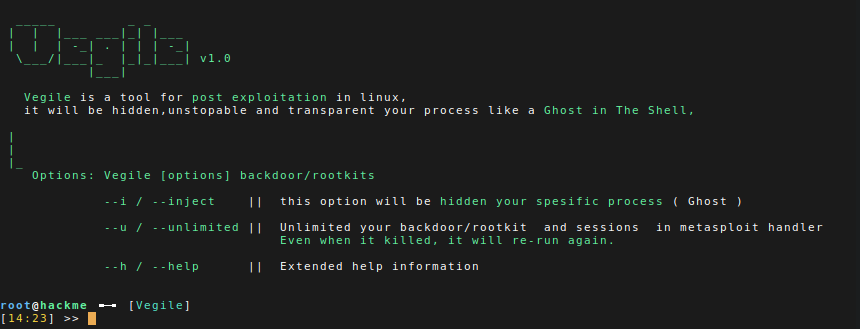 screetsec/vegile
Questo strumento configurerà i tuoi backdoor/rootkit; quando il backdoor è già configurato, nasconderà il tuo processo specifico, renderà illimitata…
 user696/mrrat
:mouse: Questo è un trojan ad accesso remoto (RAT) multipiattaforma in Python 2.x
 alessandroz/lazagne
Strumento multipiattaforma per il recupero delle credenziali che estrae password memorizzate da browser, client email, database, meccanismi di…
 b3rt1ng/koi
Gestore multi-sessione di reverse shell con upgrade PTY, moduli di post-exploitation, tunneling di Layer 3, offuscamento del payload per l'evasione…
 g13net/lockjaw
Framework C2 modulare per Windows con teamserver in Rust, implant in Zig, syscall indirette, bypass AMSI, injection reflective/PoolParty, esecuzione…
 jm33-m0/emp3r0r
Autoriparante Maglia Gossip C2 con Scoperta Assistita dei Peer, Esecuzione BOF Multipiattaforma e Agenti Scriptabili.
 owasp/owasp-cstg
Guida al test di sicurezza cloud neutrale rispetto al fornitore con fasi strutturate per enumerazione, escalation dei privilegi, movimento laterale e…
 lame-projects/stratum-c2
Framework C2 dead-drop su cloud — RSA-4096 + AES-256-GCM, 5 provider cloud, agent solo Rust, mesh P2P, motore di persistenza, raccolta di credenziali
 ghostpack/rubeus
Cercando di domare il cane a tre teste.
 capture0x/aws-pentest
CLI automatizzata per la valutazione della sicurezza AWS con 30 moduli che coprono l'escalation dei privilegi IAM, l'esposizione S3, il calcolo, la…
 last-byte/persistencesniper
Modulo PowerShell che può essere utilizzato da Blue Teams, Incident Responders e Amministratori di Sistema per cacciare le persistence impiantate…
 kamalx06/tornadoc2
Framework C2 pull-based con dieci trasporti nativi, handler multi-profilo concorrenti, tasking firmato con ECDSA e un team server multi-operatore con…
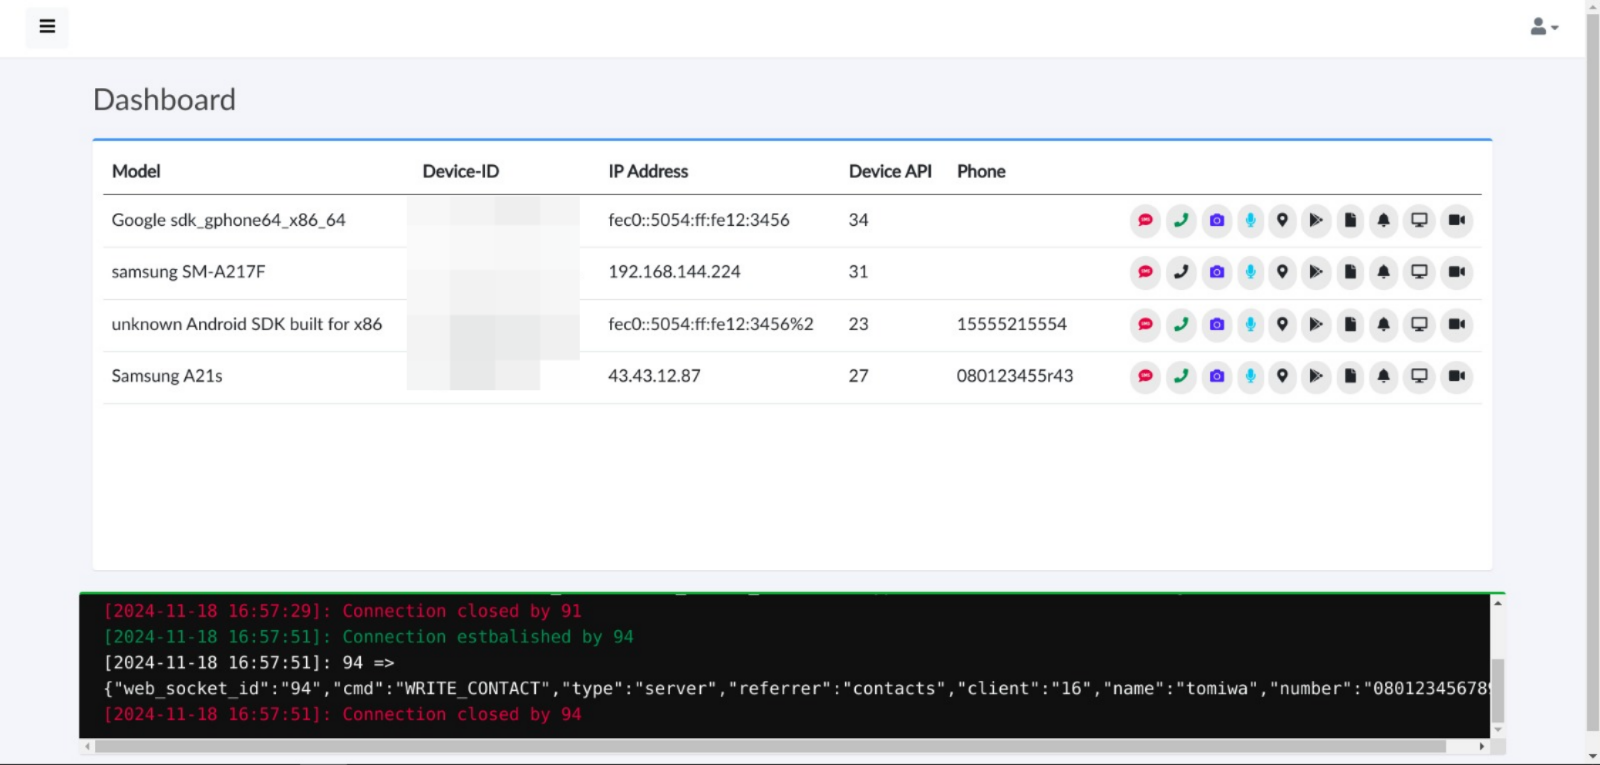 tomiwa-ot/moukthar
Strumento di amministrazione remota per Android
 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmato da Microsoft per eseguire cifratura/decifratura RC4 tramite LsCsp_EncryptHwid, applicando una patch alla chiave…
 voidsecsoftwares/voidsyscall
Impianto & C2 cross-platform basato su syscall — syscall dirette (Win), syscall raw (Linux), canali HTTPS/DNS/ICMP. Nessun layer winapi.
 fortra/impacket
Libreria Python per la manipolazione di protocolli di rete a basso livello, con implementazioni di SMB, MSRPC, Kerberos e WMI e strumenti per…
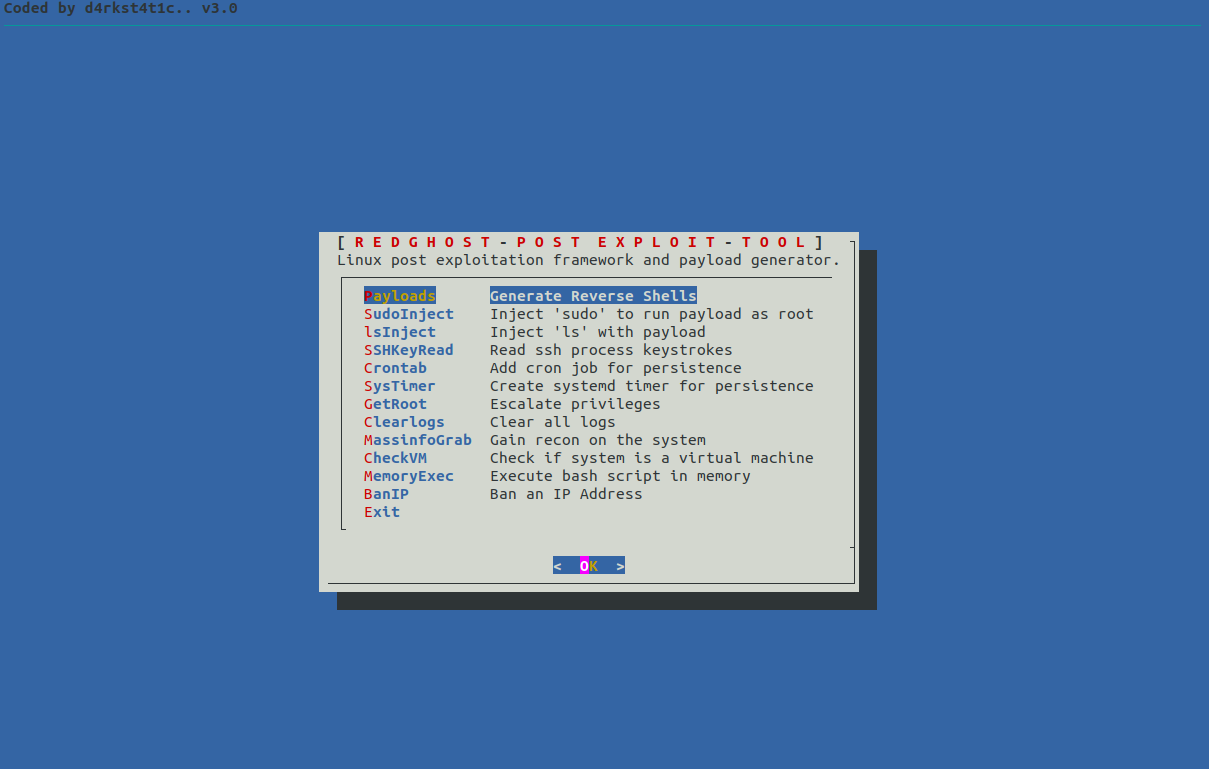 d4rk007/redghost
Framework di post-sfruttamento per Linux scritto in bash progettato per assistere i red team nella persistenza, ricognizione, escalation dei…