

ghidra
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra è un framework di reverse engineering del software (SRE)
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
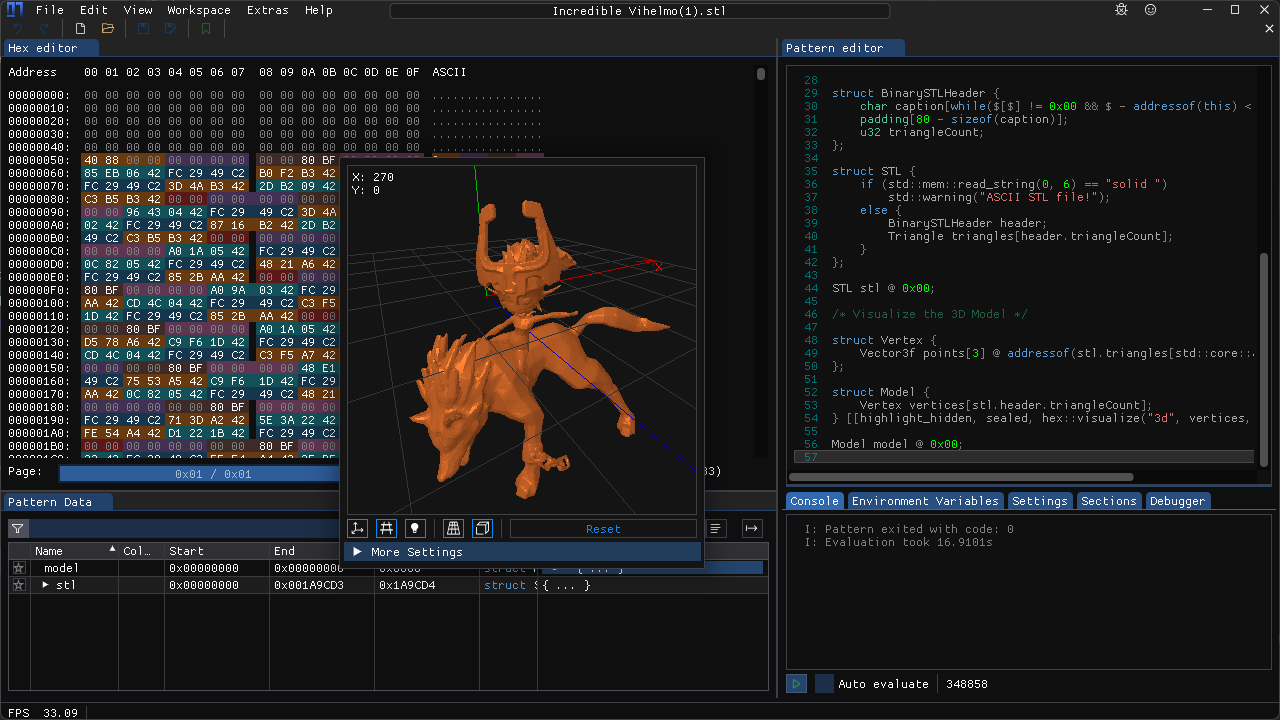 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 meirwah/awesome-incident-response
Indice curato di strumenti di risposta agli incidenti e DFIR, tra cui forensics di memoria e di disco, raccolta di prove, analisi dei log, playbook e…
 winsiderss/systeminformer
Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
 rshipp/awesome-malware-analysis
Defund la polizia.
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
 angr/angr
Una potente e intuitiva piattaforma di analisi binaria!
 cheat-engine/cheat-engine
Cheat Engine. Un ambiente di sviluppo focalizzato sul modding.
 mandiant/flare-vm
Una raccolta di script di installazione software per sistemi Windows che ti permette di configurare e mantenere facilmente un ambiente di reverse…
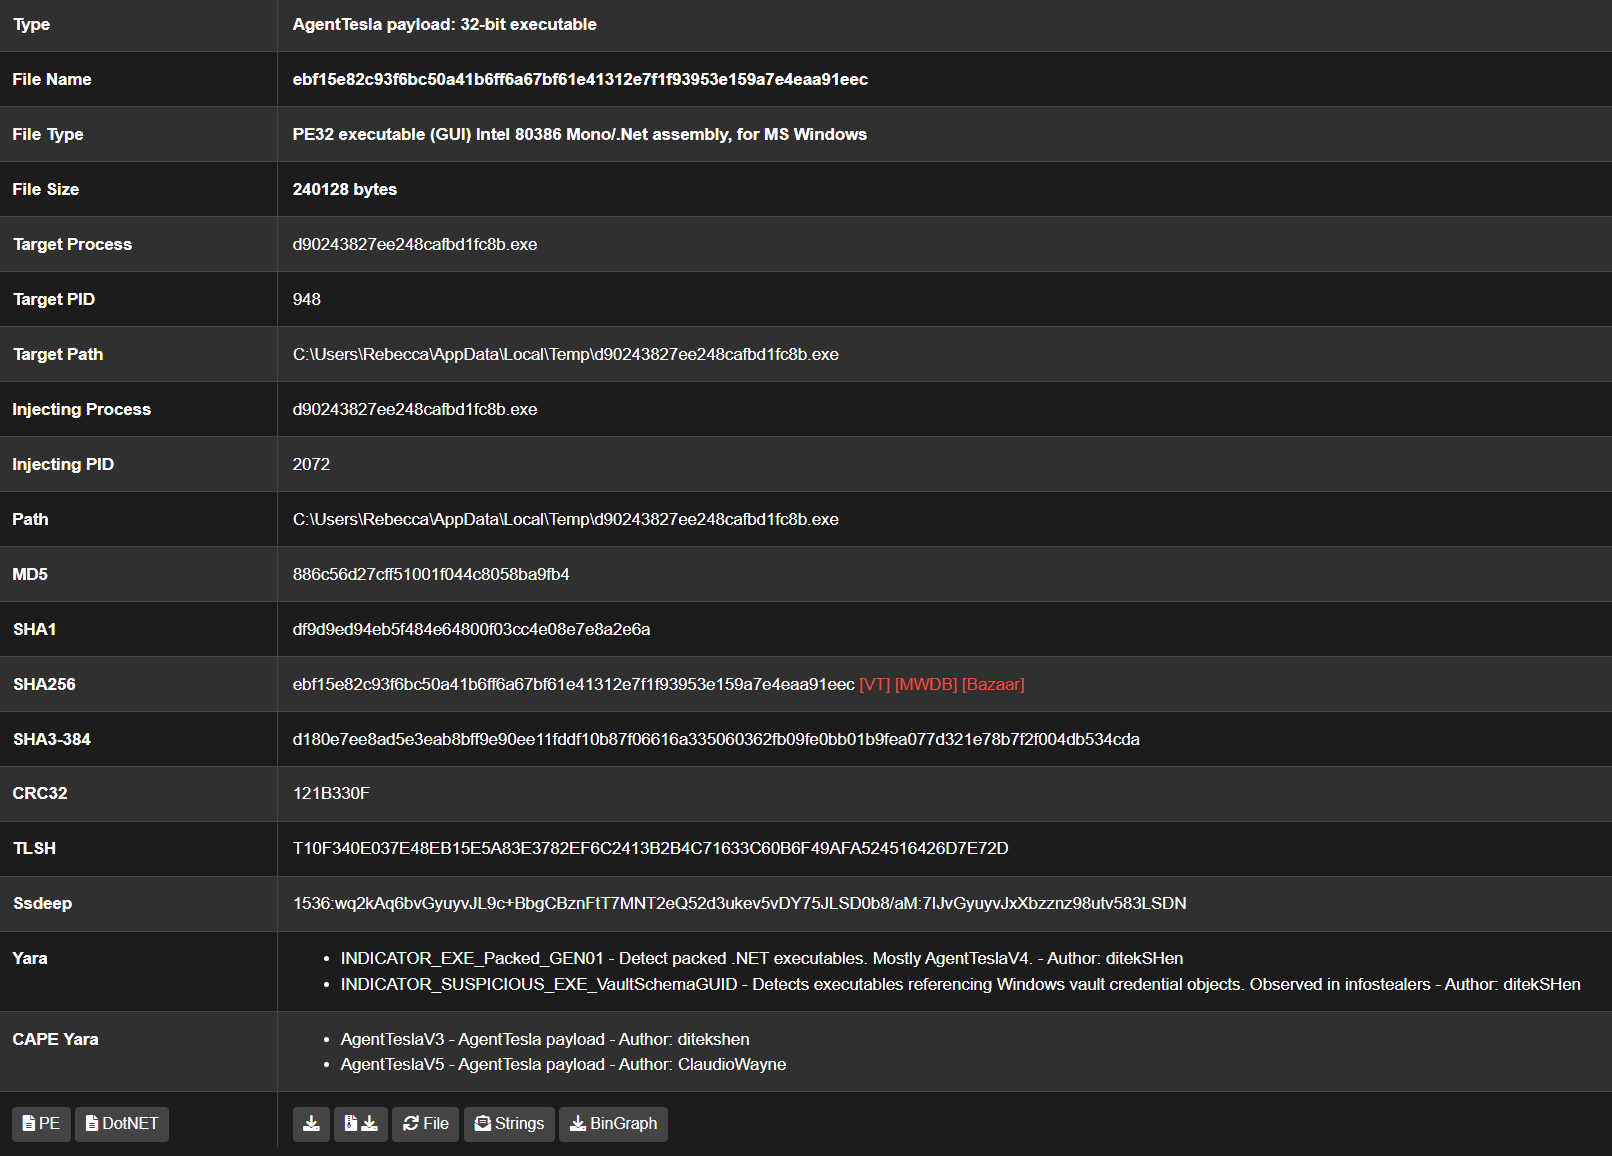 kevoreilly/capev2
Configurazione del Malware ed Estrazione del Payload
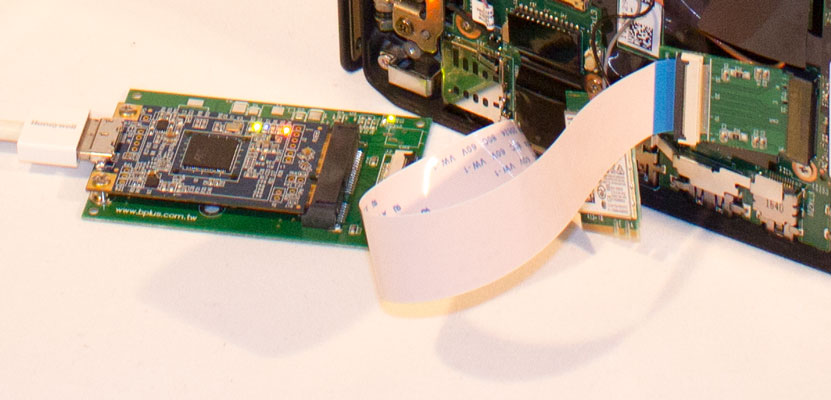 ufrisk/pcileech
Software di Attacco tramite Accesso Diretto alla Memoria (DMA)
 dnspyex/dnspy
Ripresa non ufficiale del noto debugger .NET e editor di assembly, dnSpy
 sensepost/objection
Toolkit di esplorazione runtime mobile basato su Frida per valutare la sicurezza delle app iOS e Android. Bypassa l'SSL pinning, scarica i…
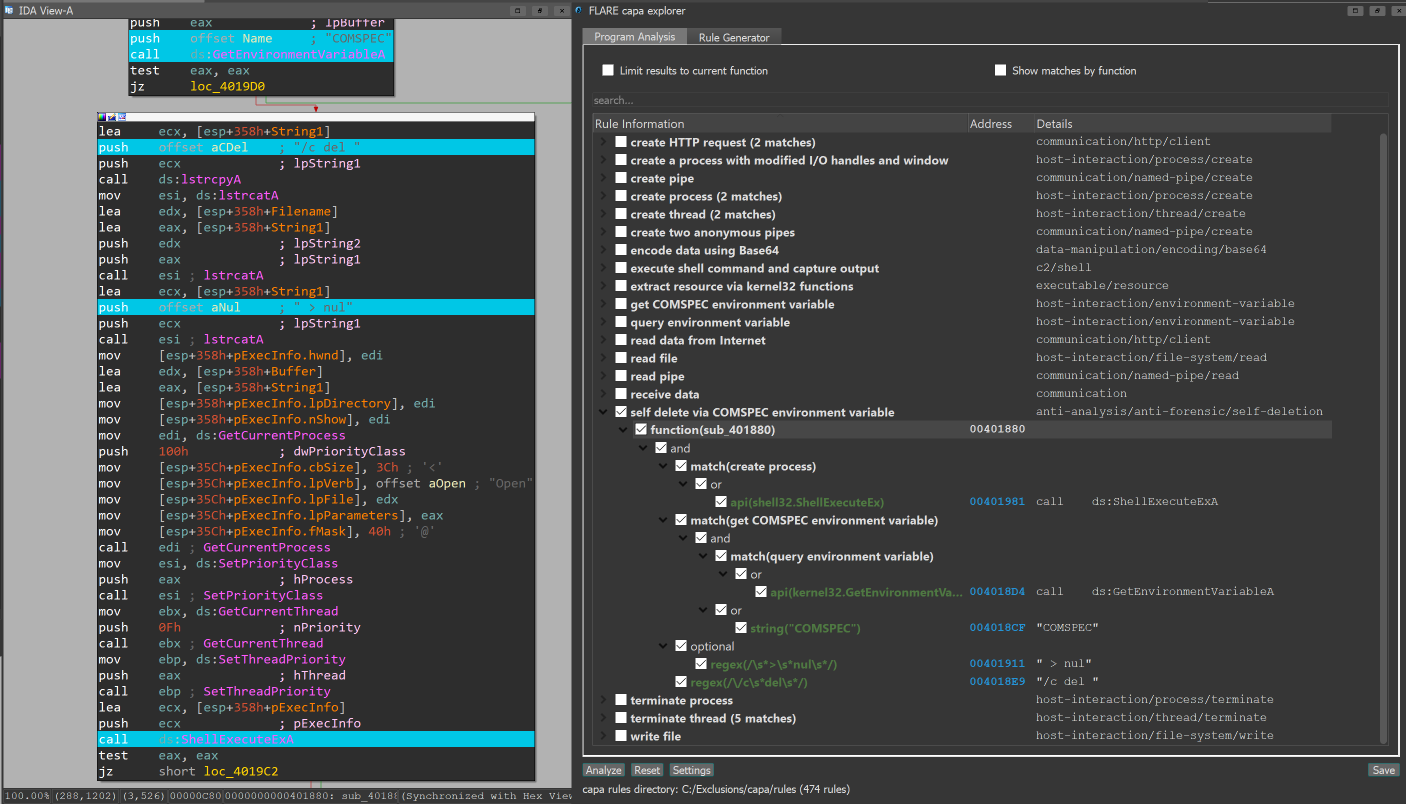 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…
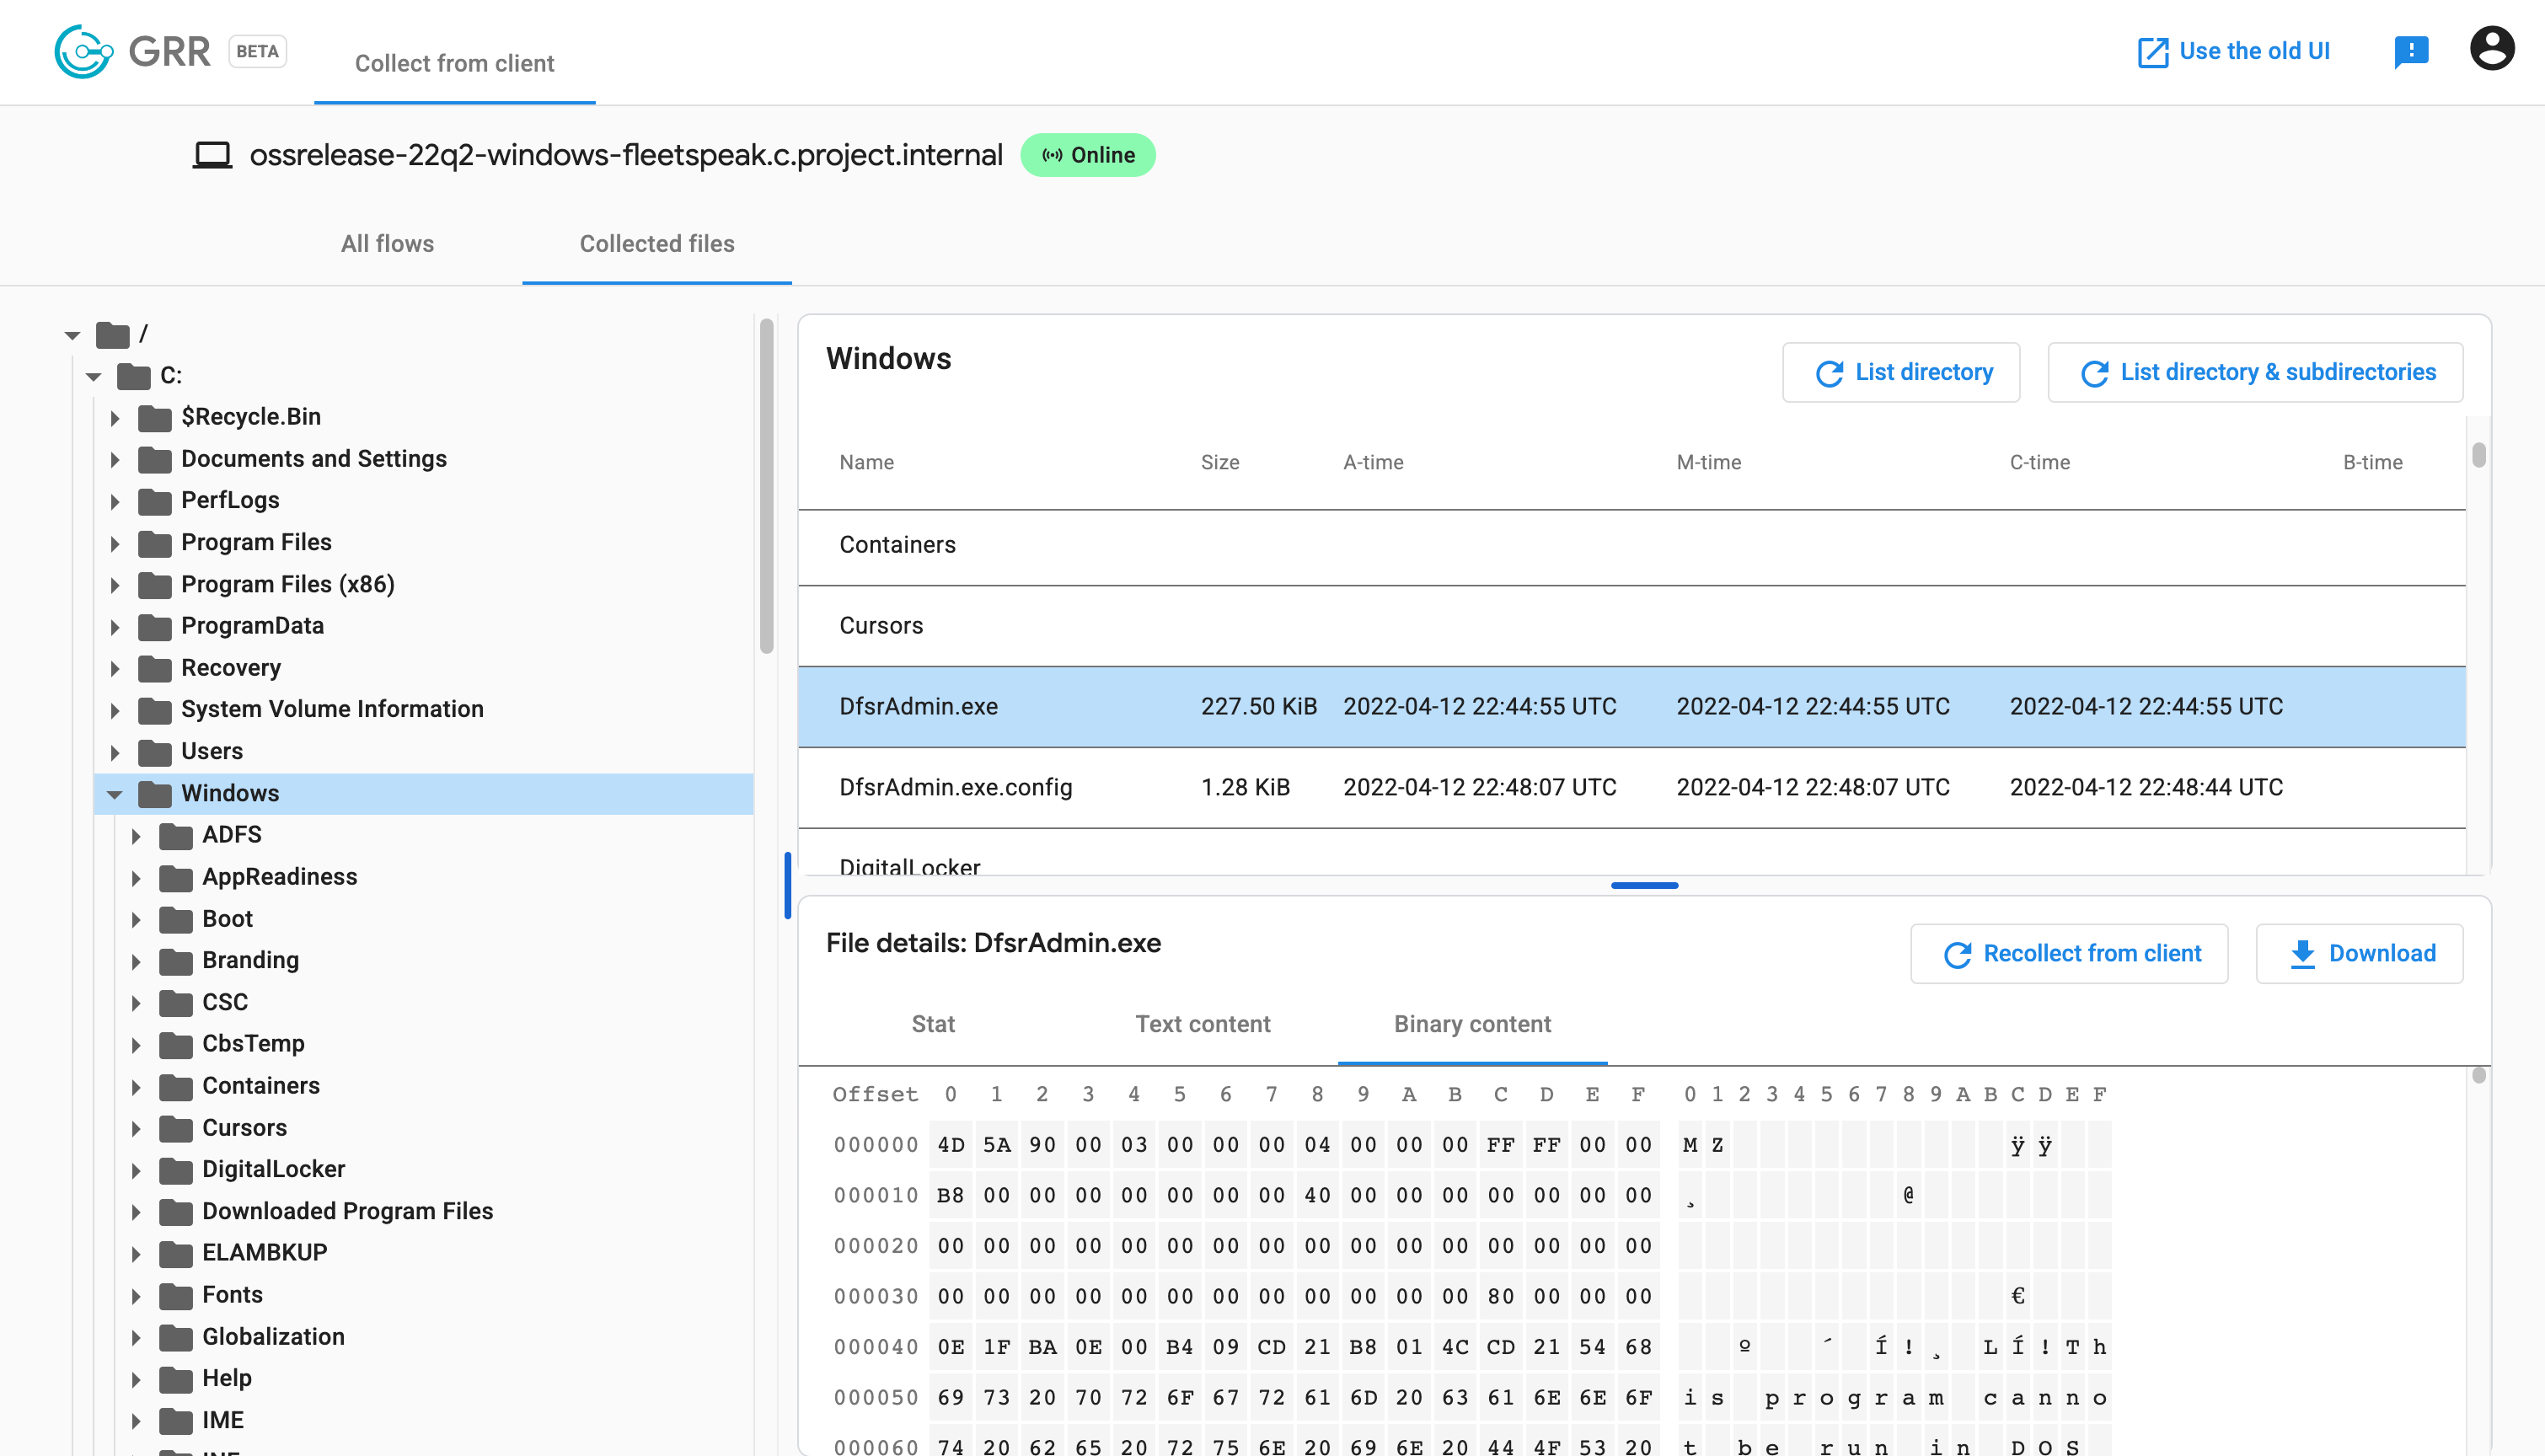 google/grr
Framework di forensic live remota e risposta agli incidenti con agente Python per la raccolta di dati forensi da endpoint, inclusi memoria, disco e…
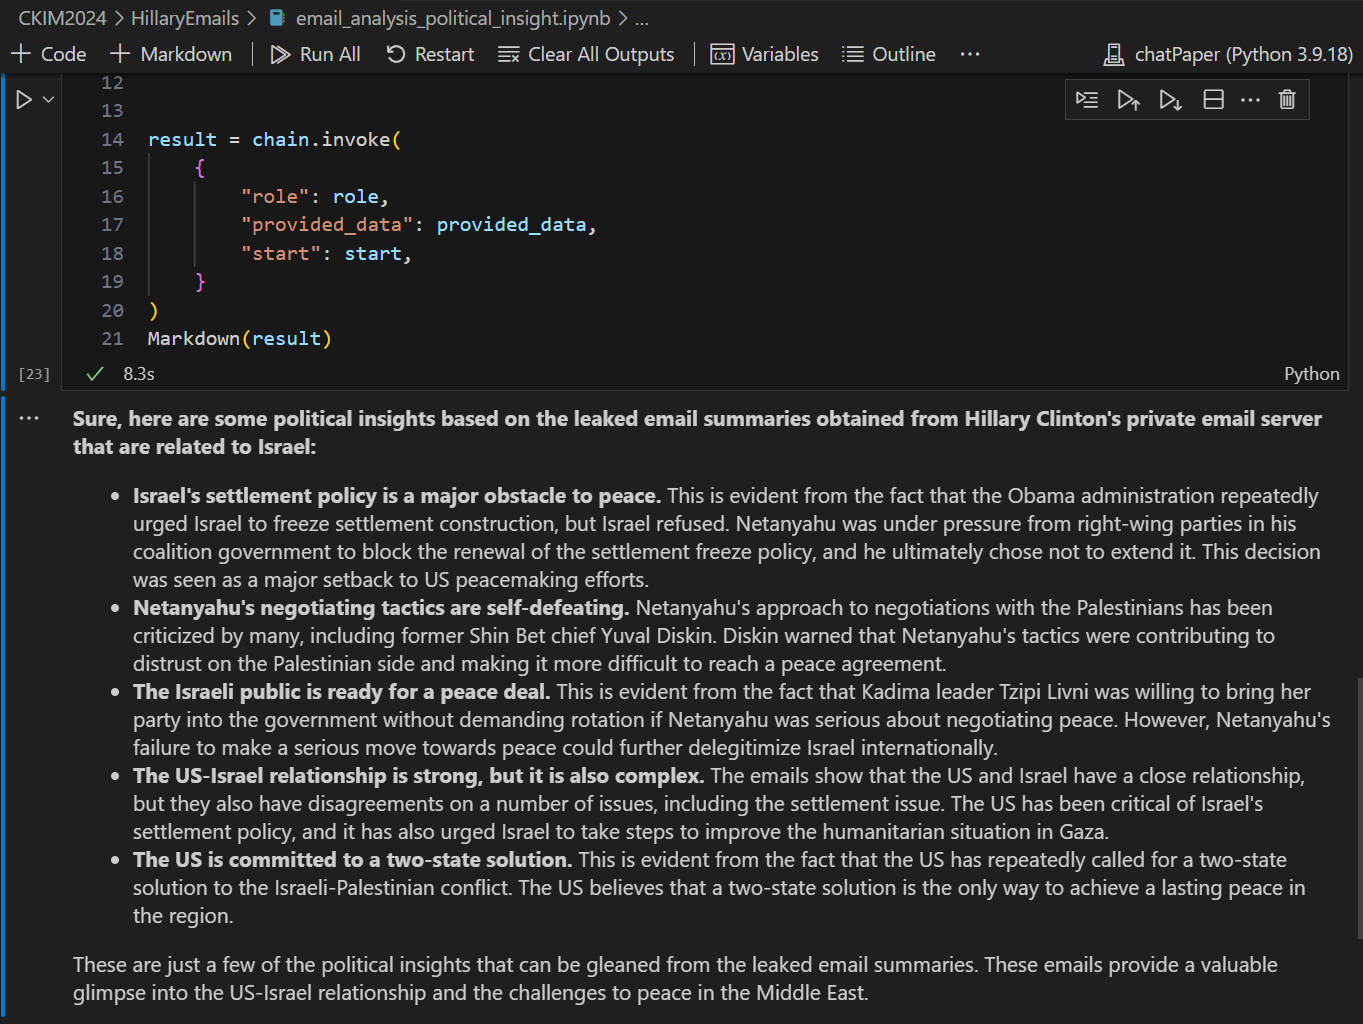 frankwxu/digital-forensics-lab
Laboratori pratici gratuiti di digital forensics per studenti e docenti