

pwndbg
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
embedded-systems-securitystatic-analysismemory-forensics+12
pwndbg/pwndbgSviluppo di exploit e reverse engineering con GDB e LLDB resi facili
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
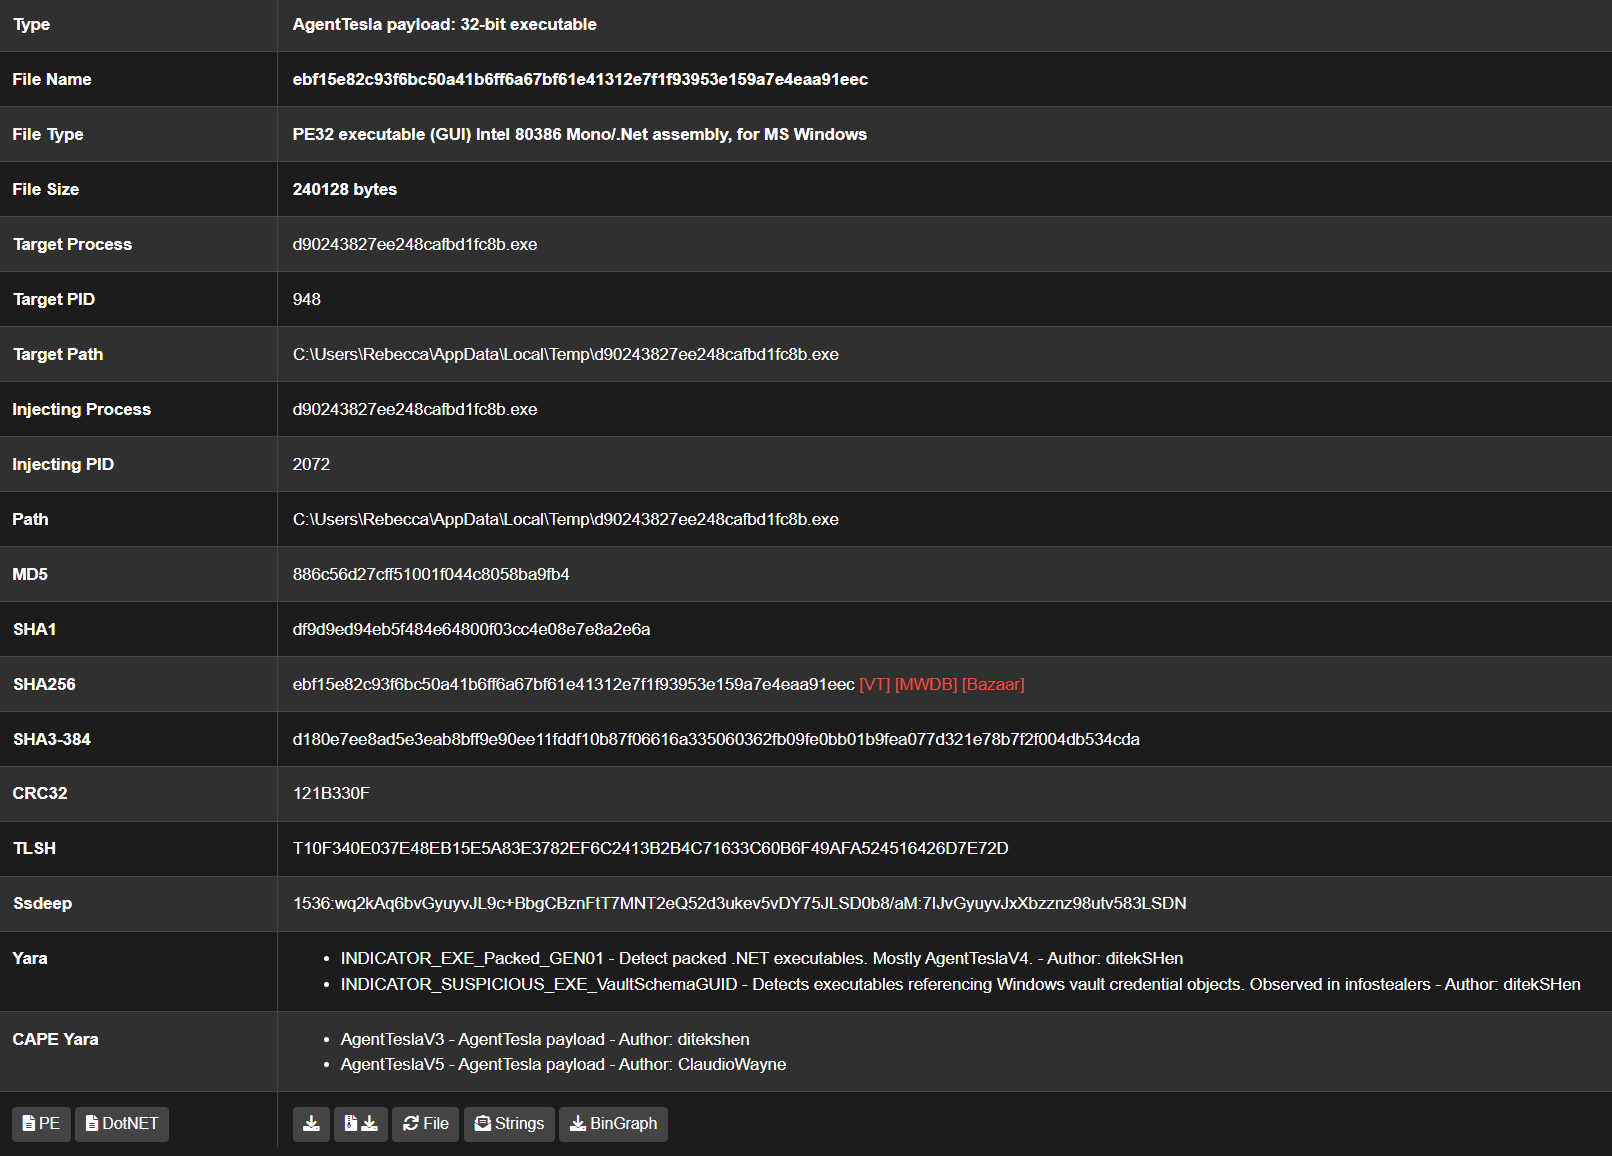 kevoreilly/capev2
Configurazione del Malware ed Estrazione del Payload
 dnspyex/dnspy
Ripresa non ufficiale del noto debugger .NET e editor di assembly, dnSpy
 winsiderss/systeminformer
Monitor di sistema Windows in tempo reale con analisi avanzata di processi, rete e disco, debug dello stack trace, rilevamento malware e gestione dei…
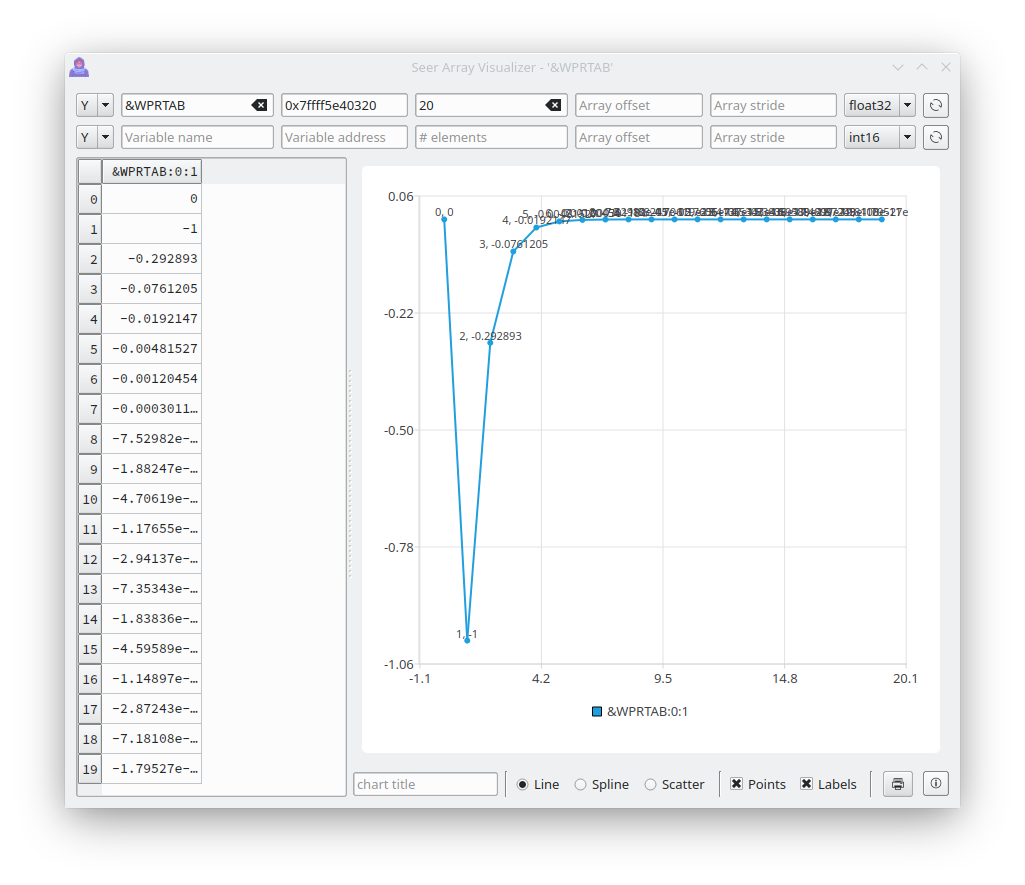 epasveer/seer
Seer - un frontend grafico per gdb
 velocidex/velociraptor
Scavare più a fondo....
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
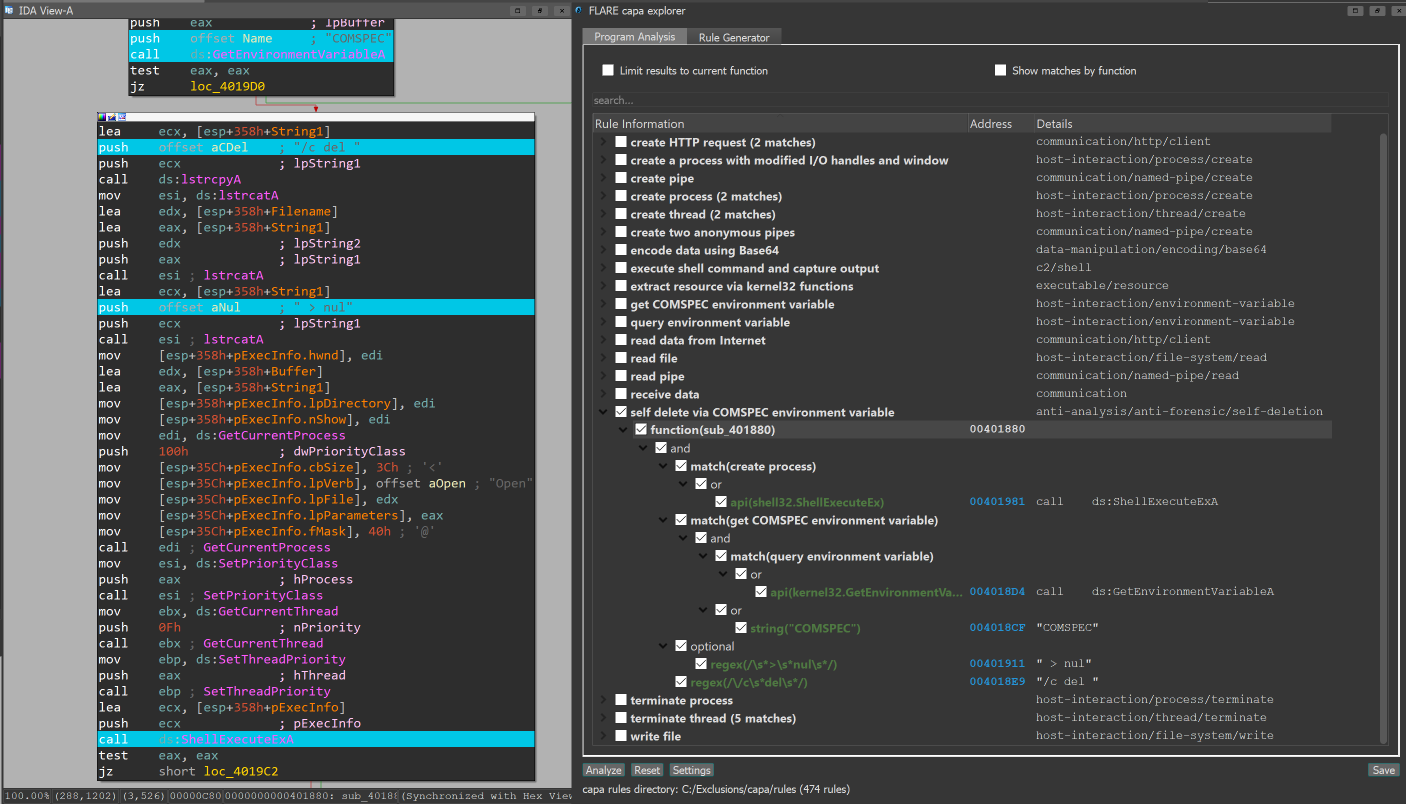 mandiant/capa
Strumento di analisi statica e dinamica basato su regole che identifica le capacità nei file PE, ELF, .NET e shellcode, mappandole alle tecniche…
 microsoft/procdump-for-linux
Una versione per Linux dello strumento Sysinternals ProcDump
 virustotal/yara-x
Una riscrittura di YARA in Rust.
 mandiant/flare-floss
FLARE Obfuscated String Solver - Estrae automaticamente stringhe offuscate da malware.
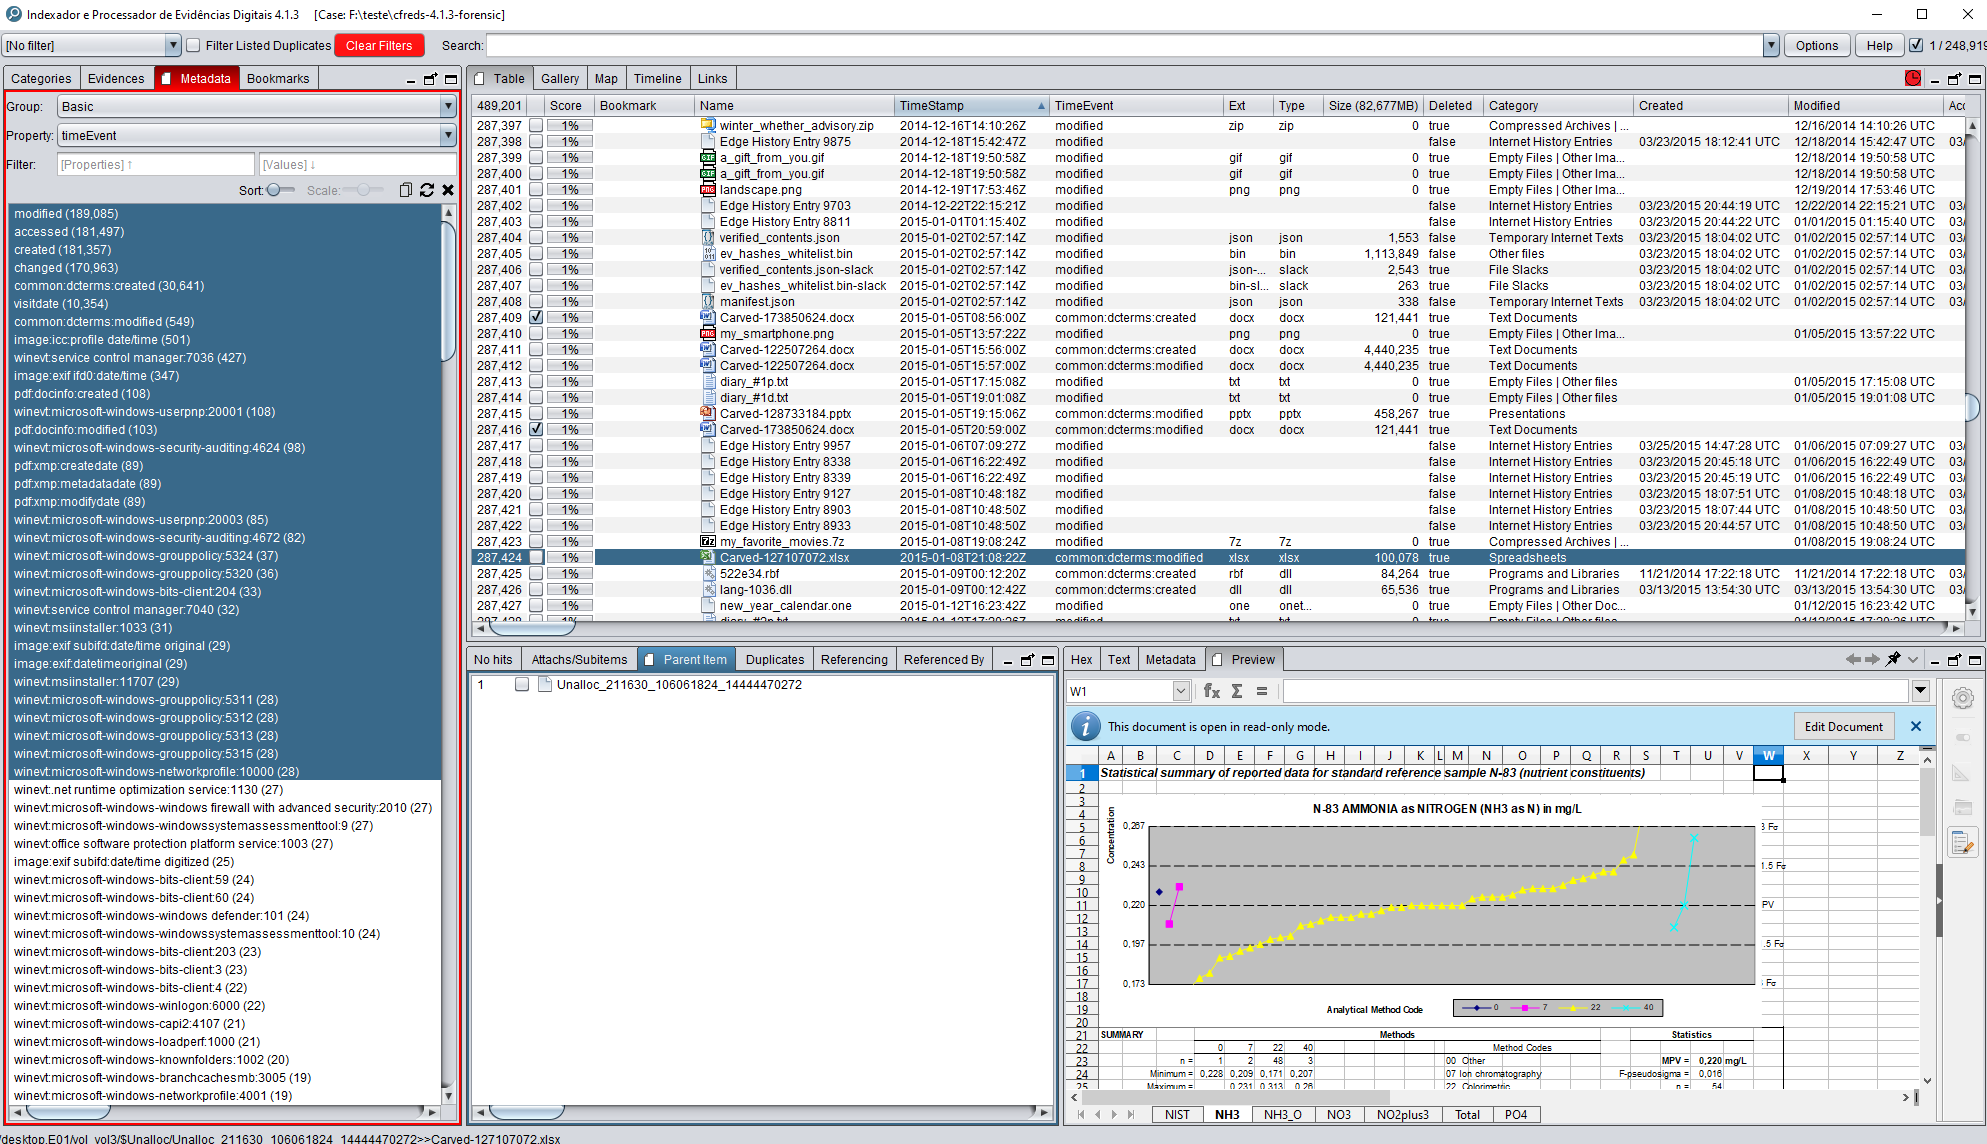 sepinf-inc/iped
IPED Digital Forensic Tool. È un software open source che può essere utilizzato per elaborare e analizzare prove digitali, spesso sequestrate sulla…
 pdb333/cortex
Un toolkit di analisi runtime per Windows che combina scansione della memoria, debugging, automazione e API compatibili con l'IA.
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 angr/angr
Una potente e intuitiva piattaforma di analisi binaria!
 google/timesketch
Piattaforma collaborativa di analisi delle timeline forensi per l'acquisizione, la ricerca e l'annotazione dei log degli eventi, a supporto delle…