

Archived
DAMM
 504ensicslabs/damm
Analisi differenziale del malware in memoria
memory-forensicsvulnerability-analysisforensics+3
215
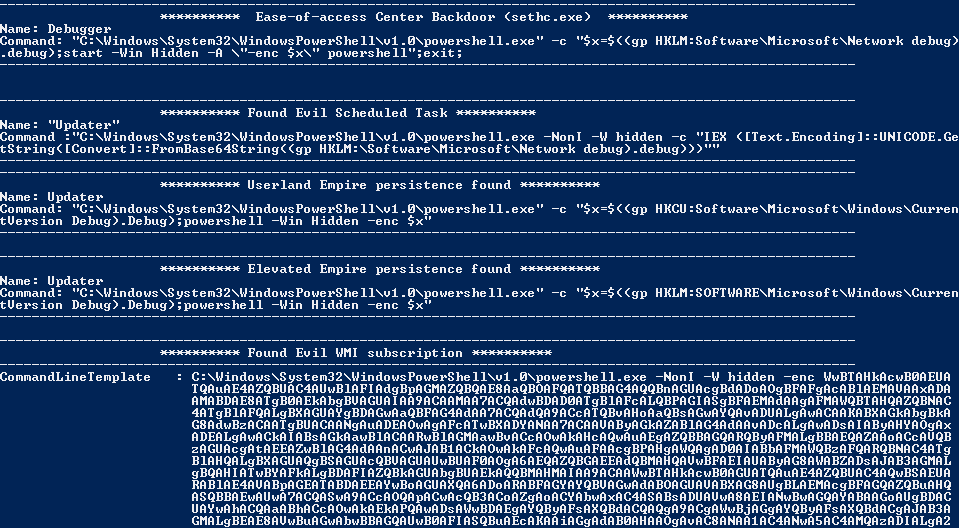 n00py/norknork
Individuatore di persistenza di Powershell Empire
 nccgroup/ransomware-simulator
Simulatore di ransomware NCC Group
 ajmartel/irtriage
Incident Response Triage - Raccolta di Prove Windows per Analisi Forense
 dbrant/bios_memimage
Utilità di imaging della RAM.
 etsy/midas
Sistema di analisi per il rilevamento di intrusioni su Mac
 alphadelta/secure-desktop
Applicazione anti-keylogger/anti-rat per Windows
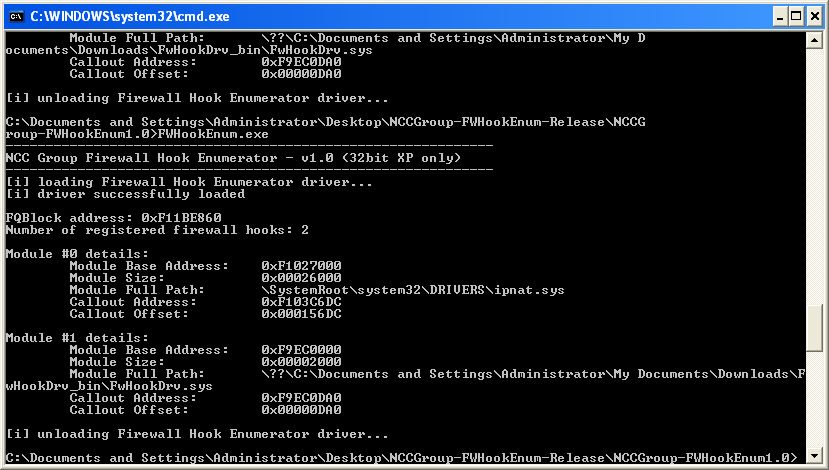 nccgroup/windowsfirewallhookdriverenumeration
Strumenti per enumerare i driver hook del firewall di Windows su Windows 2000, XP e 2003
 nccgroup/baskerville
Estrattore selettivo di protocolli da PCAPs o interfacce
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH a interazione media che registra attacchi brute force e interazioni complete con la shell dell'attaccante, con opzioni di…
 nccgroup/windowsjoblock
Strumento di blocco dei processi Windows tramite Job Objects