
honeyLambda
 0x4d31/honeylambda
honeyλ - un'applicazione serverless semplice progettata per creare e monitorare automaticamente finti endpoint HTTP (cioè URL honeytoken), basata su…
defensive-toolsserverless-securitycloud-security+2
525
0x4d31/honeylambdahoneyλ - un'applicazione serverless semplice progettata per creare e monitorare automaticamente finti endpoint HTTP (cioè URL honeytoken), basata su…
 cymmetria/micros_honeypot
MICROS Honeypot è un honeypot a bassa interazione per rilevare CVE-2018-2636 nel componente Oracle Hospitality Simphony di Oracle Hospitality…
 withsecurelabs/volatility-plugins
Plugin Volatility per la memoria forense, inclusa l'individuazione delle tecniche di evasione della scansione della memoria Gargoyle.
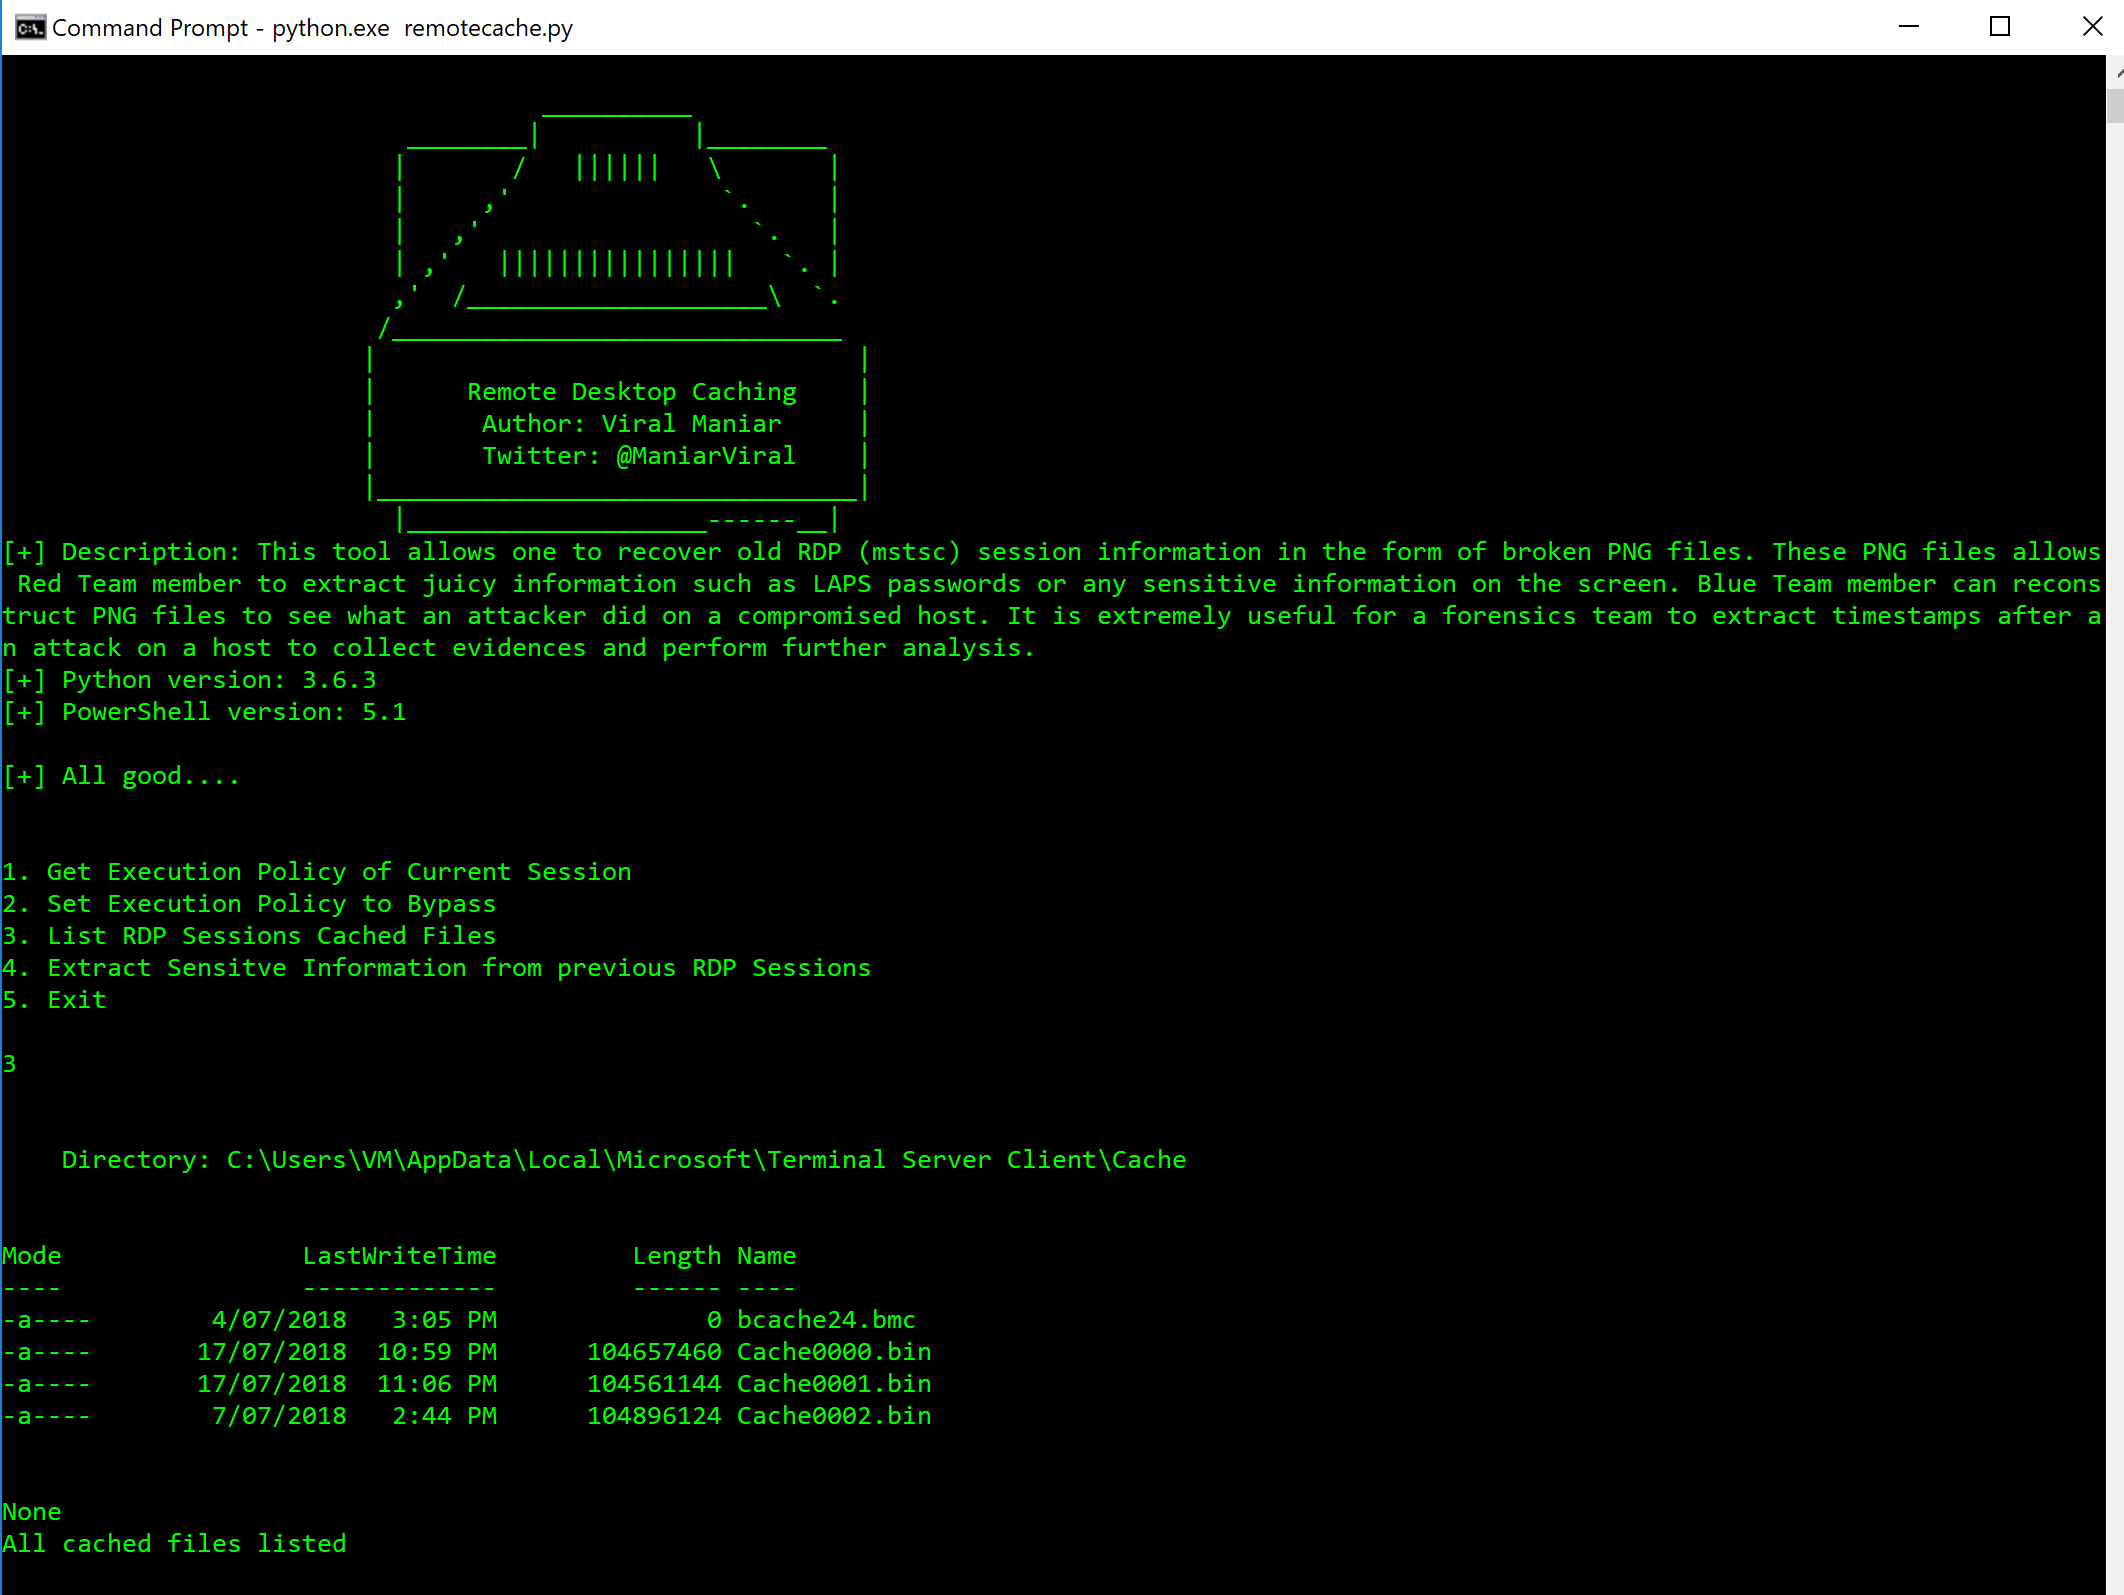 viralmaniar/remote-desktop-caching-
Questo strumento permette di recuperare vecchie informazioni di sessione RDP (mstsc) sotto forma di file PNG danneggiati. Questi file PNG consentono…
 mitre/brawl-public-game-001
Dati da un esercizio di emulazione avversaria automatizzata BRAWL
 aws-alchemy/squidmagic
analizzare il traffico di rete basato sul web 🕶 per rilevare i server centrali di comando e controllo
 withsecurelabs/memory-carving-scripts
Script per estrarre informazioni utili da dump di memoria infetti
 hestat/drupal-check
Strumento per analizzare i log di Apache alla ricerca di prove di sfruttamento della CVE-2018-7600
 bedazzlinghex/memory-analysis
Contiene strumenti per eseguire analisi malware e forensi nella memoria
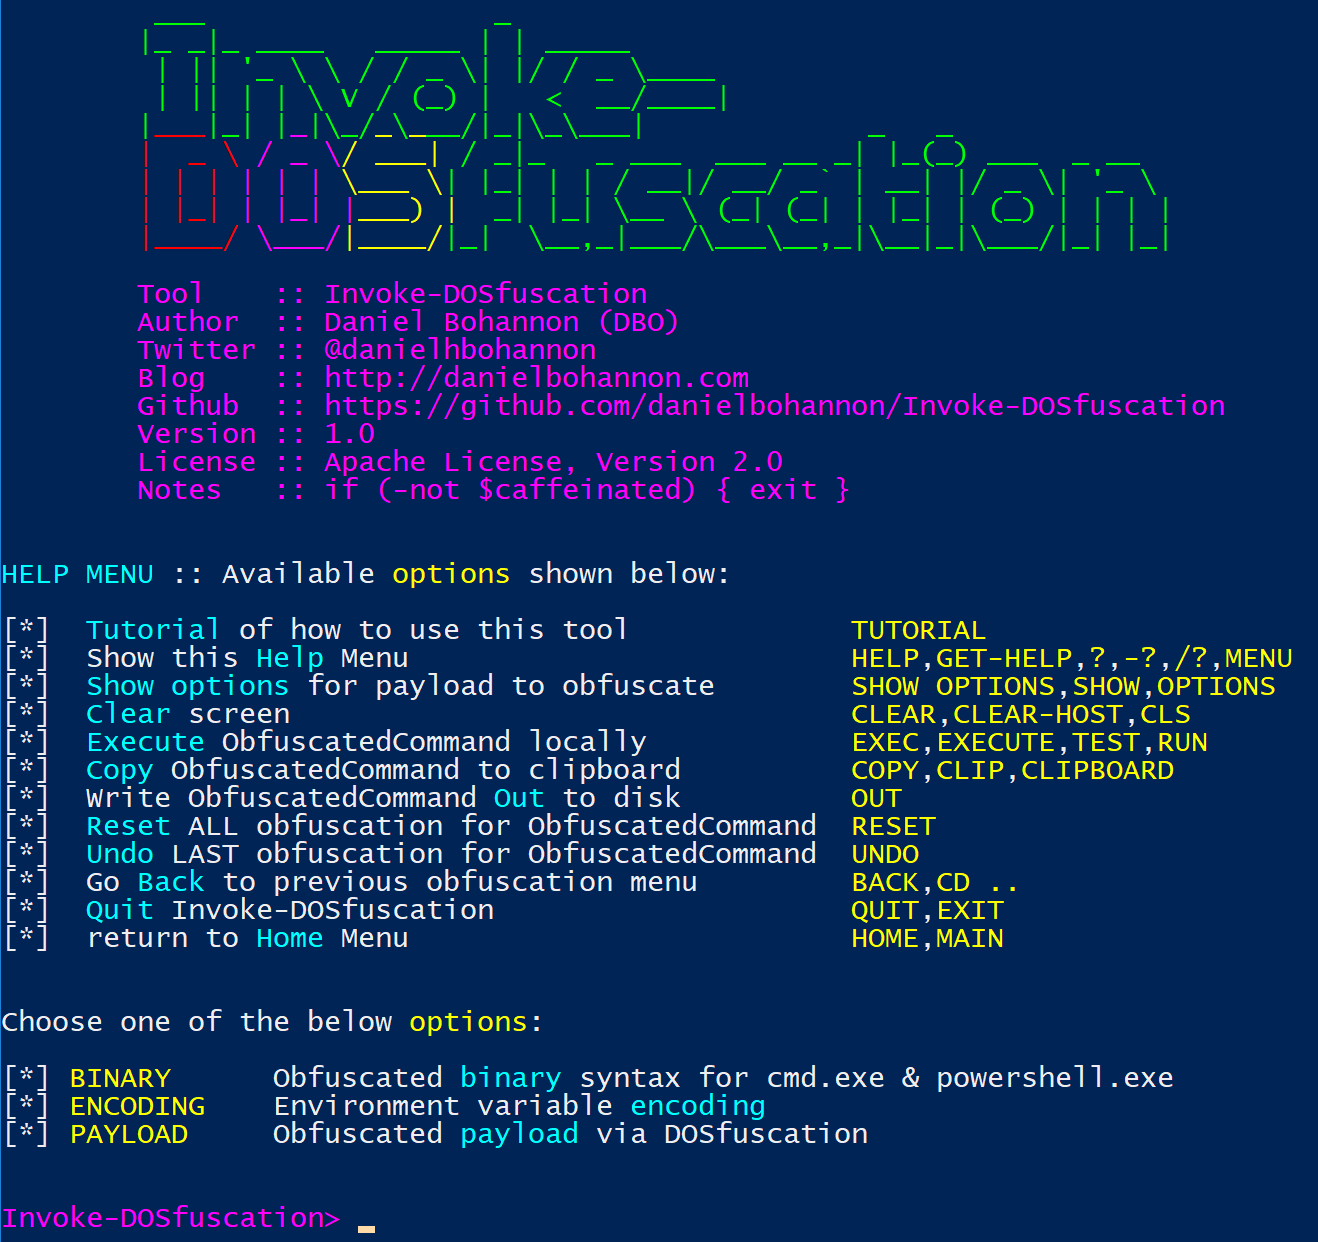 danielbohannon/invoke-dosfuscation
Generatore di offuscamento dei comandi di cmd.exe e banco di prova per il rilevamento
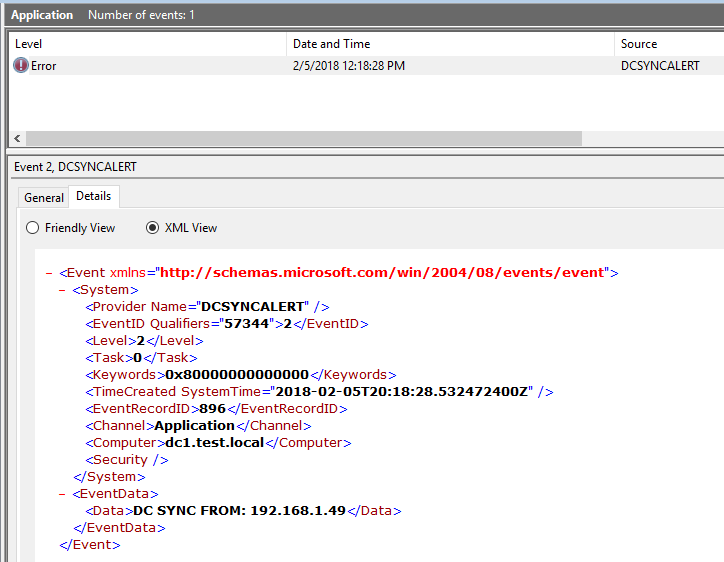 shellster/dcsyncmonitor
Monitora per attacchi DCSYNC e DCSHADOW e crea eventi di Windows personalizzati per questi eventi.
 invoke-ir/ace
Piattaforma automatizzata di raccolta e arricchimento
 jepaynemsft/weffles
Costruisci una console di Threat Hunting/Incident Response veloce, gratuita ed efficace con Windows Event Forwarding e PowerBI
 magoo/redteam-plan
Problemi da considerare quando si pianifica un esercizio di red team.
 withsecurelabs/doublepulsar-detection-script
Uno script python2 per scansionare una rete per trovare sistemi Windows compromessi con l'impianto DOUBLEPULSAR.
 jenkinsci-cert/security-218
Disabilita il sottosistema Jenkins CLI/Remoting come mitigazione contro le vulnerabilità di esecuzione remota di codice non autenticata SECURITY-218…
 notawful/cve-2017-0199-fix
Fix rapido e sporco per OLE2 che esegue codice tramite .hta
 opensourcesec/cirtkit
Strumenti per il Computer Incident Response Team :computer: