
Flipper
 uberguidoz/flipper
Playground (e dump) di cose che creo o modifico per il Flipper Zero
embedded-systems-securityrfid-nfc-toolswireless-security+3
17.3k2 mesi fa
uberguidoz/flipperPlayground (e dump) di cose che creo o modifico per il Flipper Zero
 darkflippers/unleashed-firmware
Firmware personalizzato per Flipper Zero che abilita radio Sub-GHz, emulazione NFC/RFID, infrarossi e funzionalità di attacco BadUSB per test di…
 flipperdevices/flipperzero-firmware
Codice sorgente del firmware Flipper Zero
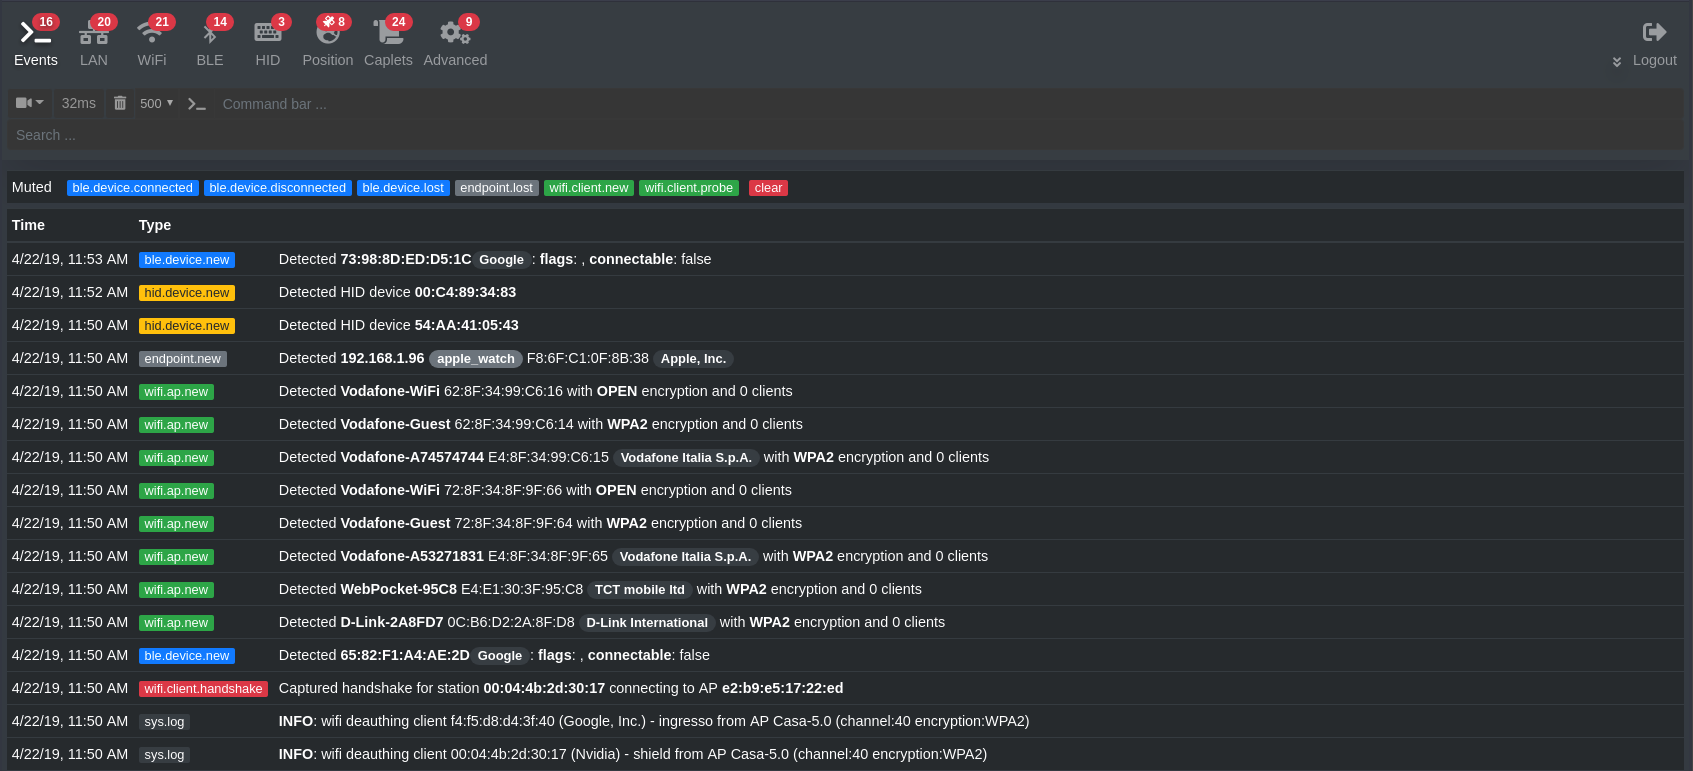 bettercap/bettercap
Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.
 justcallmekoko/esp32marauder
Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32
 pwndbg/pwndbg
Sviluppo di exploit e reverse engineering con GDB e LLDB resi facili
 refirmlabs/binwalk
Strumento di analisi del firmware
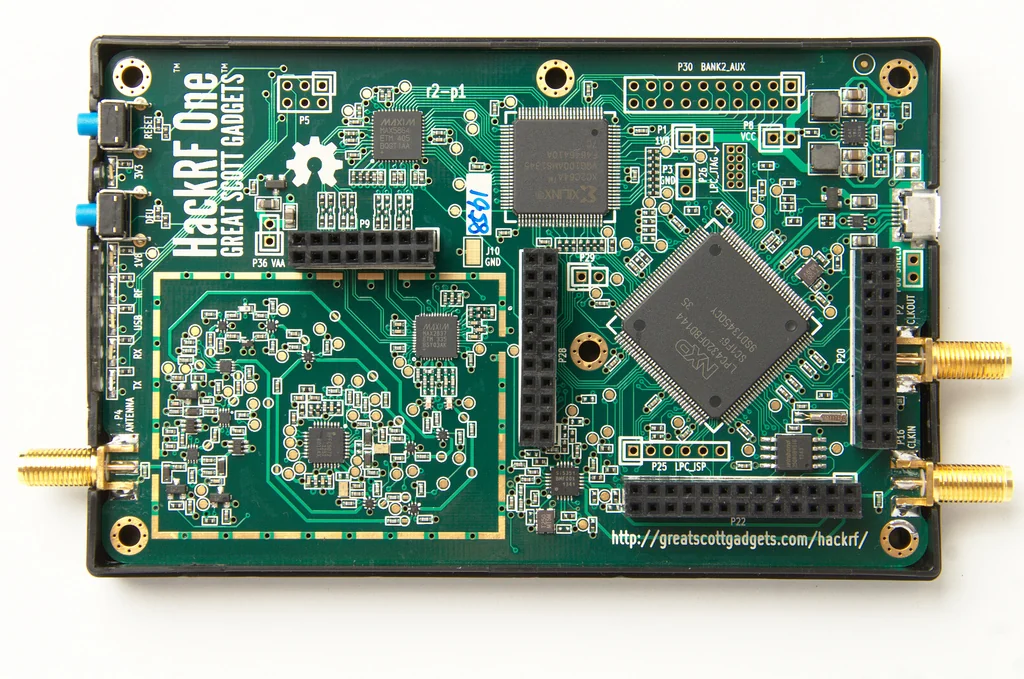 greatscottgadgets/hackrf
Piattaforma radio definita da software (SDR) open-source a basso costo con progetti hardware e firmware per trasmissione RF, ricezione e analisi del…
 spacehuhntech/esp8266_deauther
Piattaforma WiFi economica per test e apprendimento
 rfidresearchgroup/proxmark3
Strumento hardware per l'analisi RFID, l'emulazione e i test di penetrazione. Supporta i protocolli a 125kHz e 13.56MHz (MIFARE, iClass,…
 mister-devel/main_mister
Binario principale e documentazione di una piattaforma di emulazione hardware basata su FPGA per lo sviluppo di sistemi retrò, compilazione di…
 v33ru/awesome-connected-things-sec
A Curated list of Security Resources for all connected things
 geo-tp/esp32-bit-pirate
Uno strumento per l'hacking hardware con CLI basata sul web che parla ogni protocollo.
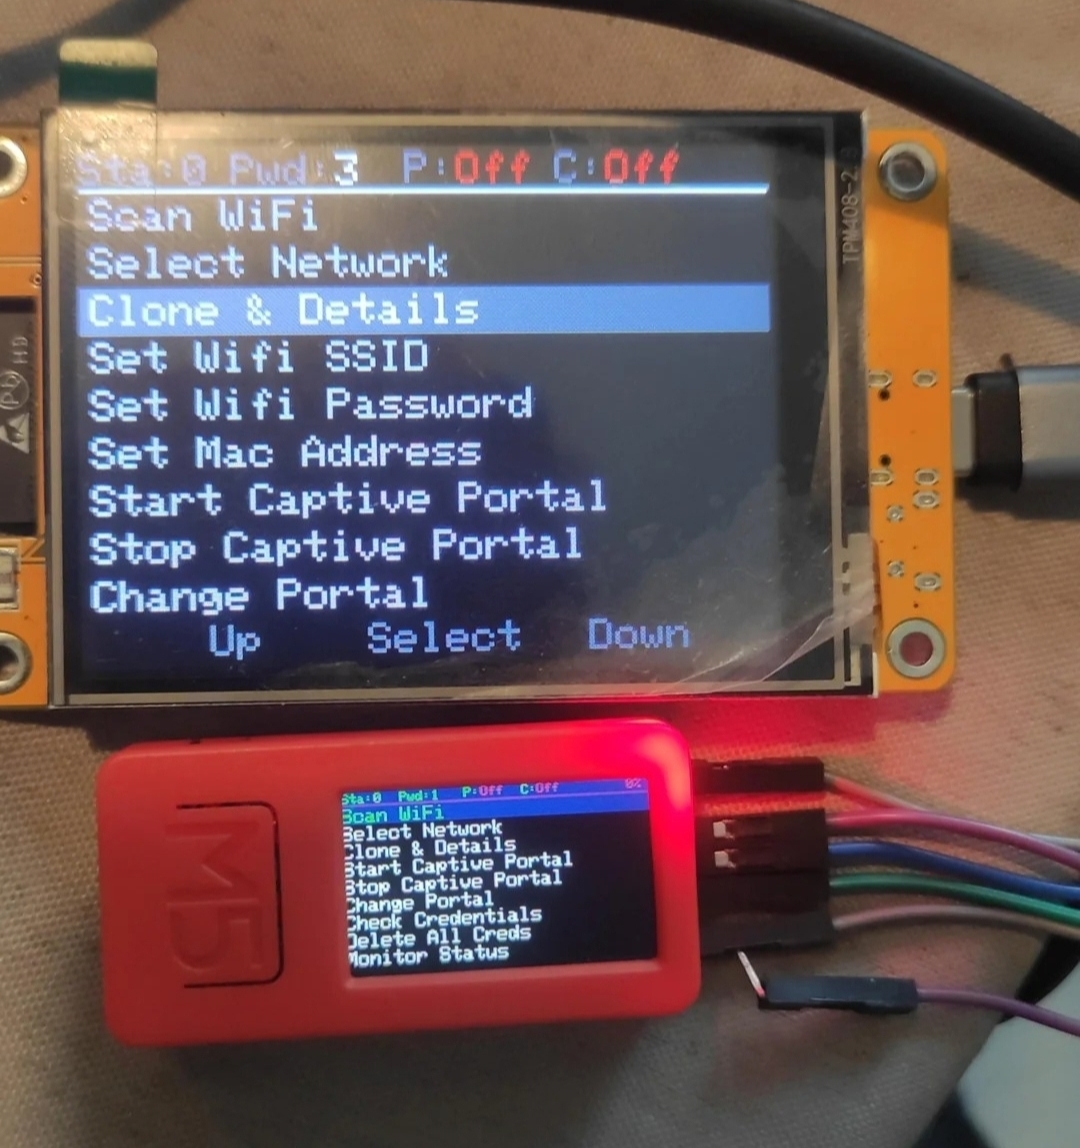 7h30th3r0n3/evil-m5project
Kit di penetrazione WiFi multiuso per dispositivi M5Stack. Esegue scansioni di rete, attacchi evil-twin, deautenticazione, phishing tramite captive…
 idoka/awesome-canbus
:articulated_lorry: Strumenti, hardware e risorse fantastici per il bus CAN per ricercatori di sicurezza informatica, ingegneri inversi e…
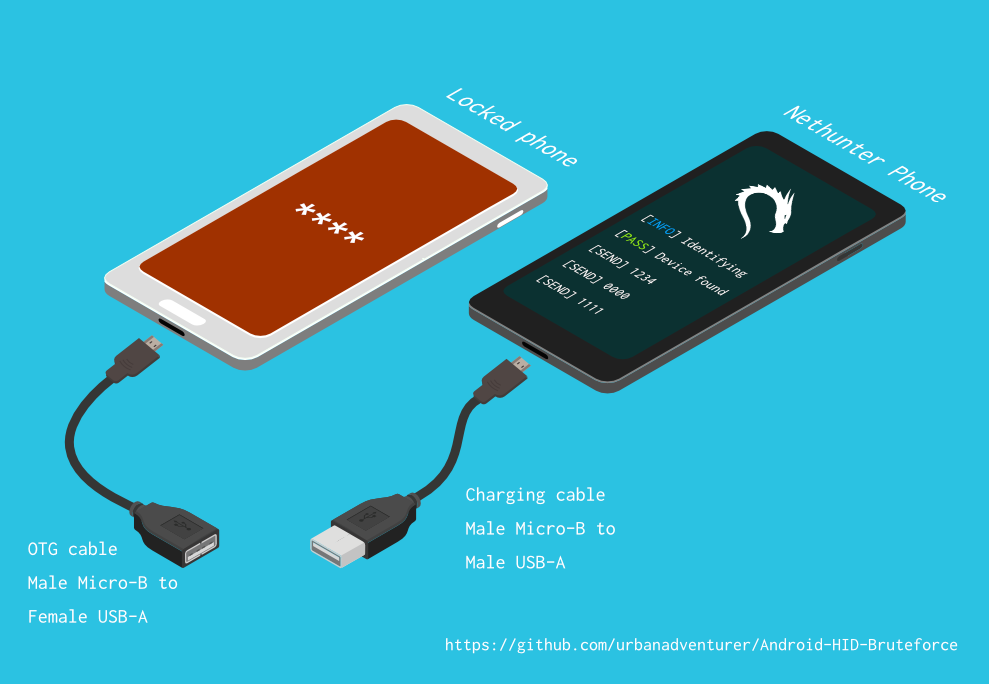 urbanadventurer/android-pin-bruteforce
Sblocca un telefono Android (o dispositivo) eseguendo un attacco di brute force sul PIN della schermata di blocco. Trasforma il tuo telefono Kali…
 seemoo-lab/nexmon
Il framework di patch del firmware basato su C per chip WiFi Broadcom/Cypress che abilita la modalità monitor, l'iniezione di frame e molto altro.
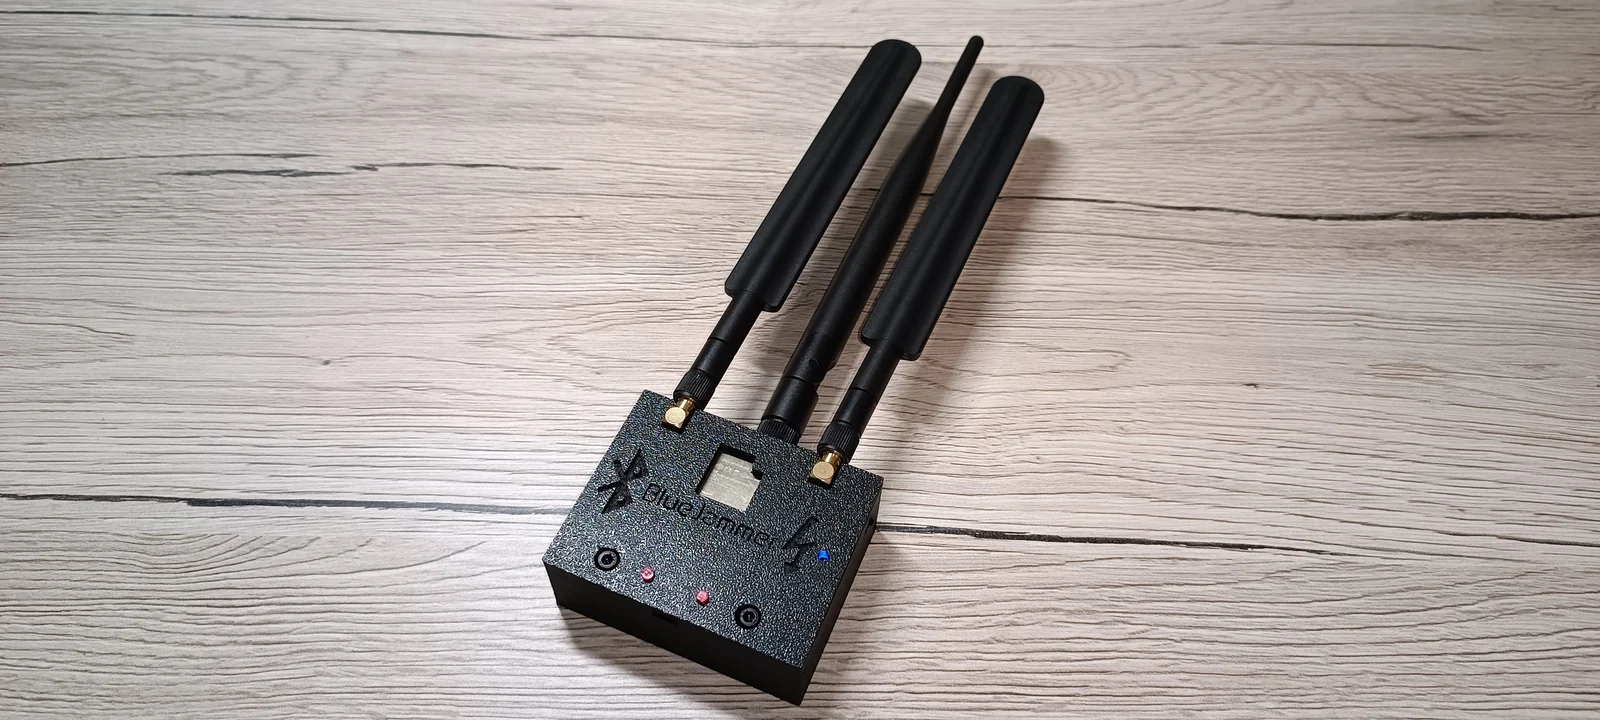 emenstanougat/esp32-bluejammer
Jammer a 2,4GHz basato su ESP32 e nRF24 che disturba Bluetooth, BLE, WiFi e canali RC tramite rumore e flooding di pacchetti per test di sicurezza…