
pocs
 v12-security/pocs
fai la poc come se fosse bollente
exploit-frameworksvulnerability-analysisexploitation+2
v12-security/pocsfai la poc come se fosse bollente
 owtf/owtf
Quadro modulare di penetration test che integra molteplici strumenti per la valutazione automatizzata della sicurezza delle applicazioni web,…
 gushmazuko/metasploit_in_termux
Installa ed esegui Metasploit Framework 6 su Android tramite Termux con configurazione automatizzata, generazione di payload (msfvenom) e accesso…
 owasp/qrljacking
Framework di vettore di attacco e sfruttamento per l'ingegneria sociale, volto al dirottamento di sessioni utente tramite login con codice QR,…
 ffffffff0x/f8x
红/蓝队环境自动化部署工具 | Strumento di automazione per la distribuzione di ambienti per team Red/Blue
 linkedin/qark
Strumento per cercare diverse vulnerabilità di sicurezza nelle applicazioni Android
 moham3driahi/xattacker
X Attacker Tool ☣ Scanner di vulnerabilità web & Exploiter automatico
 0xsteph/pentest-ai
Pentester AI open-source che dimostra ogni scoperta. Gli oracoli automatici rieseguono ogni exploit; i bug verificati includono una capsula di prova…
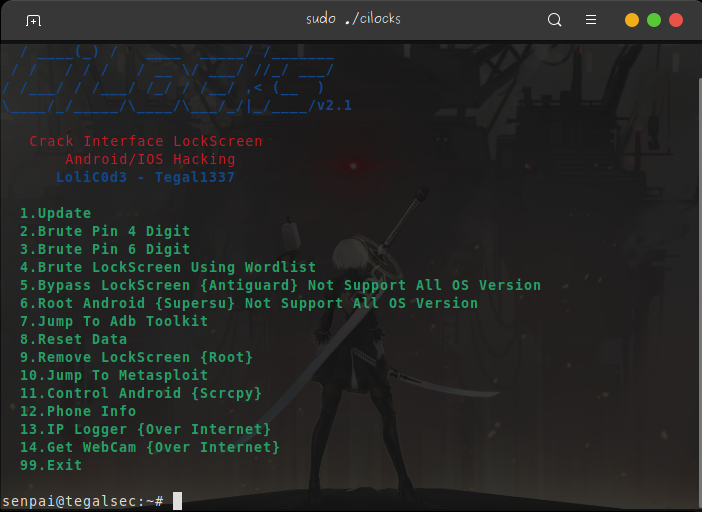 tegal1337/cilocks
Crack per schermata di blocco, Metasploit e altro hacking Android/iOS
 phra/pezor
Impacchetta shellcode ed eseguibili PE in payload evasivi con tecniche anti-debug, unhooking, syscall e di fluttuazione della memoria per operazioni…
 0xsteph/pentest-ai-agents
Trasforma Claude Code nel tuo assistente di ricerca per la sicurezza offensiva. Subagent AI specializzati per pianificare engagement di test di…
 pandasec888/taowu-cobalt_strike
Framework di automazione per red team basato su Cobalt Strike, che integra moduli di exploit, strumenti di post-exploitation e capacità di movimento…
 nccgroup/winpayloads
Generazione di Payload Windows Non Rilevabili
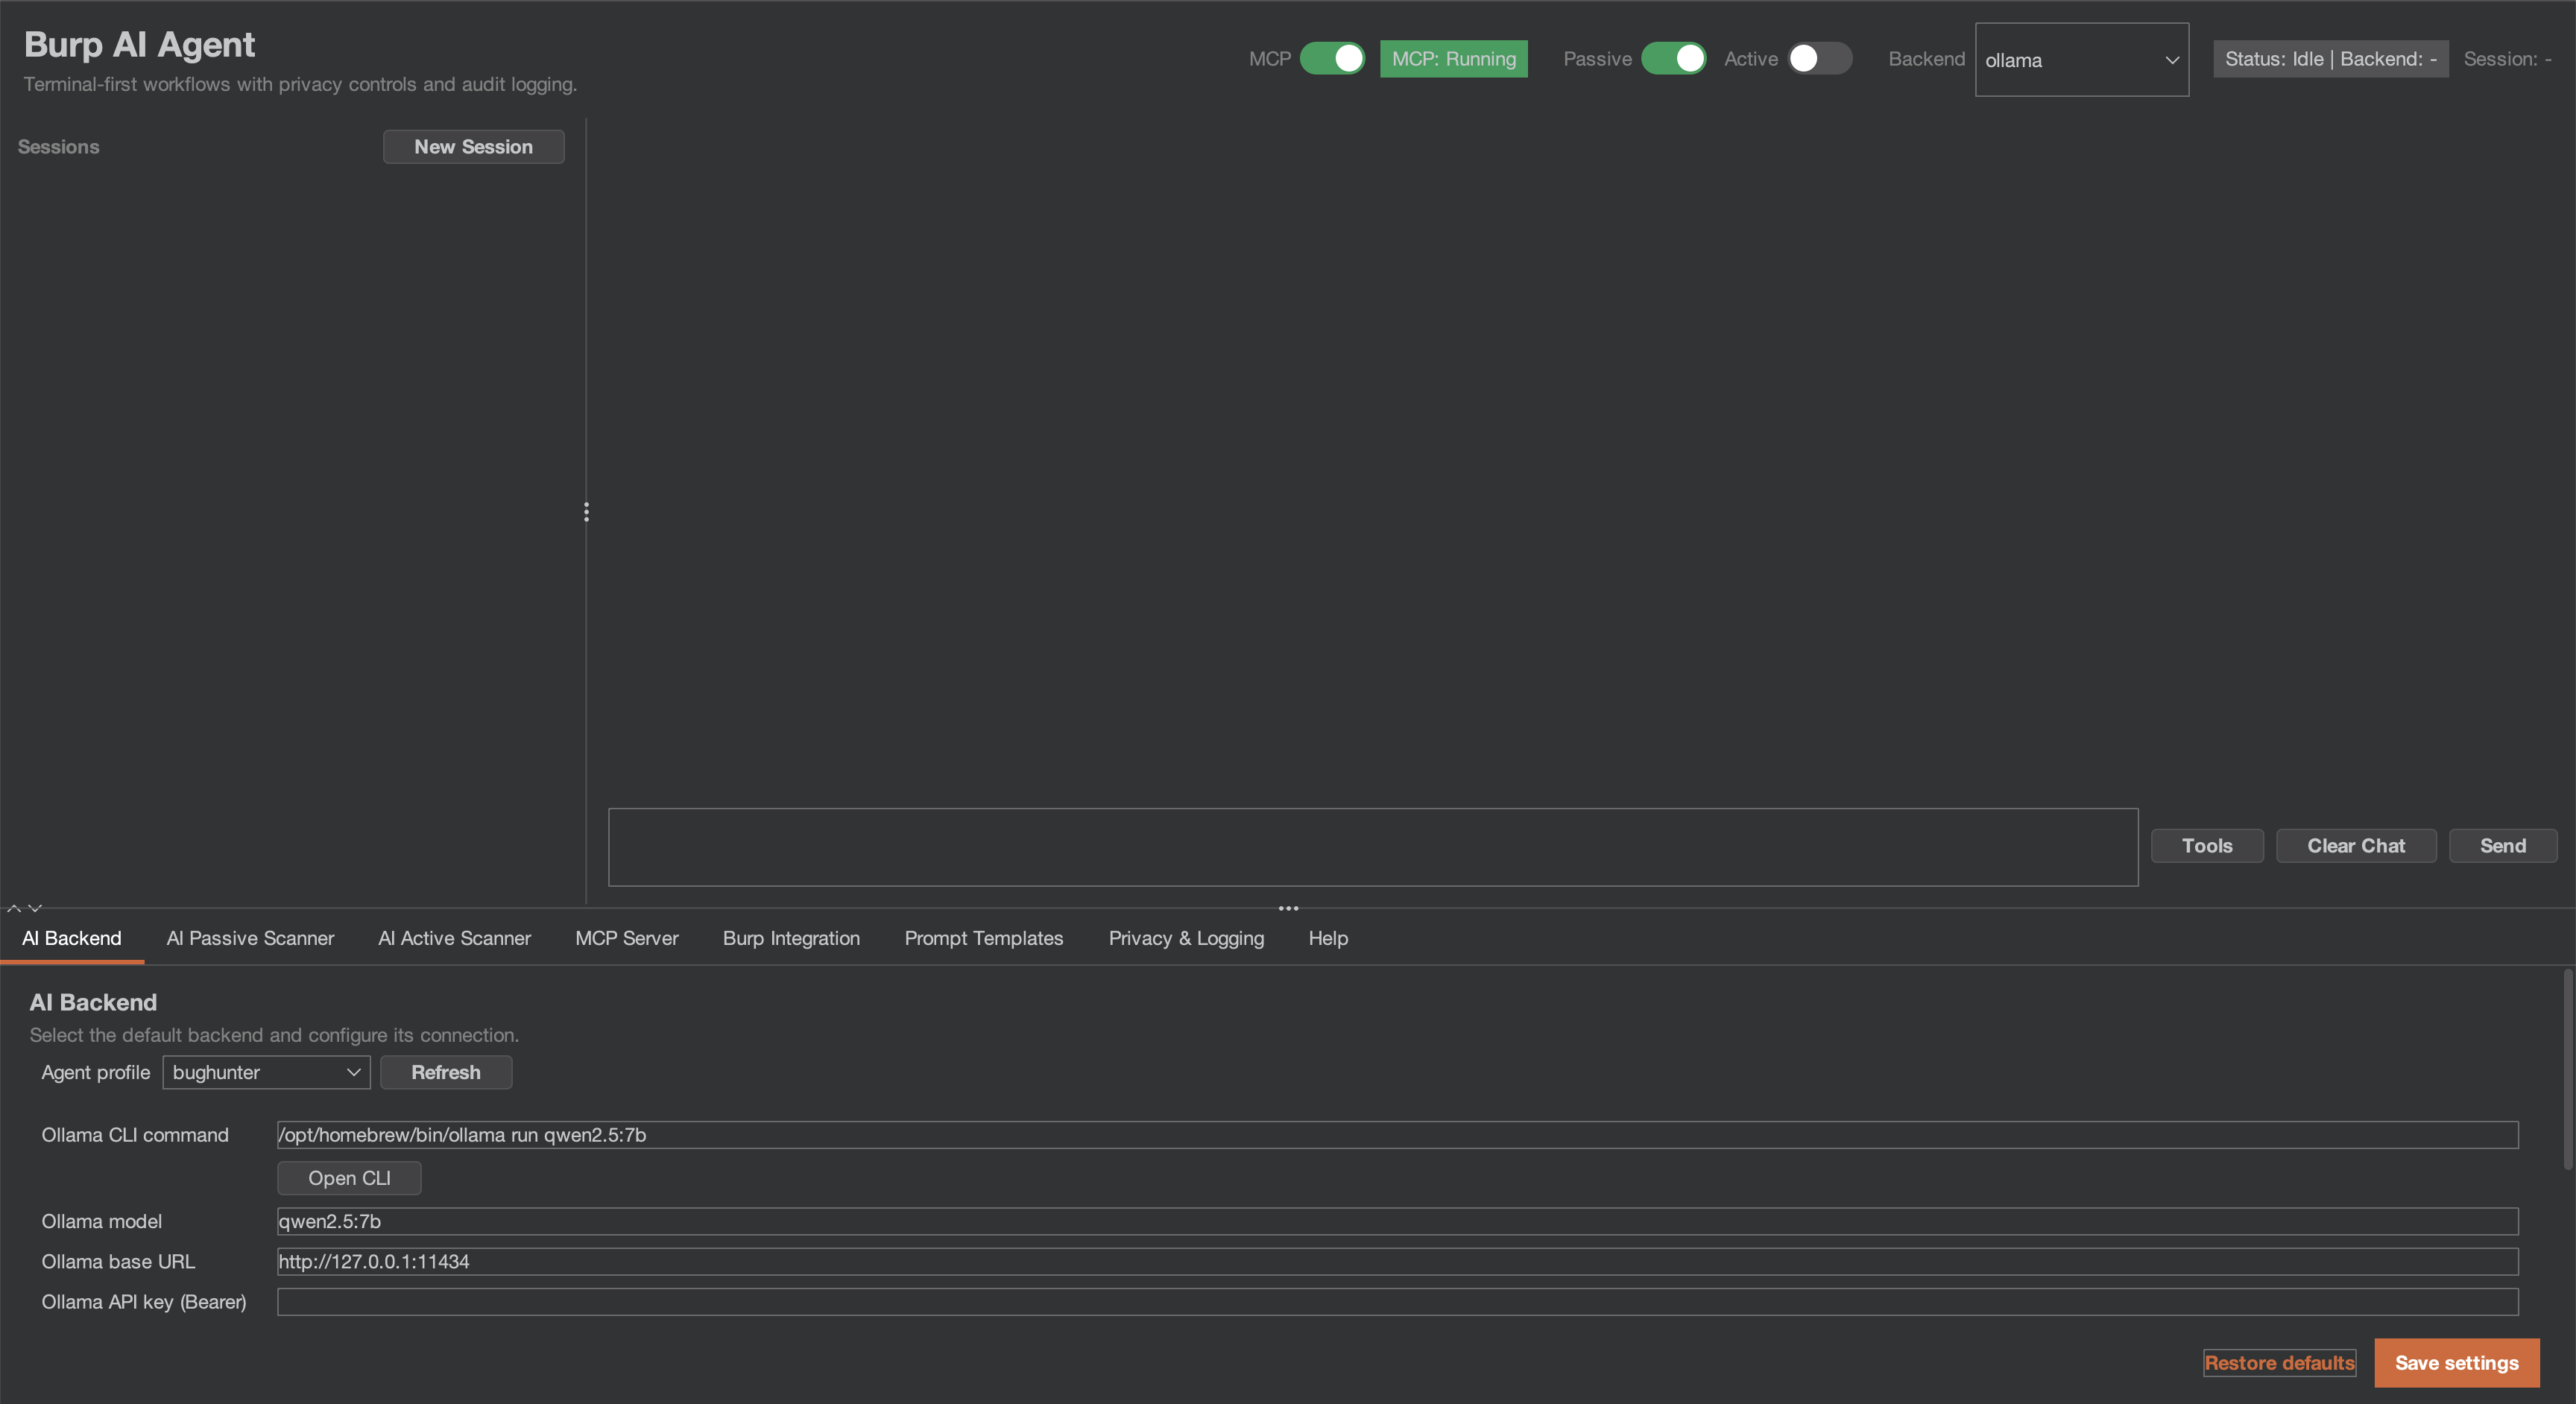 six2dez/burp-ai-agent
Burp Suite extension that adds built-in MCP tooling, AI-assisted analysis, privacy controls, passive and active scanning and more
 klezvirus/inceptor
Framework di evasione AV/EDR guidato da template
 cn33liz/p0wnedshell
Toolkit per Post-Exploitation di PowerShell Runspace
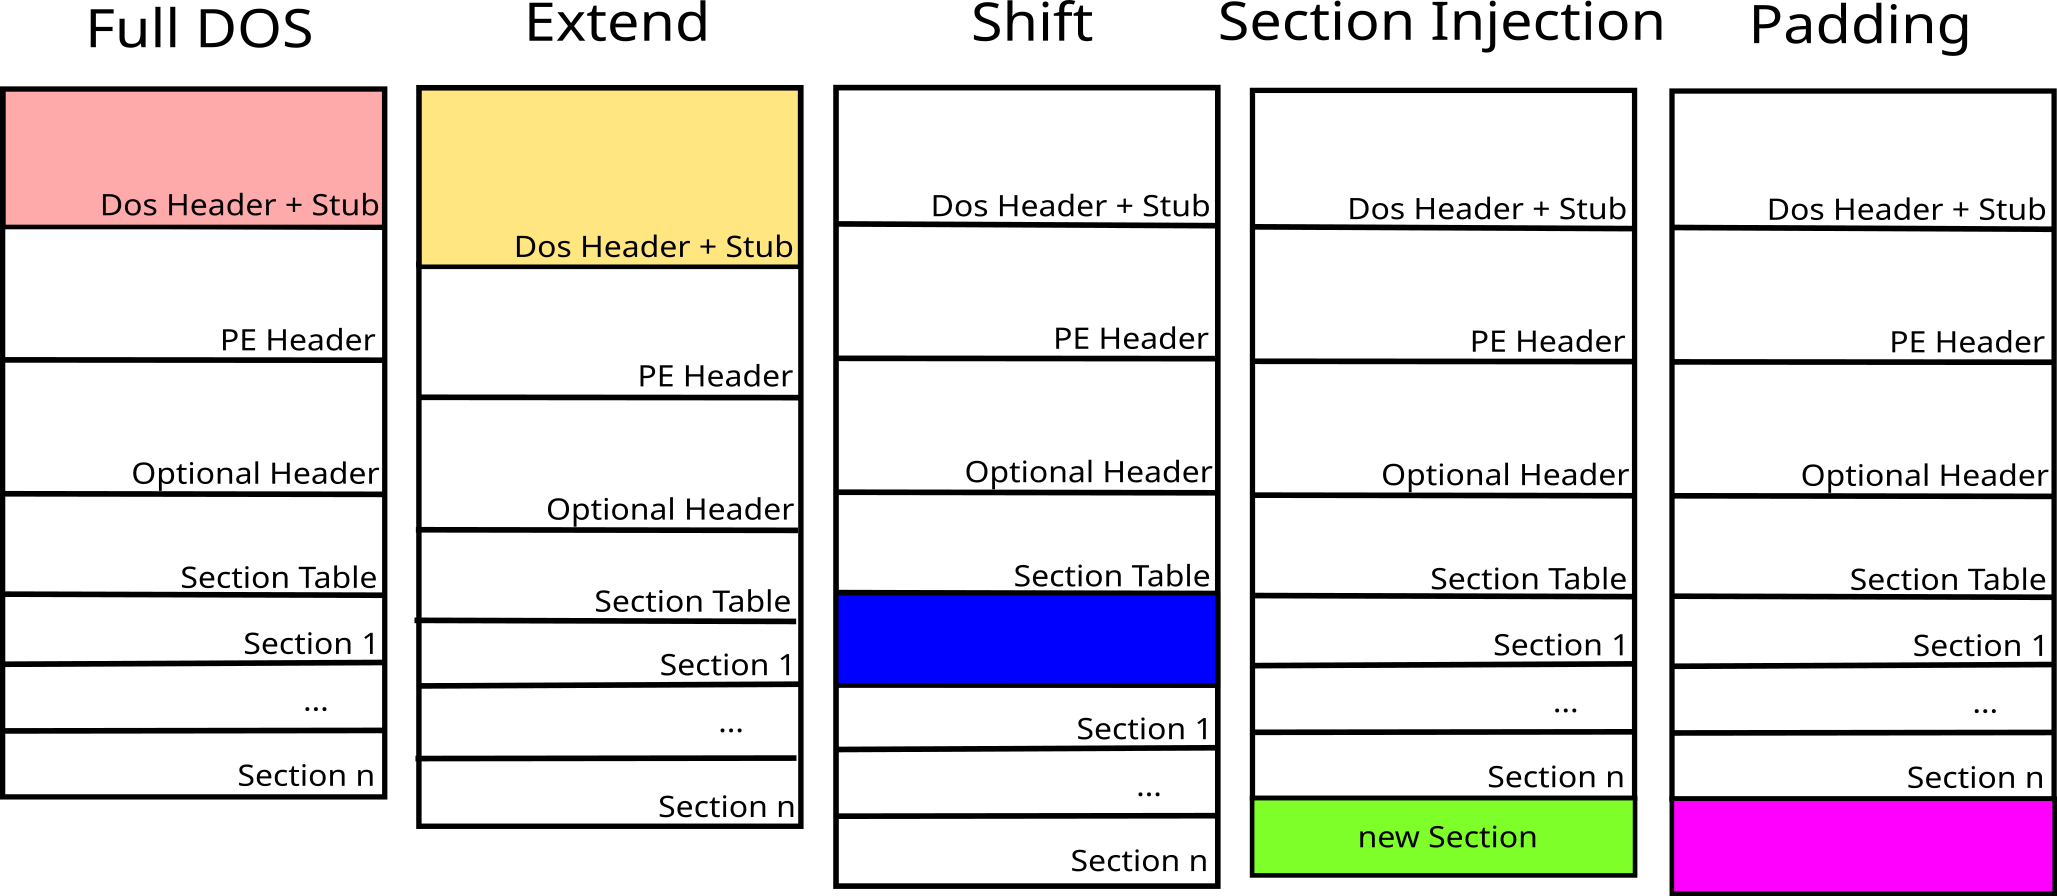 govolution/avet
Strumento di evasione antivirus
 vulnerscom/getsploit
Cerca e scarica exploit pubblici dal database Vulners — online, oppure completamente offline da un indice locale SQLite FTS5.