
psr
 nccgroup/psr
Pointer Sequence Reverser - ti consente di vedere come un'applicazione Windows C++ accede a un particolare membro dati o oggetto.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
75
nccgroup/psrPointer Sequence Reverser - ti consente di vedere come un'applicazione Windows C++ accede a un particolare membro dati o oggetto.
 withsecurelabs/python-exe-unpacker
Uno script di supporto per estrarre e decompilare gli EXE compilati da codice Python.
 nccgroup/triforceopenbsdfuzzer
Fuzzing delle system call di OpenBSD amd64 tramite TriforceAFL (cioè AFL e QEMU)
 robindavid/idasec
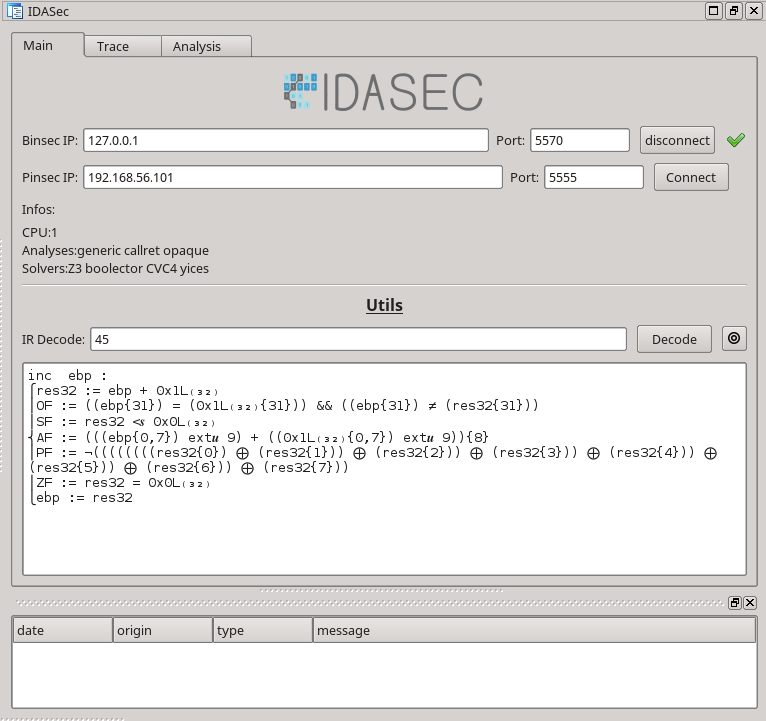
Plugin IDA per reverse-engineering e interazioni dinamiche con la piattaforma Binsec
 nccgroup/frisbeelite
Un fuzzer di dispositivi USB basato su GUI
 ikkisoft/bradamsa
Estensione di Burp Suite per generare payload Intruder tramite Radamsa
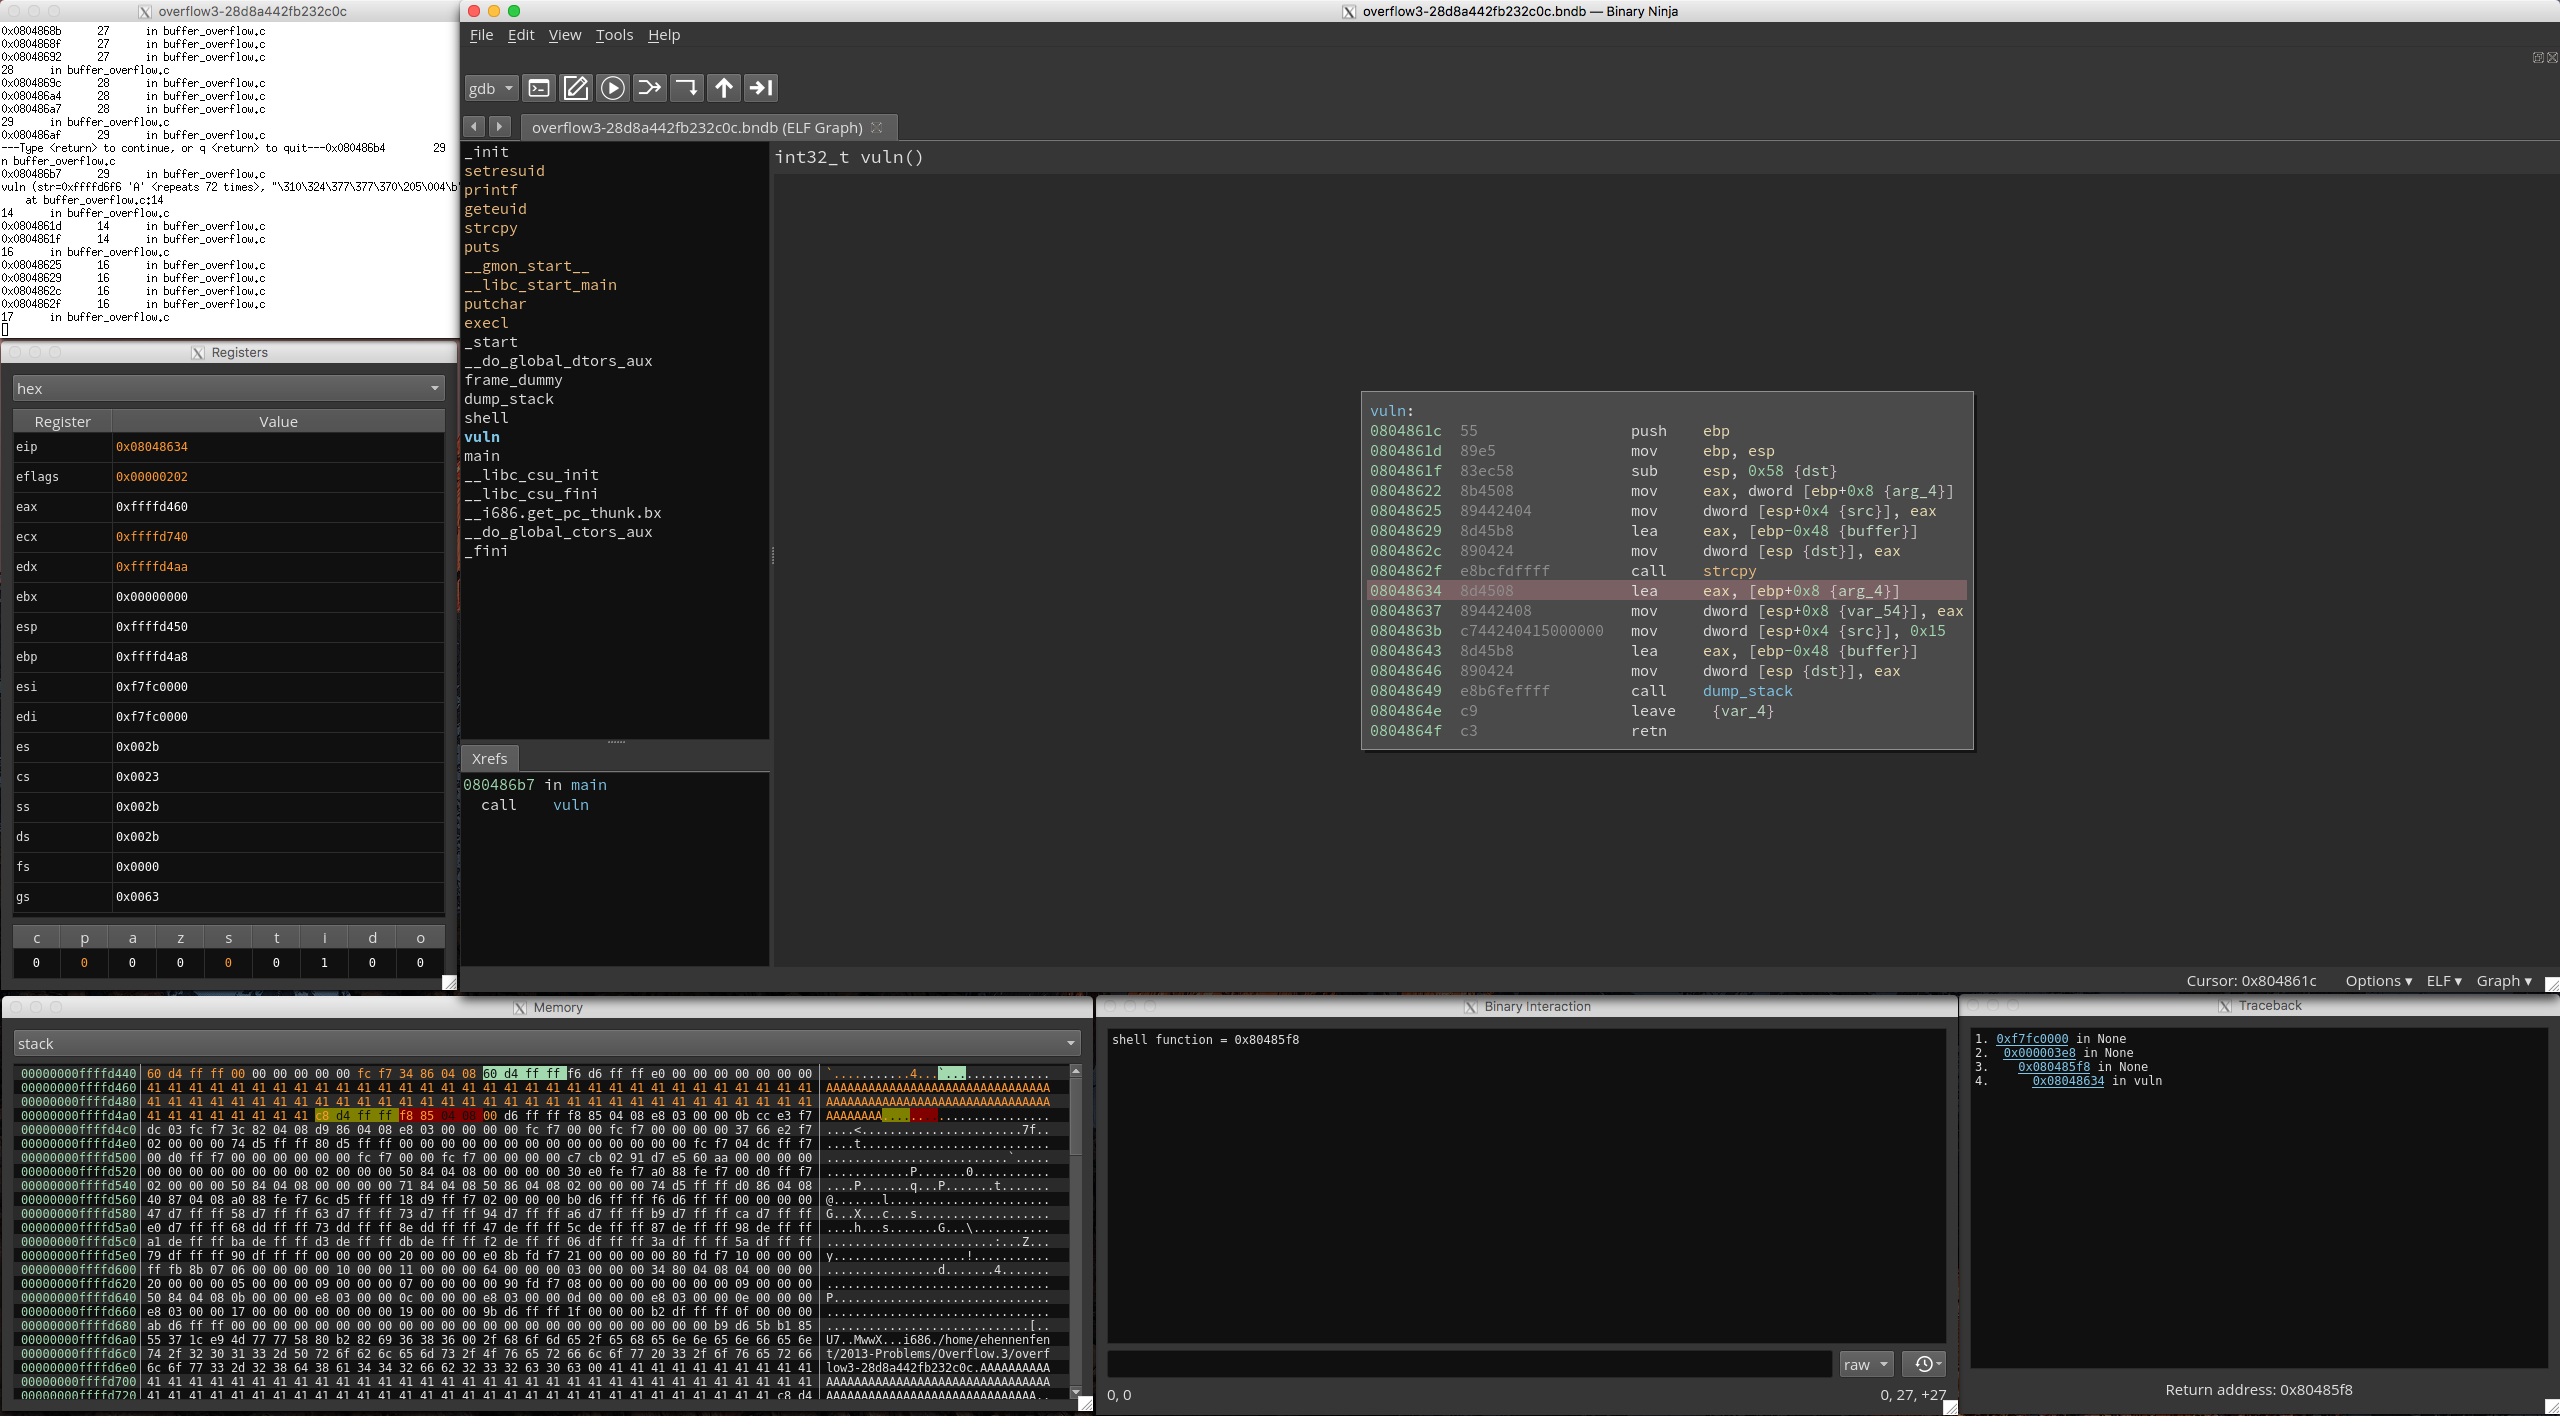 nccgroup/binja_dynamics
Un frontend PyQt5 per il plugin binjatron per Binary Ninja che include funzionalità di evidenziazione pensate per facilitare ai principianti…
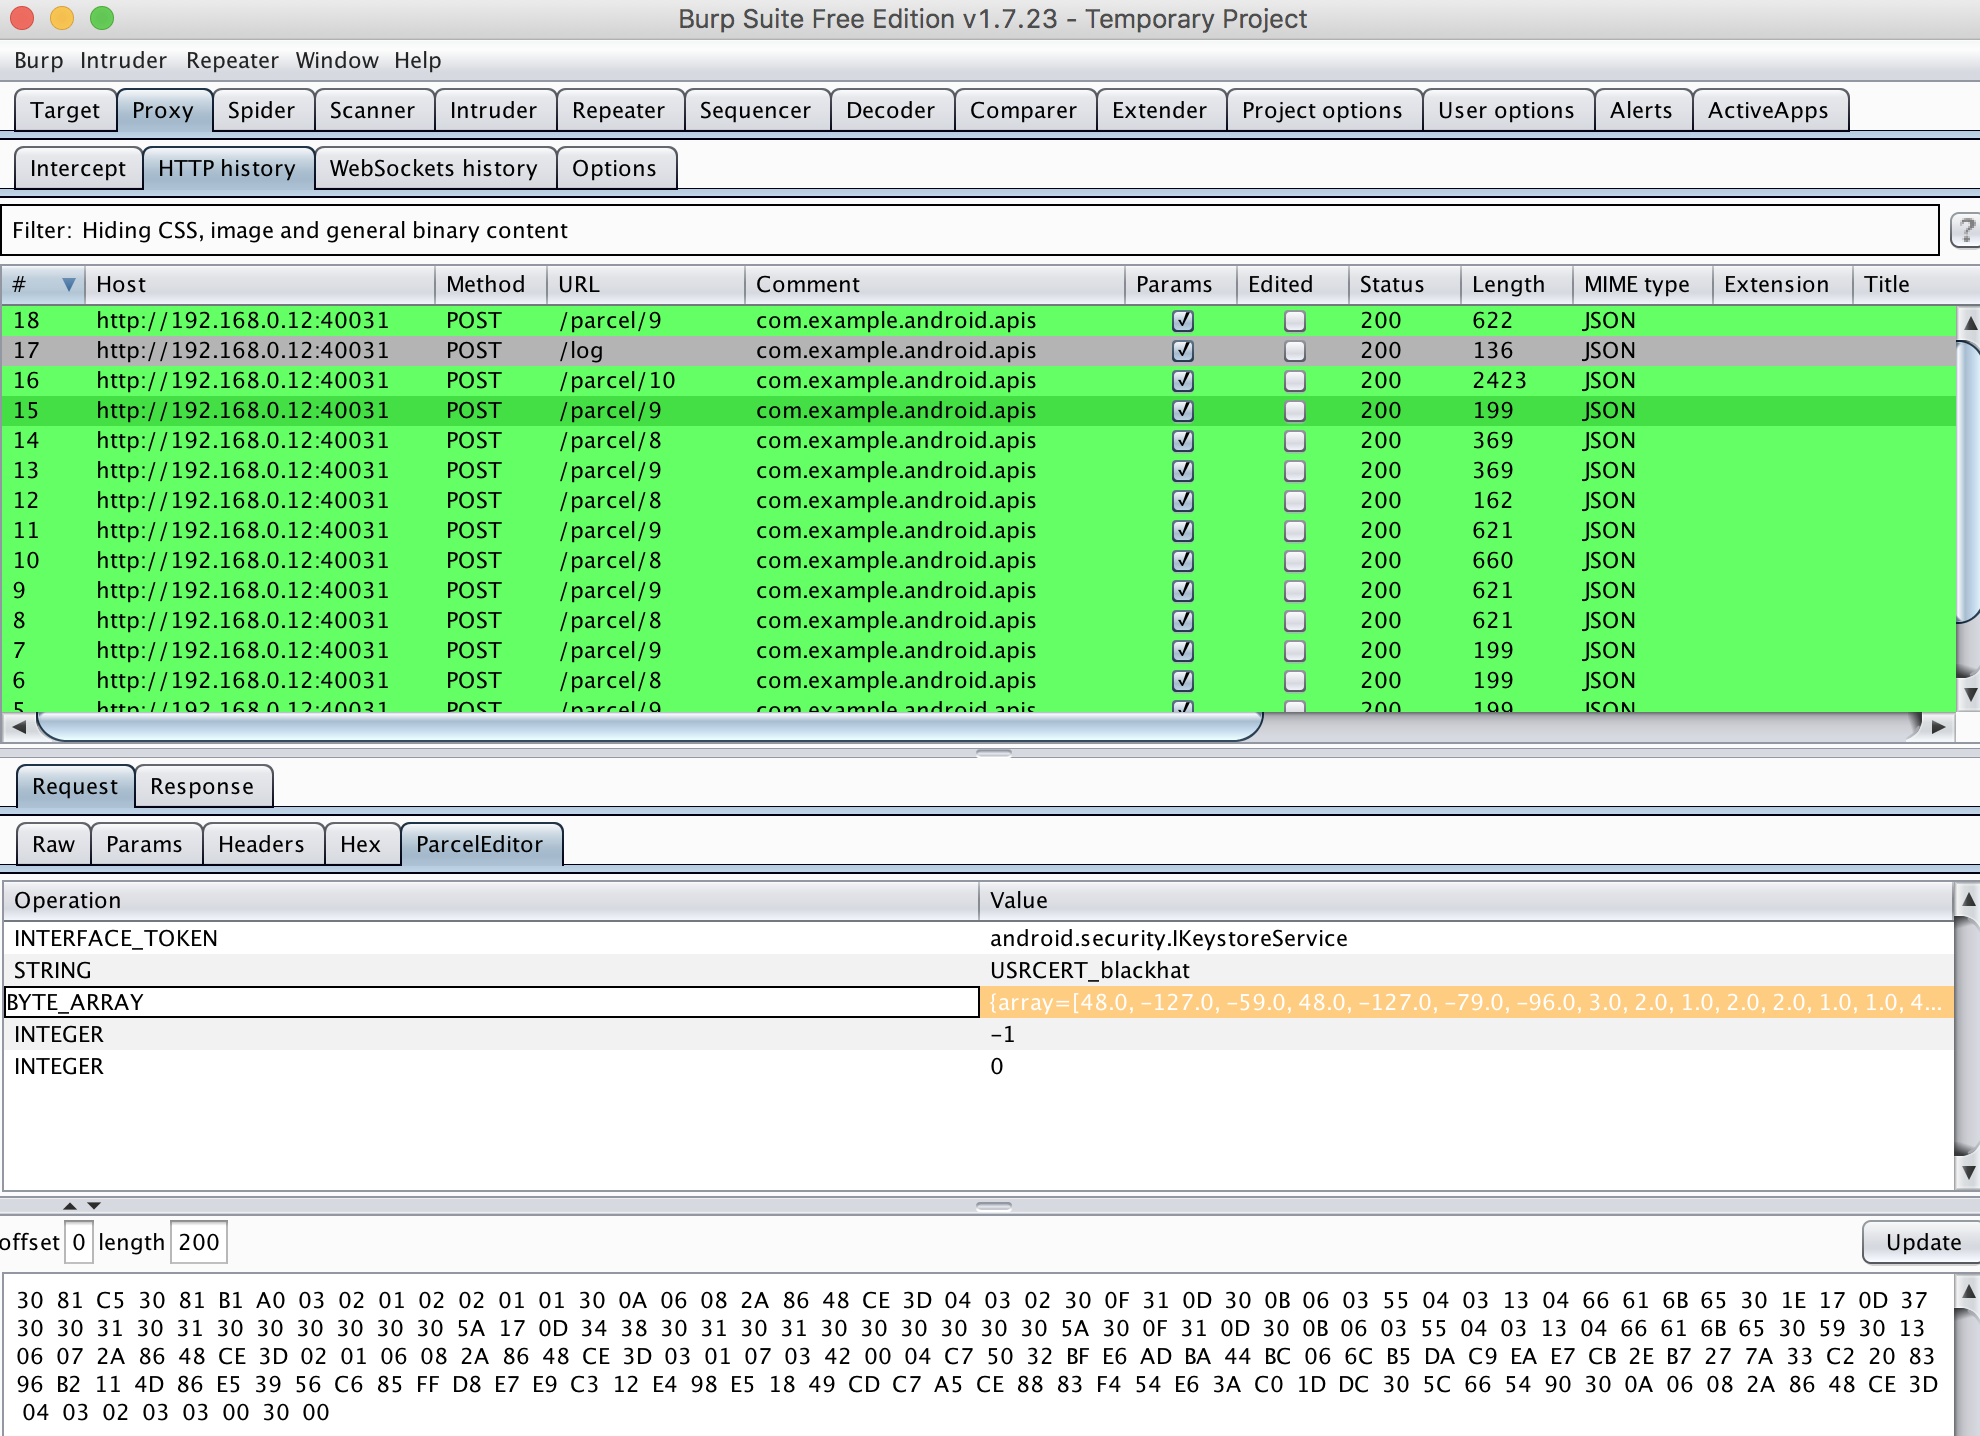 1ultimat3/badintent
Intercetta, modifica, ripeti e attacca le transazioni Binder di Android usando Burp Suite
 idanr1986/cuckoo-droid
CuckooDroid - Analisi automatizzata del malware Android con Cuckoo Sandbox.
 nccgroup/triforceafl
Fuzzing AFL/QEMU con emulazione completa del sistema.
 oalabs/frida-wshook
Strumento di analisi degli script basato su Frida.re
 nccgroup/assethook
LD_PRELOAD magic per l'AssetManager di Android
 nccgroup/mnemosyne
Strumento generico di scraping della memoria di Windows
 schumilo/vusbf
Un framework di fuzzing USB basato su QEMU/KVM che individua bug nei driver di dispositivo tramite esecuzione riproducibile di VM, multiprocessing e…
 oalabs/frida-extract
Strumento di estrazione basato su Frida.re per RunPE (e MapViewOfSection)
 ehabhussein/ollydbg-binary-execution-visualizer
reverse engineering, analisi visiva dei binari
 isecpartners/introspy-ios
Profilazione di sicurezza per iOS blackbox
