wildfly__wildfly_CVE-2018-1047_11-0-0-Final

Java EE 7 server applicativo con design modulare, configurazione e gestione unificate. Supporta modalità standalone e dominio con funzionalità…

Java EE 7 server applicativo con design modulare, configurazione e gestione unificate. Supporta modalità standalone e dominio con funzionalità…

Framework di integrazione open source per definire regole di routing e mediazione tramite DSL (Java, XML, YAML) per connettere vari sistemi che…

Demo intenzionalmente vulnerabile di Log4j 2.14.1 per la scansione Sysdig CNAPP (CVE-2021-44228)

Scansiona i file Infrastructure as Code per individuare configurazioni di sicurezza errate e vulnerabilità utilizzando KICS, con reporting tramite…

Un servizio per fornire protezione contro prompt injection, attacchi di jailbreak e contenuti dannosi durante l'interazione con servizi di IA.

Automazione dei workflow per i team di sicurezza

Uno scanner basato su file semplice per cercare potenziali chiavi di accesso e segrete AWS nei file.

Un agente SSH che fornisce chiavi SSH memorizzate in Bitwarden Secrets Manager

Framework OWASP che fornisce capacità di sicurezza strutturate per prodotti software, derivato dall'analisi di standard normativi e di settore per…

Un framework Pythonic per la modellazione delle minacce

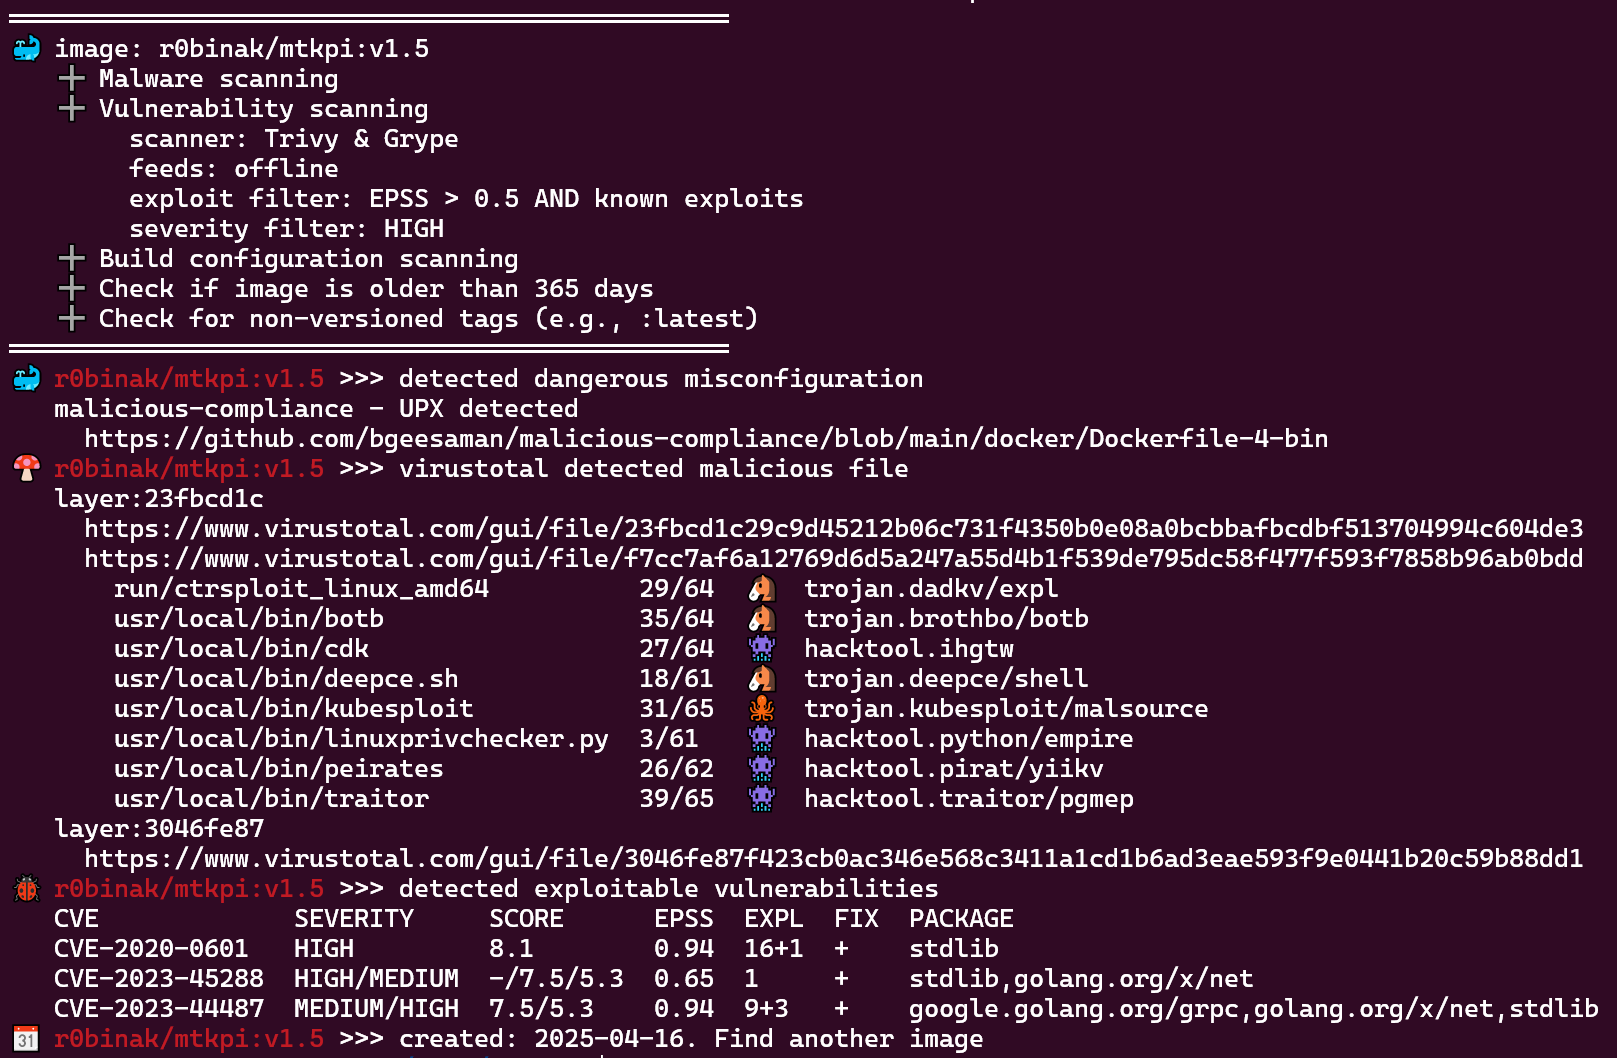
Controllore di sicurezza per immagini OCI pubbliche (docker image)

Uno strumento CLI leggero per rilevare e sfruttare sistematicamente le race condition nelle applicazioni web, nelle API e nei servizi moderni.

Un pacchetto TypeScript che fornisce agenti basati sull'IA per attività di Sicurezza delle Applicazioni (AppSec), costruito sopra i modelli…

Semplice Playbook Ansible per mitigare le vulnerabilità CopyFail (CVE-2026-31431) e DirtyFrag (CVE-2026-43284).

Scansiona il codice per individuare caratteri Unicode bidirezionali invisibili (prevenzione dell'attacco Trojan Source, CVE-2021-42574)

🛡️ Esegui un audit del tuo stack Next.js e React Server Components per vulnerabilità critiche (CVE-2025-66478, CVE-2025-55184). Rileva rischi e…

Toolkit di sicurezza per rilevare la vulnerabilità CVE-2025-55182 (React2Shell)

Un profilo Inspec per verificare Log4j CVE-2021-44228 e CVE-2021-45046