

angr
 angr/angr
Una potente e intuitiva piattaforma di analisi binaria!
embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+12
angr/angrUna potente e intuitiva piattaforma di analisi binaria!
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
 mvelazc0/badzure
BadZure automatizza la distribuzione di tenant Entra ID e sottoscrizioni Azure intenzionalmente configurati in modo errato, popolandoli con diverse…
 csalab-id/csaf
Quadro di Consapevolezza sulla Sicurezza Informatica (CSAF)
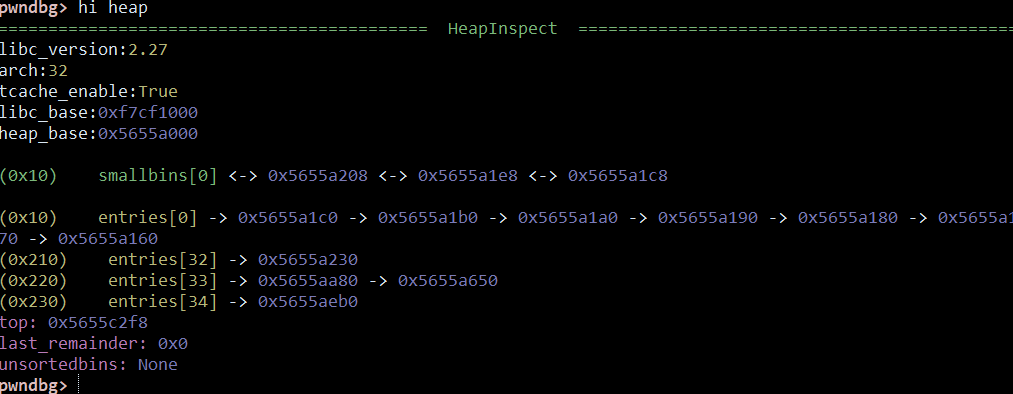
 david942j/heapinfo
Un'informazione interattiva sulla memoria per pwning / exploiting
 abhi-r3v0/evabs
Un'applicazione Android open source intenzionalmente vulnerabile per fungere da piattaforma di apprendimento per i principianti della sicurezza delle…
 diego-treitos/linux-smart-enumeration
Strumento di enumerazione Linux per pentesting e CTF con livelli di verbosità
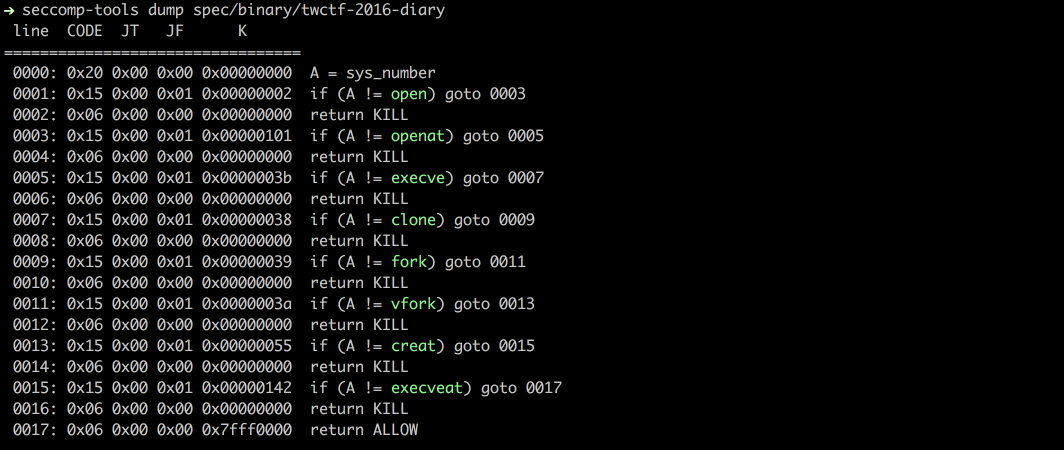 david942j/seccomp-tools
Fornisce potenti strumenti per l'analisi di seccomp.
 th3xace/sudo_killer
Uno strumento progettato per sfruttare una vulnerabilità di escalation dei privilegi nel programma sudo su sistemi Unix-like. Sfrutta una specifica…
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - Esegue l'enumerazione automatica dei siti web e scarica i file come risultato
 duriantaco/ravage
Test di sicurezza web autonomo basato sull'evidenza per target controllati e autorizzati. Con laboratori riproducibili, tracce di audit, report e…
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) e libreria per Python con la possibilità di osservare le connessioni in tempo reale o a posteriori
 lockedbyte/cryptovenom
Cryptovenom: Il coltellino svizzero della crittografia
 aau-network-security/haaukins
Una piattaforma di virtualizzazione altamente accessibile e automatizzata per la formazione sulla sicurezza.
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 charles2gan/gda-android-reversing-tool
il decompilatore Android più veloce e potente (strumento nativo che funziona senza Java VM) per file APK, DEX, ODEX, OAT, JAR, AAR e CLASS. che…
 webpwnized/mutillidae
OWASP Mutillidae II è un'applicazione web gratuita e open-source, deliberatamente vulnerabile, che fornisce un target per l'addestramento sulla…