
threatmap
 bogdanticu88/threatmap
Modellatore di minacce IaC con framework STRIDE, MITRE ATT&CK e PASTA. Supporto per REST API, GraphQL e Docker per Terraform, CloudFormation e…
static-analysiscontainer-securityvulnerability-analysis+5
61
bogdanticu88/threatmapModellatore di minacce IaC con framework STRIDE, MITRE ATT&CK e PASTA. Supporto per REST API, GraphQL e Docker per Terraform, CloudFormation e…
 jeffbryner/log4j-docker-vaccine
soluzione docker compose per eseguire un ambiente vaccinale per la vulnerabilità log4j2 CVE-2021-44228
 adarkst/honeypot_smart_infrastructure
Questo repository include file manifest di Kubernetes per la configurazione di un sistema Honeypot e del Falco IDS in un ambiente K8s. È presente…
 atlassian/bitbucket-iac-scan
Scansiona i file Infrastructure as Code per individuare configurazioni di sicurezza errate e vulnerabilità utilizzando KICS, con reporting tramite…
 gmh5225/llm-guard-service
Un servizio per fornire protezione contro prompt injection, attacchi di jailbreak e contenuti dannosi durante l'interazione con servizi di IA.
 division-36/z-jail
A lightweight, multi-layer Linux sandbox combining namespaces, pivot_root, seccomp-bpf, capability dropping, and an evidence-based verdict engine…
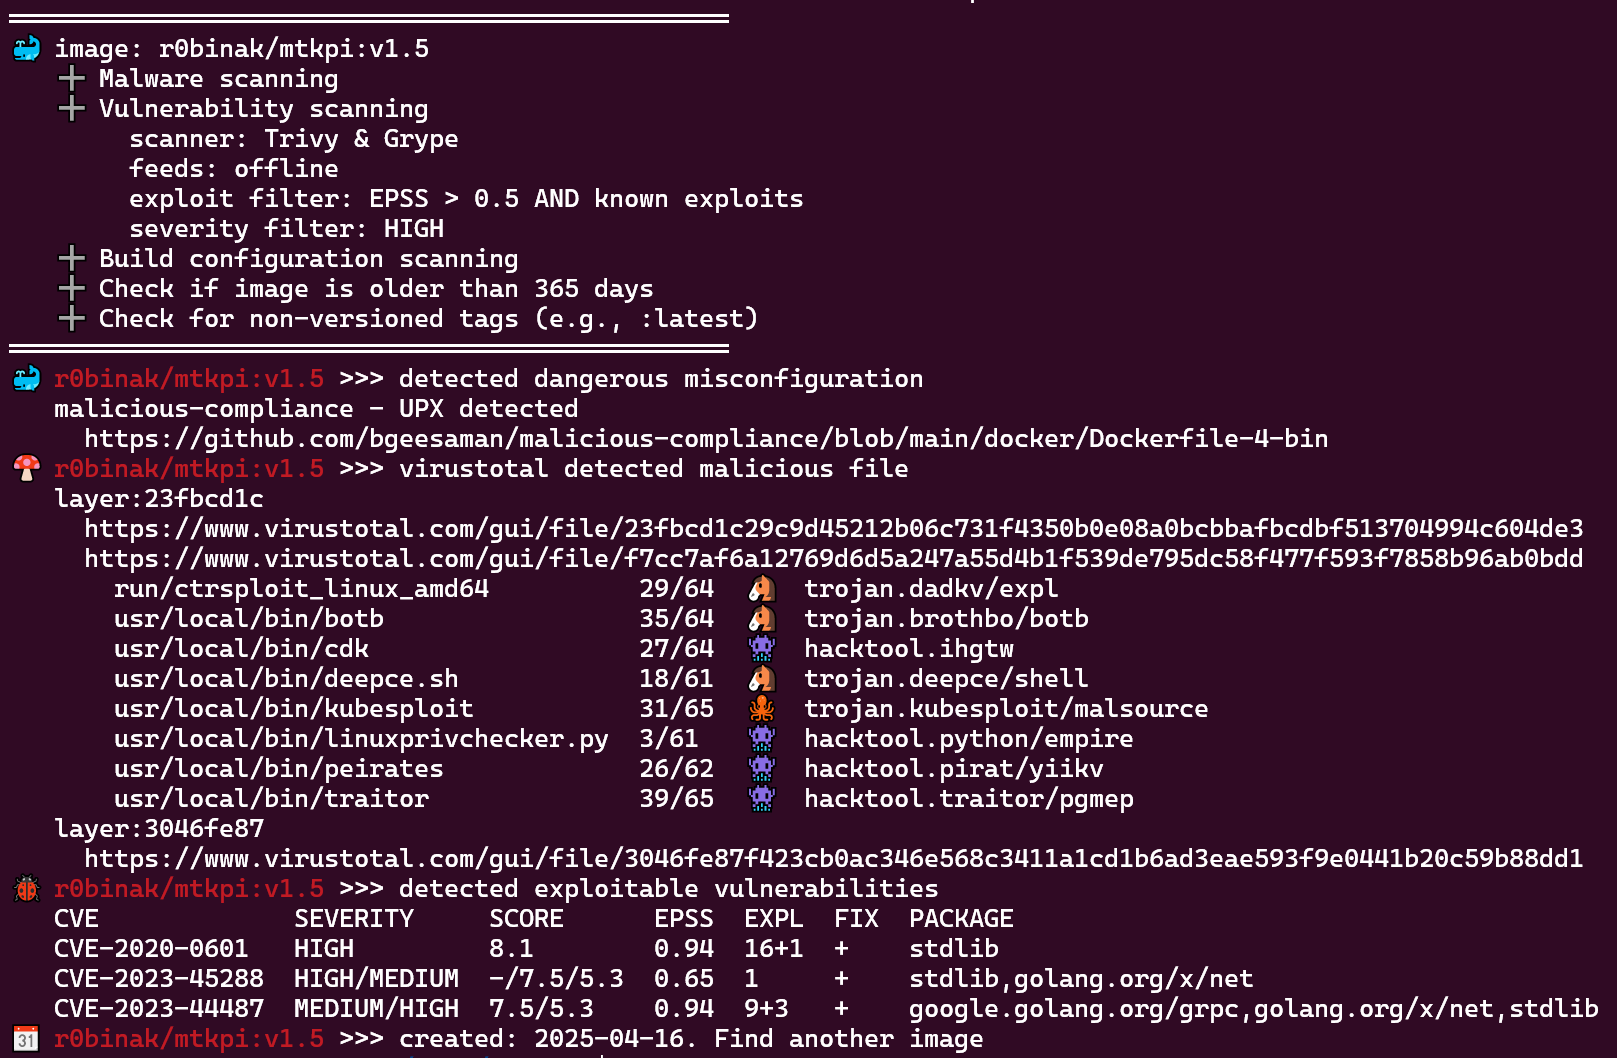 ecomtech-oss/pisc
Controllore di sicurezza per immagini OCI pubbliche (docker image)
 jrmurray000/cve-2020-8554
Template di policy basati su OPA Gatekeeper per mitigare CVE-2020-8554 limitando gli IP esterni dei servizi Kubernetes a una lista consentita,…
 flyniu666/ingress-nginx-0.21-1.19.5
basato su nginx 1.19.5 per correggere CVE-2018-16843, CVE-2018-16844, CVE-2019-9511, CVE-2019-9513 e CVE-2019-9516
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Ricerca tecnica completa su CVE-2026-43284 (Dirty Frag), inclusi i meccanismi interni del kernel Linux, l'analisi delle cause profonde, l'analisi…
 shoucheng3/eclipse__hawkbit_cve-2020-27219_0-3-0m6
Backend indipendente dal dominio per distribuire aggiornamenti software a dispositivi edge, controller e gateway vincolati su infrastruttura basata…
 melmathari/dockercve-2024-835
Exploit basato su Docker per la vulnerabilità CVE-2024-835 con distribuzione automatizzata tramite docker-compose per test di penetrazione e…
 adampielak/cve-2026-31431_sca_wazuh
Wazuh SCA policy di hardening Linux per Copy Fail (CVE-2026-31431)
 azdevops143/fragnesia-charan-cve-2026-46300
Framework di staging per container indurito con whitelist delle syscall seccomp e telemetria eBPF per rilevare e bloccare tentativi di fuga dal…
 rosehgal/dockerent
L'unico strumento open-source per analizzare vulnerabilità e problemi di configurazione di container Docker in esecuzione e reti Docker.
 aquasecurity/trivy-repo
repository deb/rpm per Trivy
 vvpoglazov/cve-2024-41110-checker
Scanner parallelo basato su SSH che rileva CVE-2024-41110 nelle installazioni Docker, identifica versioni vulnerabili e plugin AuthZ, e genera un…
 arnavps/ctf-web-exploitation
Una raccolta completa di 12 sfide di sfruttamento web containerizzate che coprono CVE-2023-25690, bypass WebAuthn, smuggling HTTP/3 e catene avanzate…