
yc-mk8s-sctphantom-mitigation
 yandex-cloud-examples/yc-mk8s-sctphantom-mitigation
DaemonSet per la mitigazione della vulnerabilità CVE-2026-64564 (SCTPhantom)
cloud-infrastructure-securitydefensive-toolscontainer-security+3
yandex-cloud-examples/yc-mk8s-sctphantom-mitigationDaemonSet per la mitigazione della vulnerabilità CVE-2026-64564 (SCTPhantom)
 suominen/ipv6_frag_escape
Monitoraggio di IPV6_FRAG_ESCAPE (CVE-2026-53362, CVE-2026-53366), la fuga dal container tramite frammentazione IPv6
 galoryber/fawkes
Fawkes è un agente C2 Mythic in golang scritto esclusivamente da AI.
 go-lanz/persistnux
Strumento di rilevamento della persistenza su Linux basato su Bash per indagini DFIR. Scansiona più di 15 meccanismi di persistenza (systemd, cron,…
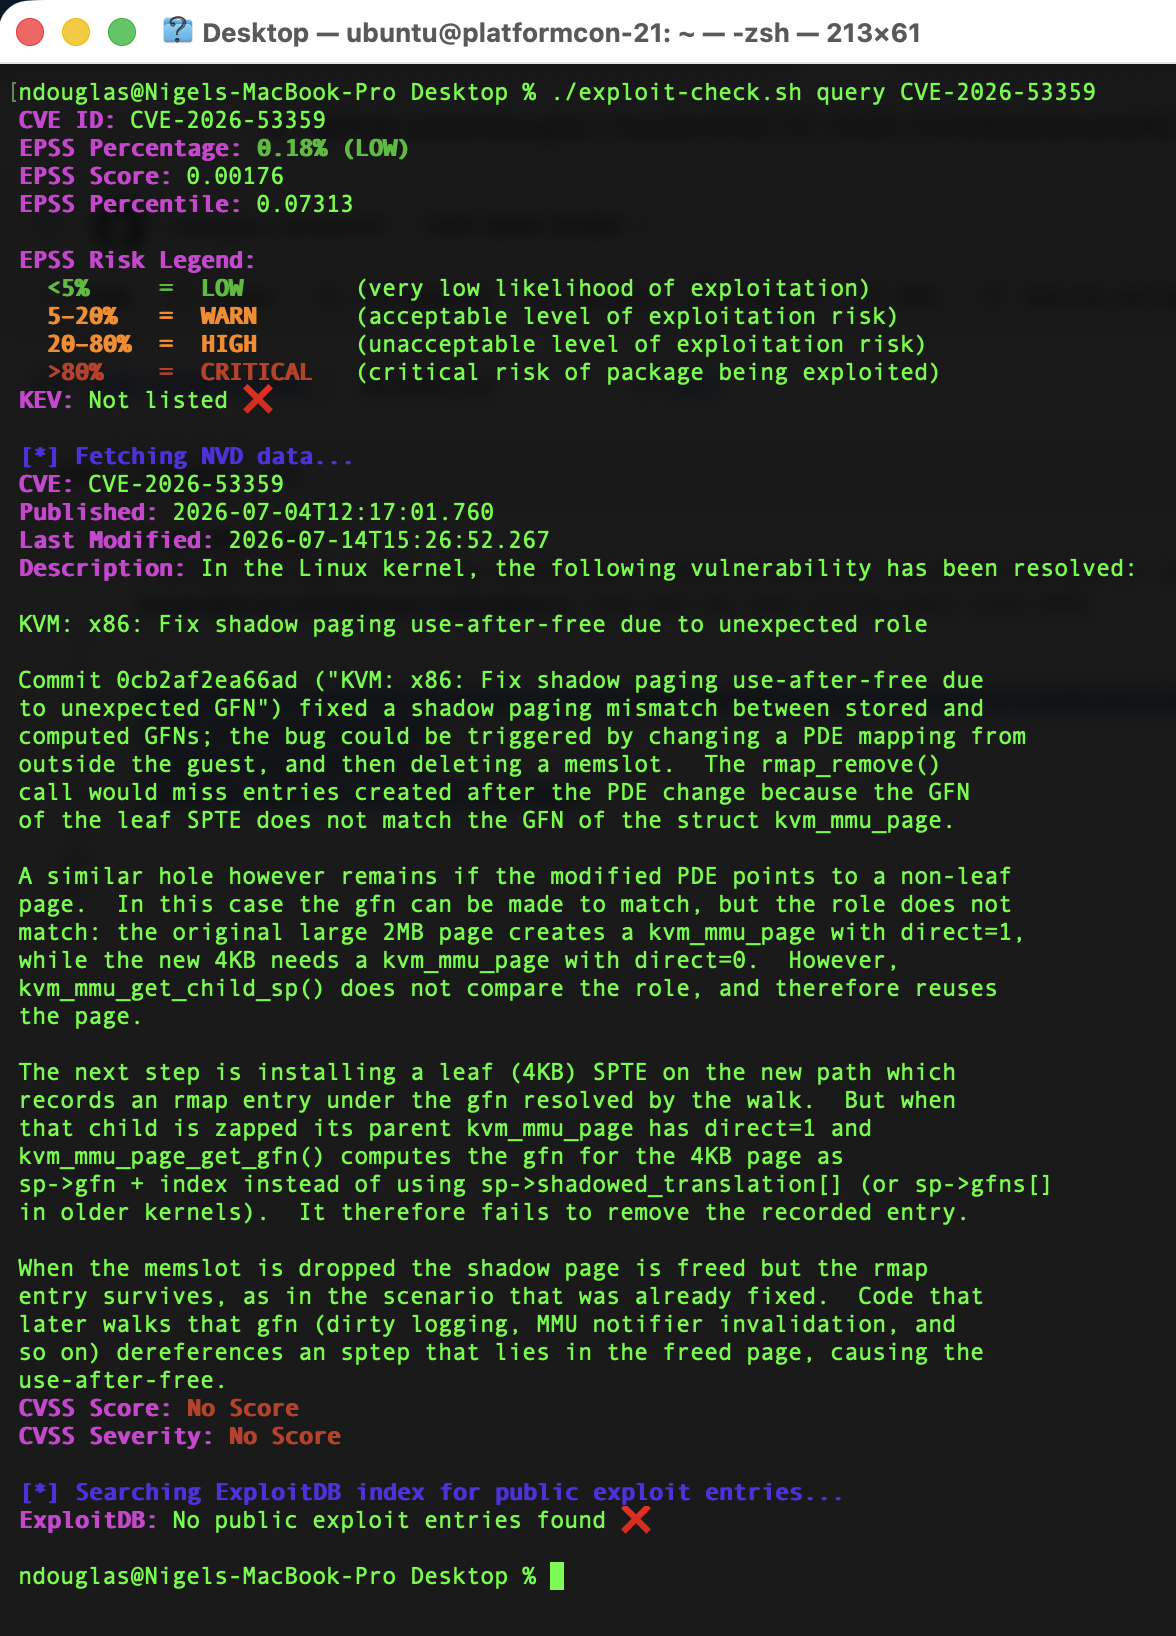 ndouglas-cloudsmith/cve-2026-53359
Un bug di 16 anni nel kernel Linux consente a una VM noleggiata di evadere e attaccare l'host su cui gira. Sia su Intel che su AMD. Januscape è una…
 vrtlbob/linux-kernel-vulnerabilities-cve-2026-23111
Vulnerabilità LPE ad alta gravità nel kernel Linux, con un punteggio CVSS di 7.8. Un controllo invertito da parte dell'utente consente a un processo…
 sgkdev/ipv6_frag_escape
Linux LPE - Affidabile evasione da Jail/Container
 ishankaru/cve-2026-23111-nftables-lab
Checker di esposizione e laboratorio sicuro con VM usa-e-getta per CVE-2026-23111 (Linux nf_tables use-after-free local privilege escalation).…
 cdk-team/cdk
📦 Rendi più facile il test di sicurezza di K8s, Docker e Containerd.
 madhuakula/kubernetes-goat
Ambiente cluster Kubernetes intenzionalmente vulnerabile per formazione pratica sulla sicurezza. Include oltre 22 scenari che coprono fuga dal…
 nicetop1027/cve-2026-d0cker
Exploit proof-of-concept per la vulnerabilità critica di fuga dal container runC (CVE-2026-Pending) con condizione di gara tramite symlink, inclusi…
 bishopfox/badpods
Una raccolta di manifest che creerà pod con privilegi elevati.
 stealthcopter/deepce
# Enumerazione Docker, Escalation dei Privilegi e Fughe dal Container (DEEPCE)
 spiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-
Il POC mostra come divulgare roba di postgresql causando il sottosistema hugefile. Basato su…
 aegrah/panix
Strumento di persistenza Linux personalizzabile per la ricerca sulla sicurezza e l'ingegneria del rilevamento.
 cyberark/kubesploit
Kubesploit è un server e agente Command & Control HTTP/2 post-exploitation cross-platform scritto in Golang, focalizzato su ambienti containerizzati.
 cyberark/pipeviewer
Uno strumento che mostra informazioni dettagliate sulle named pipe in Windows
 aquasecurity/kube-hunter
Caccia alle debolezze di sicurezza nei cluster Kubernetes