Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi del Codice — Strumenti — Pagina 9 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
884 risultati
-LogicSentry-AI preview

-LogicSentry-AI

GitHubvighnesh91/-logicsentry-ai

Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…

static-analysisvulnerability-scannersweb-vulnerability-scanners+9
1
12 giorni fa
pyghidra-mcp preview

pyghidra-mcp

GitHubclearbluejar/pyghidra-mcp

Python Ghidra MCP da riga di comando

embedded-systems-securitystatic-analysiscode-analysis+7
40412 giorni fa
rewrite-cve-2026-22732 preview

rewrite-cve-2026-22732

GitHubmoderneinc/rewrite-cve-2026-22732

Ricetta OpenRewrite che rileva e corregge la soppressione degli header di Spring Security (CVE-2026-22732) identificando l'uso improprio dell'header…

static-analysisvulnerability-analysiscode-analysis+2
12 giorni fa
static_asm preview

static_asm

GitHubmahmoudimus/static_asm

Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding

payload-generationcode-analysisexploitation+6
3113 giorni fa
mobileAudit preview

mobileAudit

GitHubmpast/mobileaudit

Applicazione Django che esegue SAST e Malware Analysis per APK Android

android-securitystatic-analysisvulnerability-analysis+4
22813 giorni fa
wolfCOSE preview

wolfCOSE

GitHubwolfssl/wolfcose

Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.

embedded-systems-securitystatic-analysisencryption-decryption-tools+7
7613 giorni fa
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
313 giorni fa
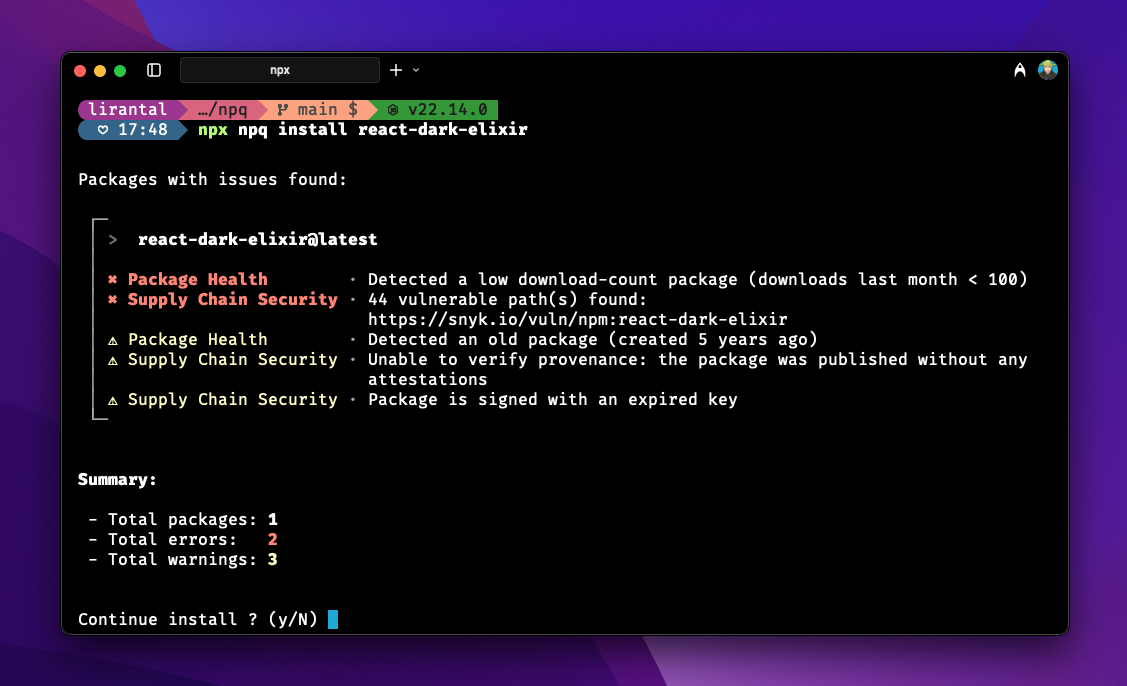
npq preview

npq

GitHublirantal/npq

installa pacchetti npm in modo sicuro eseguendo un audit prima della fase di installazione

static-analysisvulnerability-scannerscode-analysis+3
1.8k14 giorni fa
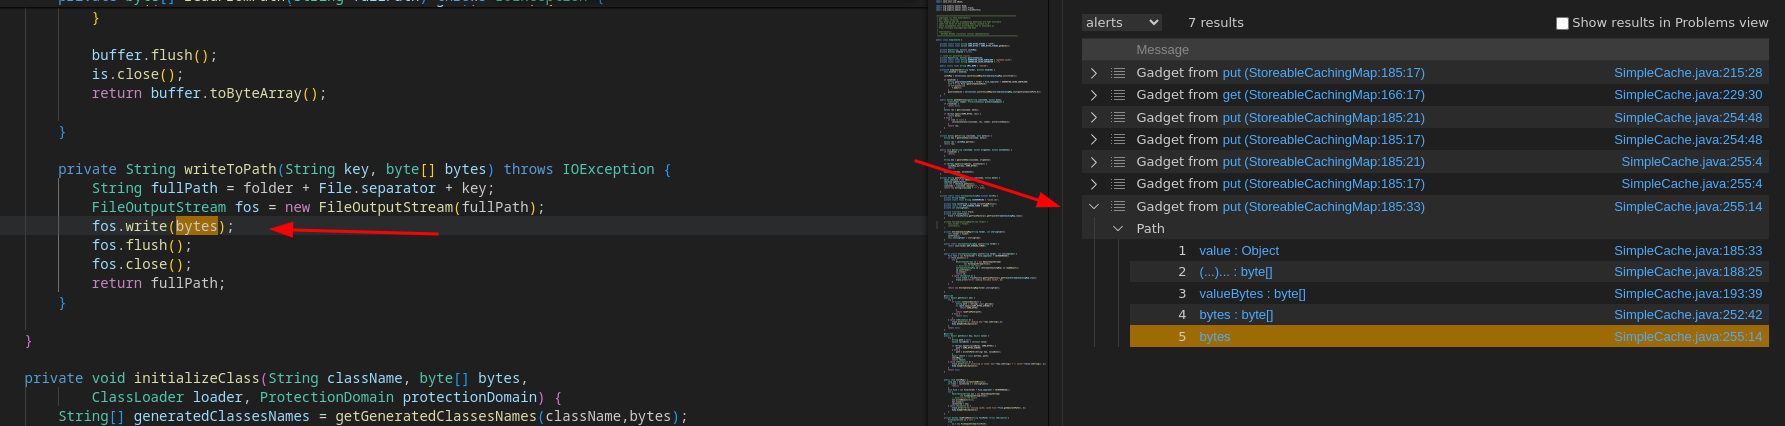
QLinspector preview

QLinspector

GitHubsynacktiv/qlinspector

Trovare catene di gadget Java/C# con CodeQL

static-analysisvulnerability-analysiscode-analysis+2
18814 giorni fa
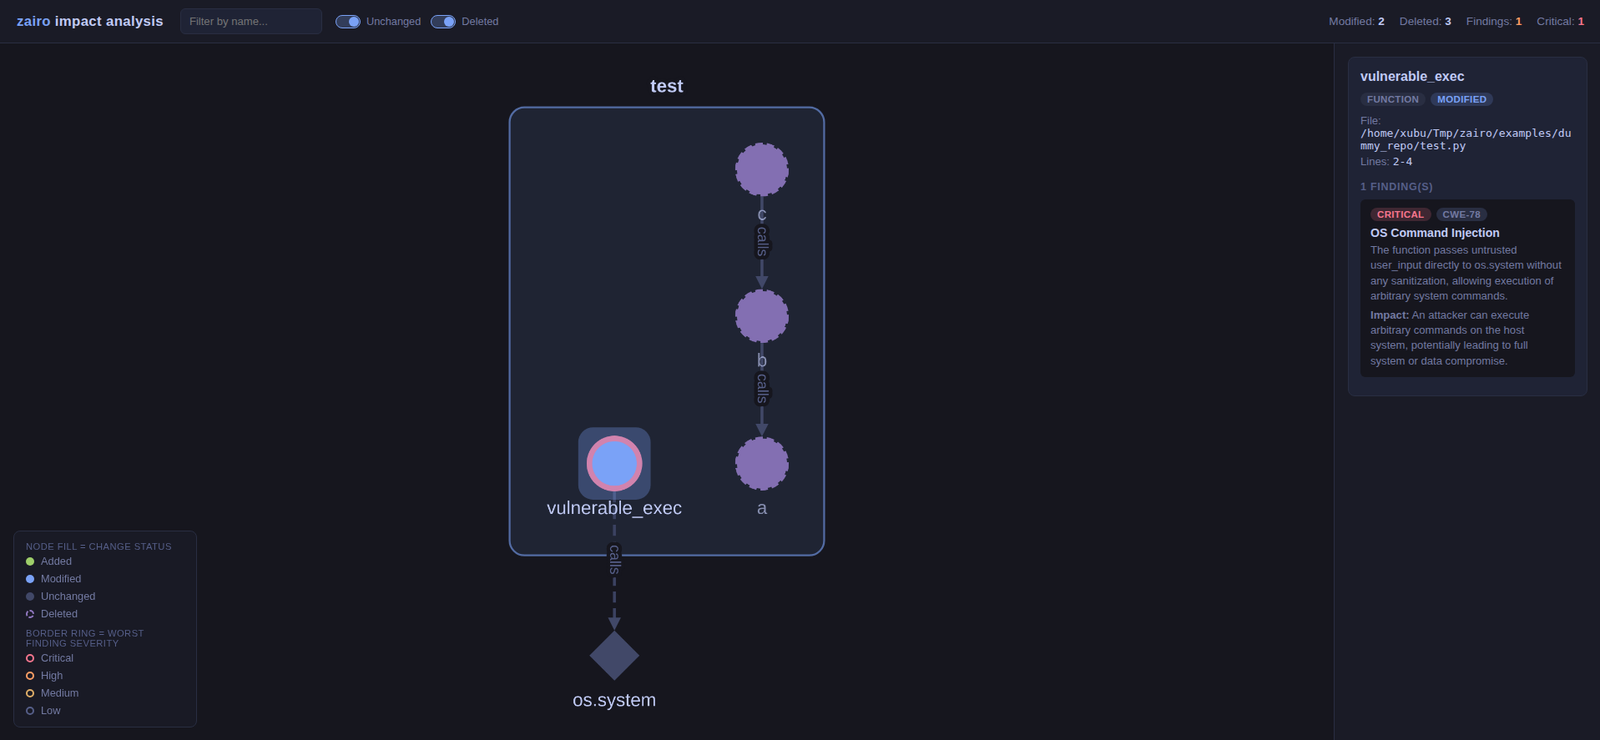
zairo preview

zairo

GitHubiamavu/zairo

Scans code diffs with context to build an impact graph and uses LLMs to find vulnerabilities, supporting multi-repo scans and CI gating with SARIF…

static-analysisvulnerability-analysiscode-analysis+3
1414 giorni fa
TCASVS preview

TCASVS

GitHubowasp/tcasvs

OWASP Standard di verifica della sicurezza delle applicazioni Thick Client

vulnerability-analysiscode-analysisconfiguration-auditing+5
3014 giorni fa
WebMirage preview

WebMirage

GitHubmoontea0416/webmirage

Attacchi con immagini adversariali contro agenti web vision-linguaggio, dal visual grounding all'esecuzione nel browser

code-analysisweb-securitypenetration-testing+5
114 giorni fa
mcpguard-dynamic preview

mcpguard-dynamic

GitHubfacebook/mcpguard-dynamic

Sandbox eBPF a livello di kernel per proteggere le chiamate agli strumenti degli agenti LLM effettuate tramite il Model Context Protocol (MCP)

defensive-toolscontainer-securitydynamic-analysis-sandboxing+8
6815 giorni fa
snuffleupagus preview

snuffleupagus

GitHubjvoisin/snuffleupagus

Modulo di sicurezza per php7 e php8 - Eliminare le classi di bug e applicare virtual-patching al resto!

defensive-toolsvulnerability-scannerscode-analysis+2
83715 giorni fa
javascript-deobfuscator preview

javascript-deobfuscator

GitHublolcaken/javascript-deobfuscator

Deobfuscator per output di javascript-obfuscator 5.x (string arrays, control-flow flattening, self-defending, RC4/base64)

static-analysiscode-analysisdynamic-code-analysis+4
815 giorni fa
redcell preview

redcell

GitHubmartian56/redcell

Piattaforma di red-team basata su AI. Agenti LLM autonomi eseguono un penetration test end-to-end all'interno di un container Kali e scrivono il…

vulnerability-scannerscode-analysisexploitation+5
34315 giorni fa
exocomp preview

exocomp

GitHubcookiengineer/exocomp

Ambiente multi-agente self-hosted per Go con agenti di pentesting basati su LLM (exploiter, reverser, threathunter, webscanner) che automatizzano la…

vulnerability-analysiscode-analysisexploitation+8
1515 giorni fa
database-sentinel preview

database-sentinel

GitHubfarenhytee/database-sentinel

Audit di sicurezza open-source per Supabase: un server MCP in sola lettura, un agente CLI e una Claude Skill. Individua misconfigurazioni RLS, chiavi…

authentication-authorizationvulnerability-scannerscode-analysis+8
4115 giorni fa
Precedente1…8910…50Successivo