

VulnHunter
 nealbridges/vulnhunter
Scanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…
defensive-toolsvulnerability-scannerspayload-generation+9
764
nealbridges/vulnhunterScanner di sicurezza per AI agentica che ragiona come un attaccante sul codice sorgente, conferma le vulnerabilità sfruttabili con PoC eseguibili e…
 google/capslock
Strumento CLI per analizzare le capacità dei pacchetti Go tracciando le chiamate transitive alle operazioni privilegiate della libreria standard,…
 trailofbits/fickling
Decompilatore e analizzatore statico per il pickling di Python.
 xv4l3x/hermit
Inspects, decompiles and structurally patches Hermes bytecode (HBC) from React Native apps, with a GDB-style REPL, CFG, decompiler and re-serializing…
 htrxuan/hdwebmobile-formula-pricing
WooCommerce plugin: prezzi dei prodotti sicuri basati su formule, chiusura della RCE basata su eval() di CVE-2026-4001
 quarkslab/quokka
Quokka: un esportatore binario veloce e accurato
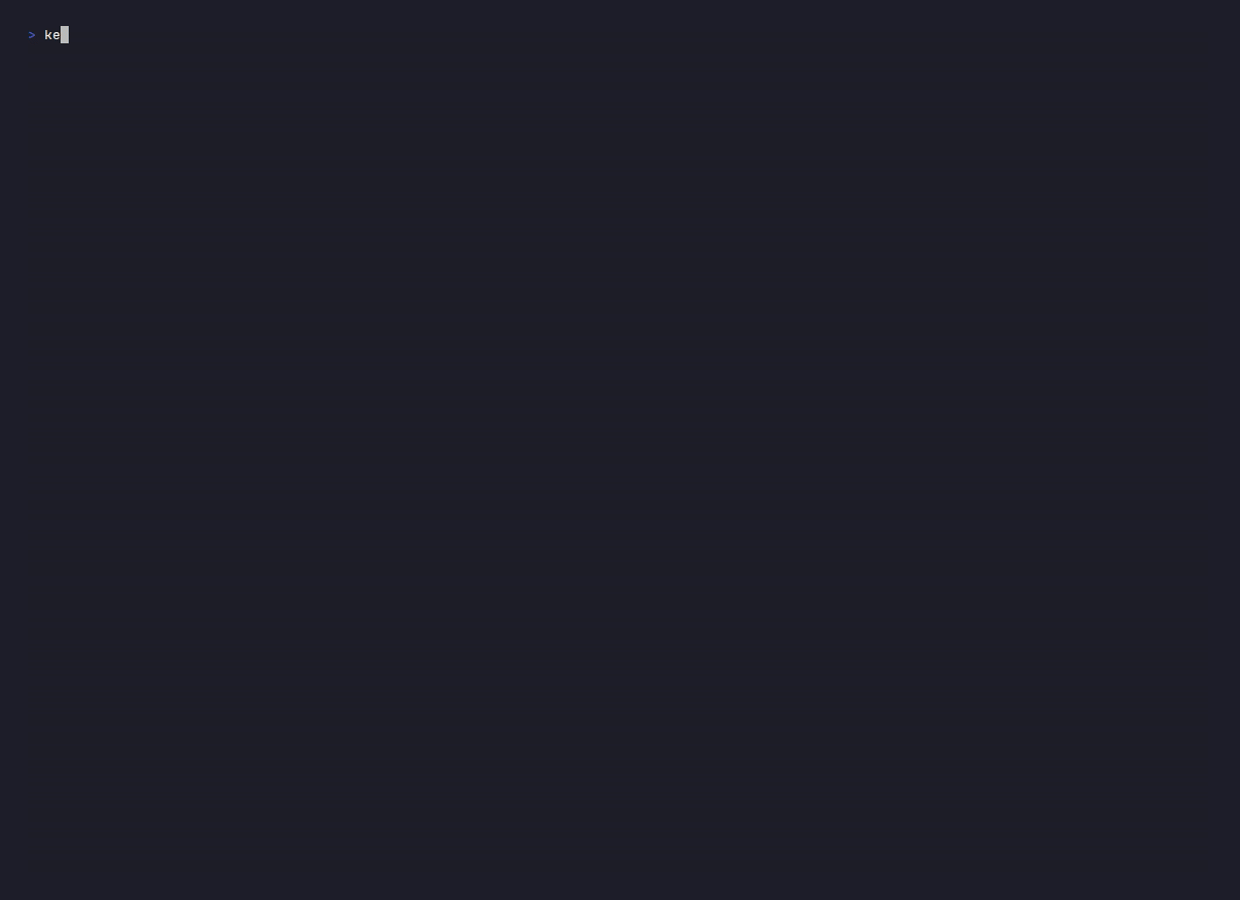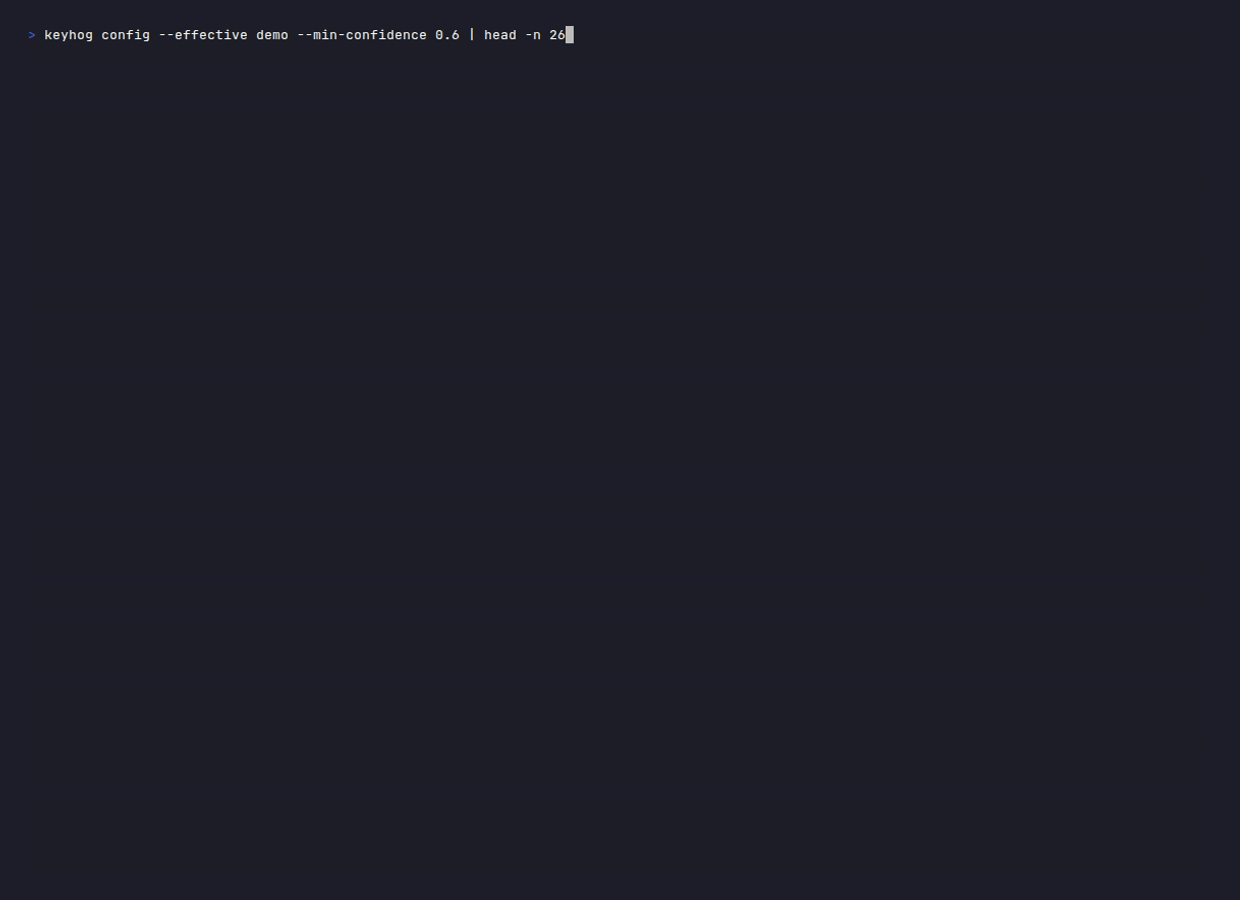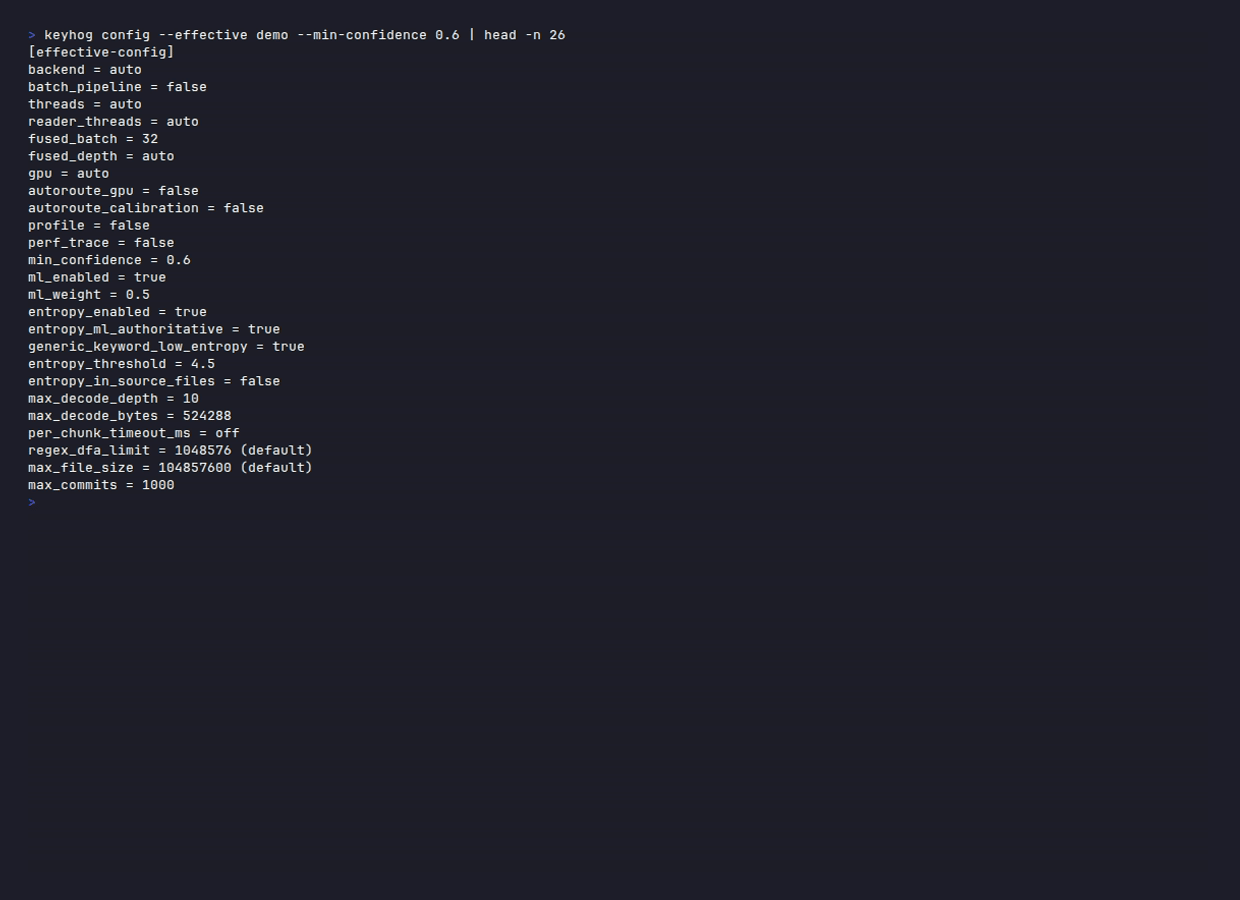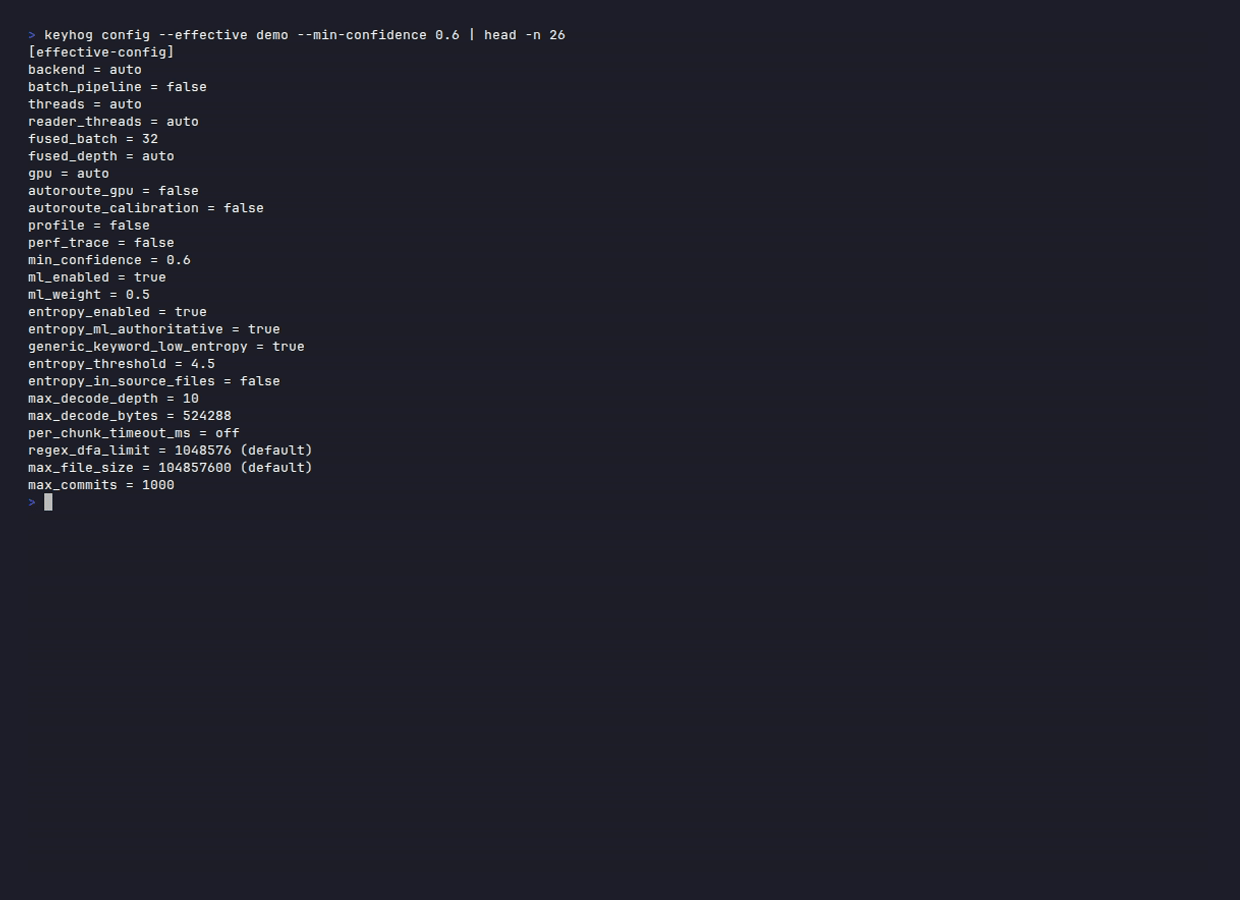 santhreal/keyhog
Scanner di segreti open-source in Rust
 mayank729/cve-2025-55182-scanner
🔍 Scansiona i rischi di CVE-2025-55182 in React Server Components con questo strumento non intrusivo che aiuta a rilevare vulnerabilità critiche…
 studiomeyer-io/mcp-stdio-shellguard
Pacchetto di difesa in profondità per server MCP stdio: wrapper guardExec/guardSpawn sostitutivi, CLI di audit AST, server MCP di riferimento.…
 rustsec/rustsec
RustSec API e Strumenti
 lifting-bits/sleigh
Build CMake della libreria delle specifiche del processore SLEIGH di Ghidra, che fornisce motori standalone di disassemblaggio e p-code lifting per…
 adamsjack711-ux/pkgxray
Sicurezza pre-installazione per agenti AI, pacchetti npm e server MCP. Analisi statica locale zero-dipendenze; le scansioni normali non eseguono mai…
 jsonpath-plus/jsonpath
Un fork di JSONPath da http://goessner.net/articles/JsonPath/
 githubsecuritylab/seclab-taskflows
Flussi di lavoro di esempio per agenti AI e server MCP per l'auditing del codice sorgente, la triage delle issue e il rilevamento di vulnerabilità in…
 wireghoul/graudit
grep rough audit - strumento di auditing del codice sorgente
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 meta-llama/purplellama
Set di strumenti per valutare e migliorare la sicurezza degli LLM.