
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi del Codice — Strumenti — Pagina 13 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
884 risultati
appshark preview

appshark

GitHubbytedance/appshark

Piattaforma di analisi statica del flusso di dati (taint) per app Android che rileva vulnerabilità e problemi di conformità utilizzando scansioni…

android-securitystatic-analysisvulnerability-analysis+1
1.8k
1 mese fa
idalib-cli preview

idalib-cli

GitHubylca0/idalib-cli

CLI nativo per agenti che incapsula IDA Pro IDALib per l'analisi binaria stateless con output JSON: disassemblaggio, decompilazione Hex-Rays, CFG,…

static-analysiscode-analysisdynamic-code-analysis+5
221 mese fa
ApplicationInspector preview

ApplicationInspector

GitHubmicrosoft/applicationinspector

Un analizzatore di codice sorgente progettato per evidenziare caratteristiche di interesse e altre proprietà per rispondere rapidamente alla domanda…

static-analysisstatic-code-analysisvulnerability-analysis+3
4.4k1 mese fa
security-audit-skill preview

security-audit-skill

GitHubcloudflare/security-audit-skill

Una competenza di agente di codifica per audit di sicurezza multi-fase con risultati verificati in modo indipendente e leggibili da macchina.

static-analysisvulnerability-analysiscode-analysis+4
2.8k1 mese fa
TriSuElla-AIDLCA-Framework preview

TriSuElla-AIDLCA-Framework

GitHubowasp/trisuella-aidlca-framework

Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
static-code-analysisvulnerability-analysiscode-analysis+7
31 mese fa
guardskill preview

guardskill

GitHubsoemoescode/guardskill

Read-only scanner for what lets a repository run code in a coding agent (Claude Code, Codex, Cursor, Copilot): git settings, hooks, and committed MCP…

static-analysisvulnerability-scannerscode-analysis+4
11 mese fa
BinDiffHelper preview

BinDiffHelper

GitHububfx/bindiffhelper

Estensione Ghidra per integrare BinDiff per il matching delle funzioni

static-analysiscode-analysisreverse-engineering+4
2971 mese fa
CanoP preview

CanoP

GitHubopenbreach/canop

CLI di analisi statica che scansiona il codice generato dall'IA alla ricerca di vulnerabilità come SQL injection, reflection non sicura e segreti…

defensive-toolsstatic-analysisvulnerability-scanners+7
51 mese fa
x86-cpp-reversing-skill preview

x86-cpp-reversing-skill

GitHubgavmor/x86-cpp-reversing-skill

Skill di Claude Code per il reverse engineering di binari C++ x86 a 32 bit little-endian (vtable, RTTI, recupero dell'ereditarietà)
static-analysisdynamic-analysis-sandboxingcode-analysis+7
1 mese fa
OreNPMGuard preview

OreNPMGuard

GitHubrapticore/orenpmguard

Difesa contro l'attacco alla supply chain Shai-Hulud

ioc-managementvulnerability-scannerscode-analysis+6
131 mese fa
LazZzy_Dump preview

LazZzy_Dump

GitHubtrustedsec/lazzzy_dump

Estrae staticamente e decifra shellcode offuscato con AES-CBC/XOR da binari PE wrappati con laZzzy tramite signature matching e risoluzione di…
static-analysisencryption-decryption-toolscode-analysis+6
11 mese fa
creadur-rat-gradle preview

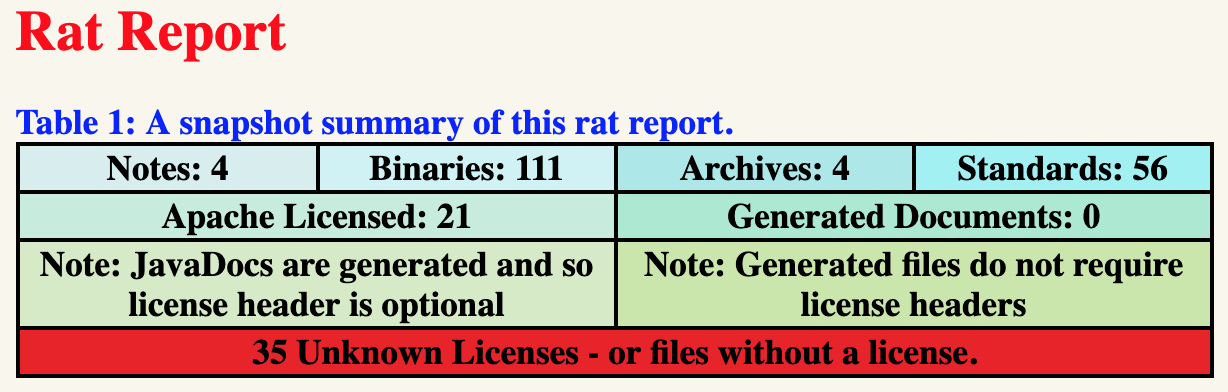
creadur-rat-gradle

GitHubeskatos/creadur-rat-gradle

Apache RAT (Strumento di Audit delle Release) Plugin Gradle

static-analysiscode-analysisconfiguration-auditing+2
111 mese fa
enforcement-coverage preview

enforcement-coverage

GitHubarian-gogani/enforcement-coverage

Trova le route API che presentano un'autorizzazione più debole rispetto a quelle dello stesso livello. CVE-2026-45316 recuperato dal codice sorgente.…
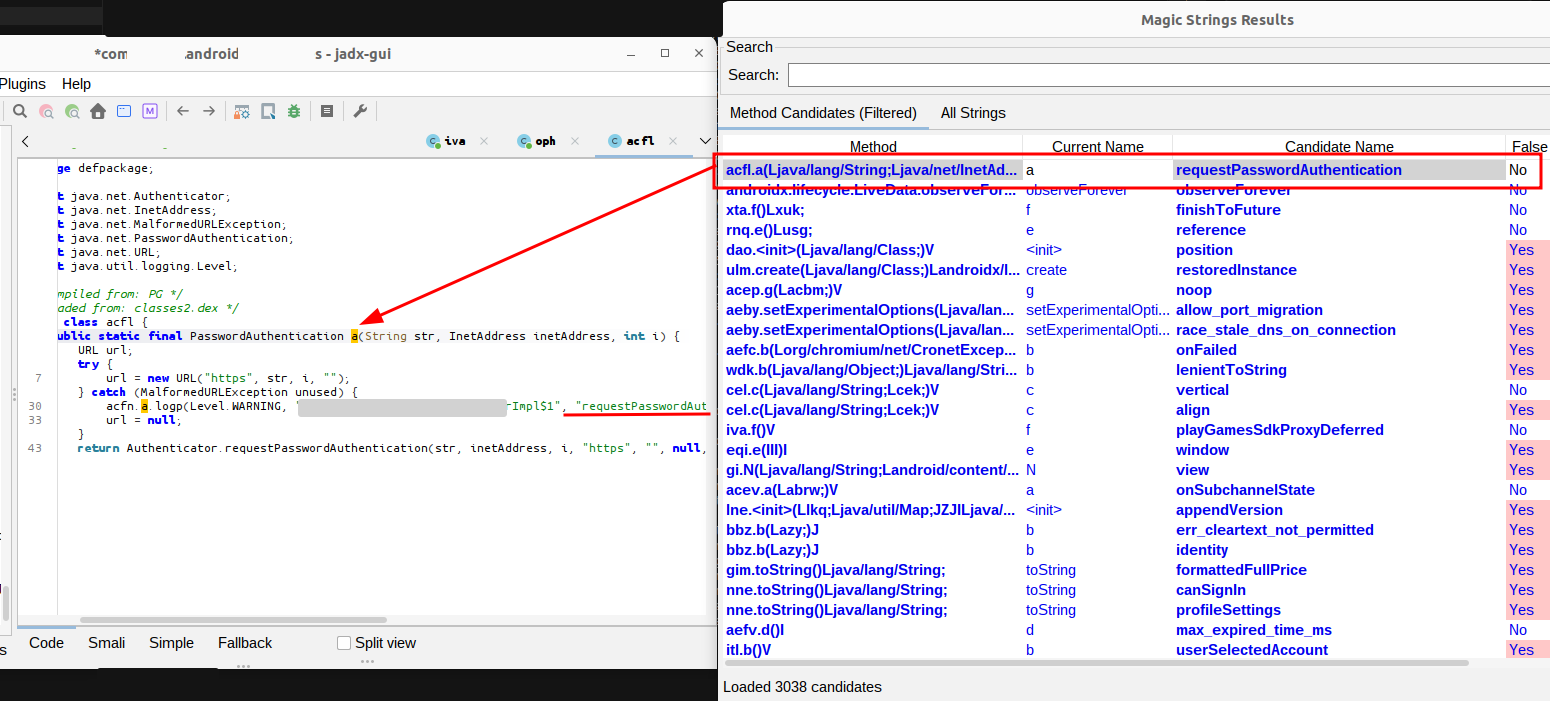
static-code-analysisvulnerability-analysiscode-analysis+3
11 mese fa
jadx-magic-strings preview

jadx-magic-strings

GitHub0rshemesh/jadx-magic-strings

Plugin JADX che estrae nomi di metodi, riferimenti alle classi e percorsi di file sorgente dalle costanti di stringa presenti nei file DEX e nel…
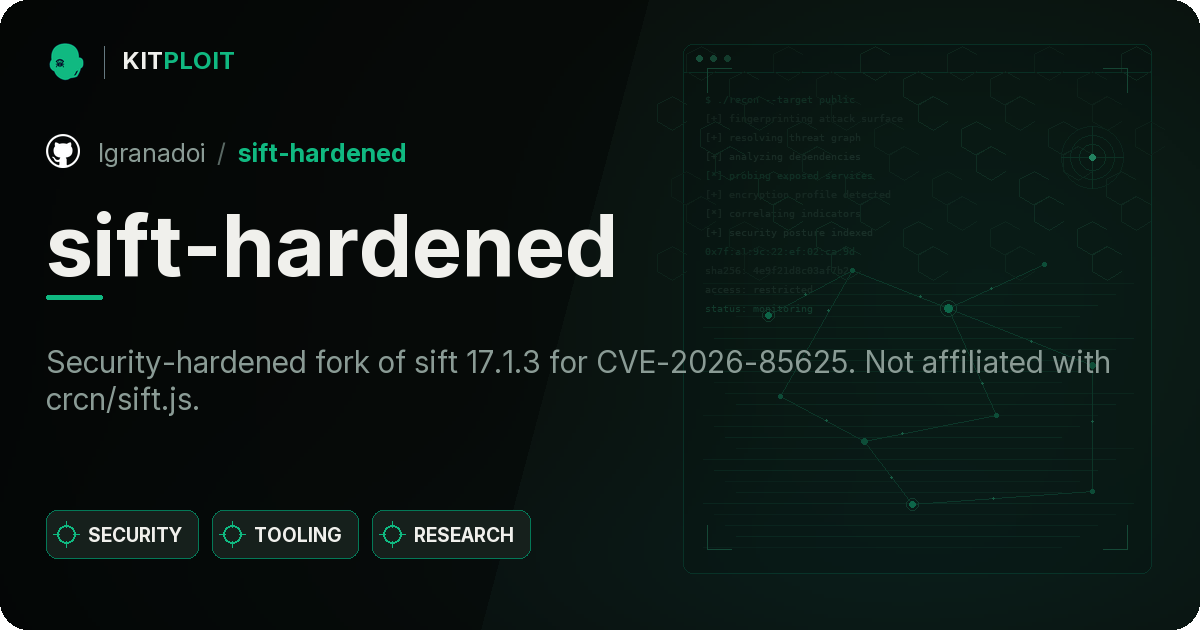
android-securitystatic-analysiscode-analysis+5
391 mese fa
sift-hardened preview

sift-hardened

GitHublgranadoi/sift-hardened

# Fork di sift 17.1.3 indurito per la sicurezza per CVE-2026-85625. Non affiliato a crcn/sift.js.
static-analysisvulnerability-analysiscode-analysis+2
1 mese fa
vm2 preview

vm2

GitHubpatriksimek/vm2

Sandbox JavaScript isolato per Node.js che esegue codice non attendibile con accesso limitato ai moduli integrati e alle risorse host tramite…
dynamic-analysis-sandboxingcode-analysissecurity-virtualization+1
4.1k1 mese fa
ConcoLLMic preview

ConcoLLMic

GitHubconcollmic/concollmic

Motore di esecuzione concolica basato su agenti LLM che strumenta il codice sorgente, riassume i vincoli di percorso in linguaggio naturale e genera…
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
1541 mese fa
railsgoat preview

railsgoat

GitHubowasp/railsgoat

Una versione vulnerabile di Rails che segue la OWASP Top 10

static-analysisvulnerability-analysiscode-analysis+5
9231 mese fa
Precedente1…121314…50Successivo