DSpace__DSpace_CVE-2022-31195_5-10

Versione corretta del repository DSpace che affronta la CVE-2022-31195, fornendo una piattaforma sicura per la gestione di risorse digitali con una…

Versione corretta del repository DSpace che affronta la CVE-2022-31195, fornendo una piattaforma sicura per la gestione di risorse digitali con una…

Un framework Pythonic per la modellazione delle minacce.

Tecnica di esecuzione/iniezione di codice utilizzando la manipolazione della struttura del modulo DLL PEB

Trovare catene di gadget Java/C# con CodeQL

POC per la vulnerabilità RCE nella libreria ParseExcel, e anche in ParseXLSX, come libreria dipendente.

Questo repository contiene il codice sorgente del programma vulnerabile.

Benchmark dataset e artefatti di sintesi per QSynth, contenenti funzioni C offuscate con Tigress, binari x86_64, tracce di esecuzione, ground truth e…

Web Exploit Detector è un'applicazione Node.js utilizzata per rilevare possibili infezioni, codice malevolo e file sospetti in ambienti di web…

Script di rilevamento e guida per la vulnerabilità CVE-2022-22965 (Spring4Shell) nel framework Spring, inclusi scanner PowerShell e Bash per file…

Server bridge JSON TCP per IDA Pro e Ghidra che espongono decompilazione, xref, simboli, vtable, RTTI e patching della memoria a script esterni e…

Sintetizzatore Greybox orientato alla deoffuscazione delle istruzioni assembly.

Toolkit di analisi statica e recupero della struttura per immagini PE protette da ACE .qvm0

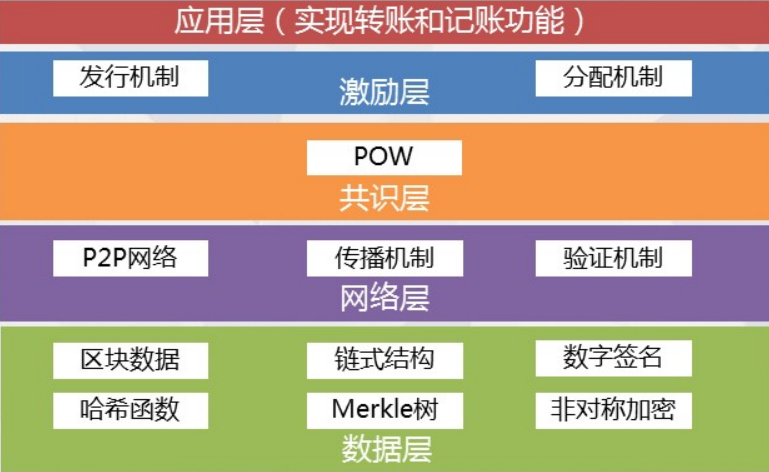
BlockChain Security Construction

Scanner di sicurezza statico locale per app Next.js, Supabase e Stripe: 24 controlli basati su AST per chiavi esposte, RLS e grant mancanti, webhook…

Script per la verifica rapida di CVE-2025-55182 (React) e CVE-2025-66478 (Next.js) - Vulnerabilità critiche di RCE non autenticato nel protocollo…

Sistema di rilevamento e offuscamento di codice malevolo basato sull'IA con microservizi per il rilevamento, il packing e la confusione del codice,…

retire.js ha una nuova casa