SpeculativeExecutionAssessment

Valuta un sistema per le vulnerabilità di "esecuzione speculativa" descritte in CVE-2017-5715, CVE-2017-5753, CVE-2017-5754

Valuta un sistema per le vulnerabilità di "esecuzione speculativa" descritte in CVE-2017-5715, CVE-2017-5753, CVE-2017-5754

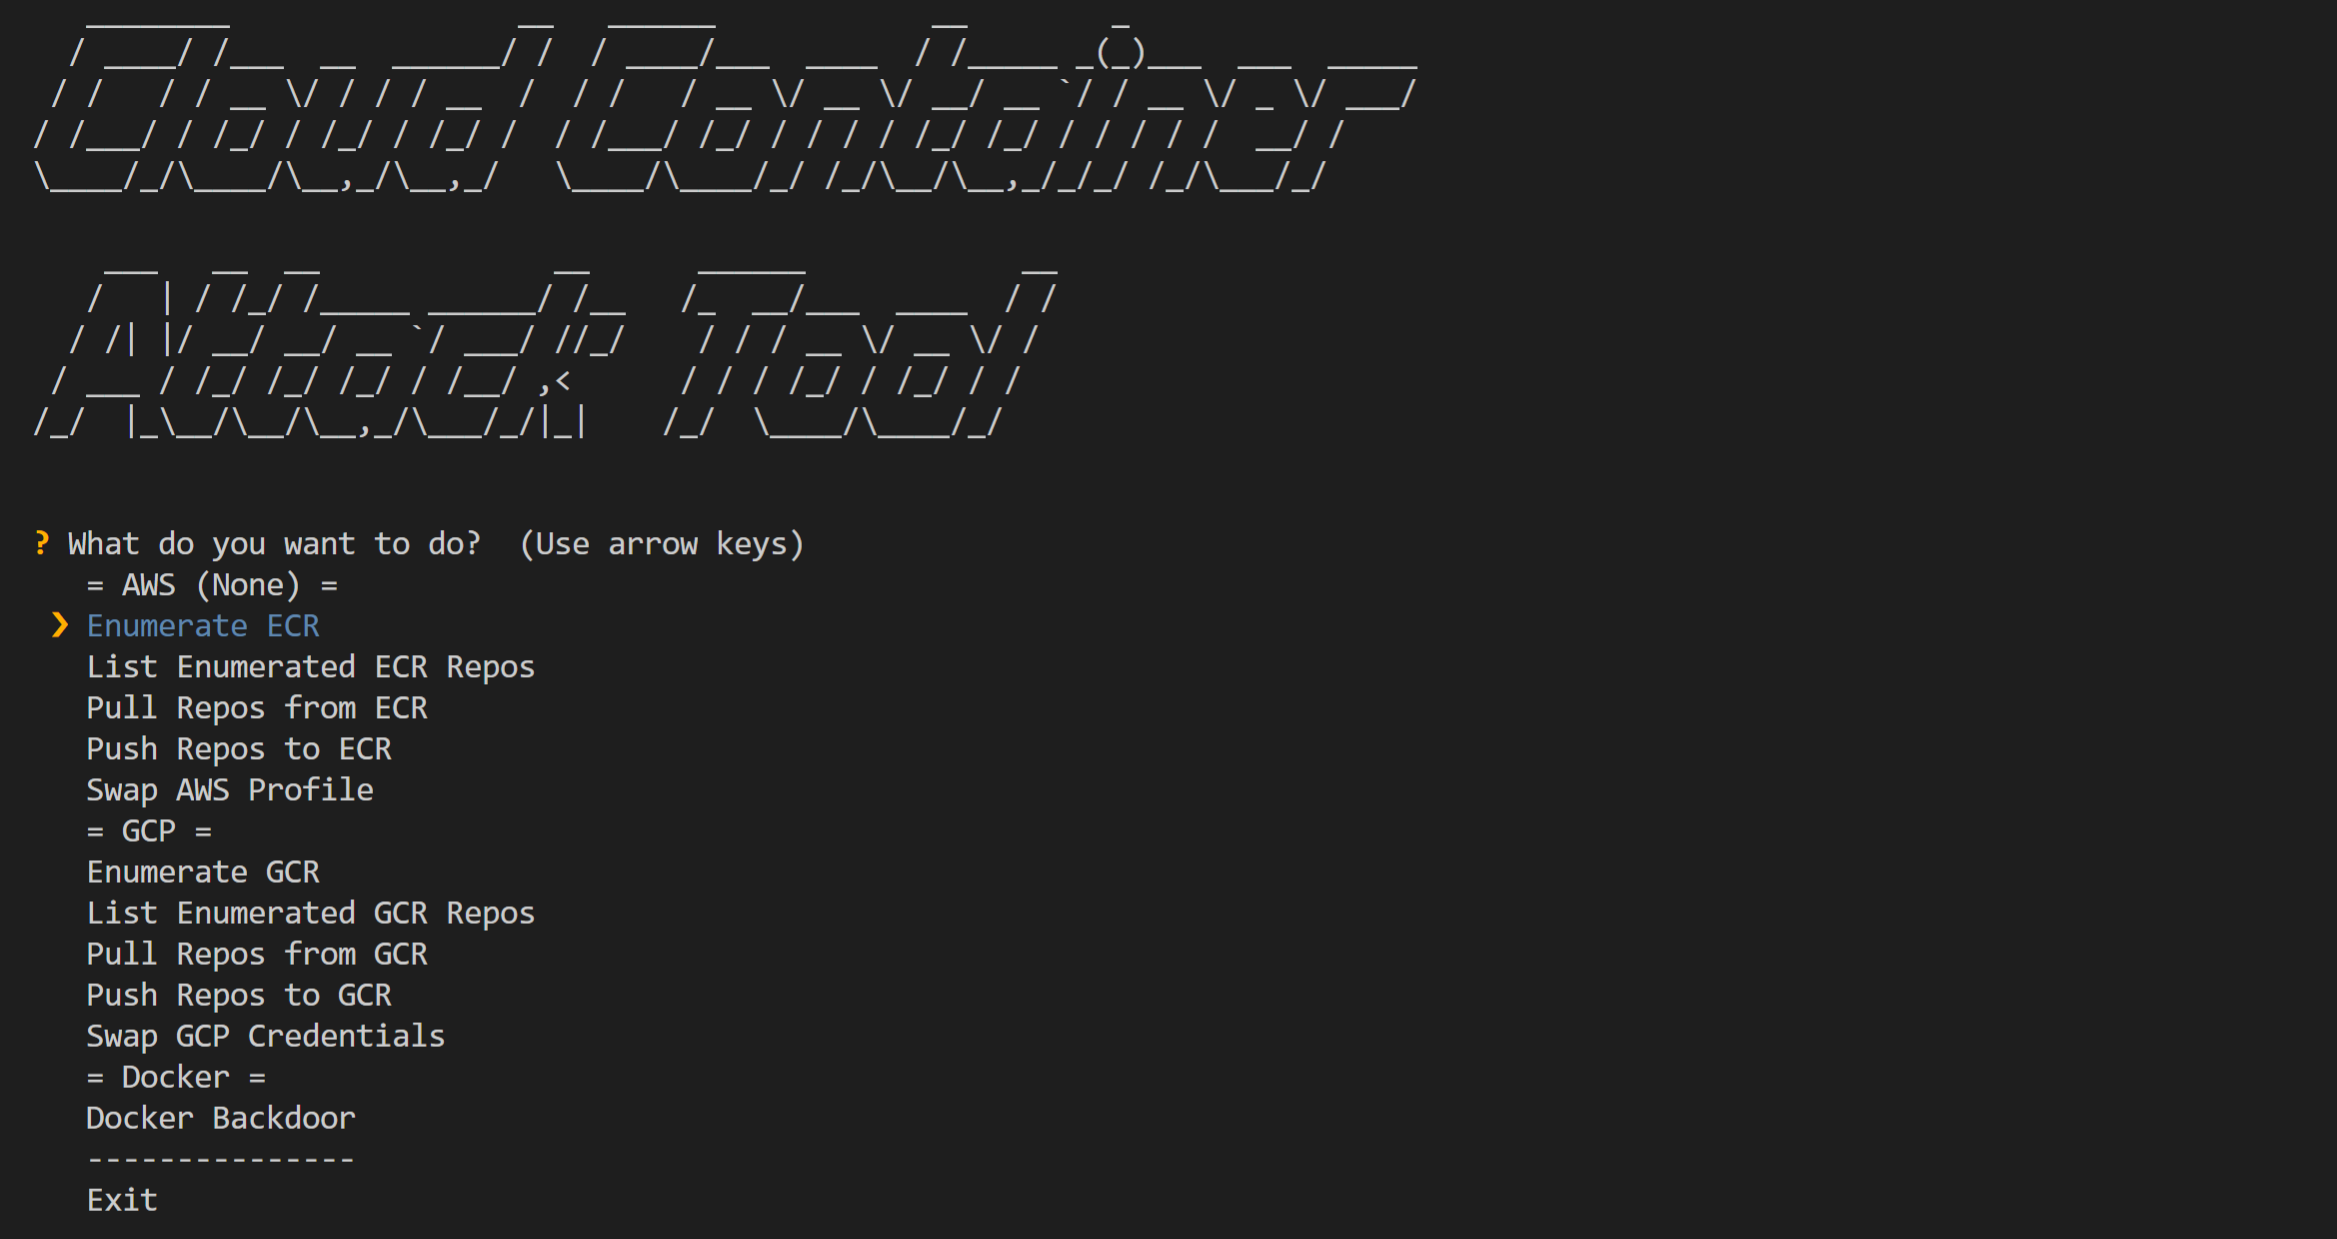
Cloud Container Attack Tool (CCAT) è uno strumento per testare la sicurezza degli ambienti container.

Recupera tutti gli indirizzi IP pubblici associati al tuo account AWS. Funziona con IPv4/IPv6, rete Classic/VPC e attraverso tutti i servizi AWS.

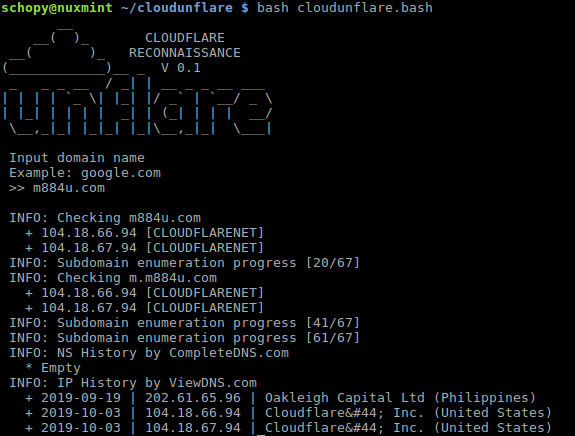
Ricognizione Indirizzo IP reale per il bypass di Cloudflare

Strumento di Audit e Hardening AWS

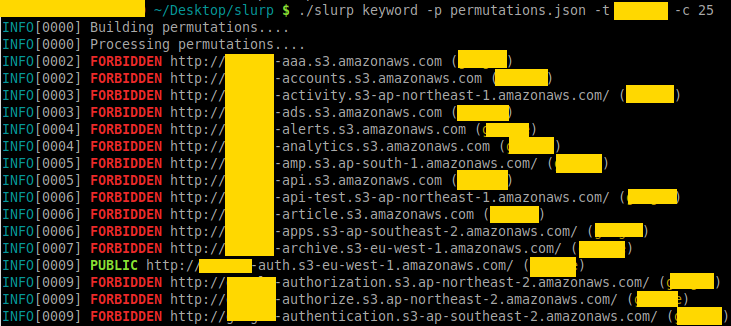
Strumento di enumerazione basato su DNS multi-thread per la scoperta di bucket AWS S3 utilizzando wordlist precompilate e resolver DNS…

Trivy per Kubernetes

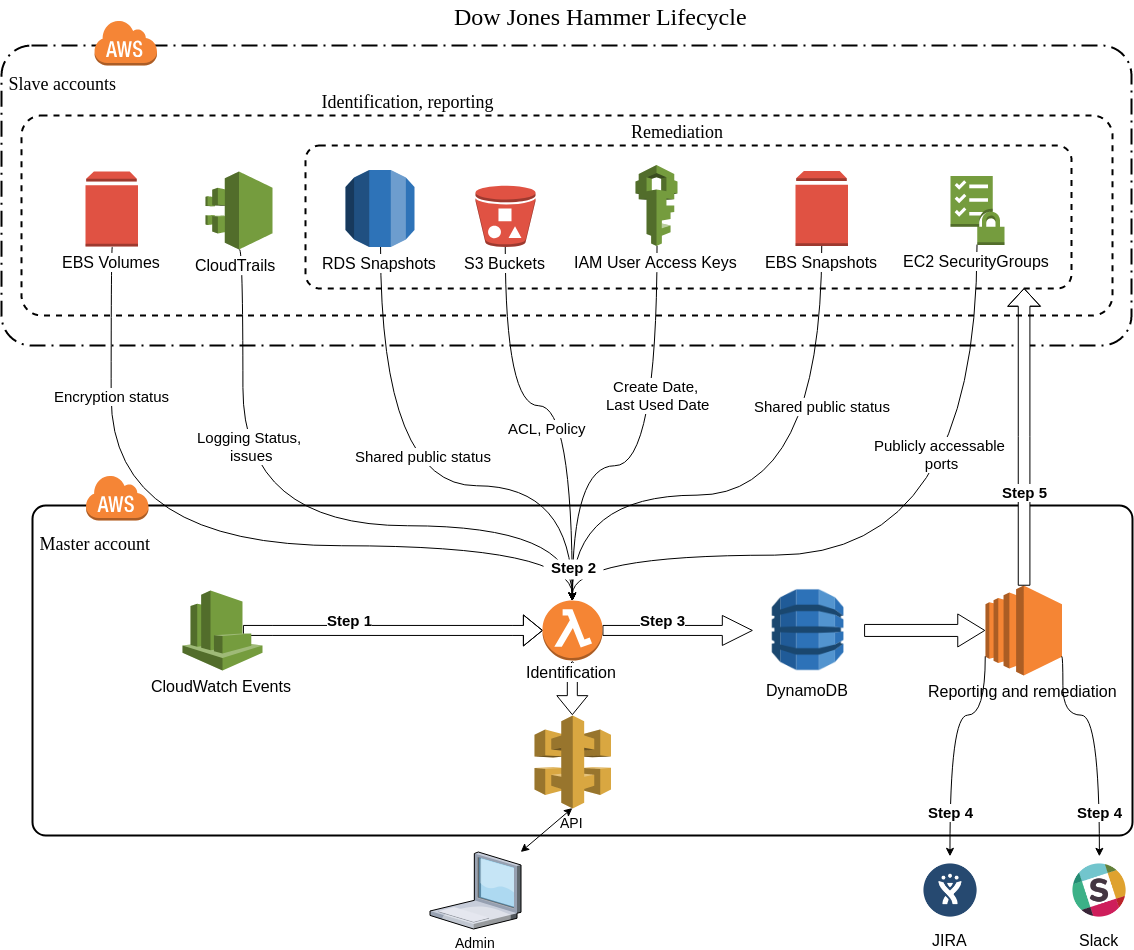
Dow Jones Hammer : Proteggi il cloud con la potenza del cloud(AWS)

OWASP ServerlessGoat: un'applicazione serverless che dimostra le comuni vulnerabilità di sicurezza serverless

Enumeratore di bucket S3

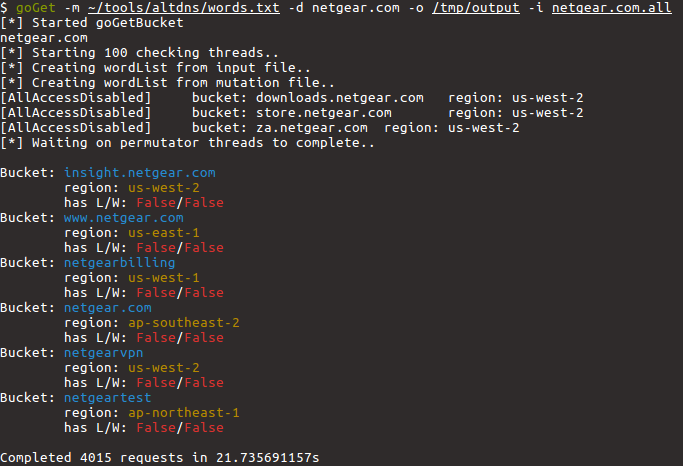
Uno strumento di penetration testing per enumerare e analizzare i bucket Amazon S3 di proprietà di un dominio.

Raccolta personale di file di installazione e distribuzione automatica completa con un clic per il nodo master di Centos7.x + Kubernetes-1.12.3 +…

Playbook di aggiornamento del pacchetto APT a causa di CVE-2019-3462

Uno strumento di audit di sicurezza da riga di comando per Amazon Web Services

Funzioni Serverless Intenzionalmente Vulnerabili per comprendere le specifiche delle Vulnerabilità di Sicurezza Serverless

Rilevamento e catalogazione automatizzati di risorse di rete, email e profili di social media.

Strumento di audit di sicurezza per ambienti AWS

Analizzatore di versioni Apache Struts (Ansible) basato su CVE-2017-5638