
omigod-lab
 craig-m-unsw/omigod-lab
Un laboratorio di test con Vagrant VM per studiare la CVE-2021-38647 nell'agente Open Management Infrastructure (anche noto come "omigod").
vulnerability-analysisexploitationpenetration-testing+3
1
craig-m-unsw/omigod-labUn laboratorio di test con Vagrant VM per studiare la CVE-2021-38647 nell'agente Open Management Infrastructure (anche noto come "omigod").
 devopstoday11/tarian
Anti-Virus per K8s. Proteggi le tue applicazioni in esecuzione su Kubernetes da attacchi dannosi con codice sorgente preregistrato, monitoraggio dei…
 abousteif/cve-2021-38647
https://github.com/corelight/CVE-2021-38647 senza bloat
 marcosimioni/omigood
OMIGOD! OM I GOOD? Uno scanner gratuito per rilevare le VM vulnerabili a una delle vulnerabilità "OMIGOD" scoperte dal team di ricerca sulle minacce…
 rotemreiss/robusto
Robusto strumento per il takeover di sottodomini
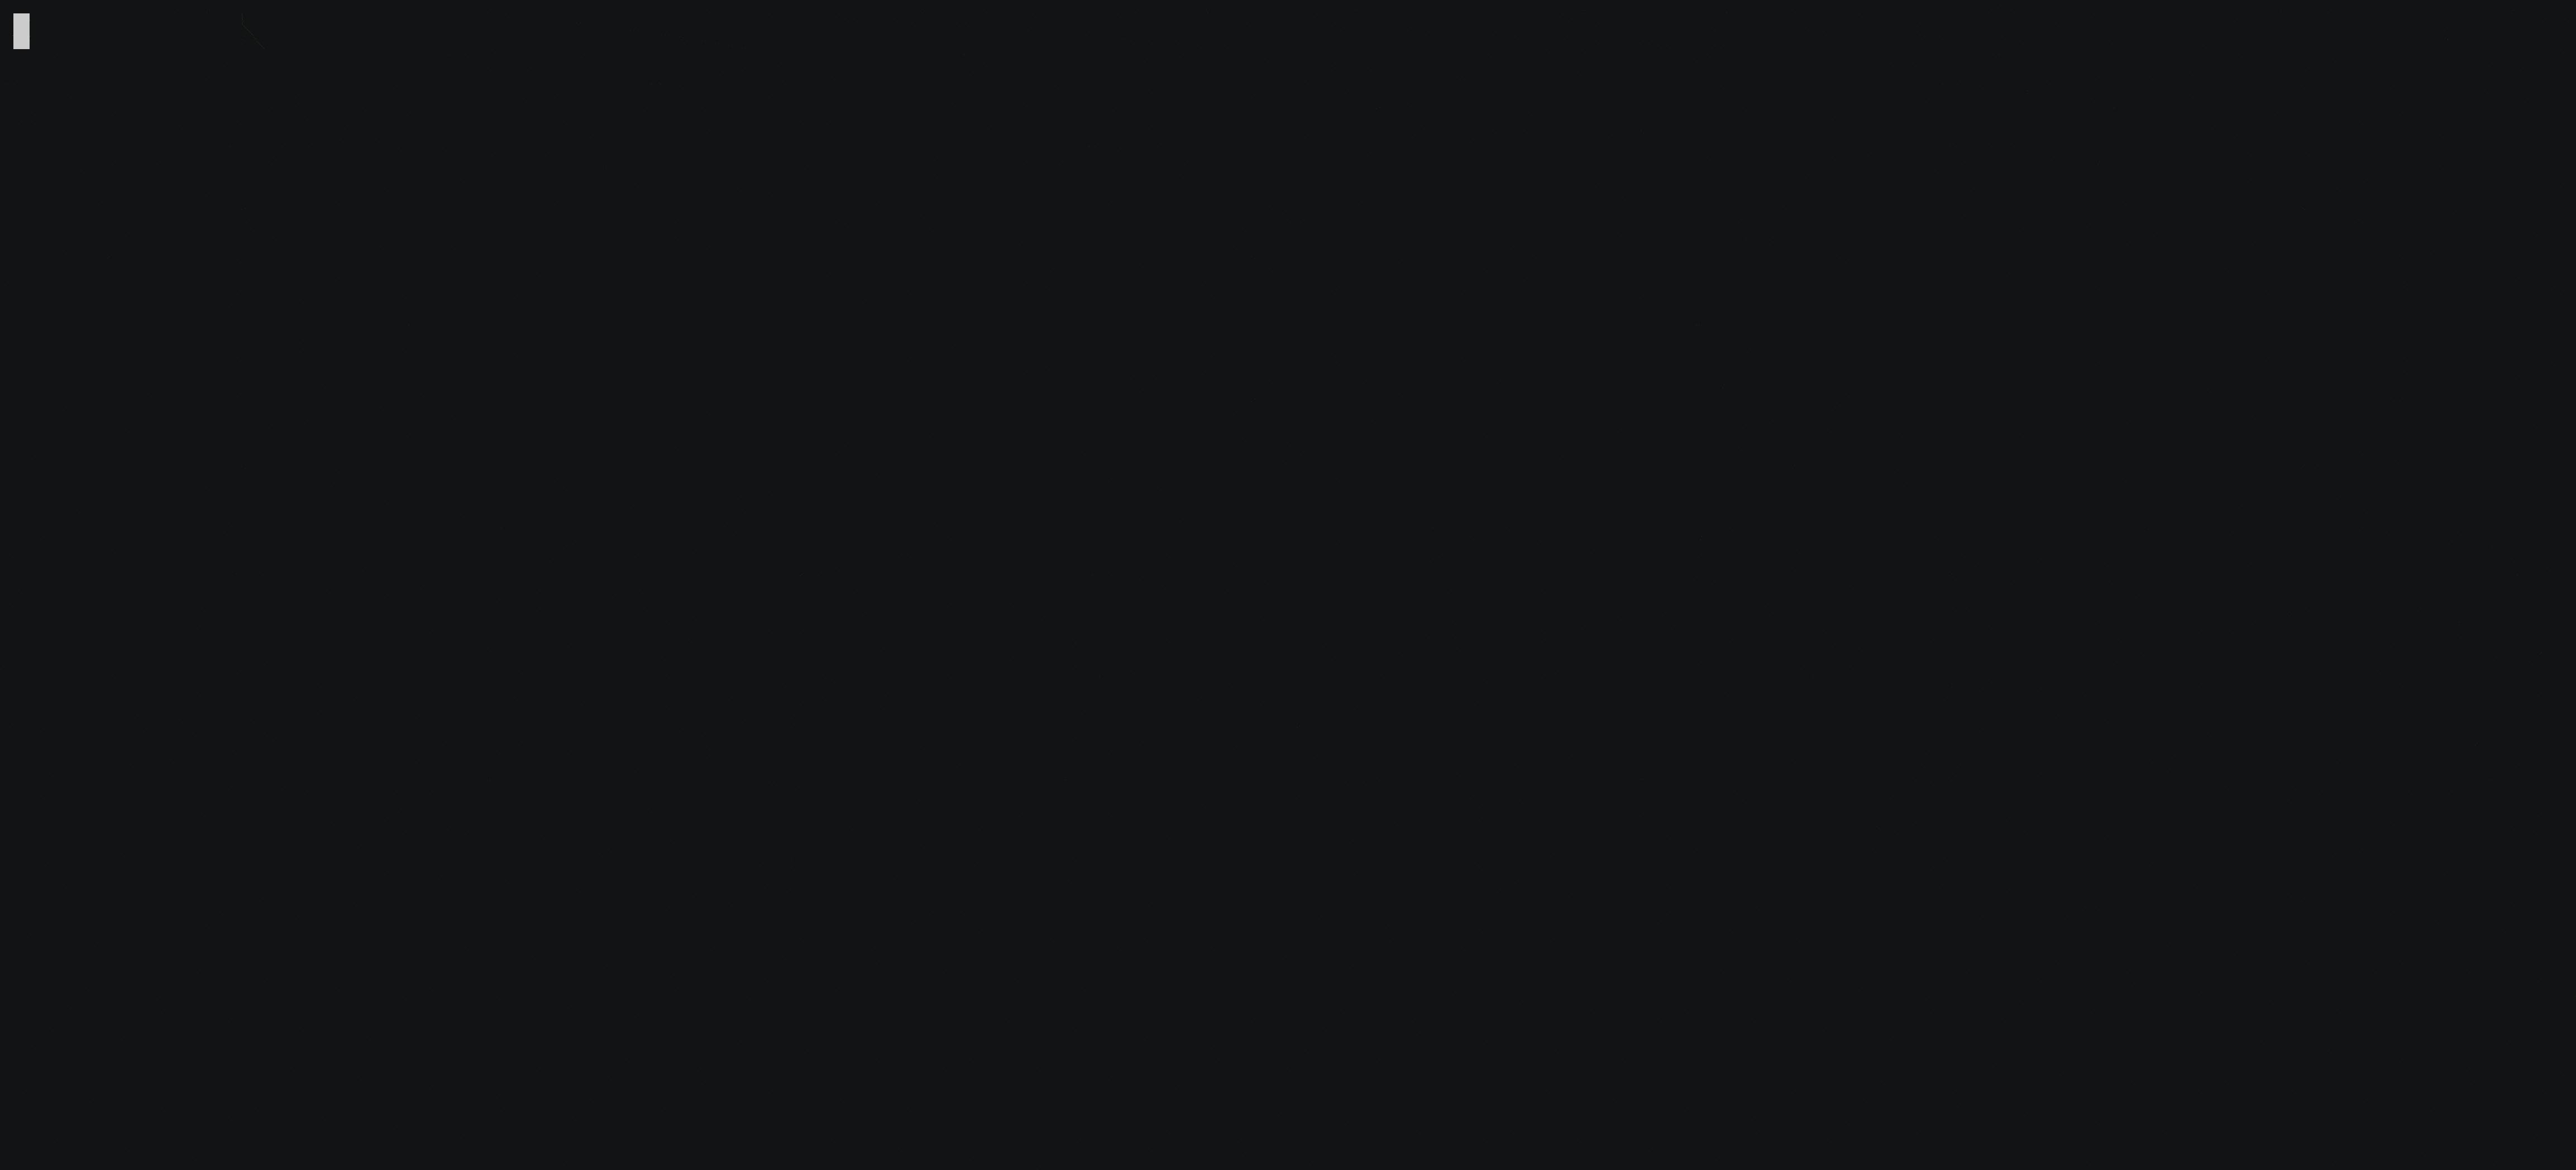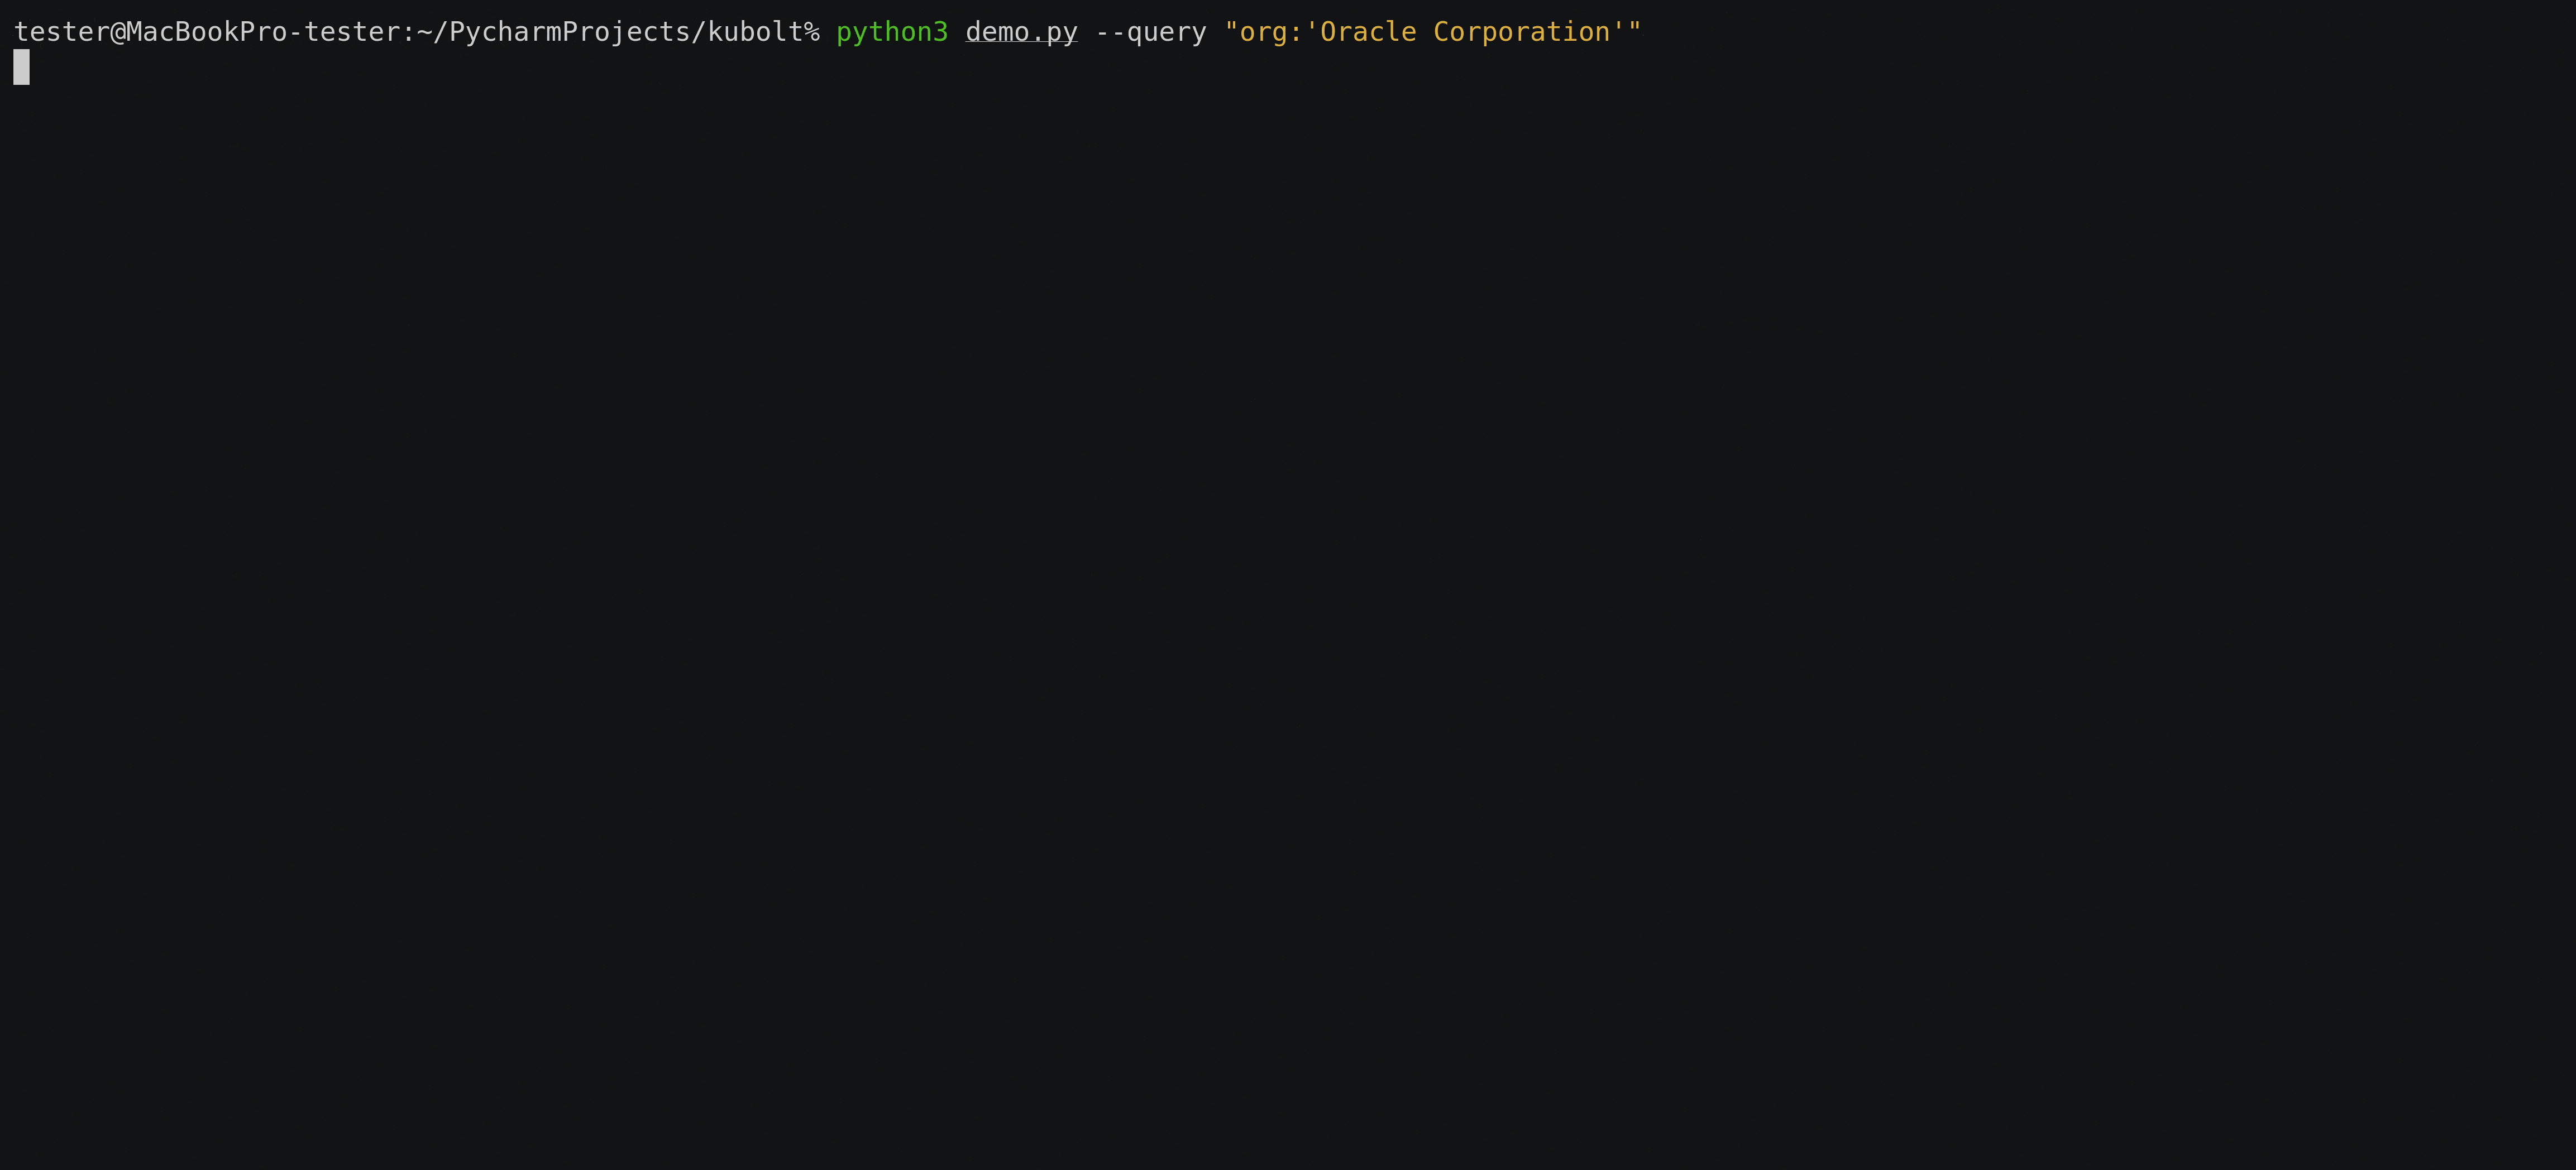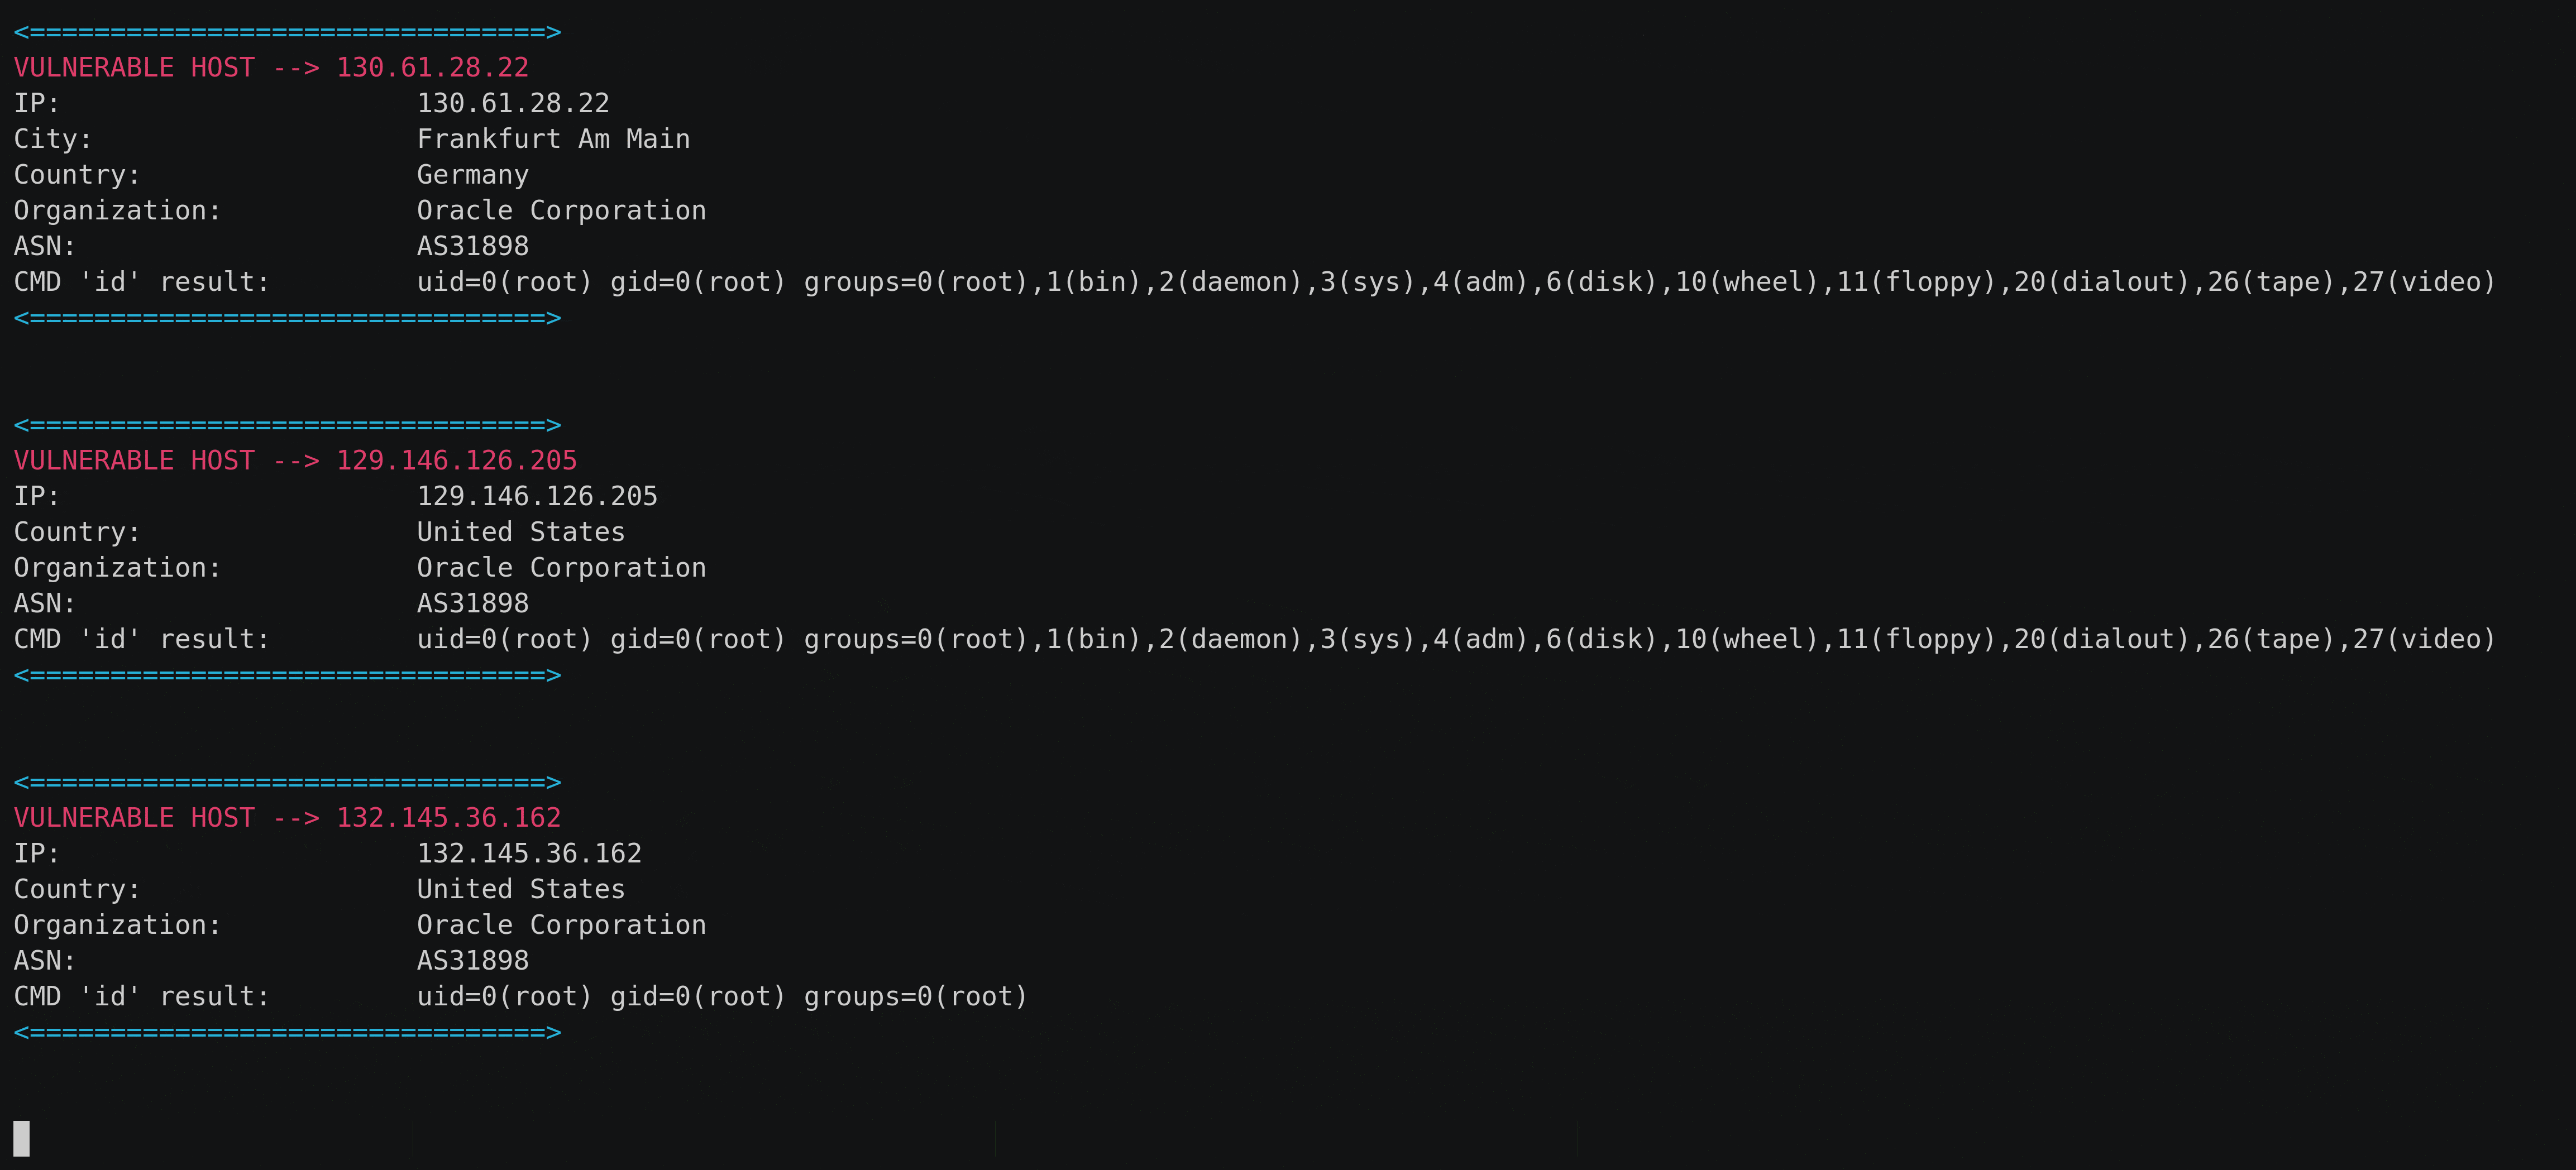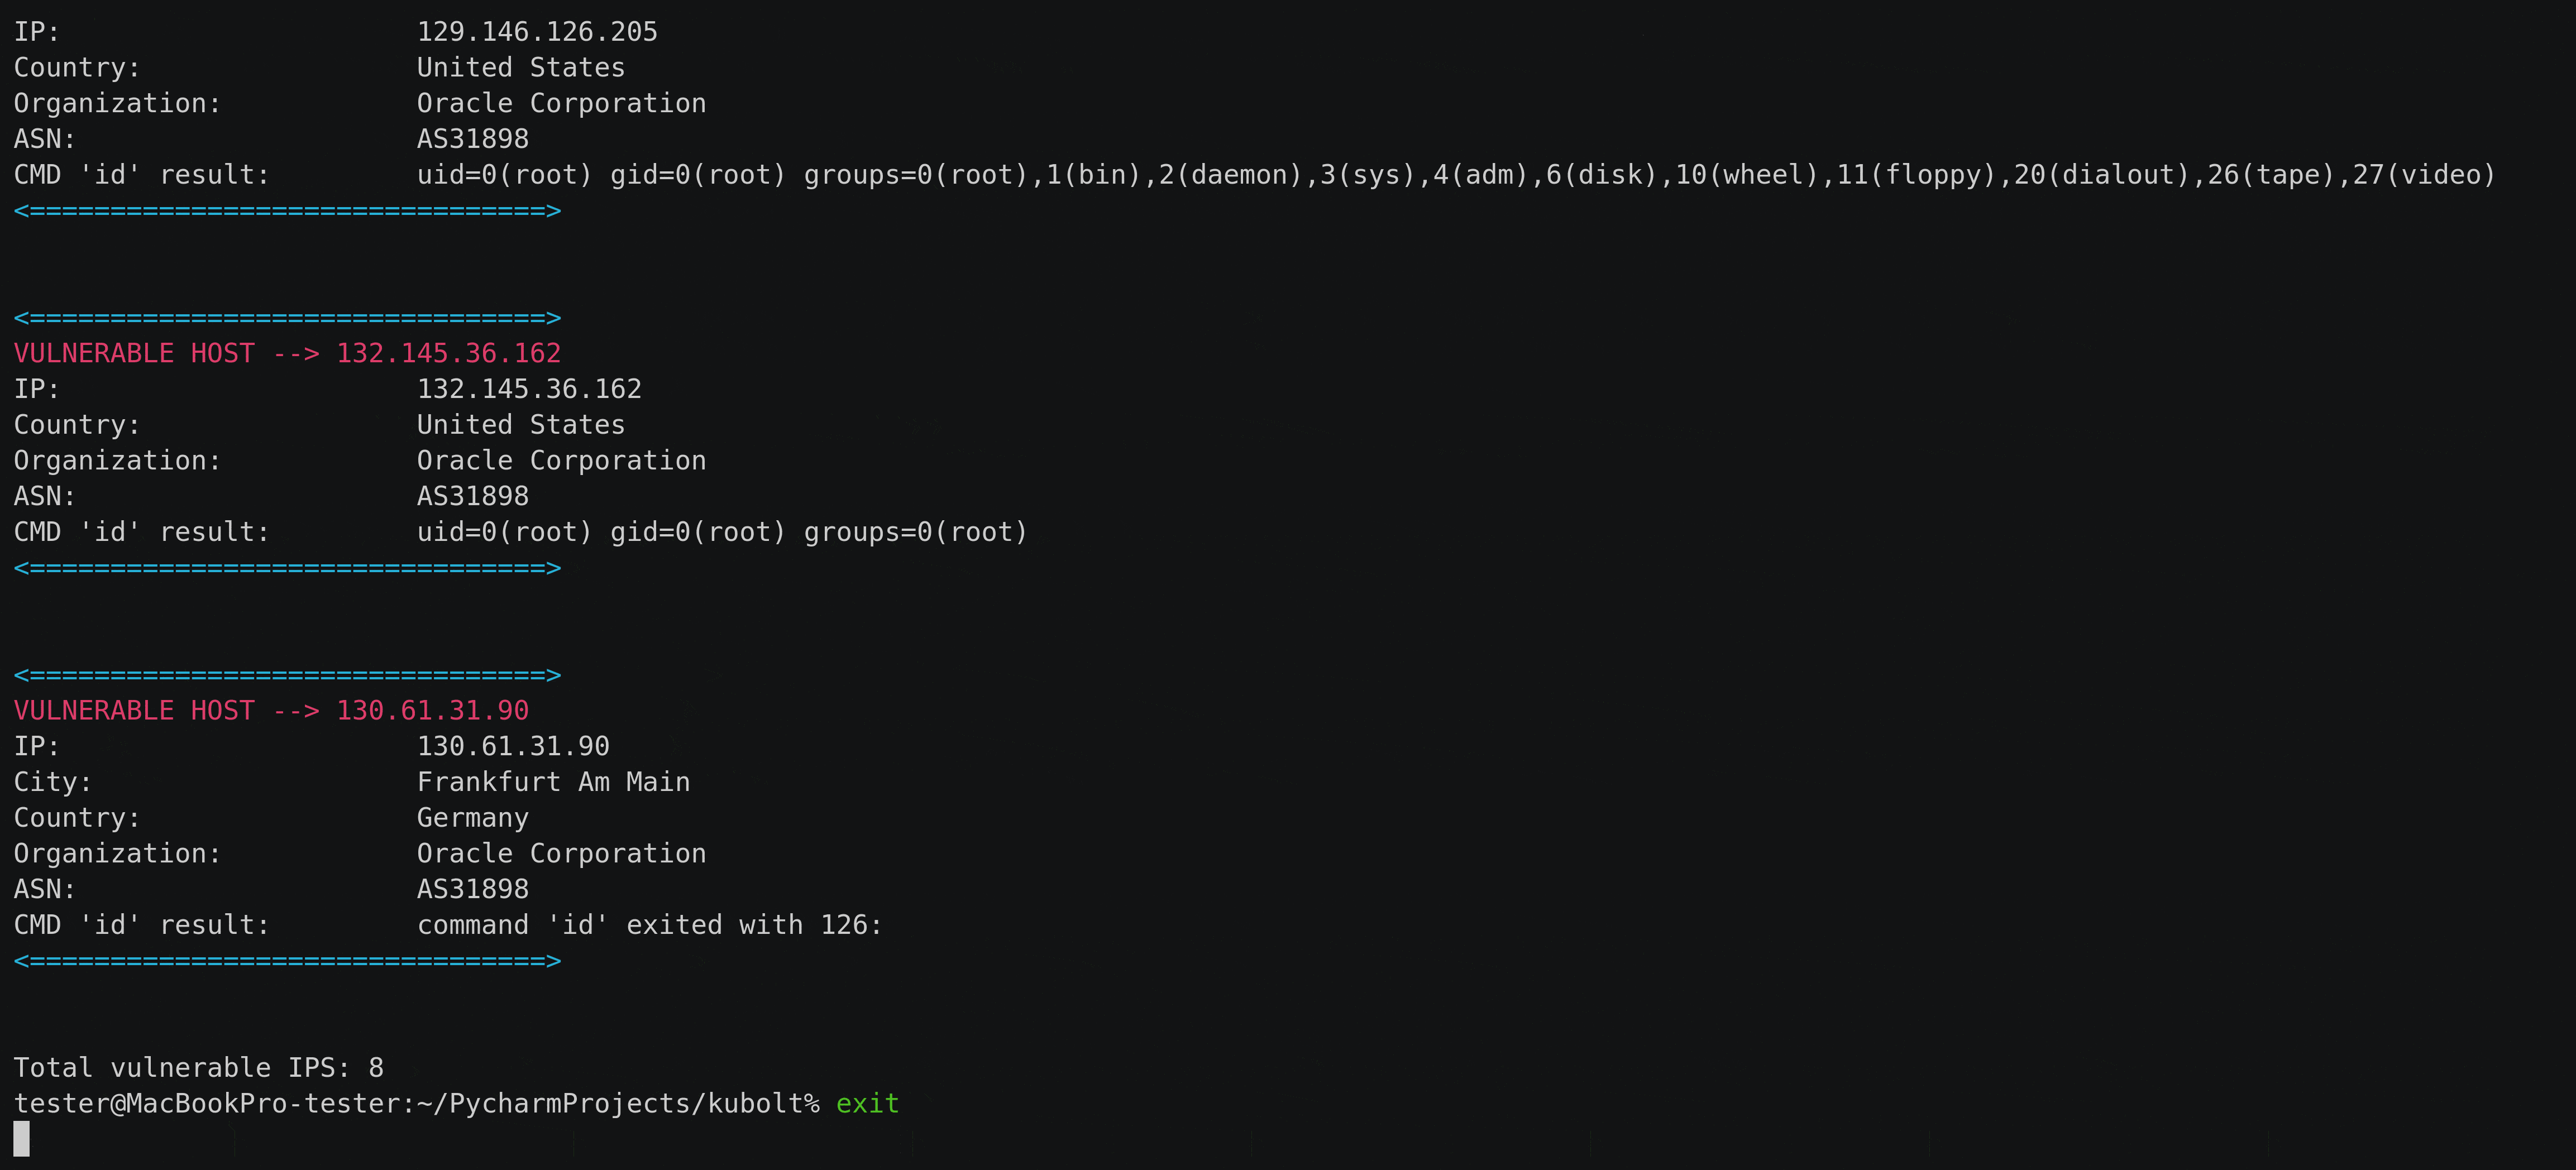 averonesis/kubolt
Kubolt strumento per la scansione di cluster Kubernetes pubblici
 netflix/repokid
Privilegio minimo AWS per distribuzione distribuita e ad alta velocità
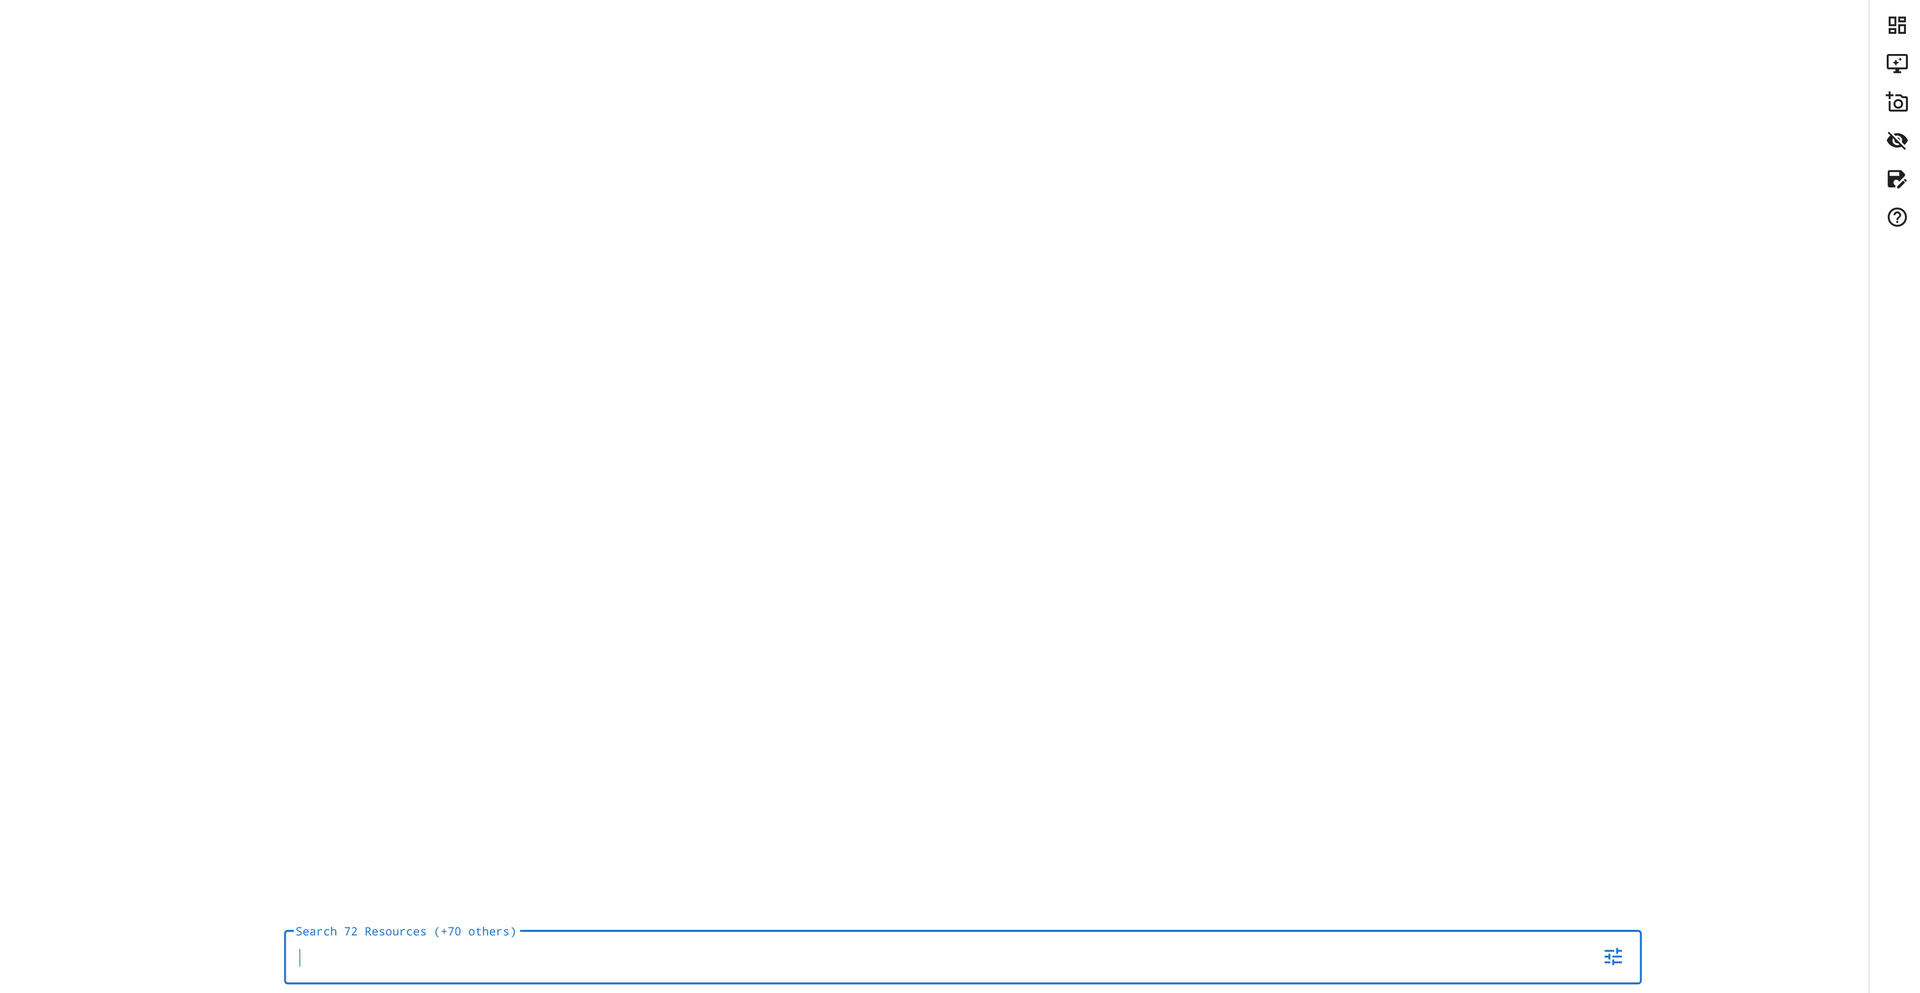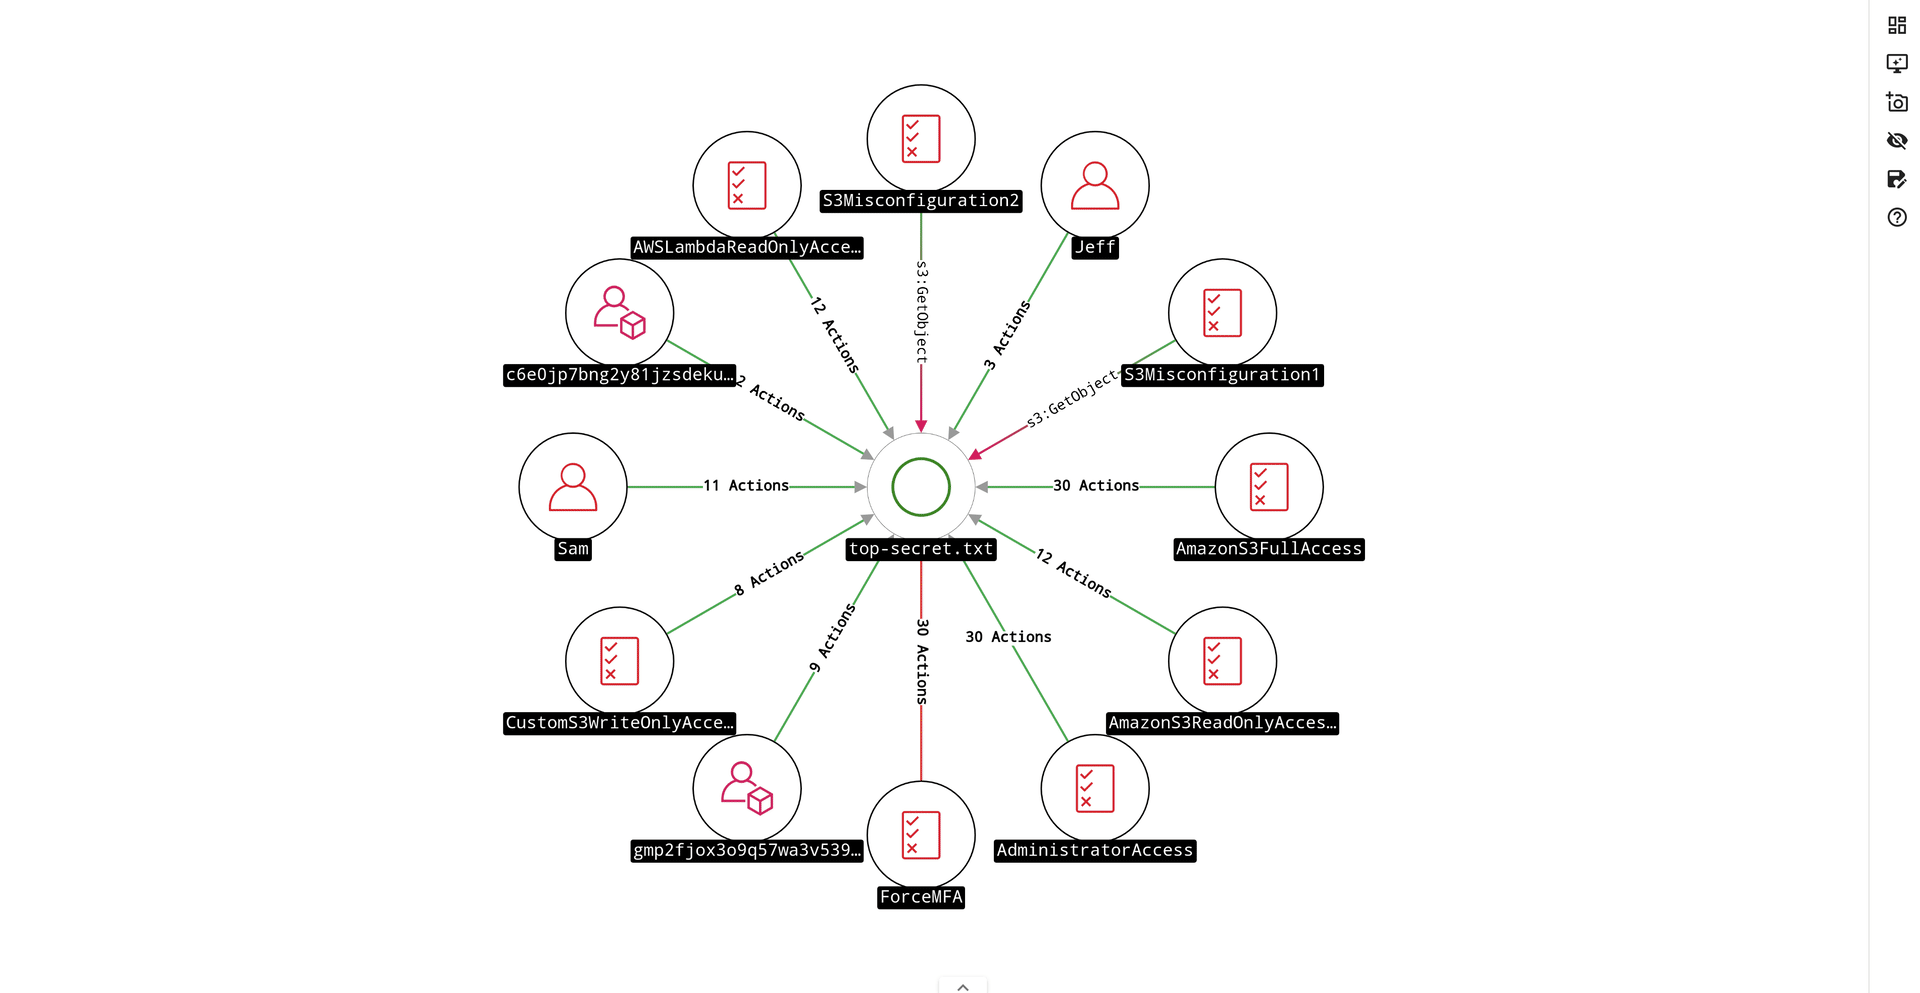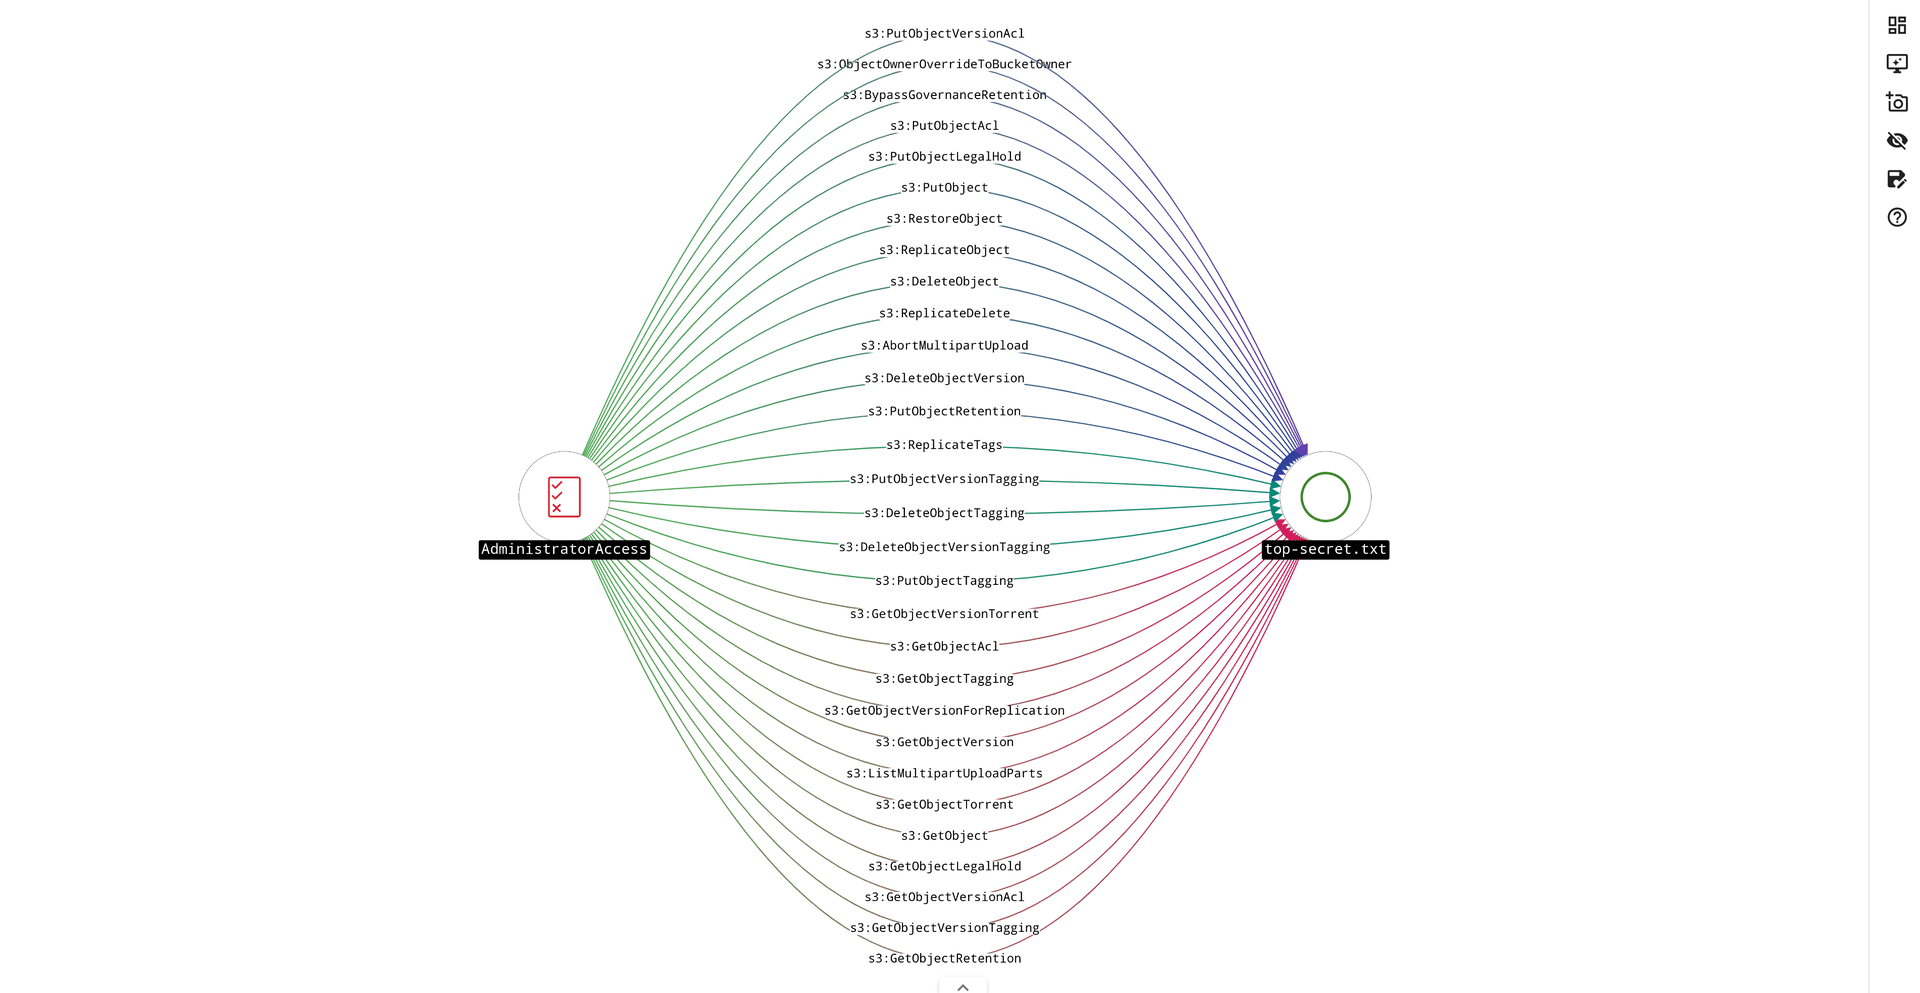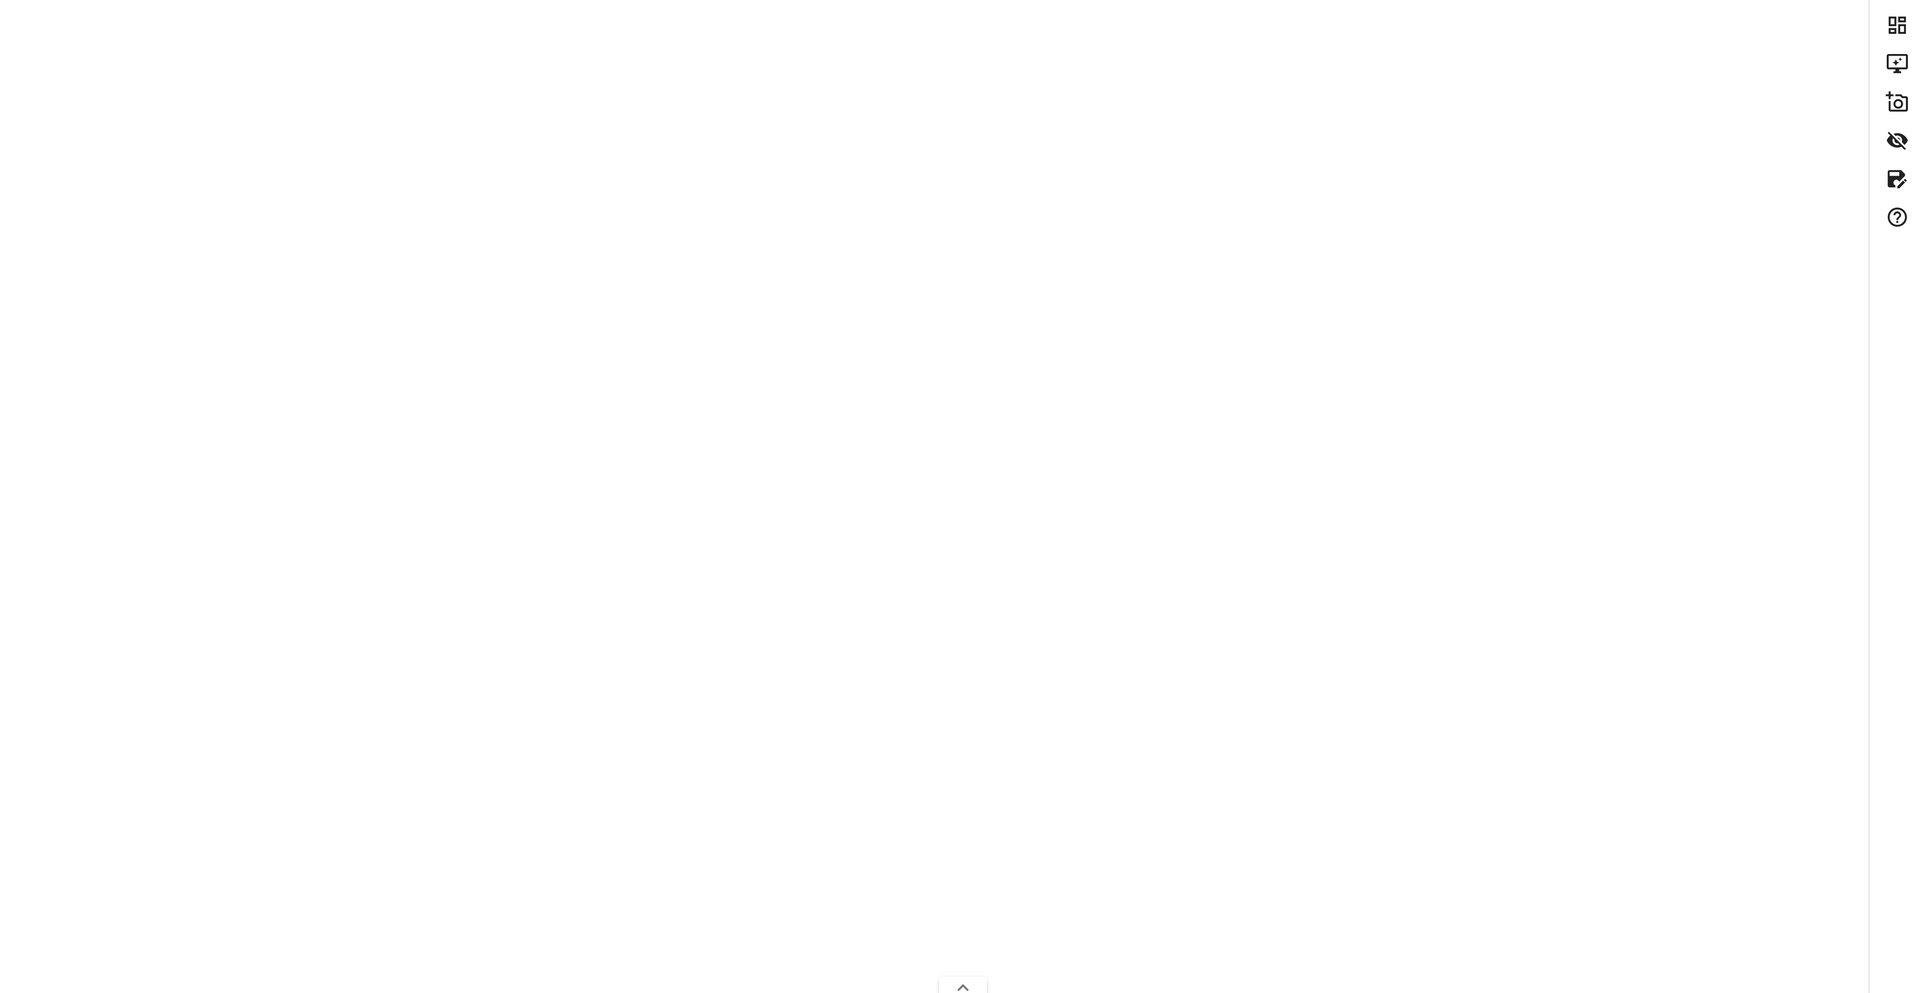 reverseclabs/awspx
Uno strumento basato su grafi per visualizzare le relazioni effettive di accesso e risorse negli ambienti AWS.
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
verifica se Azure AD Connect è interessato dalla vulnerabilità descritta in CVE-2021-36949
 hyd3sec/azur3alph4
Modulo PowerShell per il red teaming Azure post-breach, che automatizza l'estrazione di token, l'enumerazione delle risorse e il movimento laterale…
 nccgroup/sadcloud
Uno strumento per creare (e smantellare!) infrastrutture cloud volutamente insicure
 jonrau1/syntheticsun
Framework di automazione della sicurezza serverless per AWS che acquisisce intelligence sulle minacce, applica rilevamento anomalie basato su ML…
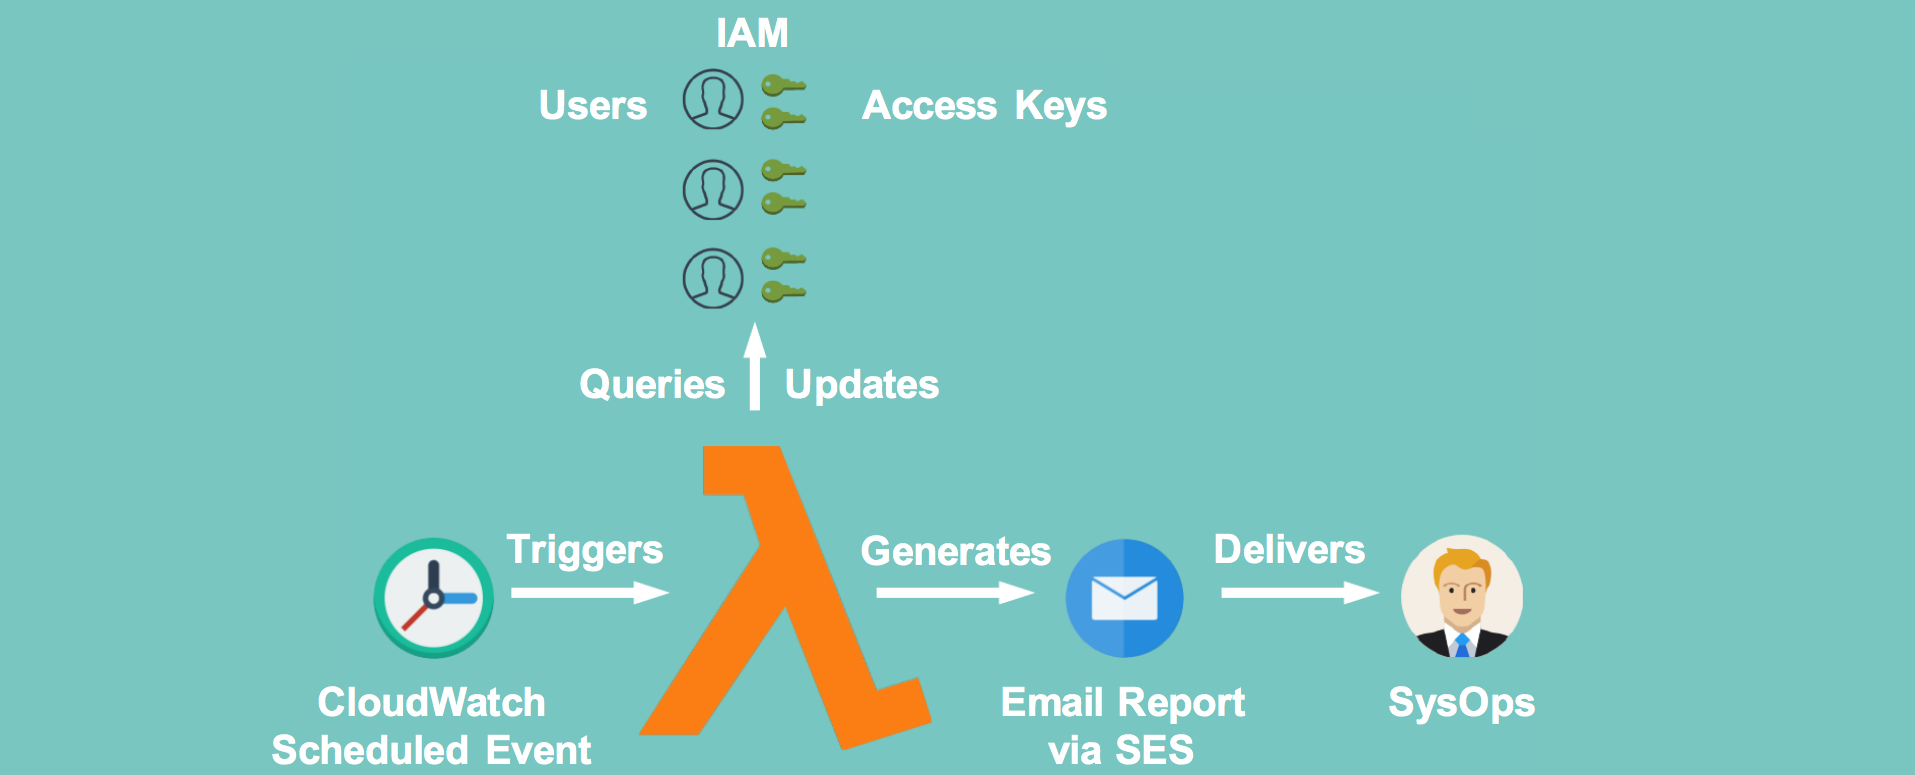 te-papa/aws-key-disabler
Un piccolo script lambda che disabilita le chiavi di accesso più vecchie di un determinato numero di giorni.
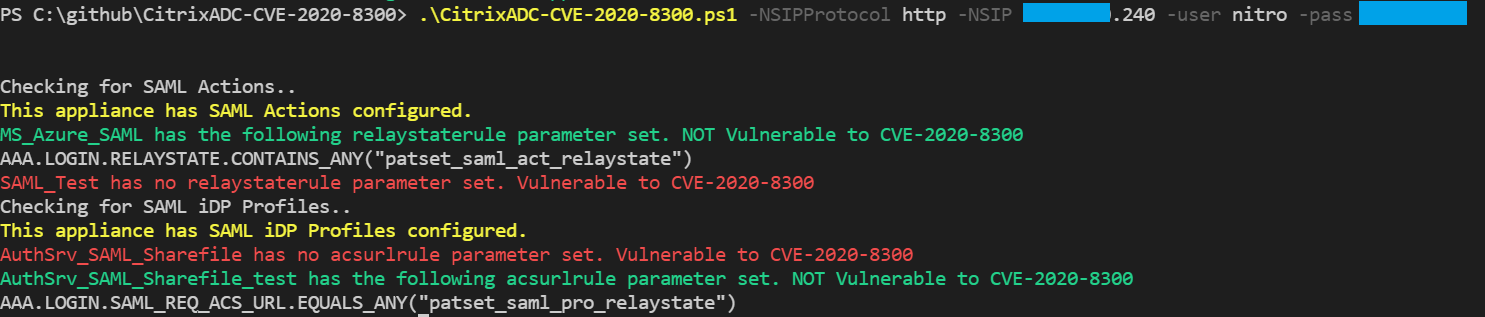 stuartcarroll/citrixadc-cve-2020-8300
Rileva l'azione SAML di Citrix ADC o la configurazione del profilo SAML iDP vulnerabile a CVE-2020-8300 utilizzando l'API Citrix ADC NITRO
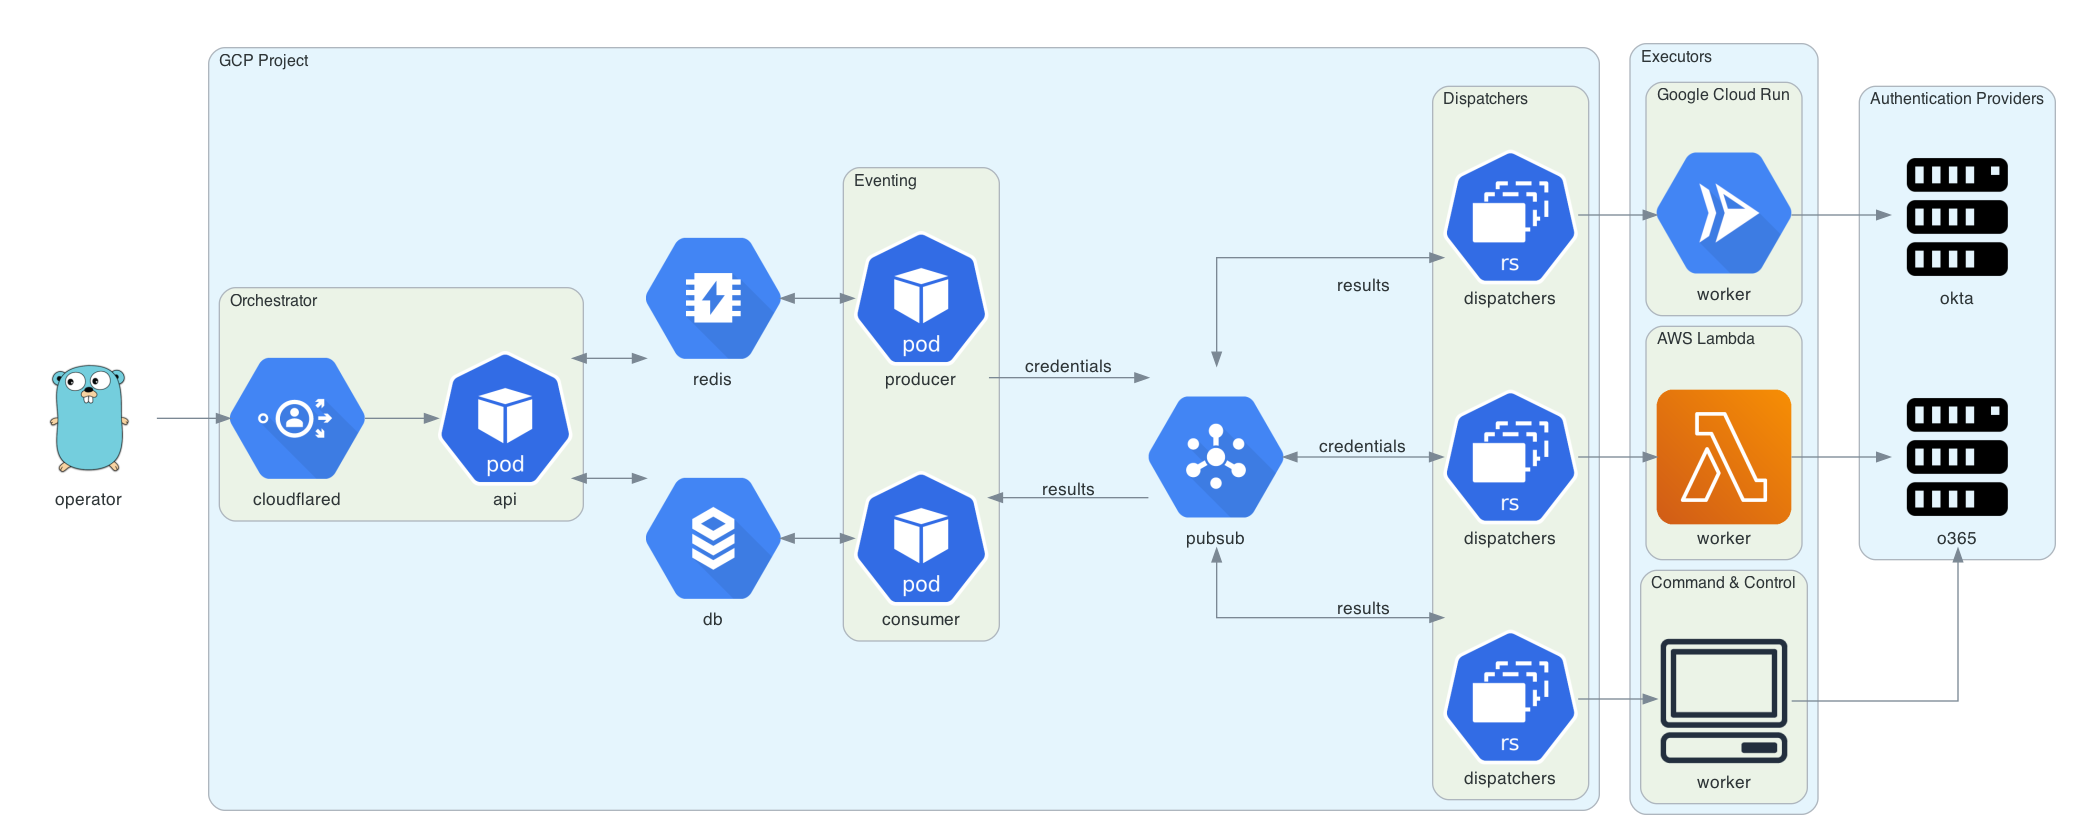 praetorian-inc/trident
strumento automatizzato di password spraying
 lightspin-tech/red-kube
Emulazione di avversari Red Team per K8S basata su kubectl
 nixwizard/kube-alien
Strumento automatizzato di penetration testing per cluster Kubernetes che sfrutta configurazioni errate in API, Kubelet, etcd e Dashboard per…
 nightwatchcybersecurity/airflowscan
Checklist e strumenti per aumentare la sicurezza di Apache Airflow