cloudsplaining
Cloudsplaining è uno strumento di valutazione della sicurezza AWS IAM che identifica le violazioni del principio del minimo privilegio e genera un…

Cloudsplaining è uno strumento di valutazione della sicurezza AWS IAM che identifica le violazioni del principio del minimo privilegio e genera un…

Policy-driven, layered isolation and containment

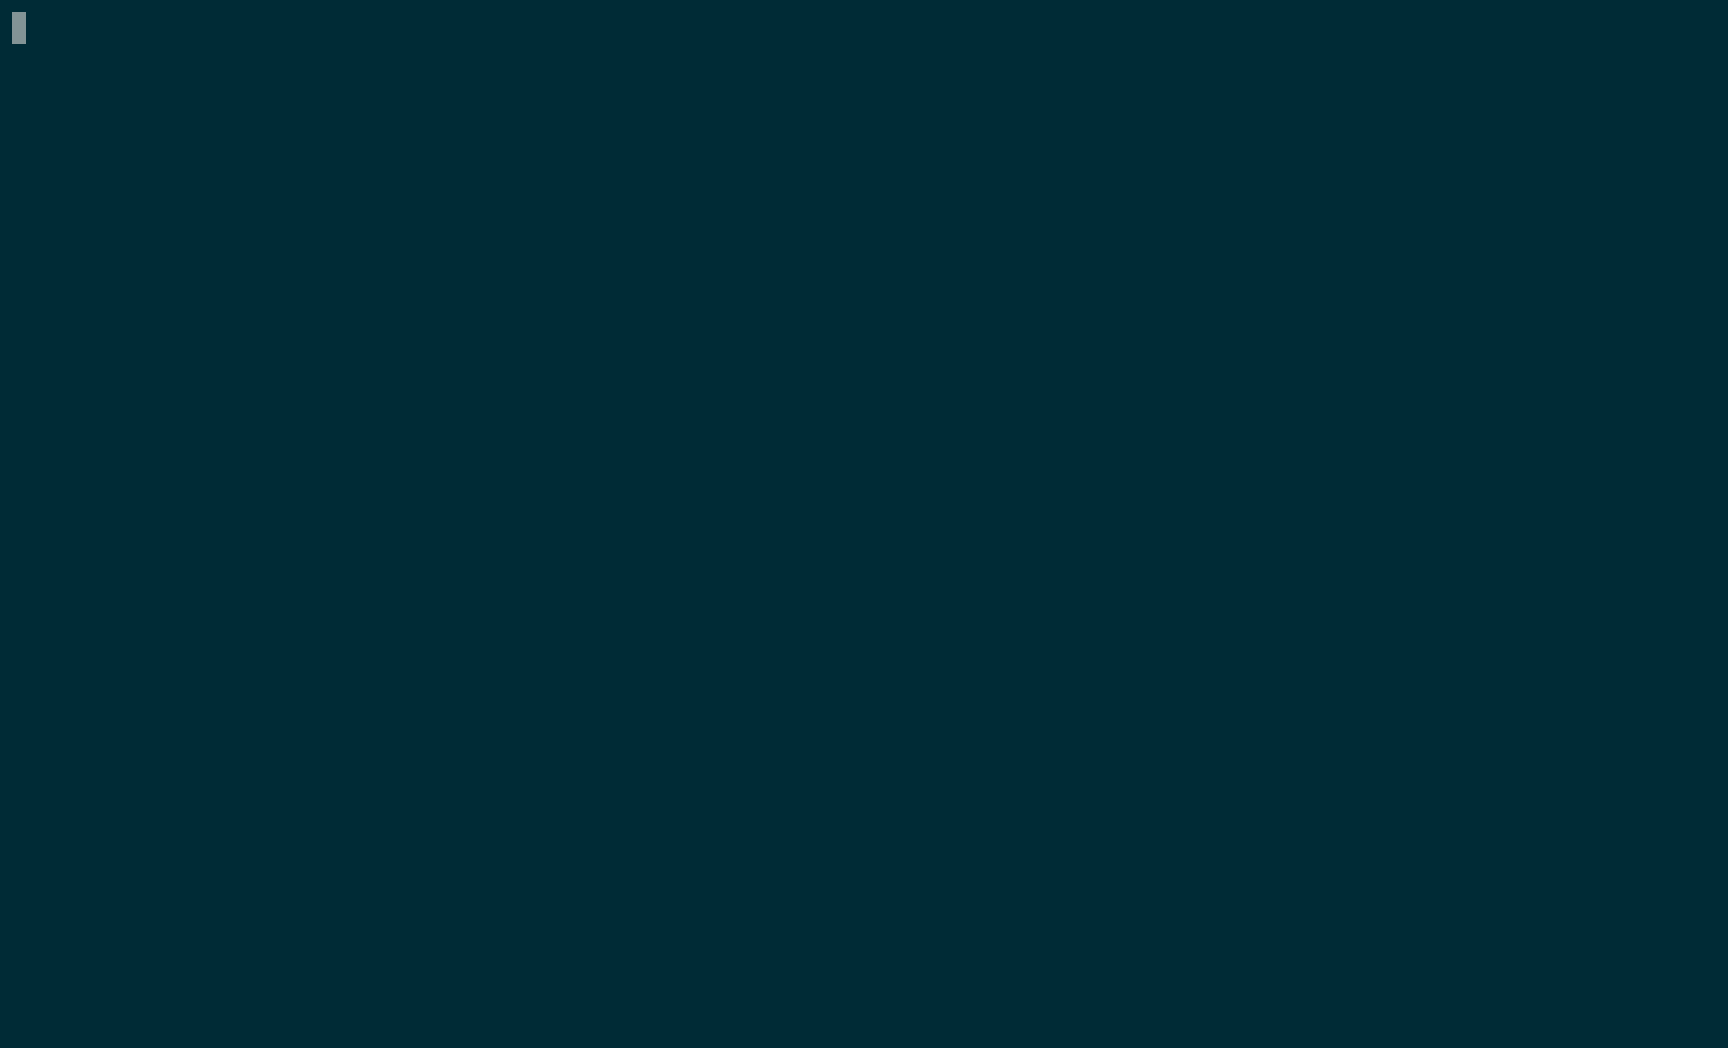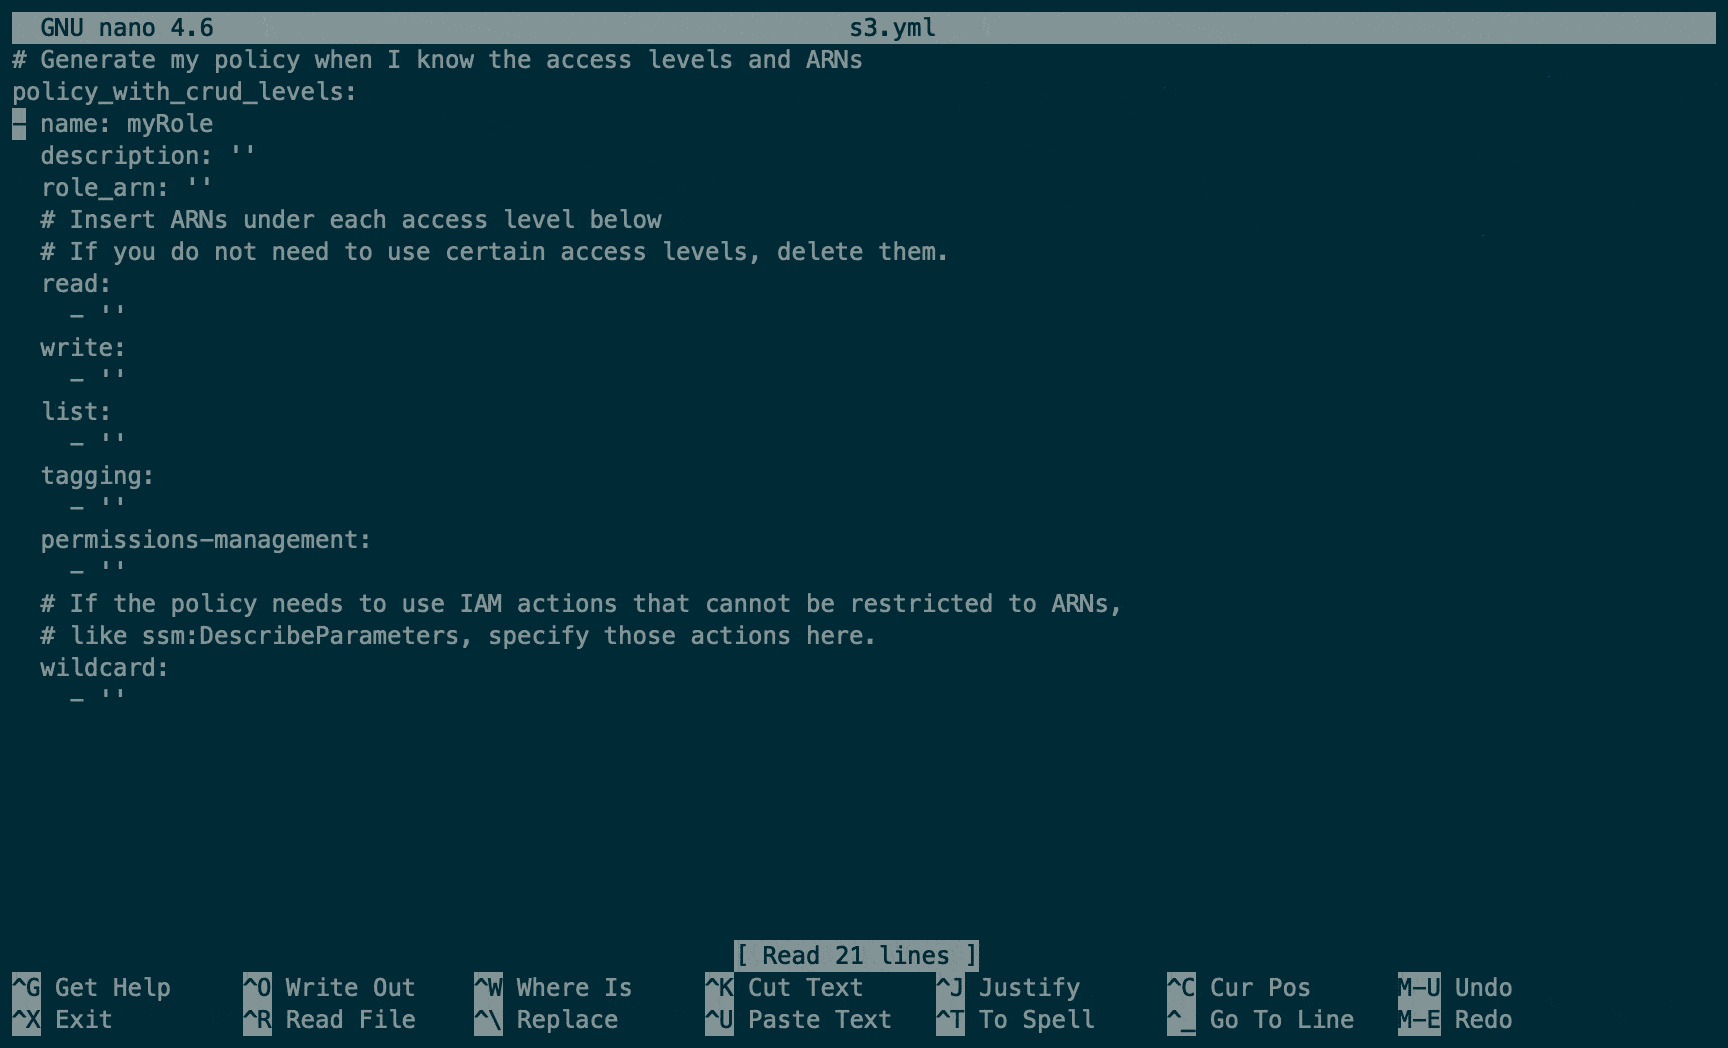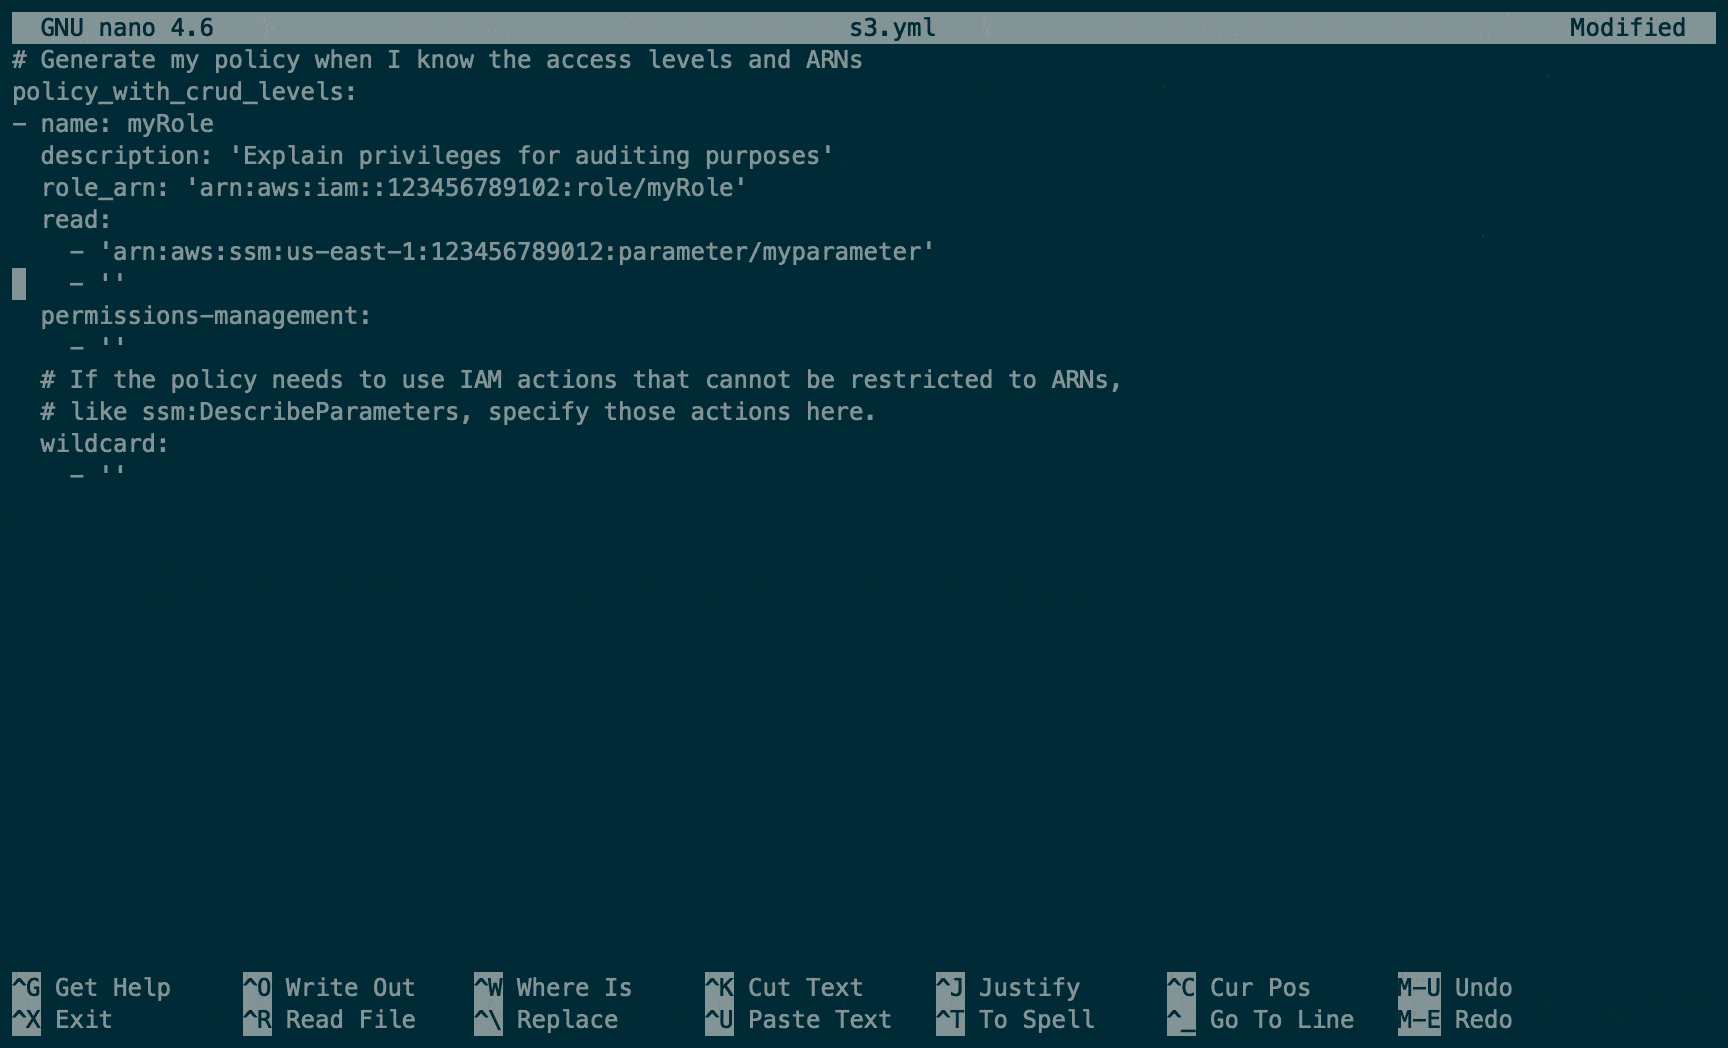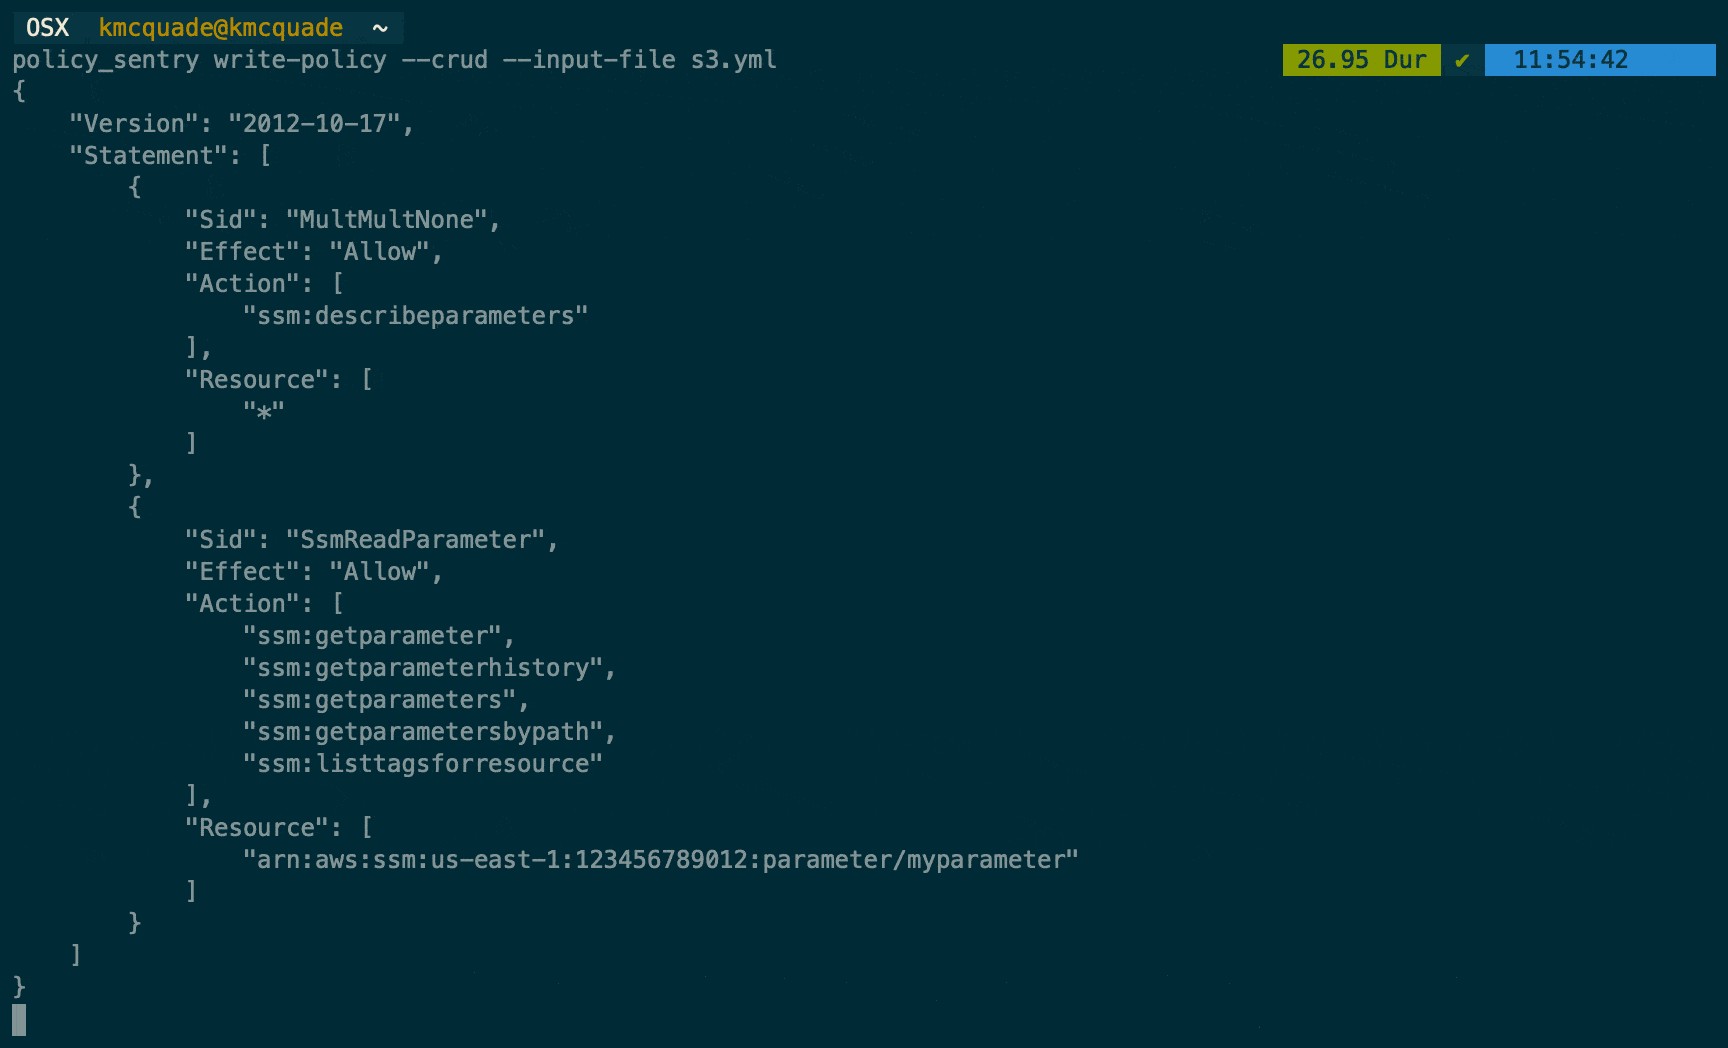
Genera policy IAM AWS con privilegi minimi basate su ARN di risorse e livelli di accesso, automatizzando la creazione sicura di policy per…

Automazione della consapevolezza situazionale per test di penetrazione cloud.

La piattaforma di sicurezza Kubernetes di StackRox esegue un'analisi dei rischi dell'ambiente container, fornisce visibilità e avvisi in tempo reale…

Un analizzatore open source in tempo reale di topologia di rete e protocolli

Framework di provisioning basato su PowerShell per la distribuzione di ambienti lab complessi su Hyper-V e Azure. Supporta Windows, Linux e prodotti…

Analisi dei rischi di sicurezza per le risorse Kubernetes

Gestione dei segreti cloud native per sviluppatori - non lasciare mai la tua riga di comando per i segreti.

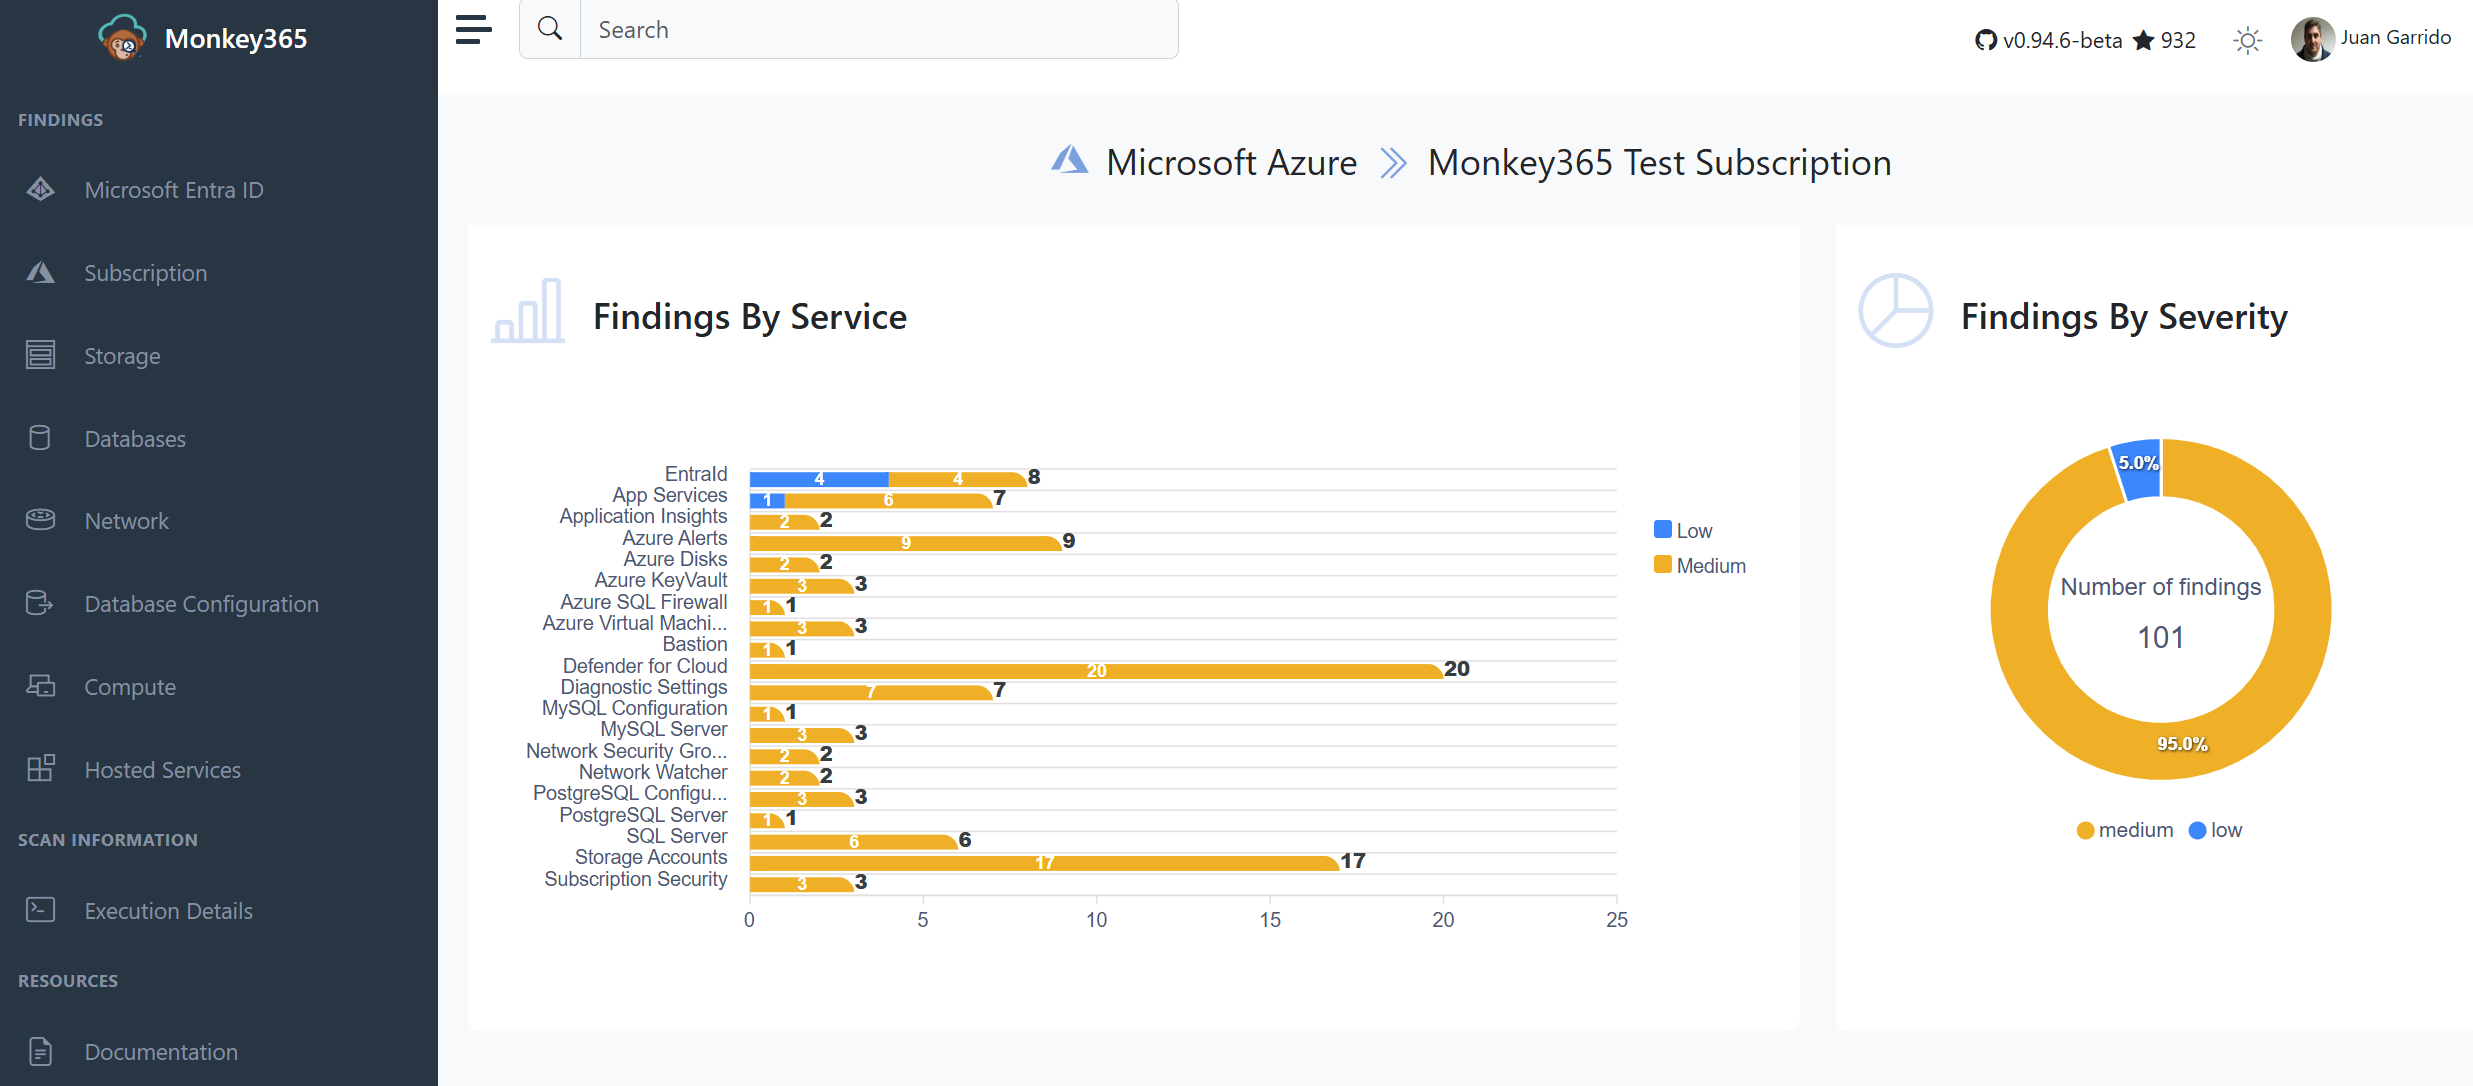
Framework di valutazione della sicurezza basato su PowerShell per Microsoft 365, Azure ed Entra ID. Esegue scansioni per individuare configurazioni…

Modulo Terraform per configurare il tuo account AWS con la configurazione di base sicura basata su CIS Amazon Web Services Foundations e AWS…

Cloud Security Suite - Strumento unico per auditare la postura di sicurezza dell'infrastruttura AWS/GCP/Azure.

Immagine del sistema operativo Linux immutabile ottimizzata per eseguire contenitori Incus e macchine virtuali, con UEFI Secure Boot, crittografia…

Knowledge base guidato dalla comunità per il pentesting di ambienti cloud e pipeline CI/CD: tecniche di attacco, enumerazione, escalation dei…

Una raccolta di materiale per penetration testing su AWS

PacBot (Bot delle Policy come Codice)

🛡️ 🔒 L'obiettivo di questo progetto è di rendere semplice creare e distruggere il proprio servizio VPN utilizzando WireGuard.

Strumento basato su PowerShell per la raccolta di informazioni relative a intrusioni O365 e potenziali violazioni.