

publications
 trailofbits/publications
Pubblicazioni di Trail of Bits
static-analysisfuzzingcryptography+5
trailofbits/publicationsPubblicazioni di Trail of Bits
 e-m-b-a/emba
EMBA - L'analizzatore di sicurezza del firmware
 cs01/gdbgui
Interfaccia frontend basata su browser per gdb (debugger GNU). Aggiungi breakpoint, visualizza lo stack, visualizza strutture dati e altro ancora in…
 codinggay/blackdex
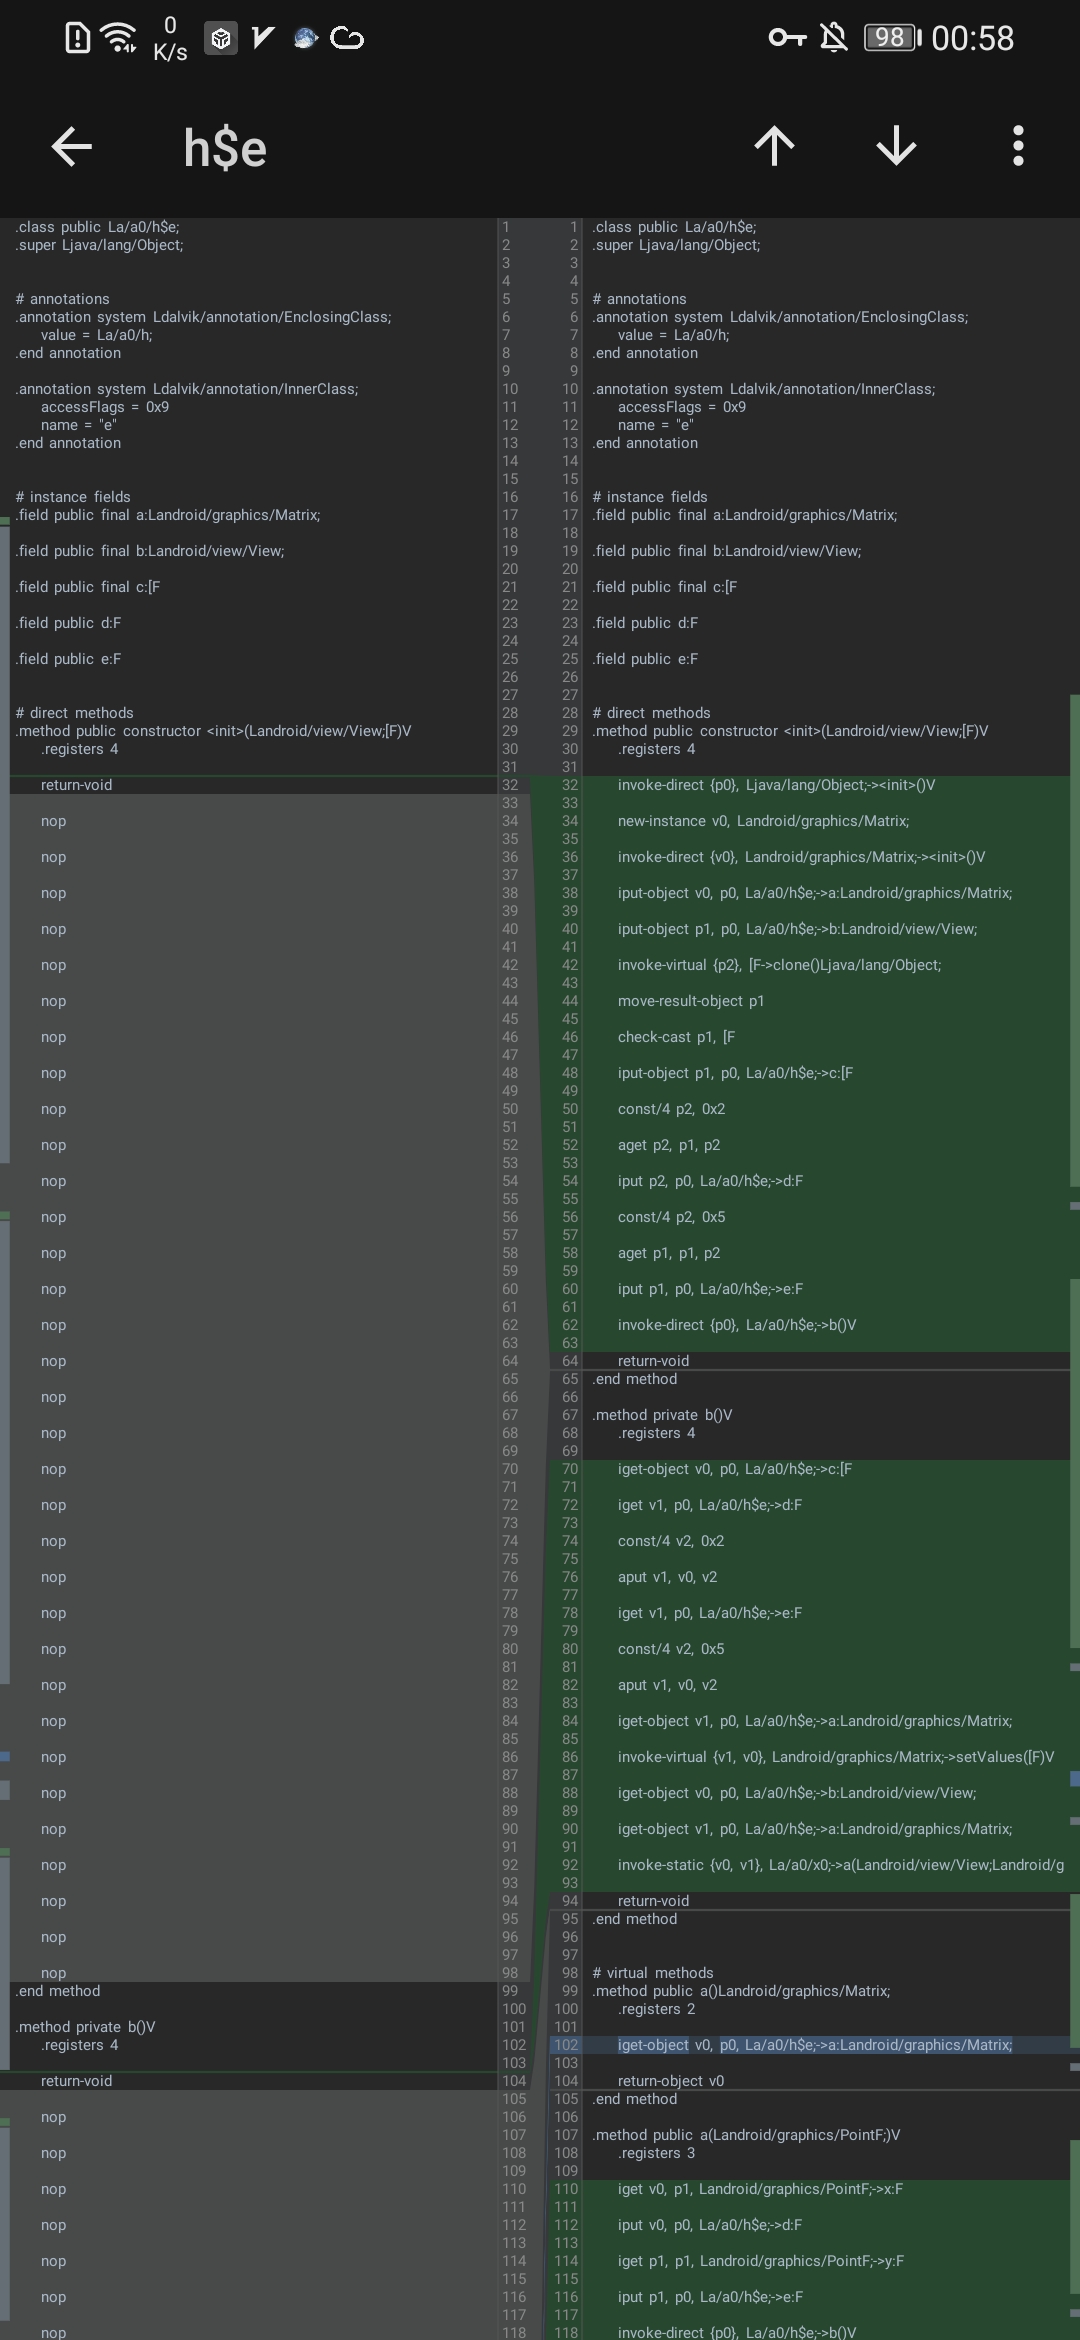
Unpacker APK per Android che estrae file DEX da app in esecuzione o installate su Android 5.0–12 senza root, Xposed o Frida, con supporto per…
 blacktop/ipsw
Coltellino svizzero per la ricerca iOS/macOS
 eteran/edb-debugger
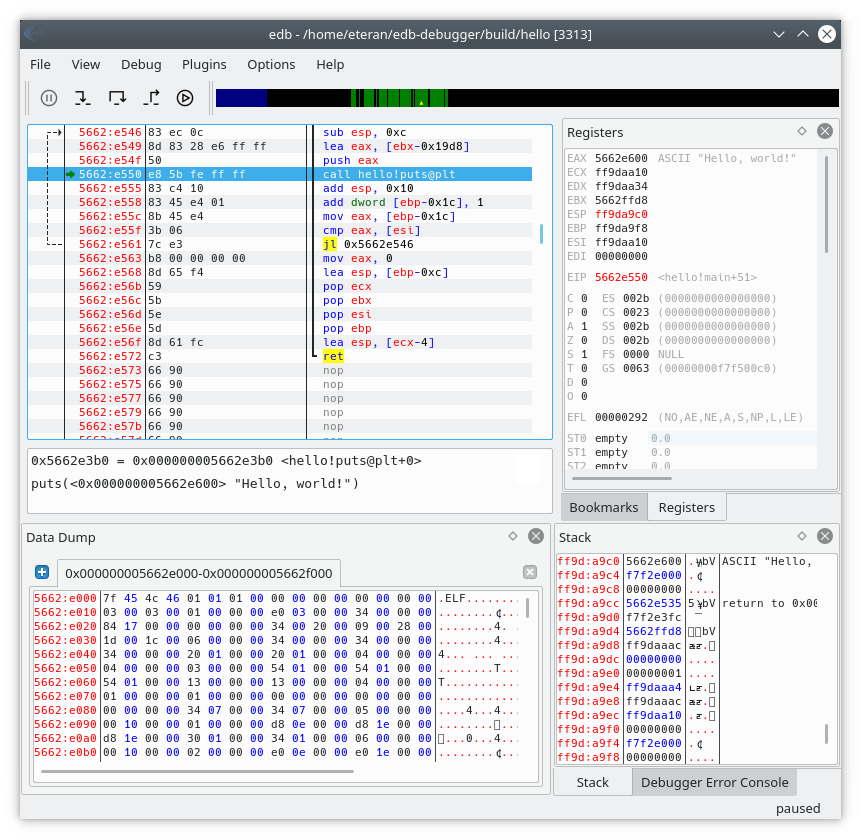
edb è un debugger multipiattaforma per AArch32/x86/x86-64.
 hasherezade/pe-bear
Strumento di reversing per Portable Executable con una GUI intuitiva.
 revng/revng
Open source binary analysis framework and decompiler built on LLVM and QEMU, lifting binaries to a readable intermediate representation for reverse…
 googleprojectzero/fuzzilli
Un fuzzer per motori JavaScript
 fuzzysecurity/powershell-suite
Le mie riflessioni su PowerShell
 erocarrera/pefile
pefile è un modulo Python per leggere e lavorare con i file PE (Portable Executable)
 jonathansalwan/ropgadget
Cerca gadget ROP in binari ELF, PE, Mach-O e Raw su architetture x86, ARM, MIPS e RISC-V. Supporta la generazione automatica di catene ROP e la…
 jonathansalwan/triton
Triton è una libreria di analisi binaria dinamica. Costruisci i tuoi strumenti di analisi dei programmi, automatizza il reverse engineering, esegui…
 cmu-sei/pharos
Strumenti di analisi statica automatizzata per programmi binari
 snare/voltron
Toolkit UI per debugger estensibile che fornisce viste personalizzabili di registri, disassemblaggio, stack, memoria, breakpoint e backtrace per…
 dman95/sasm
SASM - semplice IDE multipiattaforma per i linguaggi assembly NASM, MASM, GAS e FASM
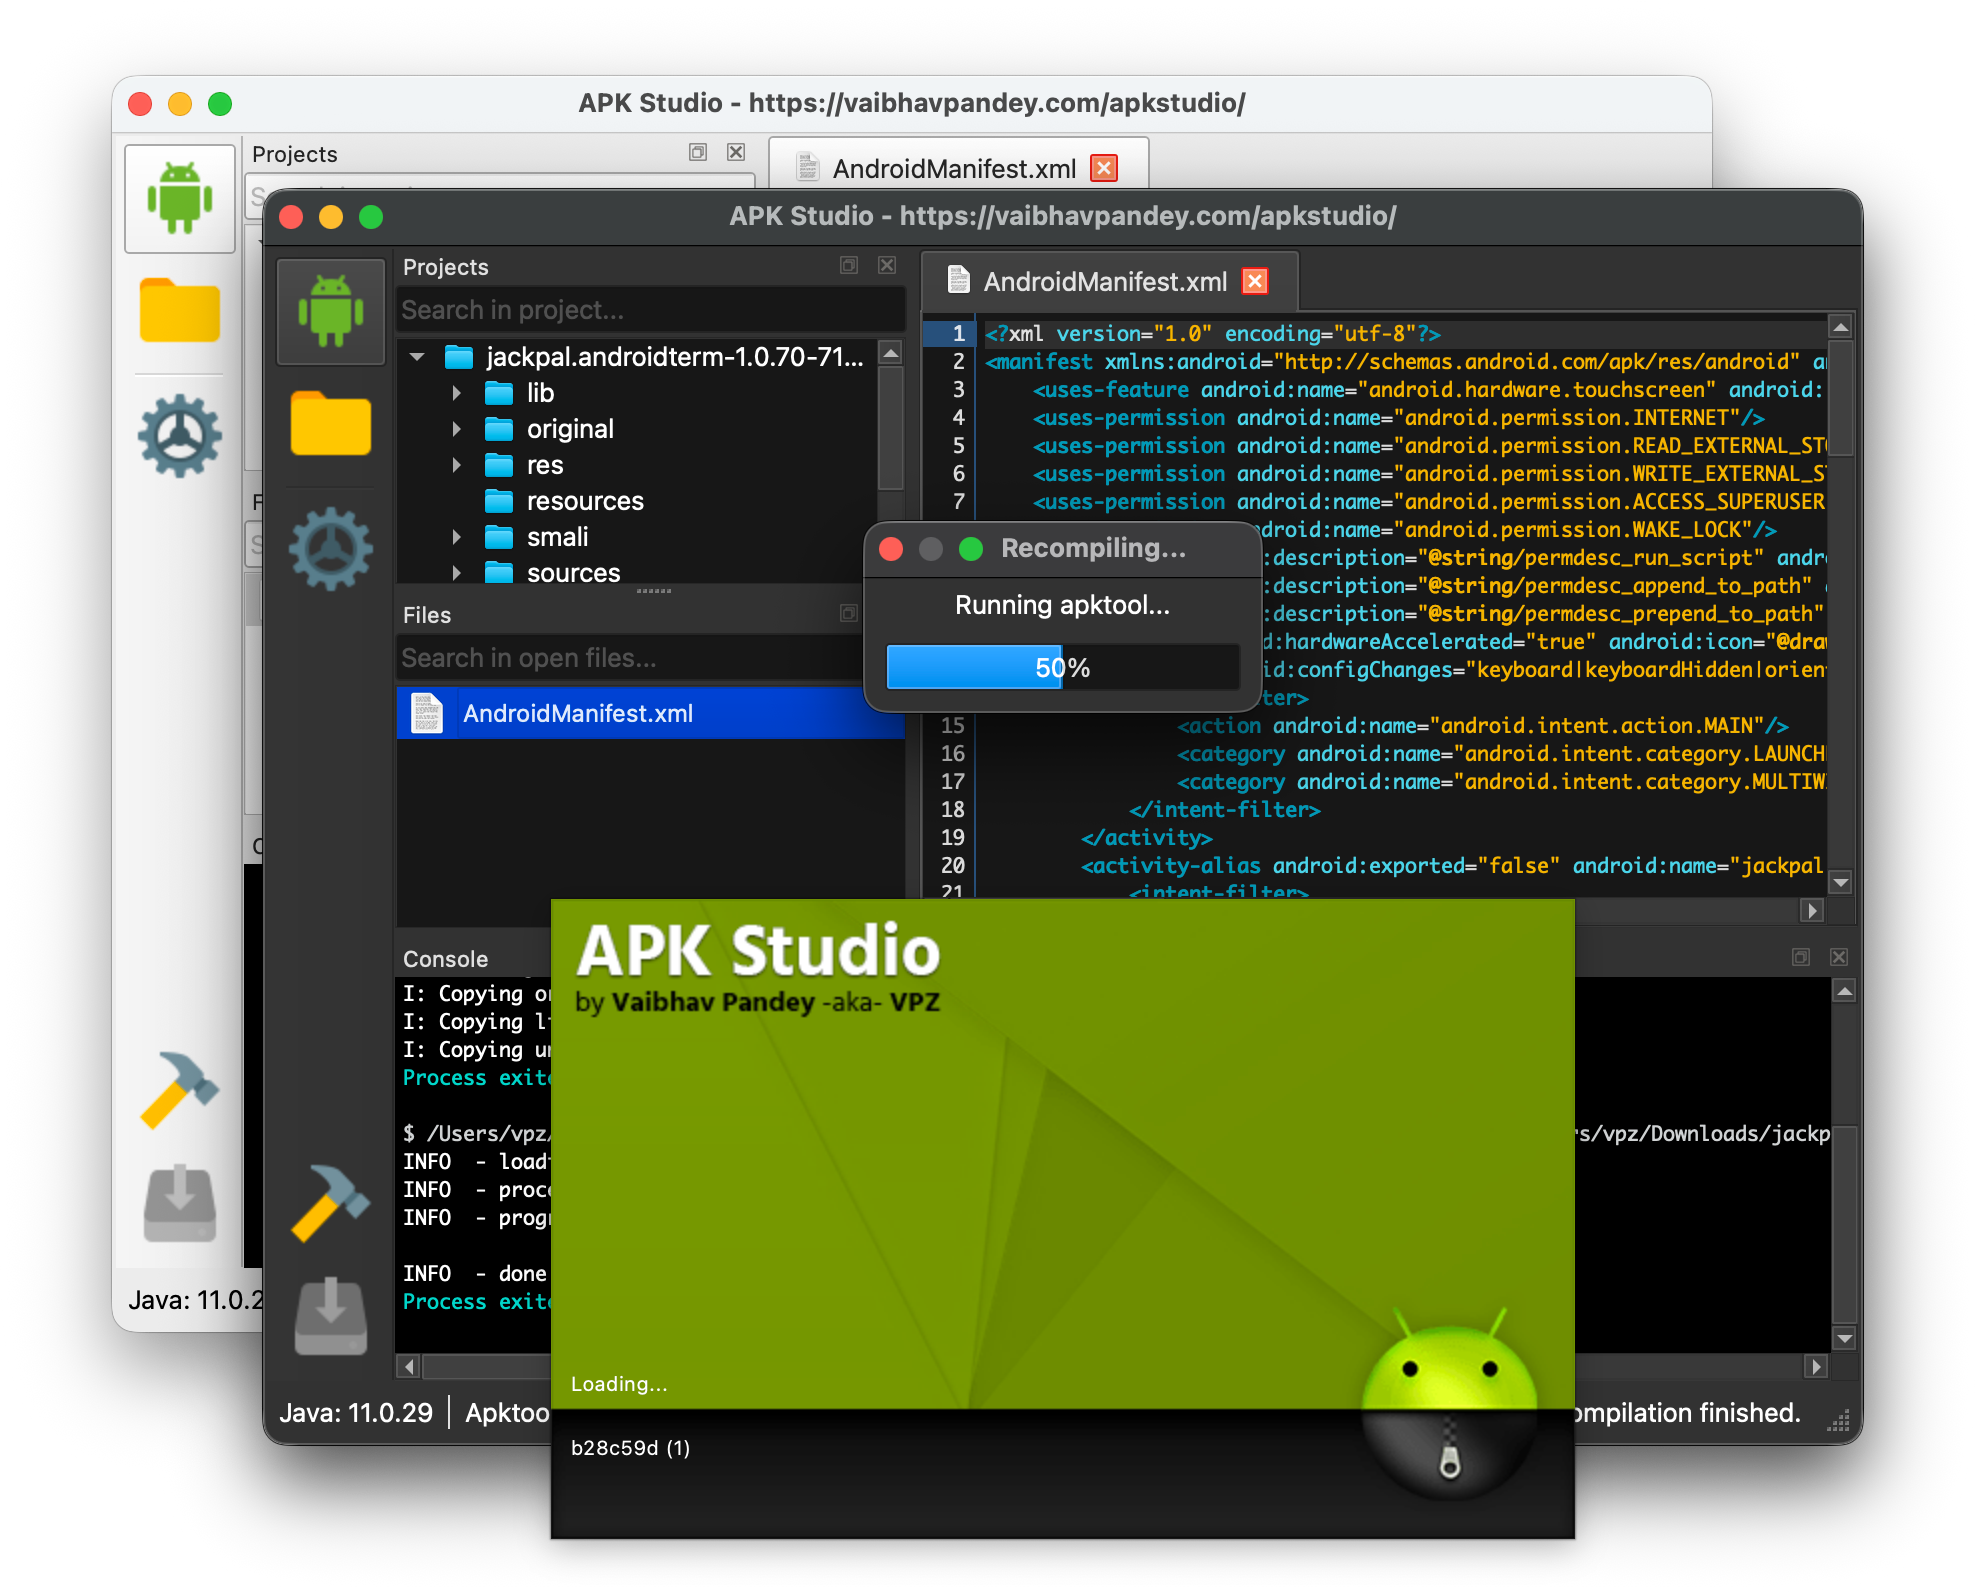 vaibhavpandeyvpz/apkstudio
IDE open-source, multipiattaforma basato su Qt6 per il reverse-engineering di pacchetti di applicazioni Android. Offre un layout simile a un IDE con…