

ghidra
 nationalsecurityagency/ghidra
Ghidra è un framework di reverse engineering del software (SRE)
android-securityembedded-systems-securitystatic-analysis+17
71.1k
nationalsecurityagency/ghidraGhidra è un framework di reverse engineering del software (SRE)
 0xax/linux-insides
A book-in-progress about the Linux kernel and its insides.
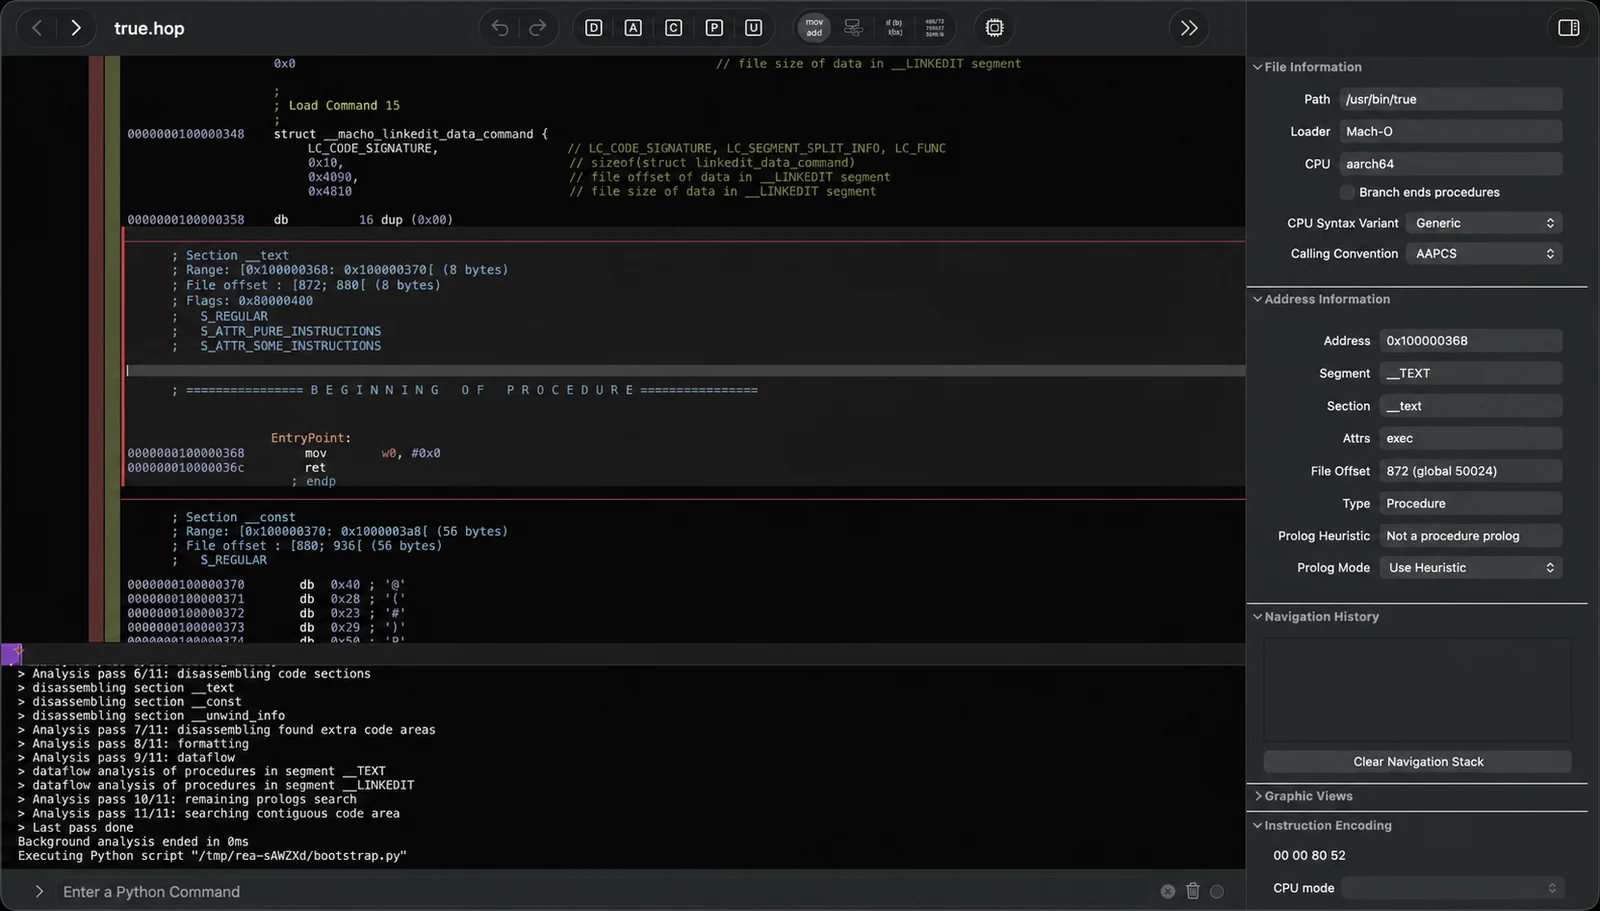 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
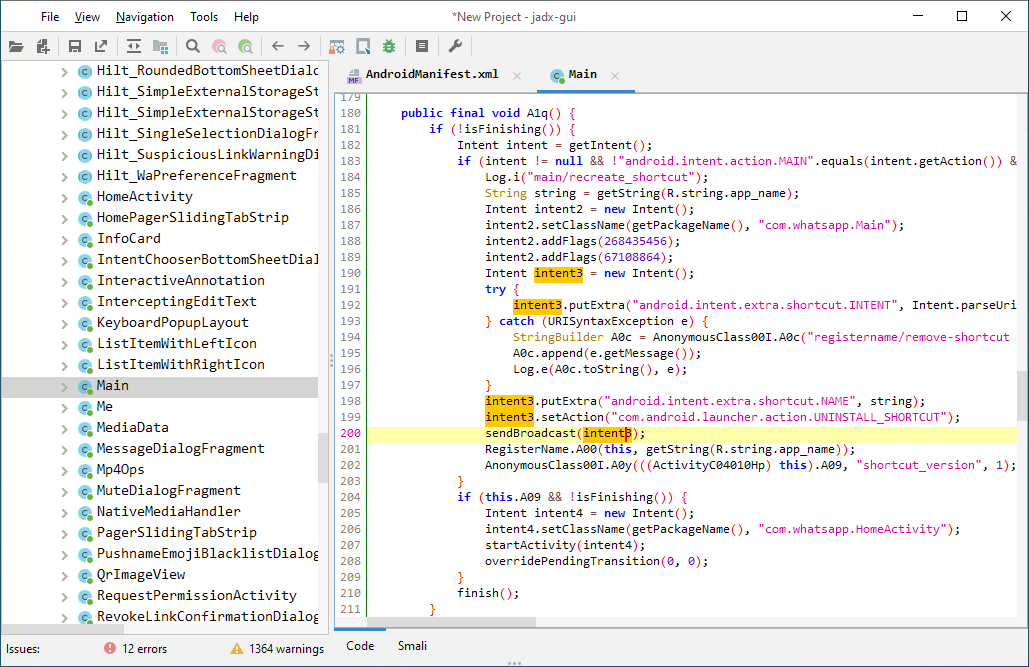 skylot/jadx
Strumento da riga di comando e GUI per decompilare file Android Dex e APK in codice sorgente Java leggibile, con decodifica delle risorse,…
 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
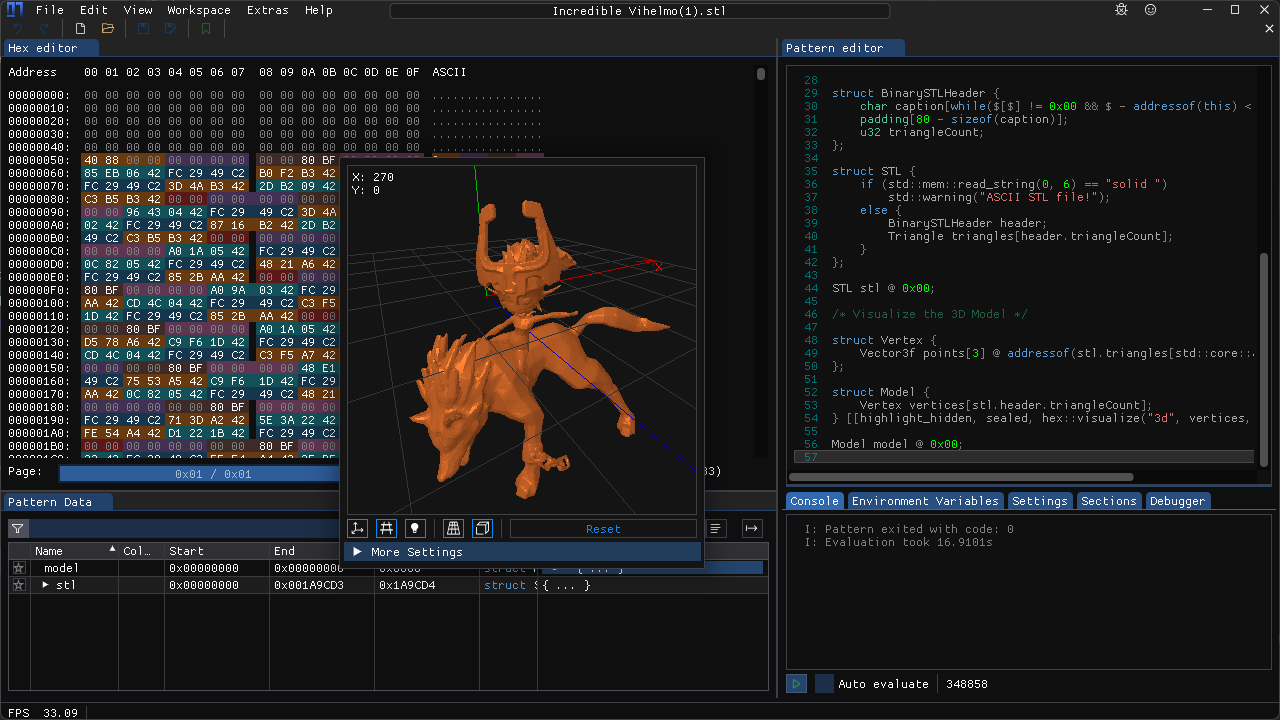 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 gchq/cyberchef
The Cyber Swiss Army Knife - un'app web per crittografia, codifica, compressione e analisi dei dati
 zhaoxuya520/reverse-skill
Pacchetto router di competenze basato sull'IA per reverse engineering, penetration testing e ricerca sulla sicurezza. Instrada gli agenti IA verso le…
 radareorg/radare2
Framework di reverse engineering e set di strumenti da riga di comando in stile UNIX
 ibotpeaches/apktool
Uno strumento per il reverse engineering di file APK Android
 icsharpcode/ilspy
.NET Decompiler con supporto per PDB generation, ReadyToRun, Metadata (e altro) - multipiattaforma!
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 frida/frida
Repo principale per l'hosting dei binari di rilascio
 0x4m4/hexstrike-ai
Server MCP che consente agli agenti AI di eseguire autonomamente oltre 150 strumenti di cybersecurity per test di penetrazione automatizzati,…
 we5ter/scanners-box
The Ultimate Open-Source Security Arsenal for Hackers, Enterprises, and AI Agents——面向极客、企业与 AI 智能体的全域开源网络安全工具矩阵
 lolbas-project/lolbas
Binari e Script che Vivono della Terra - (LOLBins e LOLScripts)
 gallopsled/pwntools
Framework CTF e libreria di sviluppo exploit
 zardus/ctf-tools
Alcuni script di configurazione per strumenti di ricerca sulla sicurezza.