SharpMapExec
Coltellino svizzero nativo Windows per penetration testing, movimento laterale, accesso alle credenziali, esfiltrazione di dati e scansione delle…

Coltellino svizzero nativo Windows per penetration testing, movimento laterale, accesso alle credenziali, esfiltrazione di dati e scansione delle…

Strumento di relay NTLM a livello di sistema che intercetta le API di autenticazione di Windows per inoltrare connessioni NTLM in arrivo, declassare…


Rileva attacchi NTLM relay tramite l'exploit PetitPotam utilizzando Zeek, distinguendo i tentativi riusciti da quelli non riusciti analizzando i…

Automatizza le chiamate vishing tramite bot Discord e API per intercettare le password monouso via SMS, aggirando la verifica SMS per PayPal, Google,…

DEPRECATO, si prega di utilizzare il nuovo repository di OWASP: https://github.com/OWASP/raider

Cracker di hash WordPress.

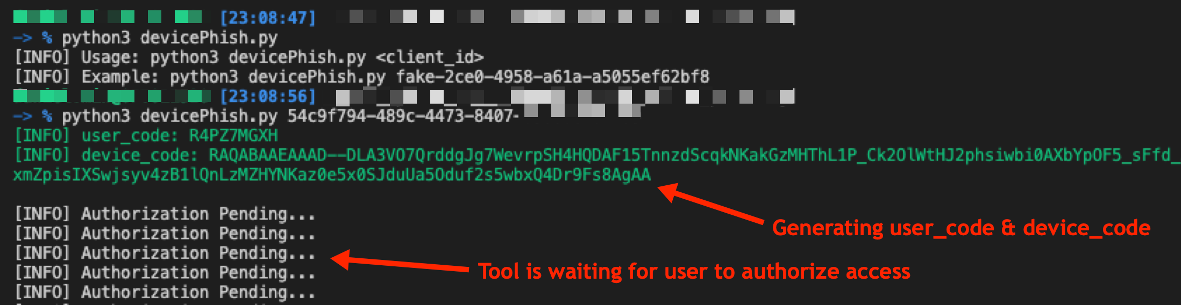
Uno script proof-of-concept per condurre un attacco di phishing abusando del flusso di autorizzazione OAuth di Microsoft 365

verifica se Azure AD Connect è interessato dalla vulnerabilità descritta in CVE-2021-36949

Un tool multithread in Python3 per attacchi SSH a dizionario.

Uno strumento per escalare i privilegi in una rete Active Directory, costringendo l'autenticazione dagli account macchina e inoltrandola al servizio…

Ricerca associata all'Honeypot NLA

SpoolSample -> Responder con NetNTLM Downgrade -> NetNTLMv1 -> NTLM -> Kerberos Silver Ticket

Strumento man-in-the-middle SSH

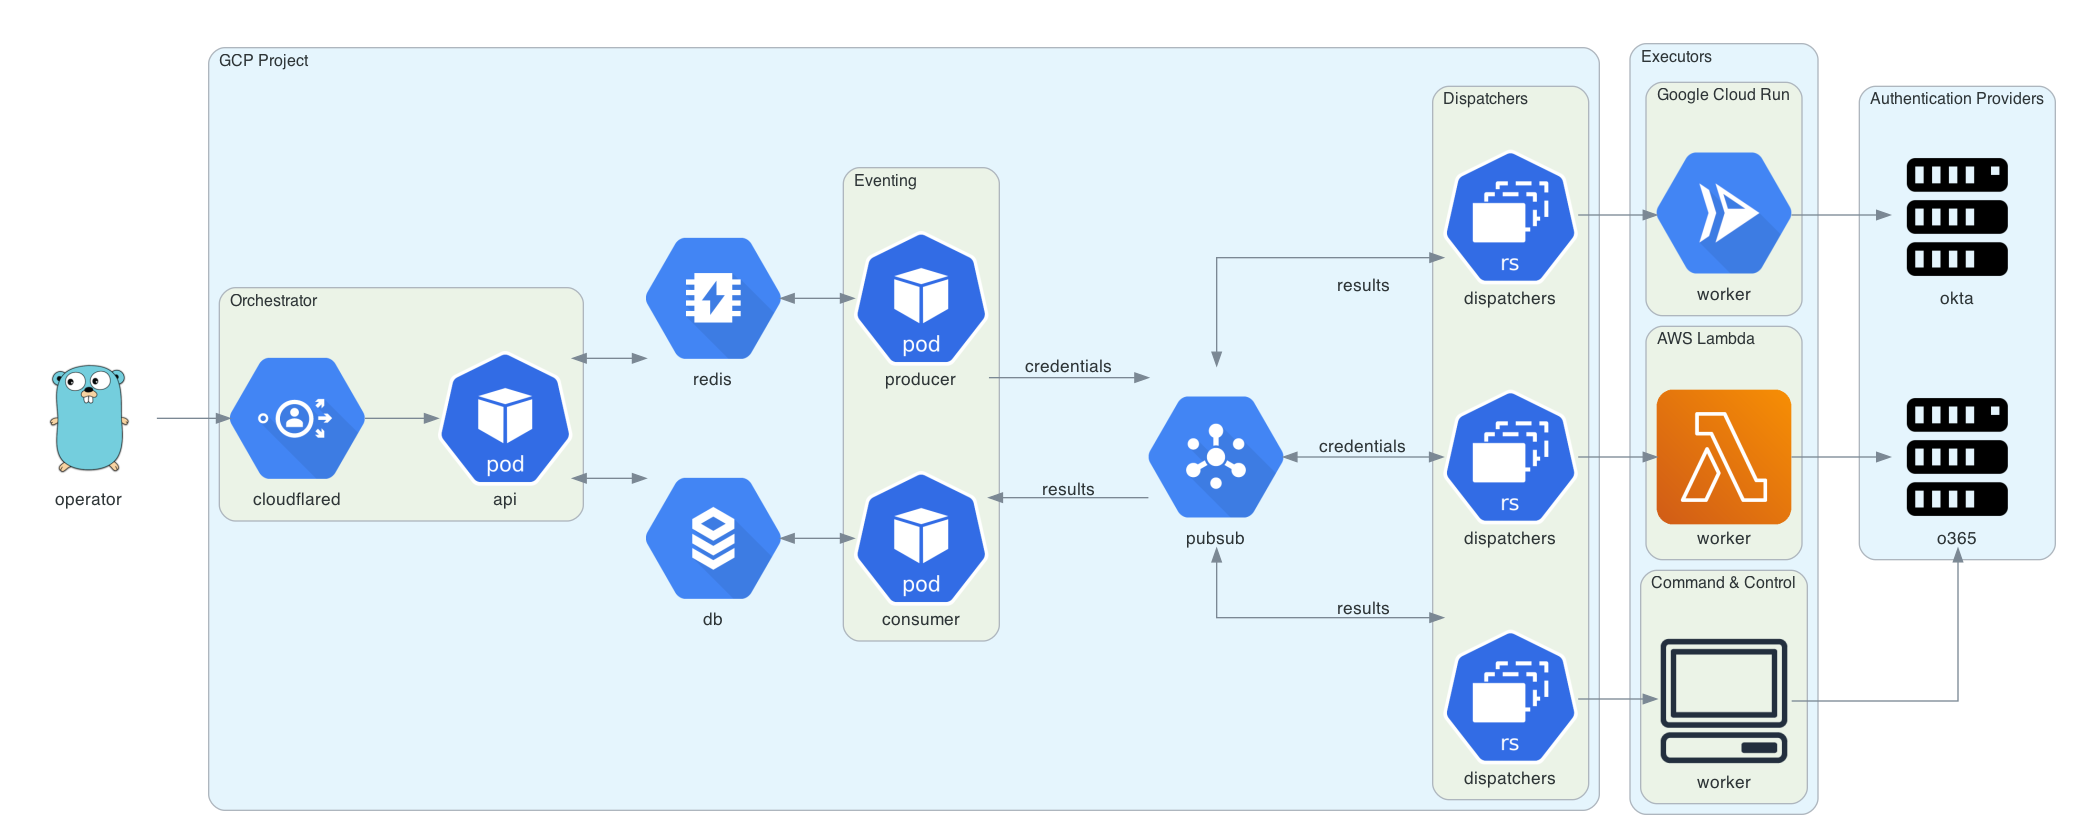
strumento automatizzato di password spraying

Script shell che monitora un processo sudo vulnerabile e attiva il blocco dell'autenticazione per mitigare CVE-2021-3156.

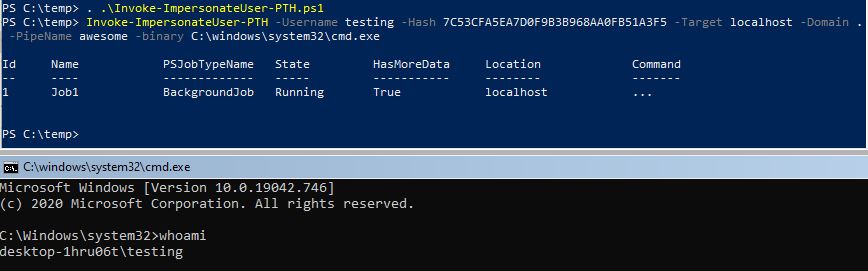
Passa l'hash a un pipe con nome per l'impersonazione del token

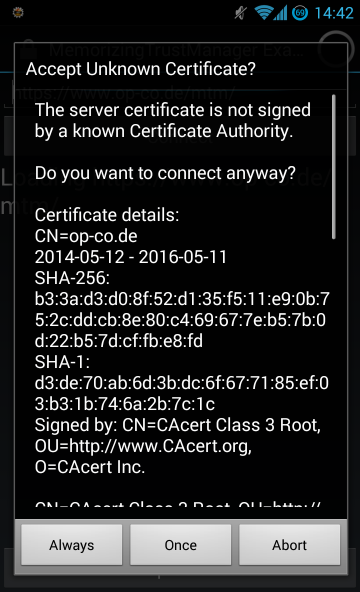
Un "plugin" per Android Java per consentire di chiedere all'utente informazioni sui certificati SSL