
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
270 risultati
Tiredful-API preview

Tiredful-API

GitHubpayatu/tiredful-api

Un'applicazione web volutamente vulnerabile basata su API REST.

web-application-exploitationapi-security-testingpenetration-testing+2
583
6 anni fa
frida-fuzzer preview
Archived

frida-fuzzer

GitHubandreafioraldi/frida-fuzzer

Questo fuzzer sperimentale è destinato al fuzzing in-memory delle API.
dynamic-analysis-sandboxingexploitationapi-security-testing+3
5776 anni fa
burpcommander preview

burpcommander

GitHubpentestgeek/burpcommander

Interfaccia a riga di comando Ruby per l'API REST di Burp Suite.

web-vulnerability-scannersscripting-automationapi-security-testing+1
576 anni fa
automatic-api-attack-tool preview

automatic-api-attack-tool

GitHubimperva/automatic-api-attack-tool

Lo strumento di attacco API personalizzabile di Imperva prende una specifica API come input, genera ed esegue attacchi basati su di essa come output.
vulnerability-scannersweb-application-exploitationapi-security-testing+2
4956 anni fa
alexafaraday preview

alexafaraday

GitHubinfobyte/alexafaraday

Esempio di skill Alexa per Faraday API
vulnerability-analysisscripting-automationapi-security-testing+2
57 anni fa
BurpSuite_Pro_v1.7.37 preview

BurpSuite_Pro_v1.7.37

GitHubjas502n/burpsuite_pro_v1.7.37

Piattaforma completa di test di sicurezza delle applicazioni web con motore di scansione avanzato, proxy di intercettazione e rilevamento…
web-vulnerability-scannersweb-proxies-interceptionweb-application-exploitation+4
567 anni fa
syntribos preview
Archived

syntribos

GitHubopenstack-archive/syntribos

Strumento di test di sicurezza per API Python di OpenStack Security Group
vulnerability-scannersapi-security-testingweb-security+2
2717 anni fa
argumentinjectionhammer preview

argumentinjectionhammer

GitHubnccgroup/argumentinjectionhammer

Un'estensione Burp progettata per identificare vulnerabilità di iniezione di argomenti.
vulnerability-scannersweb-vulnerability-scannersapi-security-testing+2
1247 anni fa
Gurp preview

Gurp

GitHubjoanbono/gurp

Comandante Burp scritto in Go
web-proxies-interceptionapi-security-testingpenetration-testing
567 anni fa
Inspeckage preview

Inspeckage

GitHubac-pm/inspeckage

Android Package Inspector - analisi dinamica con api hooks, avvia attività non esportate e altro. (Xposed Module)
android-securitydynamic-analysis-sandboxingmobile-app-pentesting+2
3.0k8 anni fa
suds preview

suds

GitHubosirium/suds

Clone di suds 0.4 + suds-0.4-CVE-2013-2217.patch
vulnerability-analysisscripting-automationapi-security-testing+3
8 anni fa
burpa preview

burpa

GitHub0x4d31/burpa

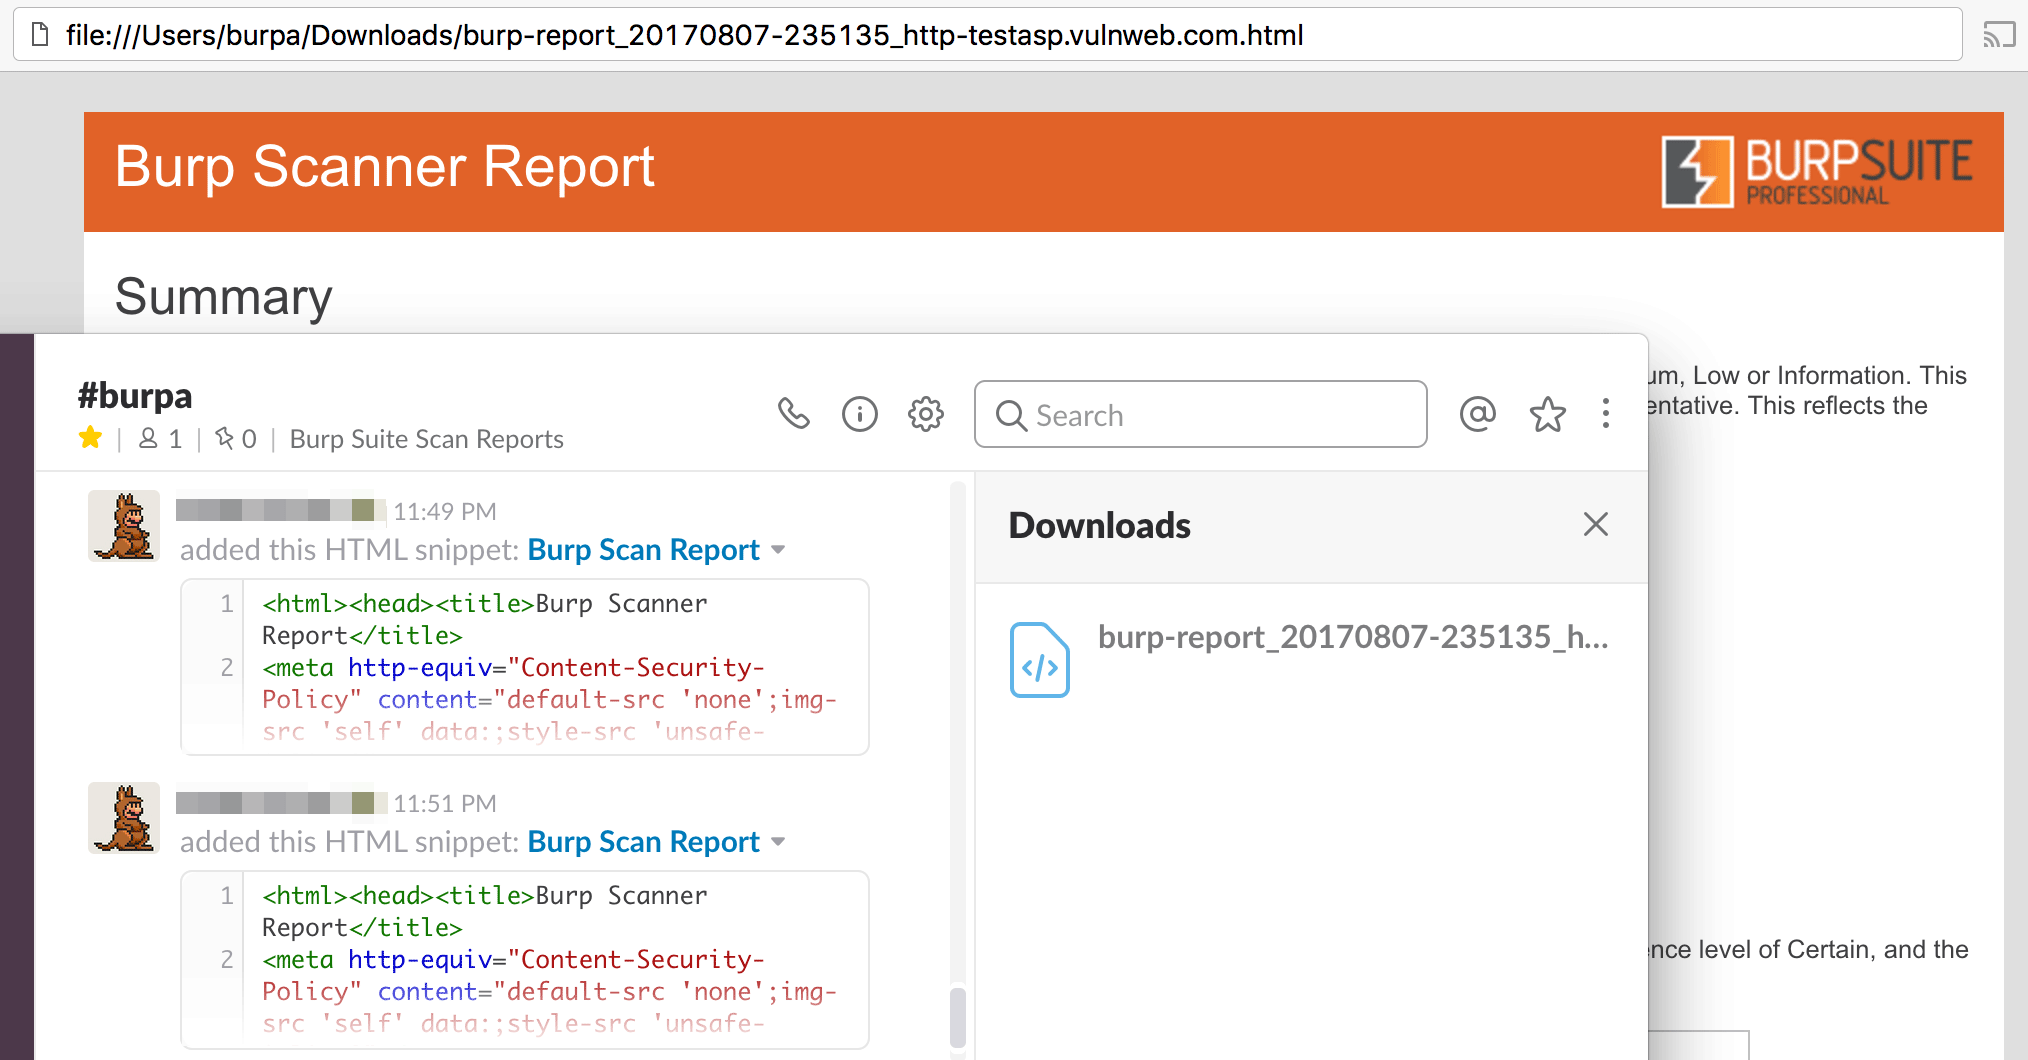
Burp-Automator: uno strumento di automazione per Burp Suite con integrazione Slack. Può essere utilizzato con Jenkins e Selenium per automatizzare i…
vulnerability-scannersapi-security-testingweb-security+1
5359 anni fa
AutoNessus preview

AutoNessus

GitHubdeepseasred/autonessus

Questo script comunica con l'API di Nessus per aiutare nell'automazione delle scansioni. A seconda del flag utilizzato con lo script, è possibile…

vulnerability-scannersapi-security-testing
2149 anni fa
hooker preview
Archived

hooker

GitHubandroidhooker/hooker

Hooker è un progetto open source per l'analisi dinamica di applicazioni Android. Questo progetto fornisce vari strumenti e applicazioni che possono…

android-securitydynamic-analysis-sandboxingmobile-app-pentesting+3
41510 anni fa
Vega preview

Vega

GitHubsubgraph/vega

Subgraph Vega

vulnerability-scannersdynamic-analysis-sandboxingweb-application-exploitation+3
36310 anni fa
AMFDSer-ngng preview

AMFDSer-ngng

GitHubnccgroup/amfdser-ngng

Un plugin Burp Extender che prende oggetti AMF deserializzati e li codifica in XML usando la libreria Xtream.
vulnerability-scannersdynamic-analysis-sandboxingweb-application-exploitation+3
2711 anni fa
OAuth-Request-Crafter preview

OAuth-Request-Crafter

GitHubajinabraham/oauth-request-crafter

OAuth Request Crafter
authentication-authorizationweb-proxies-interceptionapi-security-testing+2
812 anni fa
burp-radamsa preview

burp-radamsa

GitHubraz0r/burp-radamsa

Estensione del fuzzer Radamsa per Burp Suite

dynamic-analysis-sandboxingvulnerability-analysisapi-security-testing+3
2313 anni fa
Precedente1…1415Successivo
Test di Sicurezza delle API — Strumenti — Pagina 15 | Kitploit