
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Test di Sicurezza delle API — Strumenti — Pagina 6 | Kitploit

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
269 risultati
nuclei-burp-plugin preview

nuclei-burp-plugin

GitHubprojectdiscovery/nuclei-burp-plugin

Plugin per Burp Suite per generare ed eseguire template di vulnerabilità Nuclei direttamente da richieste e risposte HTTP, con auto-completamento…

vulnerability-scannersapi-security-testingweb-security+2
1.3k

29 giorni fa
gotestwaf preview

gotestwaf

GitHubwallarm/gotestwaf

Un progetto open-source in Golang per valutare diversi strumenti di sicurezza API e WAF per la logica di rilevamento e i bypass.

vulnerability-scannersweb-vulnerability-scannersapi-security-testing+4
1.8k25 giorni fa
WSSAT preview

WSSAT

GitHubyalcinyolalan/wssat

STRUMENTO DI VALUTAZIONE DELLA SICUREZZA DEI SERVIZI WEB

static-analysisvulnerability-scannersdynamic-analysis-sandboxing+3
3905 anni fa
burp-rest-api preview
Archived

burp-rest-api

GitHubvmware-archive/burp-rest-api

API REST/JSON per lo strumento di sicurezza Burp Suite.

vulnerability-scannersweb-proxies-interceptionscripting-automation+4
5661 anno fa
firefox-devtools-mcp preview

firefox-devtools-mcp

GitHubmozilla/firefox-devtools-mcp

Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi

android-securitydynamic-analysis-sandboxingnetwork-mapping+7
3452 giorni fa
API-Wordlist preview

API-Wordlist

GitHubnet-hunter121/api-wordlist

Wordlist curate di nomi di funzioni API, verbi e sostantivi per il fuzzing degli endpoint di applicazioni web con Burp Suite Intruder.

api-security-testinginformation-gatheringweb-security+3
2545 anni fa
Autorize preview

Autorize

GitHubquitten/autorize

Estensione automatica per il rilevamento di violazioni di autorizzazione per Burp Suite scritta in Jython sviluppata da Barak Tawily per agevolare il…

authentication-authorizationvulnerability-scannersapi-security-testing+2
1.2k7 mesi fa
batchql preview

batchql

GitHubassetnote/batchql

Script di auditing di sicurezza per GraphQL con focus sull'esecuzione di query e mutazioni GraphQL in batch.

vulnerability-scannersapi-security-testingweb-security+1
4135 anni fa
PyJFuzz preview

PyJFuzz

GitHubmseclab/pyjfuzz

PyJFuzz - Fuzzer JSON in Python

dynamic-analysis-sandboxingvulnerability-analysisapi-security-testing+2
3773 anni fa
pentest-mapper preview

pentest-mapper

GitHubportswigger/pentest-mapper

Un'estensione di Burp Suite per il penetration testing delle applicazioni, che mappa flussi e vulnerabilità.

vulnerability-analysisapi-security-testingweb-security+2
1222 anni fa
Moxy preview

Moxy

GitHubmatank001/moxy

Moxy è uno strumento DAST open-source progettato per il test di sicurezza delle applicazioni web moderne. Offre un'interfaccia facile da usare con…

reconnaissancevulnerability-scannersdynamic-analysis-sandboxing+9
1189 mesi fa
Damn-Vulnerable-GraphQL-Application preview

Damn-Vulnerable-GraphQL-Application

GitHubdolevf/damn-vulnerable-graphql-application

Damn Vulnerable GraphQL Application è un'implementazione intenzionalmente vulnerabile del servizio GraphQL progettata per apprendere e praticare la…

vulnerability-analysisapi-security-testingweb-security+5
1.7k1 anno fa
GraphCrawler preview
Archived

GraphCrawler

GitHubgsmith257-cyber/graphcrawler

Toolkit per test di sicurezza automatizzati di GraphQL

reconnaissancevulnerability-scannersapi-security-testing+3
3342 anni fa
bug-reaper preview

bug-reaper

GitHubshaniidev/bug-reaper

Web2 bug bounty Agent Skill — basato su evidenze, niente fuffa AI. Copre 18 classi di vulnerabilità su HackerOne, Bugcrowd, Intigriti e YesWeHack.

reconnaissancevulnerability-analysisexploitation+8
668 mesi fa
burp-cc-bridge preview

burp-cc-bridge

GitHublarrypeseckis/burp-cc-bridge

Automazione delle API REST per Burp Suite Community Edition. Estensione Java drop-in che espone gli endpoint send/repeat/history tramite un'API HTTP…

web-proxies-interceptionscripting-automationapi-security-testing+3
74 mesi fa
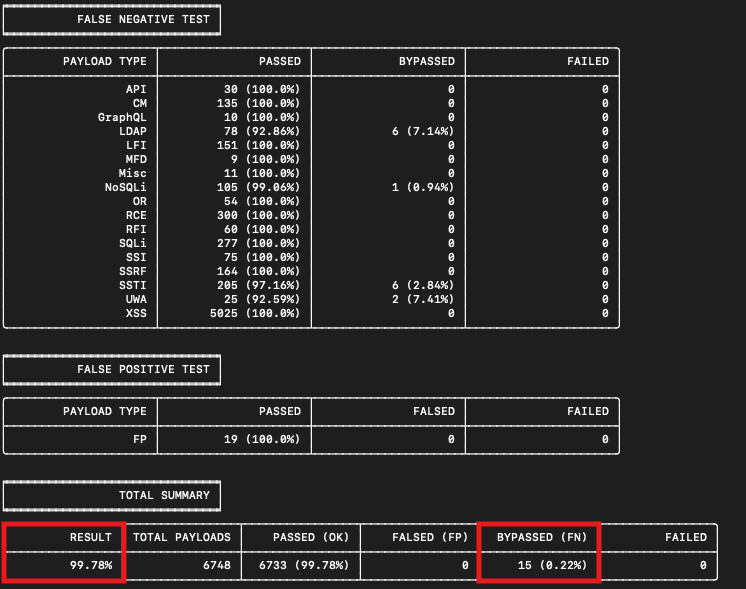
waf-bypass preview

waf-bypass

GitHubnemesida-waf/waf-bypass

Strumento automatizzato per test di sicurezza WAF che rileva falsi positivi e falsi negativi utilizzando oltre 15 categorie di payload tra cui SQLi,…

vulnerability-scannersapi-security-testingwaf-bypass+2
1.5k3 mesi fa
graphql-cop preview

graphql-cop

GitHubdolevf/graphql-cop

Utilità Python leggera per il controllo di sicurezza automatizzato delle API GraphQL. Rileva configurazioni errate, fughe di informazioni e…

vulnerability-scannersweb-vulnerability-scannersdynamic-code-analysis+5
68411 mesi fa
hulak preview

hulak

GitHubxaaha/hulak

Un client API CLI leggero basato su file con segreti crittografati con age, supporto GraphQL di prima classe e un server MCP integrato per i flussi…

encryption-decryption-toolsapi-security-testingdevsecops+4
909 giorni fa
Precedente1…567…15Successivo