Aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…

Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…

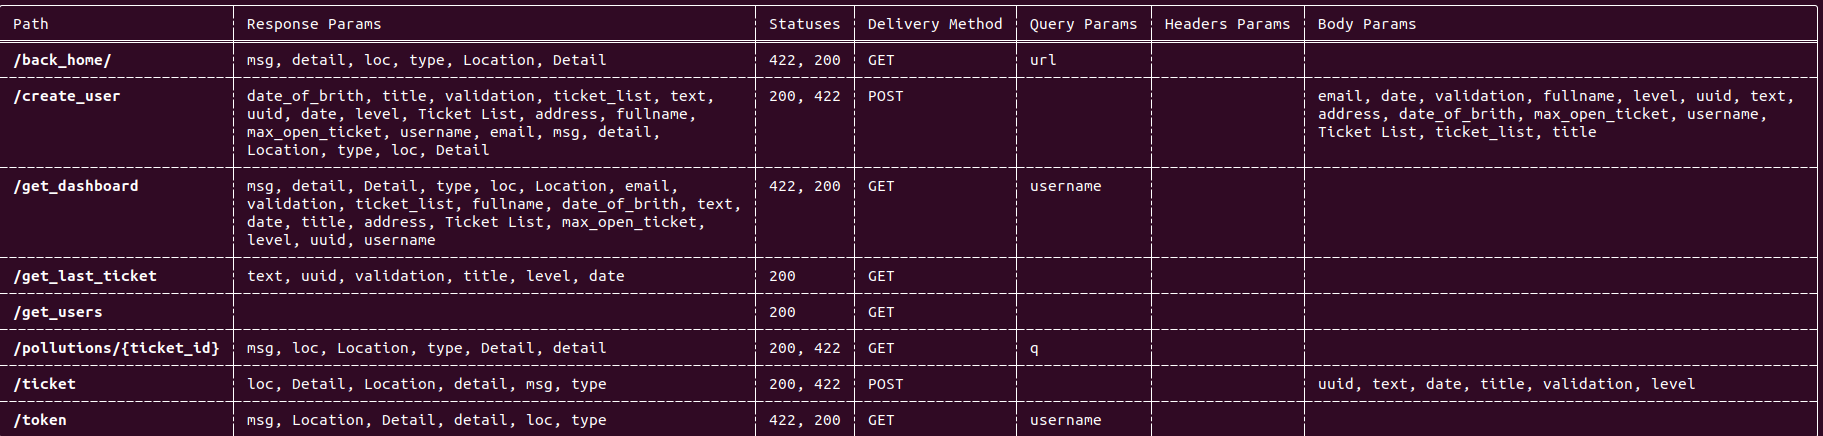
Piattaforma open-source per la sicurezza delle API, progettata per il rilevamento continuo delle API, i test delle vulnerabilità e il rilevamento…

An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.

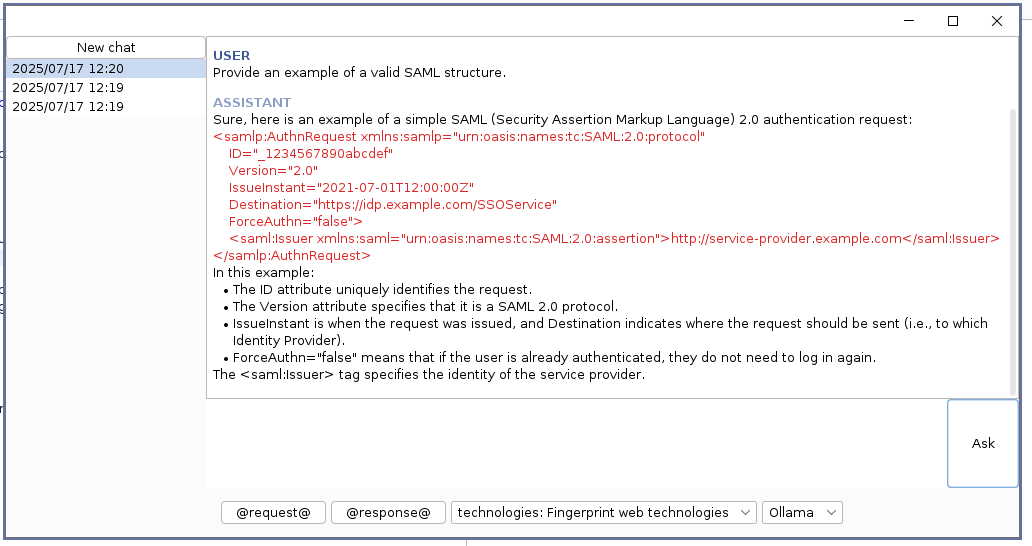
HopLa Burp Suite Extender plugin - Porta funzionalità di IA, supporto all'autocompletamento e un set di payload utili a Burp Suite

HTTP Toolkit è uno strumento bellissimo e open-source per il debug, il test e la creazione di applicazioni con HTTP(S) su Windows, Linux e Mac :tada:…

Un'estensione leggera per browser per la cattura del traffico e l'analisi di sicurezza, che consente di svolgere l'intero flusso di lavoro di…

Uno strumento multi-elaborazione per raccogliere ed estrarre informazioni in un file Excel da un file di output di Burp Suite.

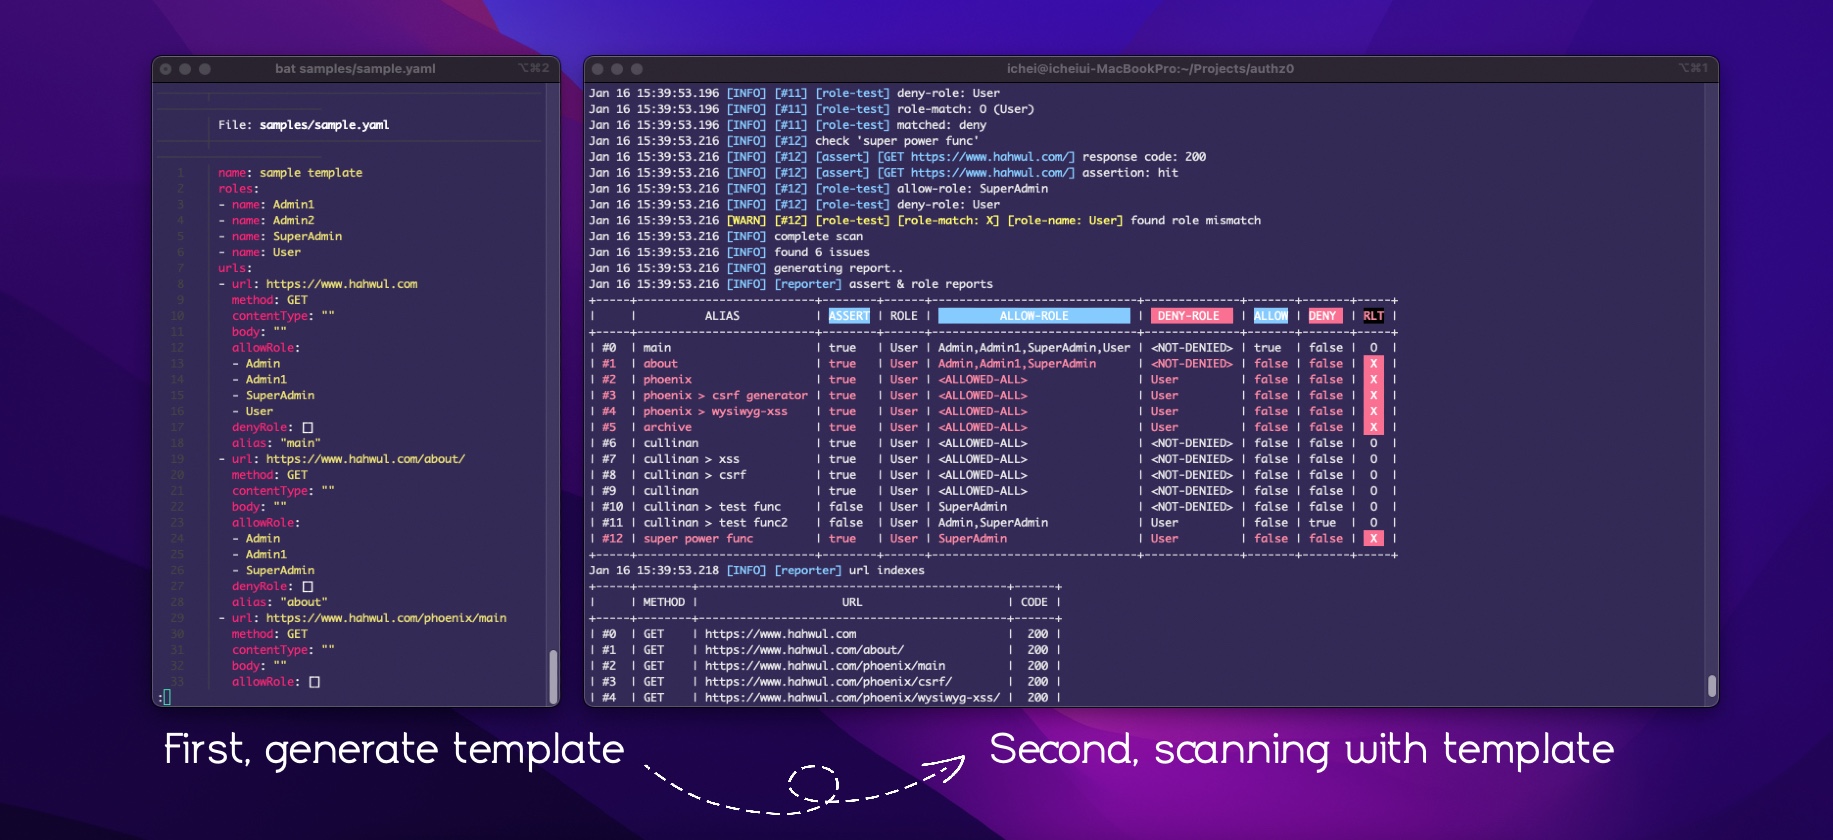
Strumento automatizzato per test di autorizzazione che rileva accessi non autorizzati scansionando URL con credenziali basate su ruoli utilizzando…

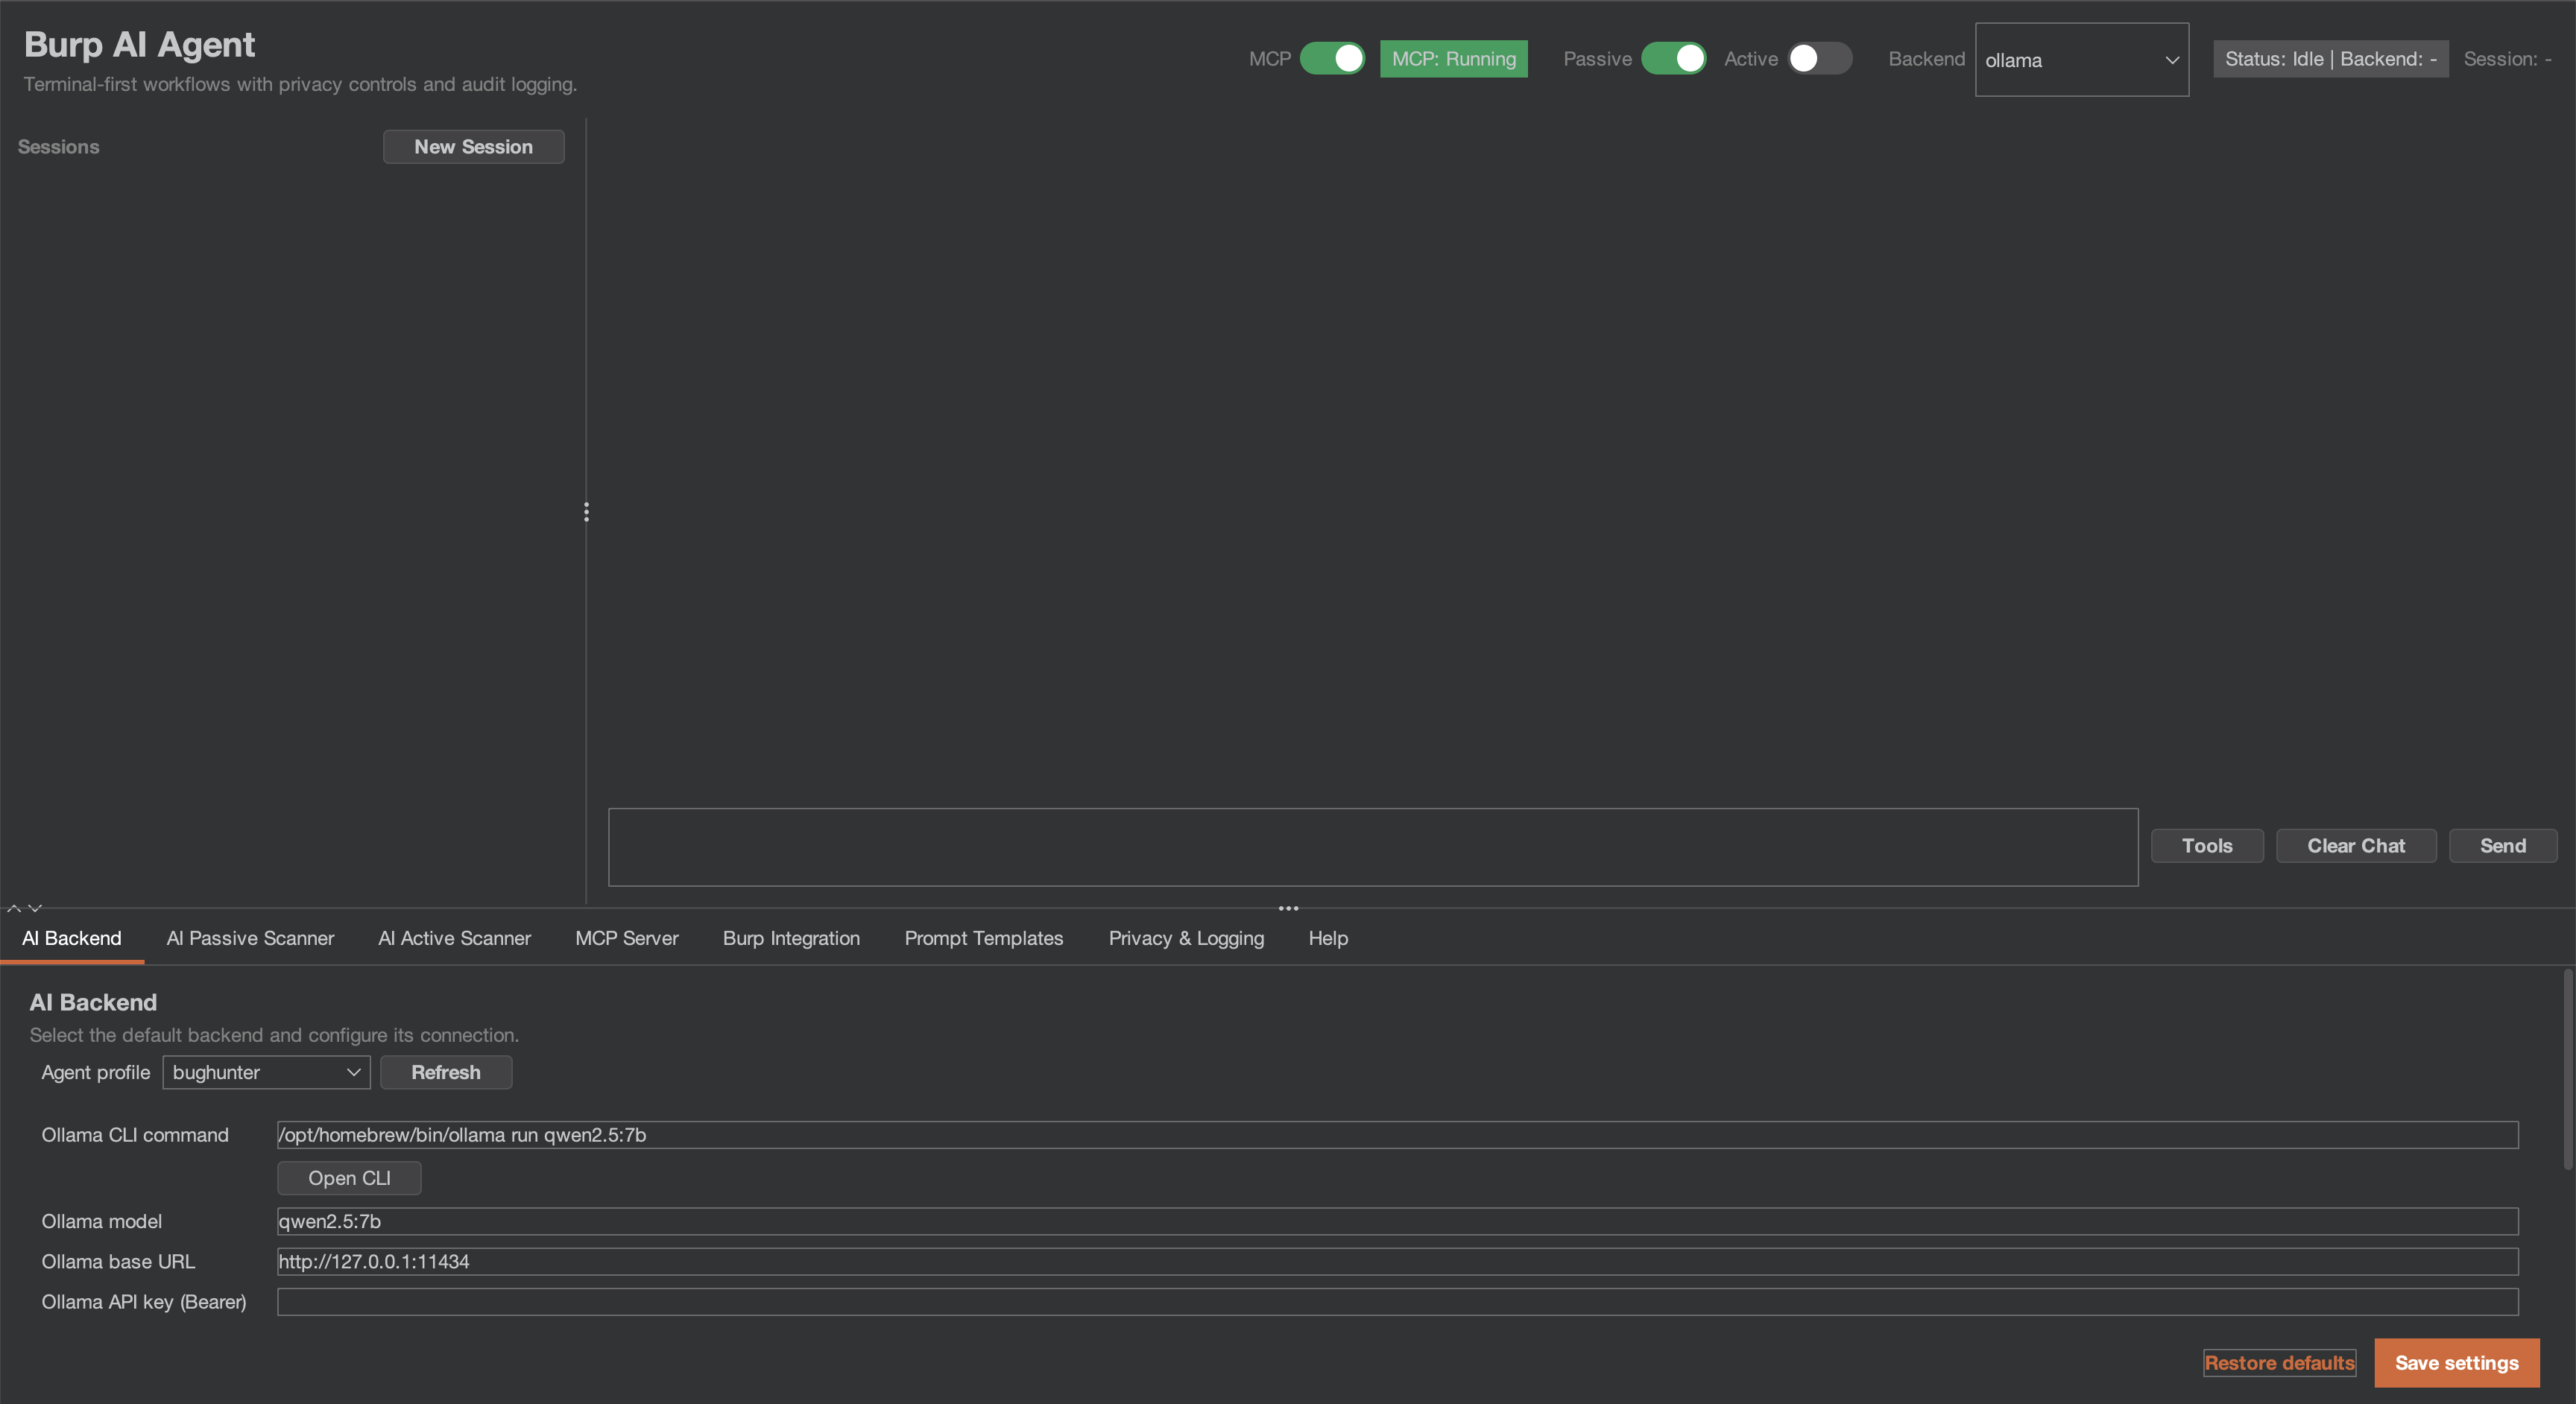
Burp Suite extension that adds built-in MCP tooling, AI-assisted analysis, privacy controls, passive and active scanning and more

Comandante Burp scritto in Go

Scanner automatizzato per la configurazione errata CORS che testa l'iniezione dell'header Origin, la riflessione del wildcard e la perdita di…

Un'estensione di Burp Suite progettata per automatizzare il processo di individuazione di SSRF basato sul percorso del proxy inverso.

Decompila file APK/XAPK/JAR/AAR Android ed estrae API HTTP, pattern di autenticazione e flussi di chiamata utilizzando jadx, con recupero dei nomi…

Strumento di scoperta di parametri HTTP che trova parametri di query validi per endpoint URL utilizzando un ampio dizionario, supportando richieste…

Strumento CLI che verifica le specifiche OpenAPI, le convalida rispetto alle best practice ed esegue test di sicurezza automatizzati per rilevare…

Uno strumento di scoperta dei contenuti veloce, semplice e ricorsivo scritto in Rust.

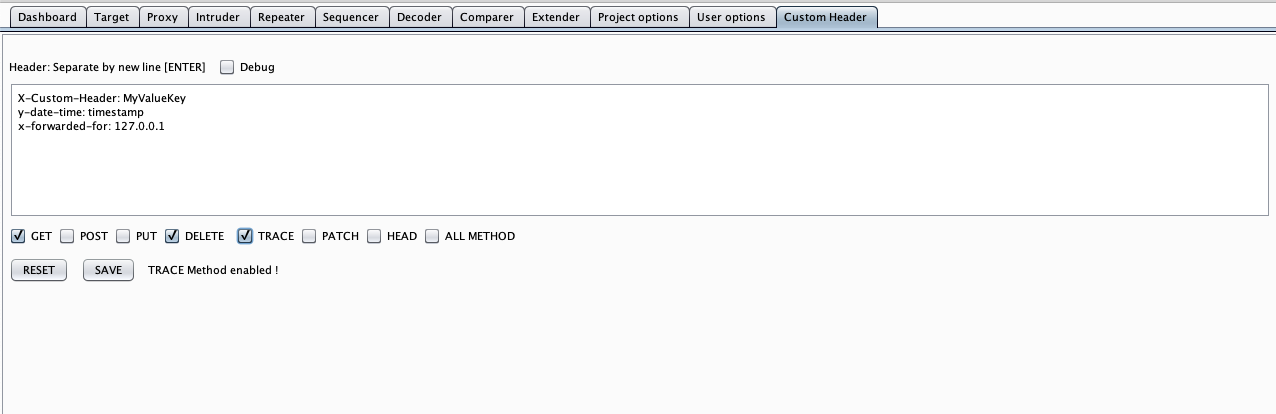
Questa estensione di Burp Suite ti permette di personalizzare l'header aggiungendo un nuovo header nella richiesta HTTP di Burp Suite (Scanner,…

repository open source per la validazione di applicazioni AI agentiche: redteam, comportamento, catena di fornitura, analisi statica