
TOTPAuthenticate
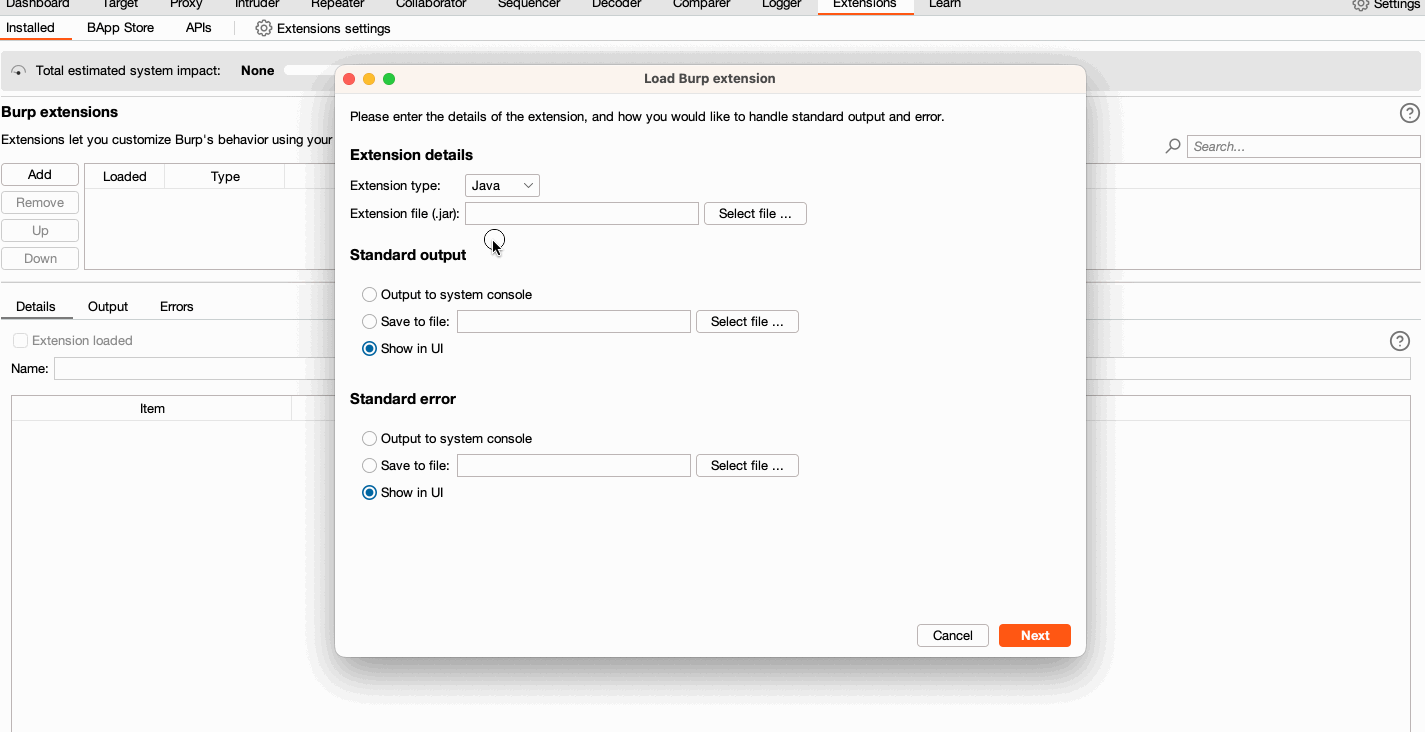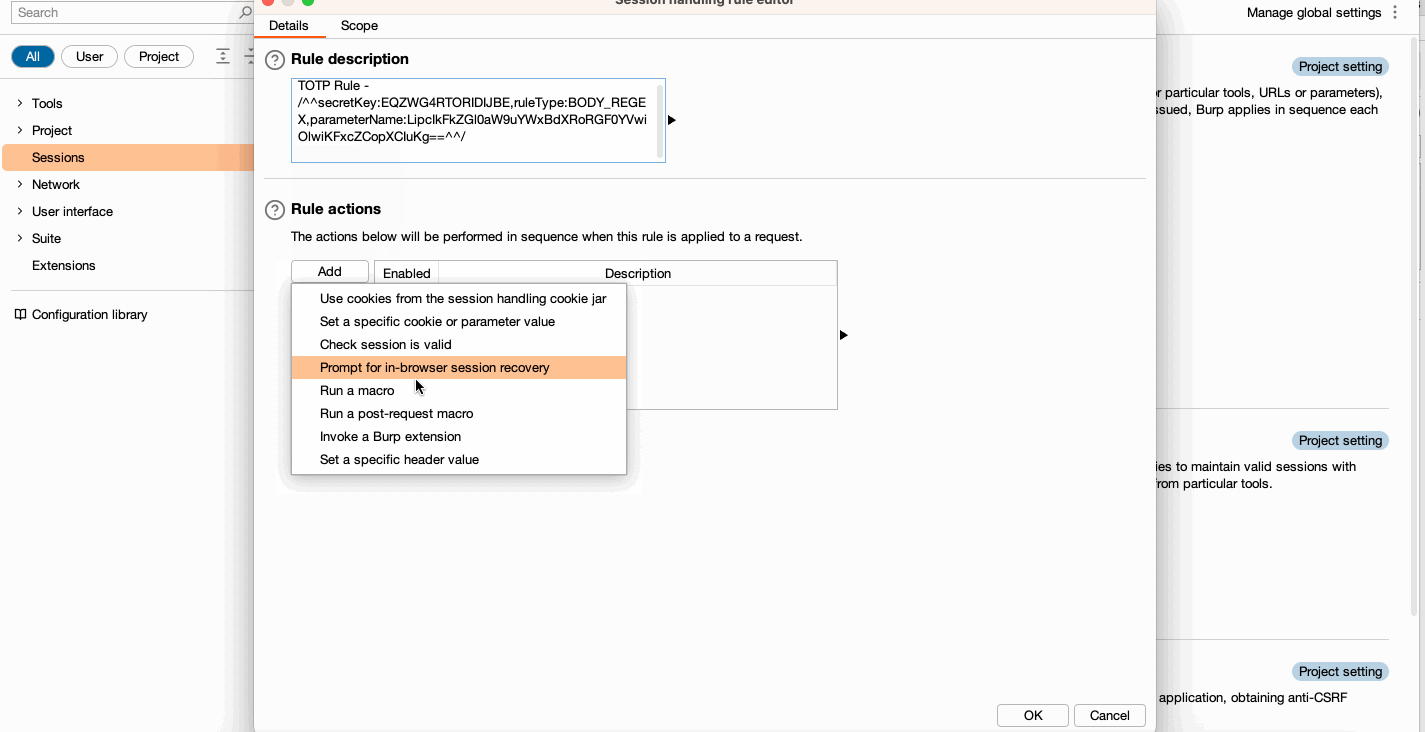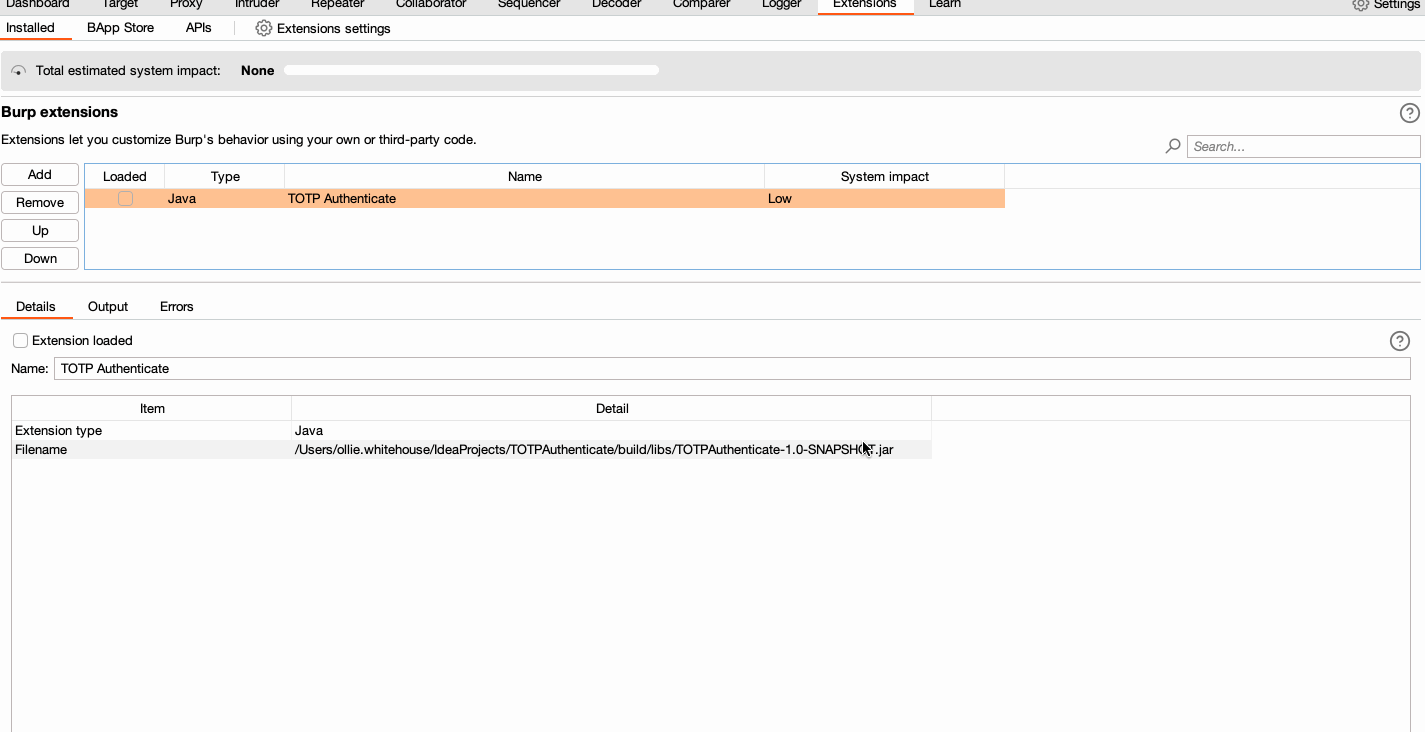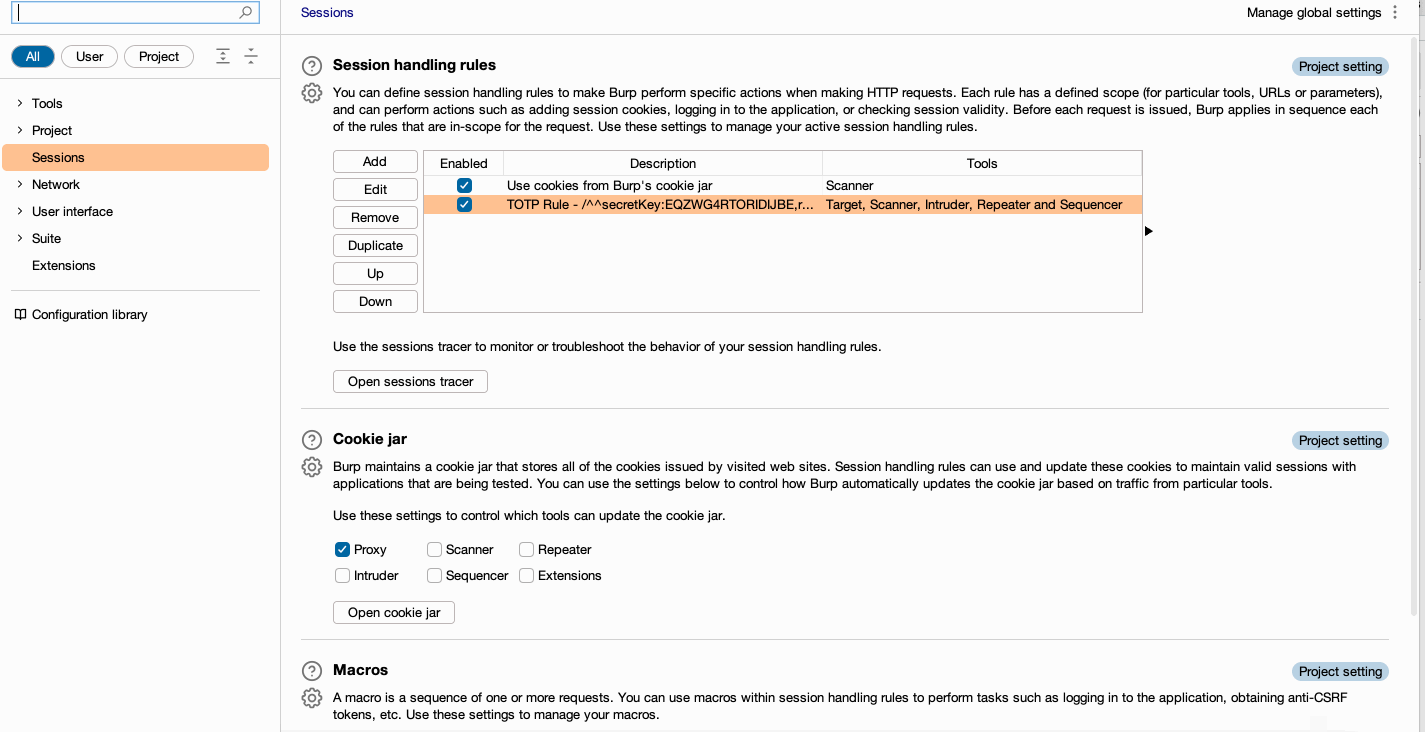
Questa estensione, per Burp Suite Enterprise Edition, utilizza le regole di gestione delle sessioni per fornire un token TOTP alle richieste in…

Questa estensione, per Burp Suite Enterprise Edition, utilizza le regole di gestione delle sessioni per fornire un token TOTP alle richieste in…

PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)

Applicazione API C# deliberatamente vulnerabile per esercitarsi nello sfruttamento di applicazioni web e nei test di sicurezza. Include…

Libreria client HTTP type-safe per Android e Java, che consente la comunicazione con API REST tramite configurazione delle richieste basata su…

Valutatore Globale dell'Integrità delle API

PortSwigger Burp Plugin per Log4j (CVE-2021-44228)

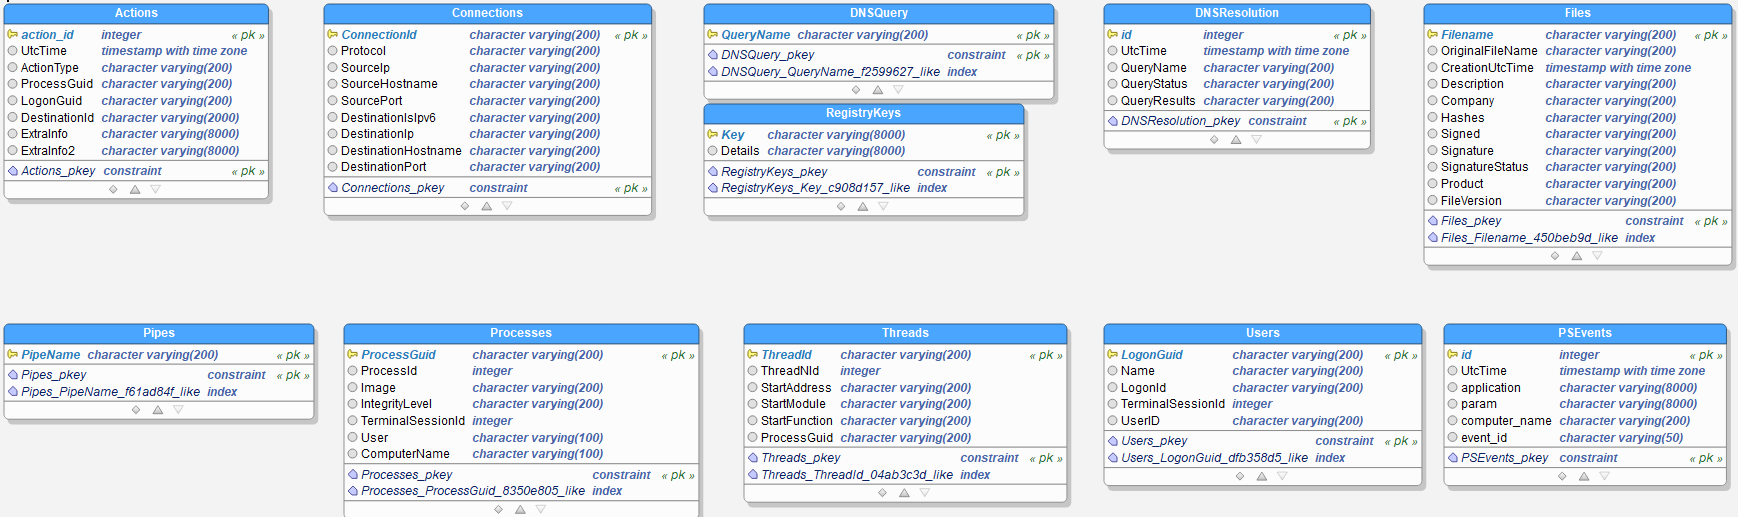
Strumento di Threat Hunting su Sysmon e grafici

Scanner cloud MAPS e parser di risposta per la ricerca su Microsoft Defender.

Un plugin Burp Extender, che renderà leggibili e modificabili gli oggetti SOAP binari.

Scanner di sicurezza per server MCP. Valuta autenticazione, permessi, rischi di injection e sicurezza degli strumenti. Il faro della sicurezza degli…

Agente scraper per API web

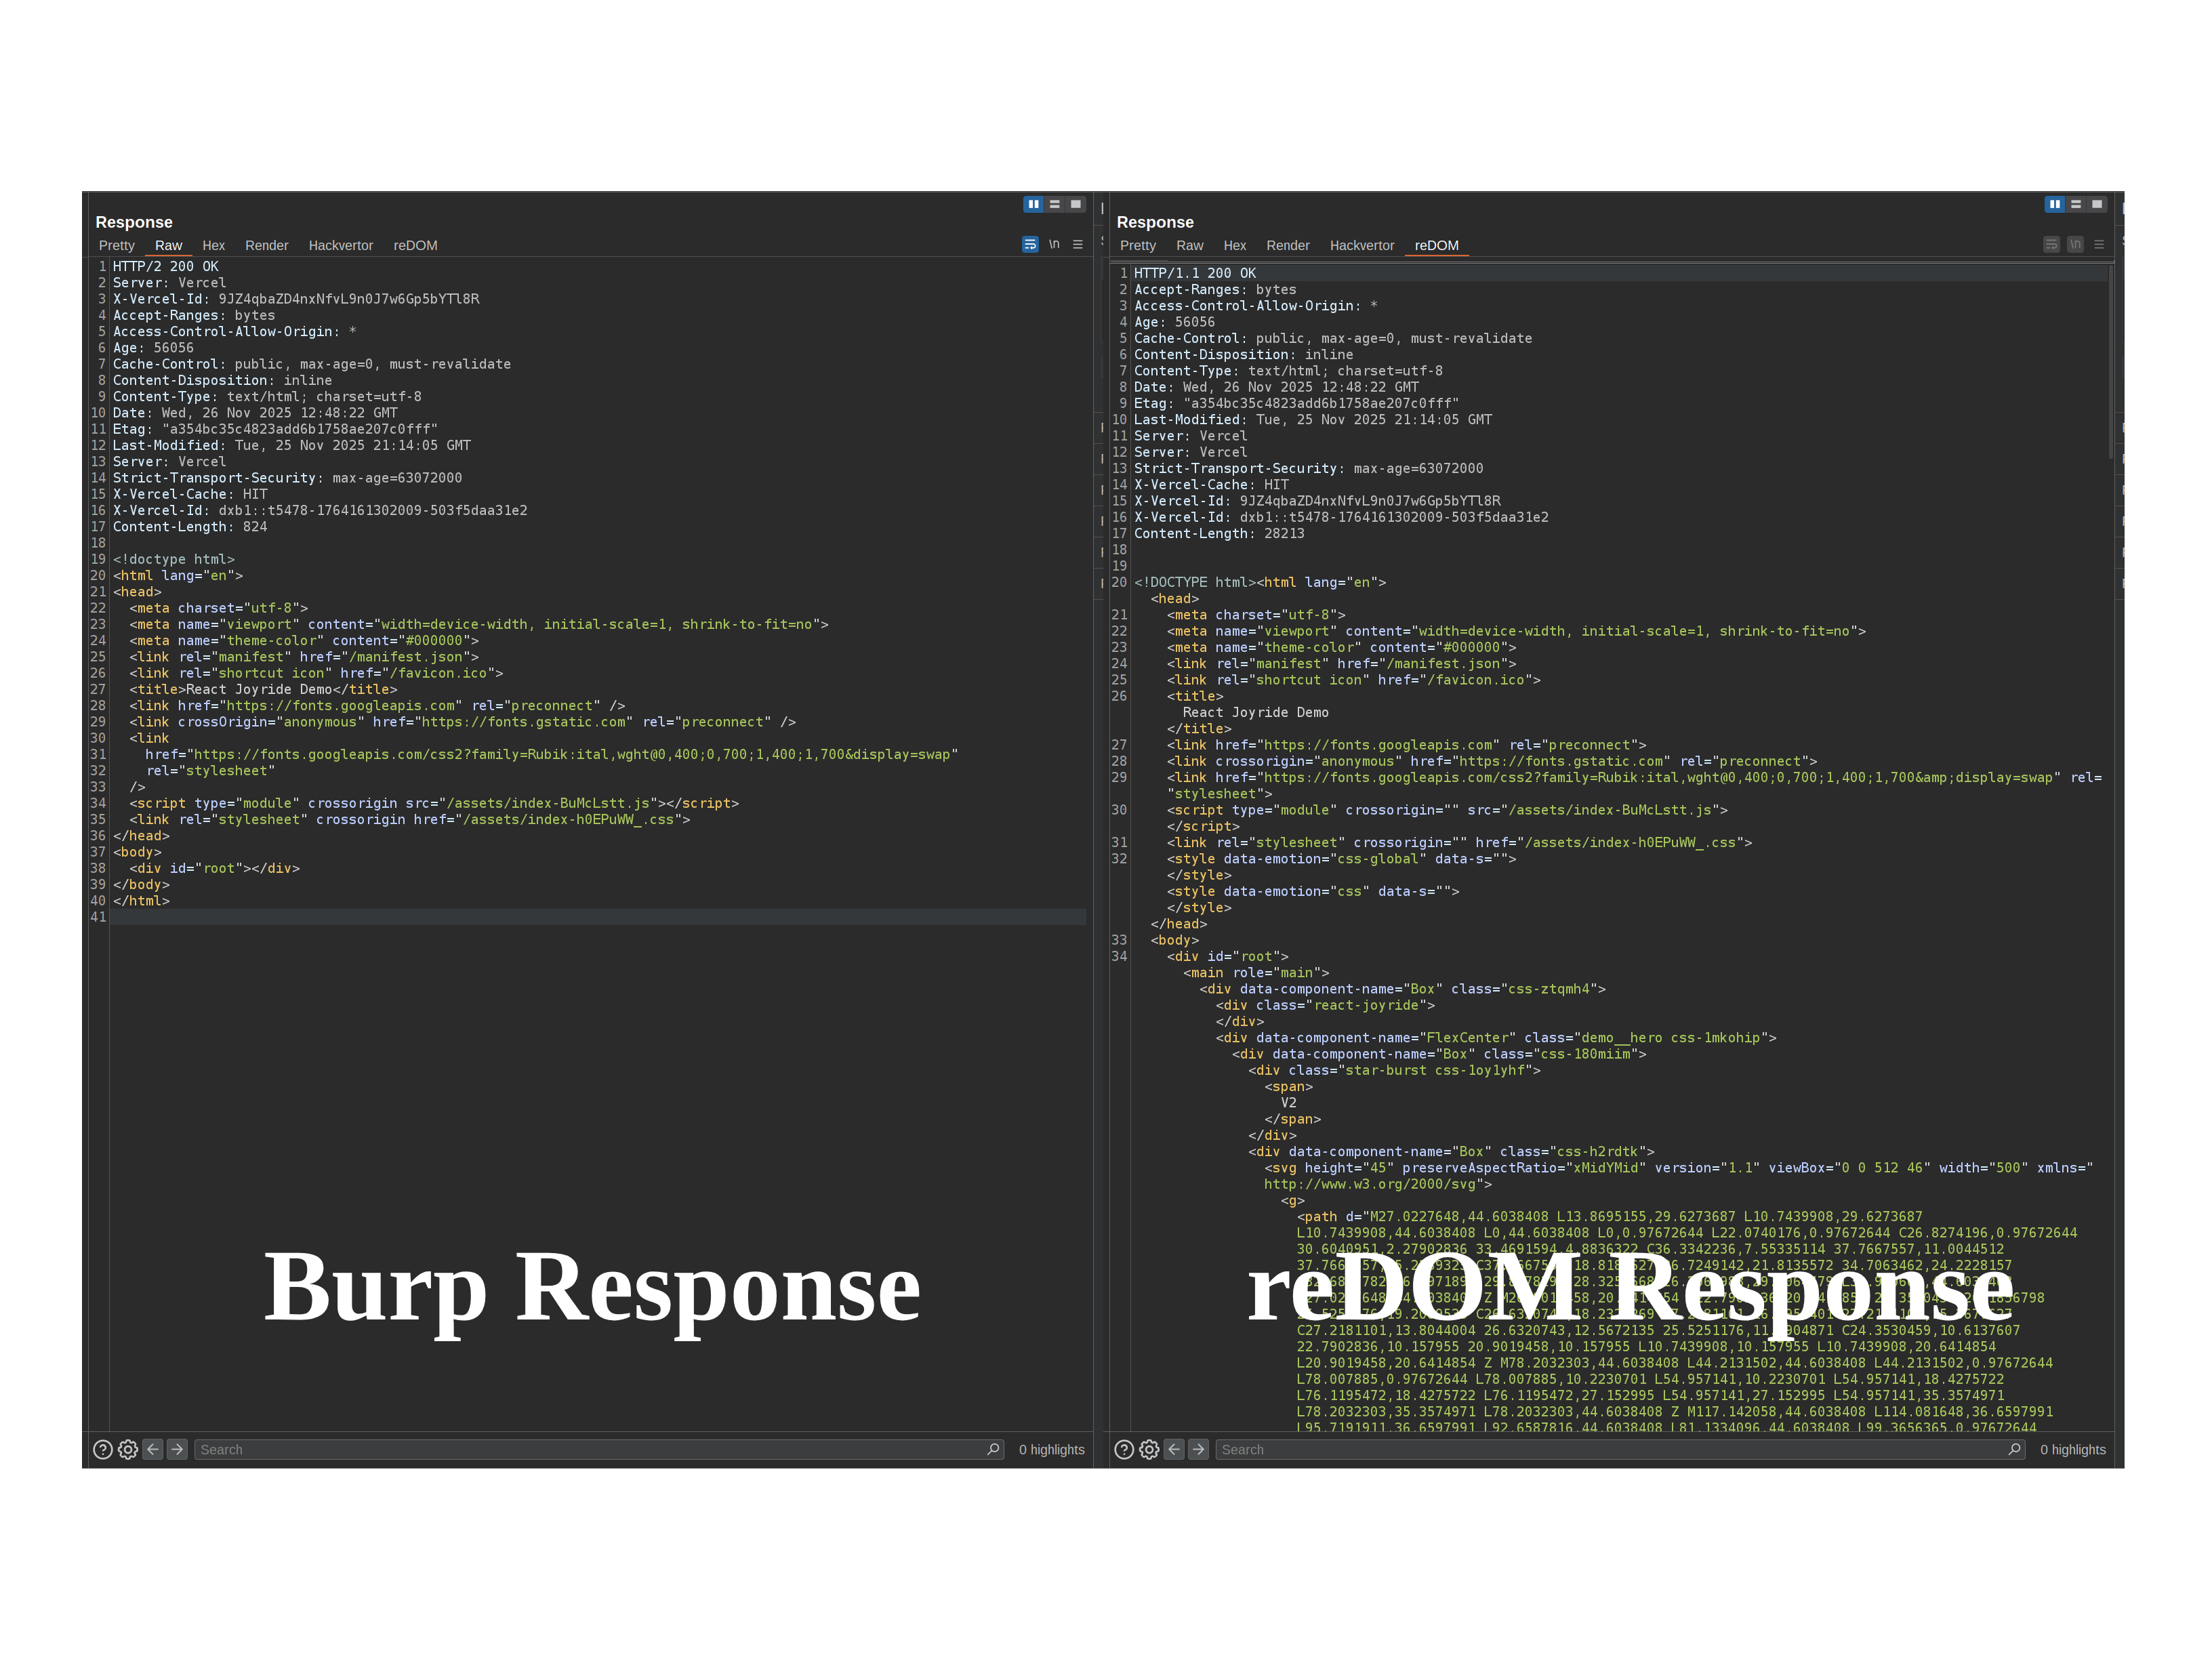
Un'estensione per Burp Suite che porta le capacità complete di rendering DOM direttamente in Burp, consentendo test di sicurezza efficaci su…

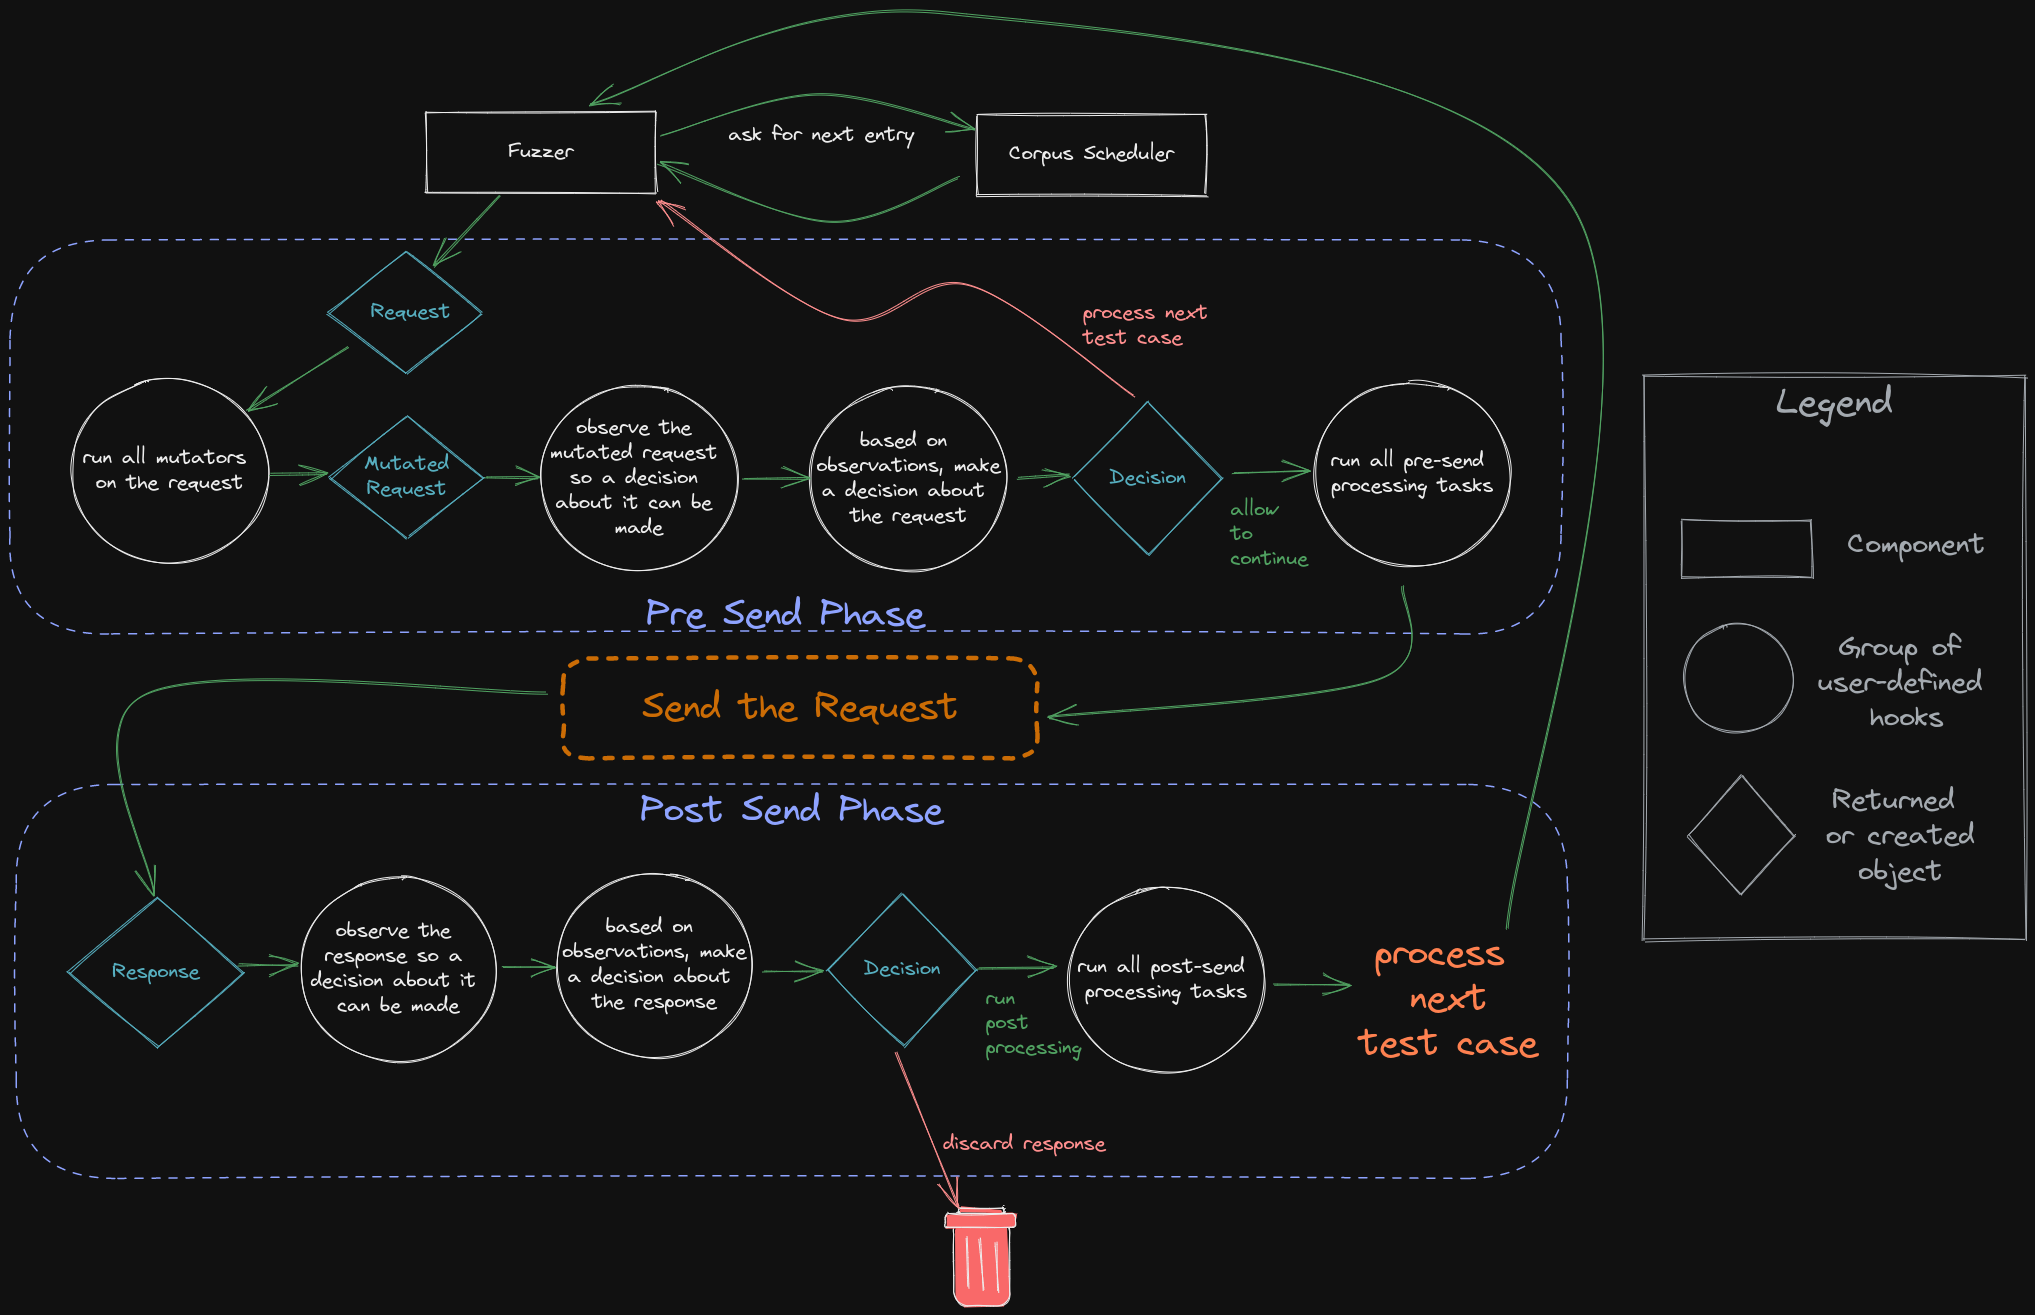
Costruisci fuzzer HTTP black-box struttura-aware in Rust con mutatori, scheduler, observer, decisori e processori componibili per test web e API…

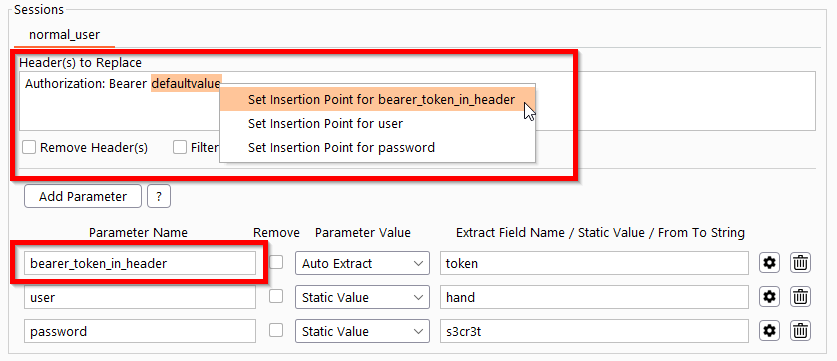
Estensione Burp per testare problemi di autorizzazione. Ripetizione automatica delle richieste ed estrazione dei valori dei parametri al volo.

Solo a scopo accademico. Attacco contro Salesforce Lightning con privilegio ospite.

Strumento di test di sicurezza automatizzato per Salesforce Experience Cloud che rileva applicazioni Aura configurate in modo errato, record…

Strumento CLI non ufficiale per Acunetix per test di penetrazione automatizzati e caccia ai bug su vasti ambiti.

Applicazione C# Dannatamente Vulnerabile (API)