
 rajus-agent/orbit-tracer

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
Agente di Sicurezza Orbit Tracer per la remediation intelligente della sicurezza. Traccia il raggio d'esplosione delle vulnerabilità utilizzando il grafo della conoscenza di Orbit, valuta il rischio, identifica i proprietari del codice e orchestra la generazione sicura del codice, riducendo l'analisi da oltre 4 ore a pochi minuti. Automatizza l'analisi delle vulnerabilità, la valutazione del rischio e la generazione sicura del codice con approvazione human-in-the-loop. Funziona con qualsiasi struttura di progetto, 7+ linguaggi.
Automatizza l'analisi delle vulnerabilità di sicurezza, la valutazione del rischio e la risoluzione su tutta la codebase utilizzando l'IA e il knowledge graph di Orbit


I team di sicurezza affrontano una sfida critica: Trovare le vulnerabilità è veloce. Risolverle richiede un'eternità.
Flusso di lavoro manuale per la risoluzione delle vulnerabilità:
1. Lo scan SAST trova la vulnerabilità         (~5 minuti)
2. L'ingegnere della sicurezza analizza l'impatto     (~2 ore)
3. Lo sviluppatore crea la correzione                 (~1 ora)
4. Revisione del codice e approvazione              (~30 minuti)
5. Merge e deploy                              (~30 minuti)

Totale: 4+ ore per vulnerabilità
Con centinaia di risultati su più codebase, i team vengono sommersi dal lavoro manuale mentre i rischi di sicurezza si accumulano.
Orbit Tracer trasforma la risoluzione della sicurezza da ore a 45 secondi.
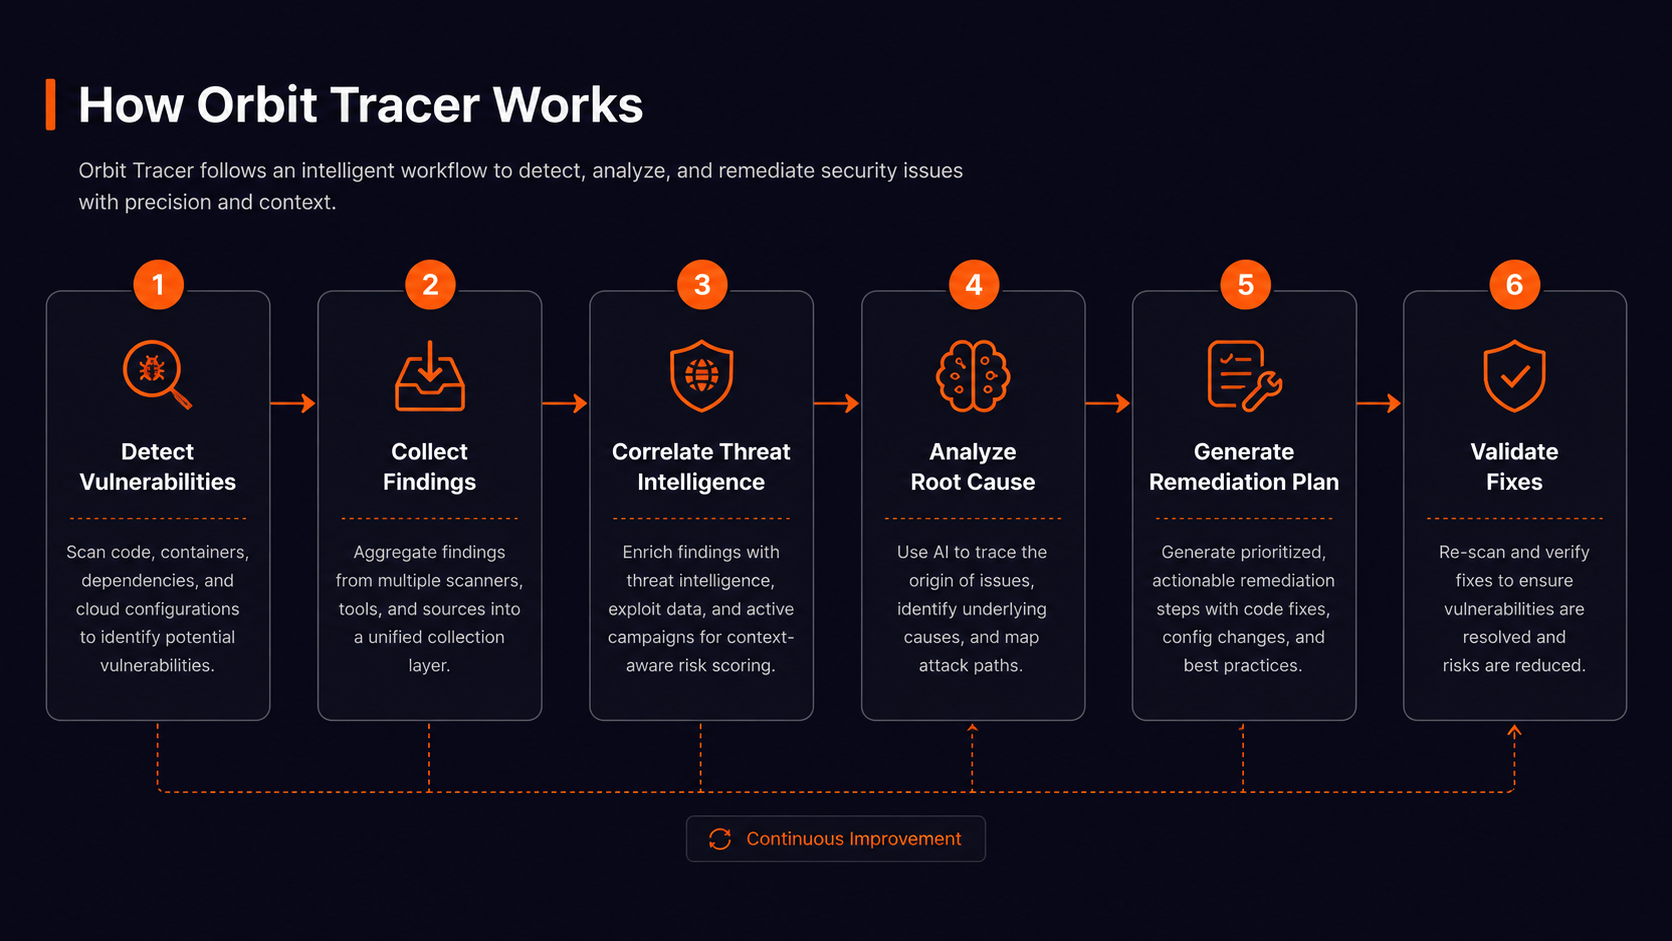
Flusso di lavoro automatizzato di Orbit Tracer:
Risultato → Analisi del Raggio d'Esplosione → Valutazione del Rischio → Creazione MR

45 secondi. Punto.
Utilizzando il knowledge graph di Orbit di GitLab e l'agente Claude, Orbit Tracer:
Risultato: 99,8% di risparmio di tempo. 100% di supervisione umana.
| Approccio | Manuale | Solo SAST | Orbit Tracer |
|---|---|---|---|
| Trovare vulnerabilità | Ore | Minuti | Minuti |
| Comprendere l'impatto | Ore | No | Secondi (Orbit) |
| Generare correzione | Ore | No | Secondi (Claude) |
| Creare MR | Manuale | No | Automatico |
| Approvazione umana | Manuale | N/D | ✅ Richiesta |
| Tempo totale | 4+ ore | 30+ minuti | 45 secondi |
Orbit Tracer include due agenti di sicurezza complementari:
Flusso di lavoro di risoluzione della sicurezza completamente automatizzato
.agents/flows/orbit-tracer/v1.ymlAgente interattivo di analisi della sicurezza per i team di sicurezza
Prova l'agente interattivo: Chiedi informazioni su un risultato di sicurezza per vedere il raggio d'esplosione, i servizi coinvolti e la valutazione del rischio!
PASSO 1: Ottieni il Risultato
         Estrai la vulnerabilità dallo scan SAST di GitLab
               ↓
PASSO 2: Interroga il Knowledge Graph di Orbit
        Tracciamento delle dipendenze a 3 hop → Analisi del raggio d'esplosione
               ↓
PASSO 3: Analisi del Rischio con Agente Claude
        Valutazione del rischio (1-10) + Stima dell'impatto aziendale
               ↓
PASSO 4: Controlla la Soglia di Approvazione (Human-In-The-Loop)
        I risultati critici richiedono approvazione umana
               ↓
PASSO 5: Bozza del Codice Sicuro
        Claude genera la correzione nella lingua rilevata
               ↓
PASSO 6: Crea Merge Request
        MR GitLab con codice sicuro, descrizione, etichette
Orbit Tracer rileva e risolve tutti i principali tipi di vulnerabilità:
| # | Vulnerabilità | Rischio | Rilevamento | Stato |
|---|---|---|---|---|
| TC-01 | SQL Injection | 🔴 9/10 | Query al database | ✅ |
| TC-02 | Command Injection | 🔴 10/10 | Comandi OS | ✅ |
| TC-03 | Hardcoded Secrets | 🟡 8/10 | Pattern di credenziali | ✅ |
| TC-04 | Deserializzazione non sicura | 🔴 9/10 | Chiamate di serializzazione | ✅ |
| TC-05 | Path Traversal | 🟡 7/10 | Operazioni sui file | ✅ |
| TC-06 | Crittografia debole | 🟡 6/10 | Algoritmi di hash | ✅ |
| TC-07 | Attacco XXE | 🔴 8/10 | Parsing XML | ✅ |
| TC-08 | Operazioni su file non sicure | 🔴 8/10 | Estrazione file | ✅ |
| TC-09 | IDOR | 🟡 7/10 | Controlli di accesso | ✅ |
| TC-10 | Logging non sicuro | 🟢 5/10 | Istruzioni di log | ✅ |
Tutti i casi di test includono versioni vulnerabili e sicure per apprendimento e test.
Domanda: "Quali servizi sono interessati dall'SQL Injection
in database/user_service.py?"

Risposta:
✅ Servizi coinvolti: Modulo Auth, Processore di pagamento, Pannello di amministrazione
✅ Raggio d'esplosione: 12 file su 3 servizi
✅ Punteggio di rischio: 9/10 (CRITICO)
✅ Team notificati: @database-team, @security-team
Domanda: "Qual è l'impatto aziendale se non correggiamo
la Command Injection?"

Risposta:
✅ Rischio: Esecuzione di codice remoto sull'intero sistema
✅ Conformità: Violazione GDPR (multa del 4% del fatturato)
✅ Tempistiche: CRITICO (risolvi in 4 ore)
✅ Correzione proposta: Usa subprocess.run() con lista di argomenti
Domanda: "Crea una merge request per correggere la vulnerabilità XXE"
