

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitLabGitLab/aperikube/pwn-arm-nfc
Sicurezza Sistemi EmbeddedStrumenti RFID/NFCCTFSicurezza HardwareApprendimento e FormazioneBinary Exploitation
GitLabaperikube/pwn-arm-nfc

Pwn ARM NFC

Sfida di buffer overflow su ARM che sfrutta l'input di tag NFC su Raspberry Pi. Include guida all'assemblaggio hardware, codice del server e recupero della bandiera per CTF e formazione sulla sicurezza embedded.

Vedi Repository
1878 anni faNon ancora revisionato
Condividi
Sito web

[Sfida] Overflow del buffer ARM tramite tag NFC

Questo progetto è una sfida a basso livello open-source (e divertente da realizzare).

Sentiti libero di migliorarlo o usarlo nei tuoi progetti.

Ogni file è distribuito "così com'è" nella speranza che sia utile, ma senza alcuna garanzia esplicita o implicita.

Albero dei file

nfc_listener
├── cli
├── nfc_listener.py
├── packages
│   ├── __init__.py
│   ├── log.py
│   └── time.py
├── README.md
├── requirements.txt
├── ressources
│   ├── config.json
│   ├── dump.sh
│   ├── img
│   │   ├── assembly.jpg
│   │   └── rpi_pinout.jpg
│   ├── libs.zip
│   ├── nfc_backup
│   │   ├── carte.mfd
│   │   └── hope.mfd
│   ├── services
│   │   └── server_nfc.service
│   └── sources
│       ├── cli.c
│       ├── flag.c
│       ├── oops.c
│       ├── server.c
│       └── welcome.c
├── RPi_messages
│   ├── example
│   ├── oops
│   ├── printFlag
│   └── welcome
└── server

7 directories, 25 files

Installazione

⚠ Questo progetto è stato sviluppato in un ambiente Python2.

pip install -r requirements.txt

Sul tuo Raspberry Pi 3 puoi installare libnfc, mfoc e wiringPi con l'archivio in ressources/libs:

git clone https://gitlab.com/AperiKube/pwn-arm-nfc.git /opt/nfc_listener
cd /opt/nfc_listener/ressources
unzip libs.zip
cd libs/libnfc
make && sudo make install
cd ../mfoc
make && sudo make install
cd ../wiringPi
./build
sudo cp /opt/nfc_listener/ressources/services/server_nfc.service /etc/systemd/system/
sync

Utilizzo

Sul Raspberry Pi:

sudo systemctl start
python3 ./nfc_listener.py

Ora, basta flashatare il tuo tag NFC ;-)
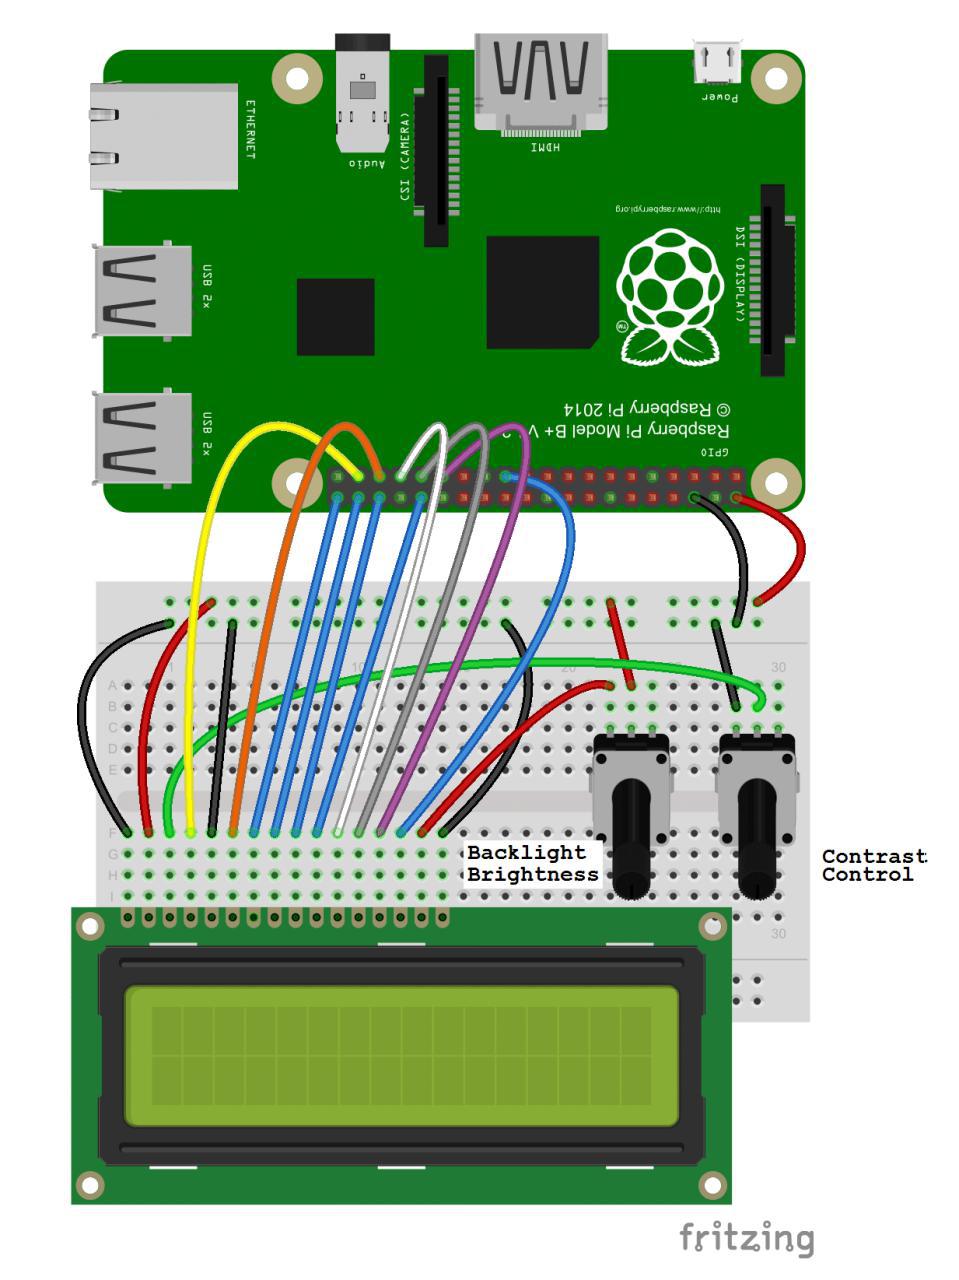
Montaggio hardware

Montaggio Raspberry Pi 3

Con il KKmoon ACR122U collegato in USB al RPi.

TODO

  • Realizzare un firmware buildroot personalizzato invece di un sistema operativo Rapsbian completo
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





